
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 tc4dy/cve-2026-6875-poc-exploit
CVE-2026-6875 إطار عمل RCE قبل المصادقة لـ ServiceNow 🔥 حقن JS → الهروب من الحماية → RCE → الجذر. الميزات: --detect، --exec، shell عكسي/تفاعلي،…
 ghxstsec/cve-2025-8110
إثبات مفهوم لاستغلال CVE-2025-8110، ثغرة تنفيذ أكواد عن بُعد (RCE) في Gogs تستغل اجتياز المسار عبر الروابط الرمزية وحقن sshCommand لتسليم قشرة عكسية.
 tc4dy/cve-2026-67279-86060-toolkit
مجموعة أدوات Python لسلسلة الاستيلاء على MikroTik RouterOS عبر SSH قبل المصادقة الخاصة بـ MikroTrick: يقوم exploit.py بتنفيذ تجاوز إعادة تبادل…
 rastrea2r/rastrea2r
جمع ومطاردة IOCs بحماس وأناقة
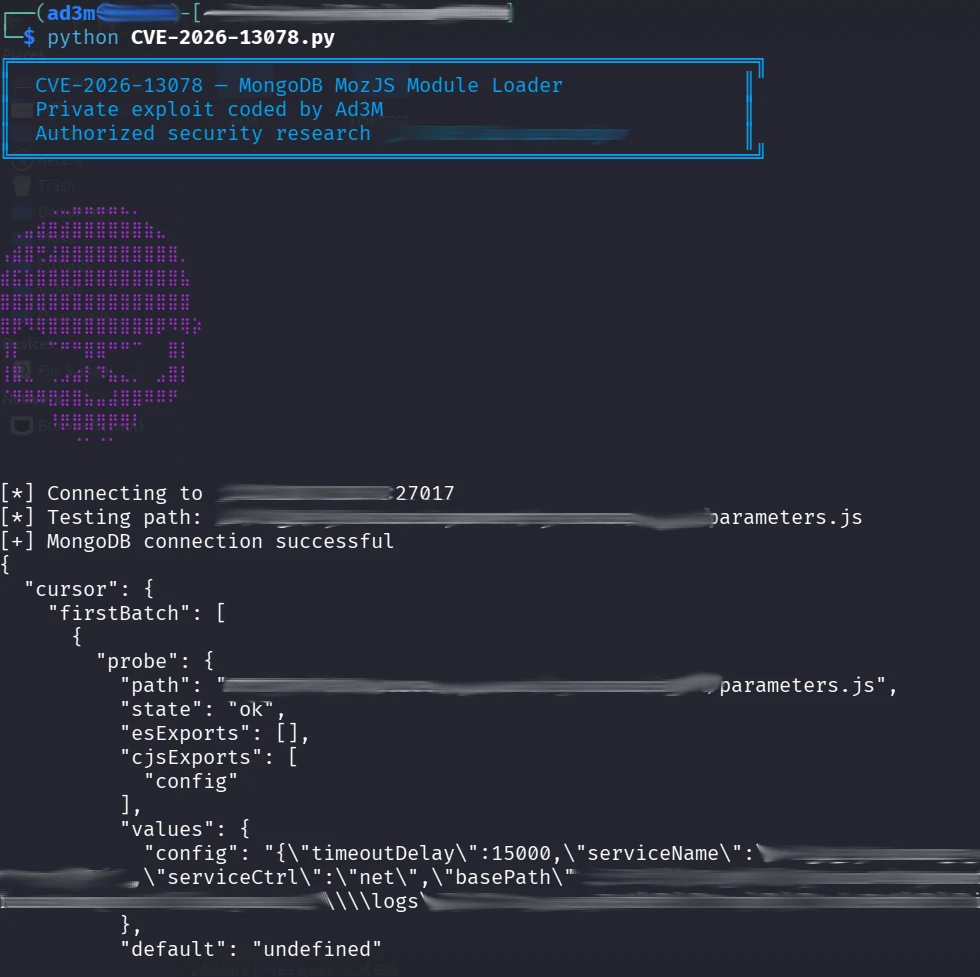 0xad3m/cve-2026-13078-poc
إثبات مفهوم بلغة Python للثغرة CVE-2026-13078، وهي خلل في التفويض في محمّل وحدات MozJS الخاص بـ MongoDB (CWE-862) يسمح للمستخدمين الموثّقين بالكشف عن…
 vighnesh91/ipaforge
أداة Python CLI بدون تبعيات لفك حزم أرشيفات .ipa الخاصة بـ iOS وفحصها وتحريرها وإعادة بنائها، مع تحويل ملفات plist والسلاسل النصية إلى XML مع الحفاظ…
 candisexterior171/cve-2026-57827
توضيح ثغرة تنفيذ التعليمات البرمجية عن بُعد دون مصادقة في مكوّن RSFiles! الخاص بجوملا من خلال رفع ملفات تعسفي.
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI
 pedrocruz2202/mongobleed-scanner
🔍 افحص عن ثغرات MongoDB باستخدام MongoBleed، وهي أداة عالية الأداء لاكتشاف CVE-2025-14847 عبر الشبكات الكبيرة بسرعة وكفاءة.
 nikopmpm/fsociety-cve-2024-0670-checkmk-lpe
🔍 استغل CVE-2024-0670 في وكلاء CheckMK لرفع الامتيازات المحلية باستخدام أداة C++ قوية مصممة لمحترفي الأمن.
 alyaapm/cve-2025-55182-shellinteractive
قشرة تفاعلية لاستغلال CVE-2025-55182 في مكونات خادم React، تتيح تنفيذ الأوامر عن بُعد ونقل الملفات واكتشاف الثغرات على الخوادم المستهدفة.
 zain3311/cve-2025-49844
استغلال ثغرة CVE-2025-49844 من نوع UAF في Lua الخاصة بـ Redis لتنفيذ شيلكود عشوائي وإنشاء وصول خلفي دائم على مثيلات Redis المعرضة للخطر.
 fromabuv/cve-2026-9586_poc_exploit
إثبات مفهوم عملي لـ CVE-2026-9586، مُغلَّف كغلاف Python حول طلب curl لإظهار الثغرة الأمنية والتحقق منها.
 ooafa/bucketbuster
يقوم بفحص نقاط نهاية تخزين الكائنات السحابية العامة عبر Yandex وVK وSelectel وSber وAlibaba وTencent وHuawei وBaidu للعثور على الحاويات القابلة للسرد…
 saiteja-erukude/cve-2026-47103-python-statemachine-rce
Python StateMachine 3.0.0 < 3.2.0 RCE عبر تقييم SCXML غير الآمن <data expr> وحقن eval() في Python.
 saiteja-erukude/cve-2026-47117-openmed-rce
OpenMed < 1.5.2 ثغرة تنفيذ برمجيات عن بُعد (RCE) بدون مصادقة عبر تحميل نموذج عامل تصفية الخصوصية للبيانات الشخصية (PII) مع trust_remote_code=True
 saiteja-erukude/cve-2026-93349-frictionless-command-injection
إثبات مفهوم لـ CVE-2026-93349، وهو حقن أوامر في نظام التشغيل في Frictionless <= 5.20.0rc1 عبر واجهة سطر أوامر explore من خلال مسارات وصف حزمة…
 0x4cr/cve-2026-15748
ثغرة تنفيذ أوامر عن بُعد (RCE) دون مصادقة في إضافة WordPress Forminator Forms <= 1.56.1 (CVSS 9.8)








