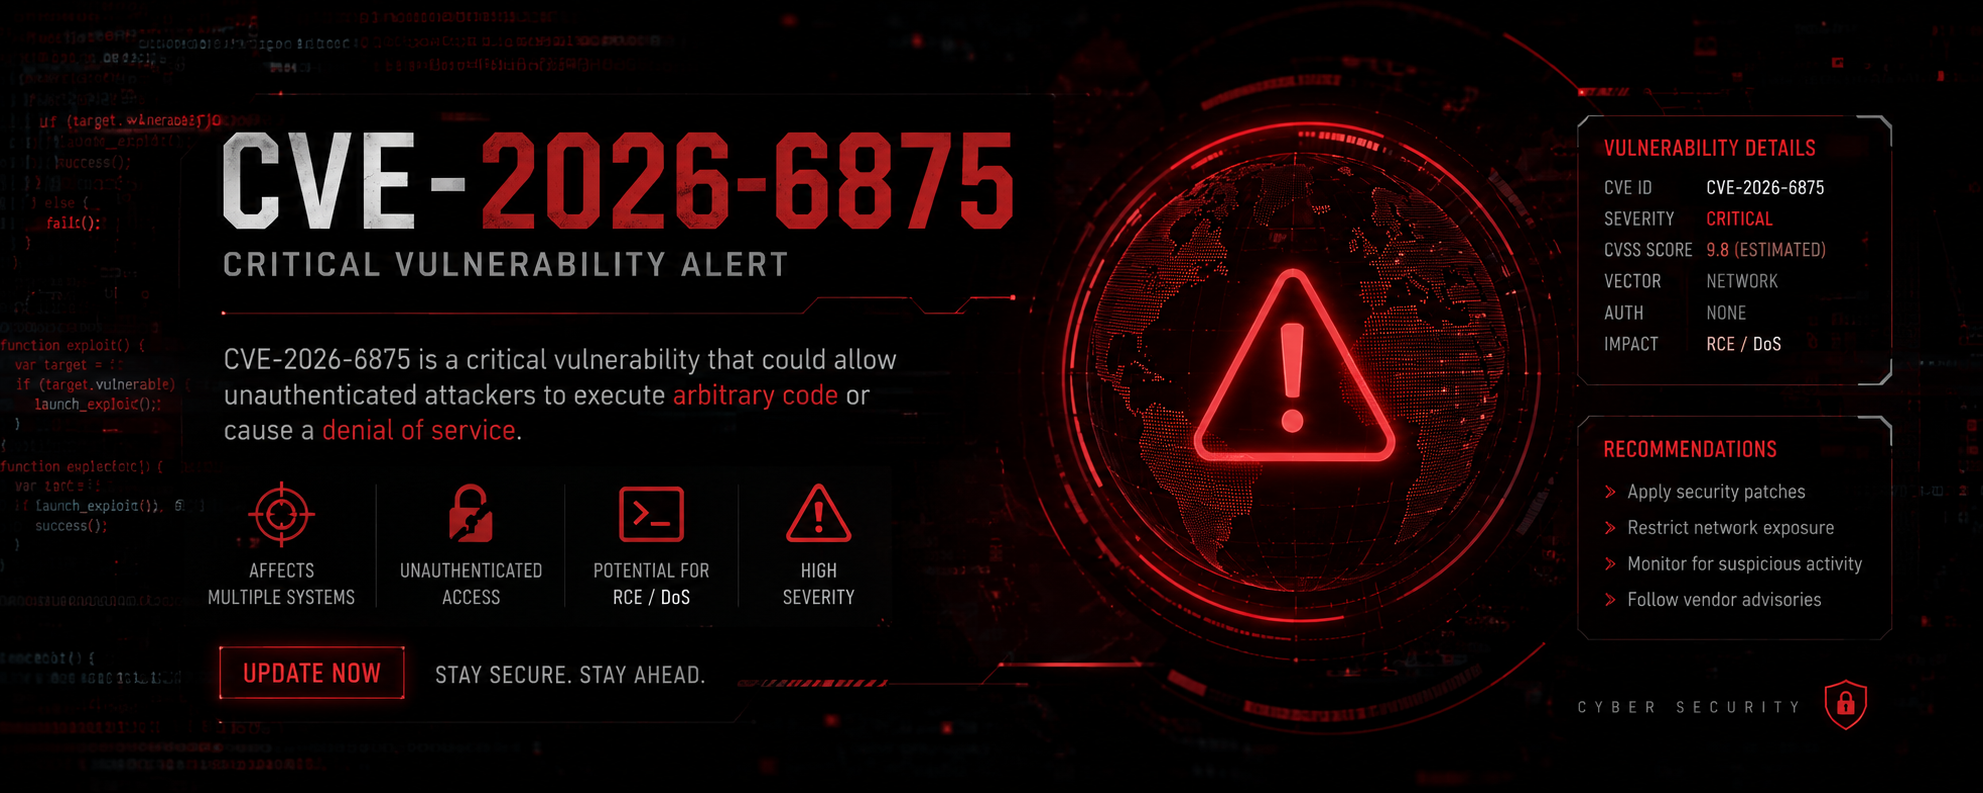
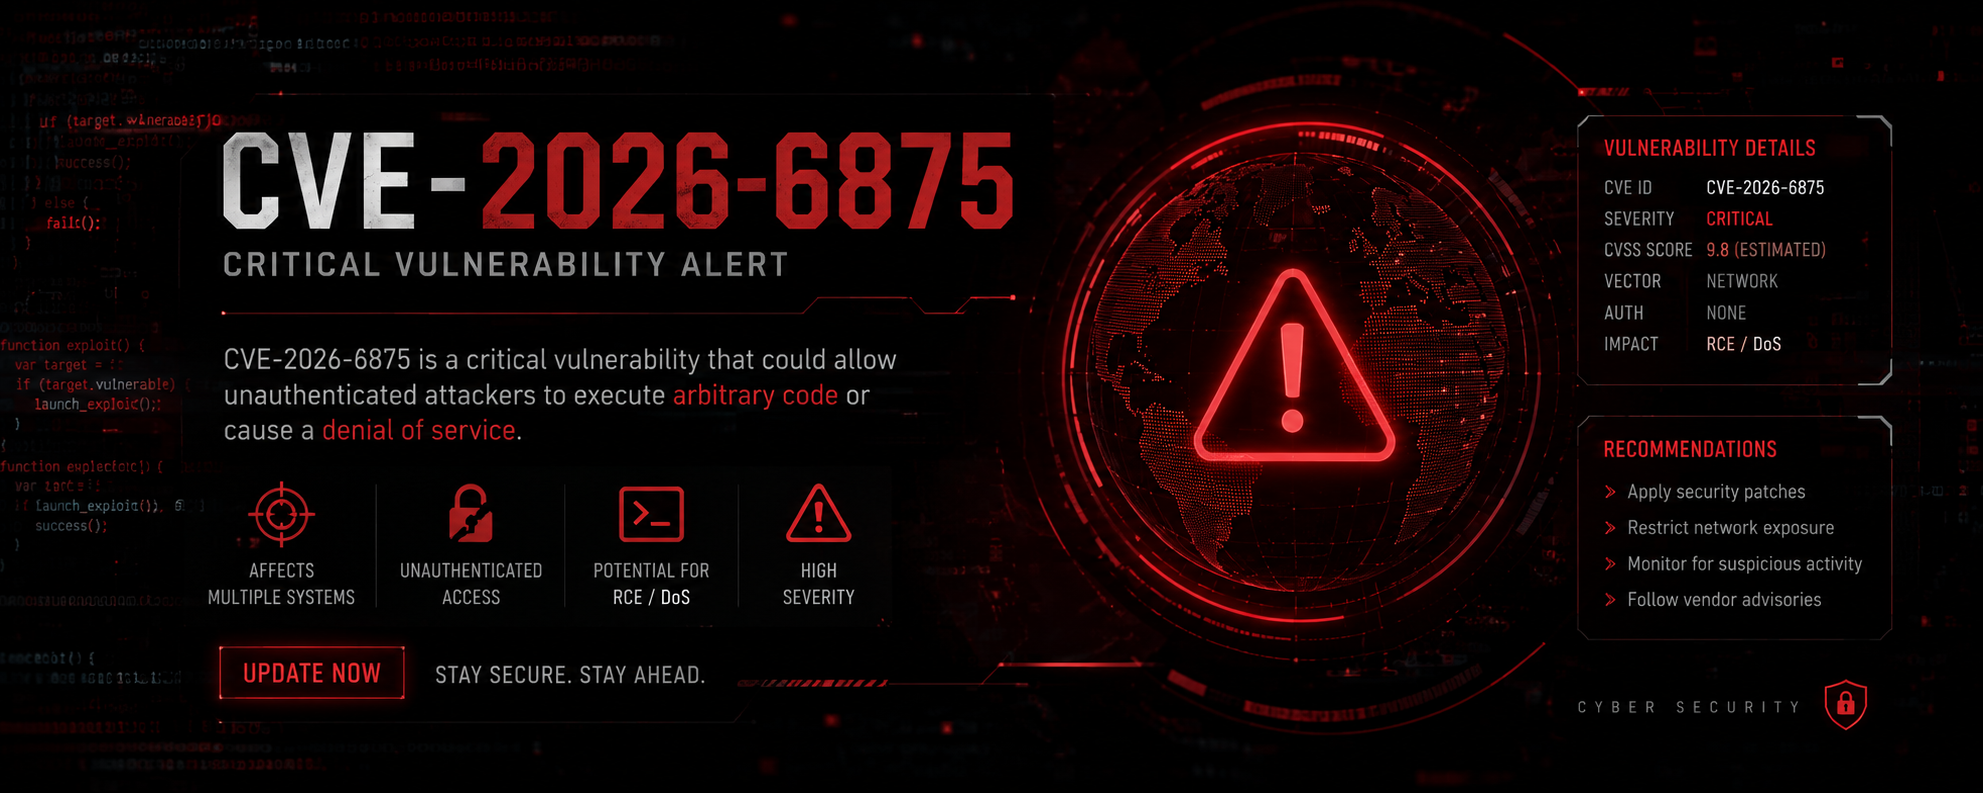
CVE-2026-6875 إطار عمل RCE قبل المصادقة لـ ServiceNow 🔥 حقن JS → الهروب من الحماية → RCE → الجذر. الميزات: --detect، --exec، shell عكسي/تفاعلي، التنفيذ المتعدد الدفعي، تجاوز WAF، الاستمرارية، الحركة الجانبية، تفريغ بيانات الاعتماد، تنفيذ بدون ملفات، مسح الآثار. 🛡️ تم استغلاله بنشاط، درجة CVSS 9.5. للاستخدام المصرح به والقانوني فقط. حافظ على القانونية. 🔒
 tc4dy/cve-2026-6875-poc-exploit



إطار عمل الاستغلال والمُتحقق الآمن
لاختبارات الأمان المصرّح بها فقط.
تُقدَّم هذه الأداة لأغراض تعليمية واختبارات اختراق مصرّح بها فقط.
لا يتحمل المؤلفون والمساهمون أي مسؤولية عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج. يتحمل المستخدمون وحدهم مسؤولية التأكد من حصولهم على إذن كتابي صريح من مالك الهدف قبل الاختبار. الوصول غير المصرّح به إلى أنظمة الحاسوب غير قانوني بموجب قانون الاحتيال وإساءة استخدام الحاسوب (CFAA) وقوانين مماثلة في جميع أنحاء العالم.
باستخدامك هذا البرنامج، فإنك توافق على:
تحذير: يجري استغلال هذه الثغرة بشكل نشط في البرية. قد يؤدي الاستخدام غير المصرّح به إلى عواقب قانونية وخيمة.
CVE-2026-6875 هي ثغرة حرجة من نوع تنفيذ التعليمات البرمجية عن بُعد (RCE) دون مصادقة في منصة ServiceNow AI (المعروفة سابقًا بمنصة Now). تتيح للمهاجمين تجاوز الـ sandbox الخاص بالسكربتات وتنفيذ أوامر نظام عشوائية بصلاحيات تطبيق ServiceNow.
حقن JavaScript: يقبل نقطة النهاية assessment_thanks.do معامل sysparm_assessable_type. من خلال إضافة البادئة javascript: إلى القيمة، يحقن المهاجم تعليمات JavaScript عشوائية.
الهروب من الـ Sandbox: أداة هروب من الـ sandbox متطورة (تسلسل DiscoveryFunctions.getCacheObjectForTable وAbstractAjaxProcessor وClass.create) ترفع قيد الـ sandbox الخاص بـ JavaScript.
تنفيذ التعليمات البرمجية عن بُعد: تعمل تعليمات Java المحقونة (عبر java.lang.Runtime.exec()) بصلاحيات تطبيق ServiceNow، مما يتيح اختراق النظام بالكامل.
تصعيد الصلاحيات: تحاول وحدات ما بعد الاستغلال التصعيد إلى root عبر أخطاء إعداد sudo، أو ملفات SUID، أو مهام cron القابلة للكتابة، أو استغلالات النواة.
| السمة | القيمة |
|---|---|
| [>] تاريخ الاكتشاف | 1 أبريل 2026 (Searchlight Cyber) |
| [>] درجة CVSS | 9.5 (حرجة) |
| [>] CISA KEV | أُضيفت في 13 يوليو 2026 |
| [>] المنتجات المتأثرة | منصة ServiceNow AI المستضافة ذاتيًا |
| [>] الإصدارات المُصلحة | Brazil EA/GA، Australia Patch 2، Zurich Patch 7b/9، Yokohama Patch 12 Hot Fix 1b/13 |
| [>] المصادقة | غير مطلوبة (قبل المصادقة) |
| [>] الاستغلال النشط | مؤكد في البرية (يوليو 2026) |
exploit.py)الاستغلال الكامل المُسلَّح يربط حقن JavaScript والهروب من الـ sandbox لتحقيق تنفيذ التعليمات البرمجية عن بُعد، مع وحدات متقدمة لما بعد الاستغلال للاستمرارية والحركة الجانبية واستخراج بيانات الاعتماد.
| الميزة | الوصف |
|---|---|
| [+] حقن JavaScript | يحقن الحمولة عبر معامل sysparm_assessable_type. |
| [+] الهروب من الـ Sandbox | يتجاوز sandbox السكربتات في ServiceNow لتشغيل تعليمات Java عشوائية. |
| [+] Shell تفاعلي | إنشاء shell حي مع دعم أوامر متعددة. |
| [+] تصعيد الصلاحيات إلى Root | يتحقق من أخطاء إعداد sudo وملفات SUID ومهام cron. |
| [+] عمليات الملفات | رفع webshells، وقراءة/تنزيل الملفات عبر ترميز base64. |
| [+] الفحص الجماعي | استغلال جماعي لأهداف متعددة مع threading (علم -l). |
| [+] الكشف الآمن | علم اختياري --detect للتحقق غير التدخلي من الثغرة. |
| [+] تجاوز WAF | تقنيات تشويش مدمجة لتجاوز WAF/IDS (6 تقنيات). |
| [+] الاستمرارية | تثبيت أبواب خلفية cron/systemd/schtasks. |
| [+] الحركة الجانبية | فحص الشبكة المحلية بحثًا عن مضيفات أخرى مصابة ومحاولة انتشار SSH/SSRF. |
| [+] تنظيف الآثار | إزالة السجلات وسجل bash ومسارات التدقيق. |
| [+] التنفيذ بدون ملفات | يستخدم Java ClassLoader لتشغيل حمولات مقيمة في الذاكرة دون الكتابة على القرص. |
| [+] خادم Callback | خادم HTTP مدمج لاستقبال مخرجات الأوامر (اختياري). |
| [+] إشعارات Webhook | إرسال النتائج إلى عنوان URL مخصص (Slack، Discord، إلخ). |
| [+] متعدد المنصات | يدعم أهداف Linux وWindows (cmd.exe / PowerShell). |
| [+] آمن للخيوط | يستخدم آليات القفل للعمليات المتزامنة. |
| [+] كشف الإصدار | يكتشف إصدار ServiceNow (Zurich/Brazil/Australia/Yokohama). |
| الأمر | الوصف |
|---|---|
exec <cmd> | تنفيذ أمر نظام |
upload <local> [remote] | رفع webshell إلى الهدف |
download <remote> | تنزيل وعرض محتوى الملف |
privesc | محاولة تصعيد الصلاحيات |
reverse <host> <port> | إرسال reverse shell |
dumpcred | استخراج بيانات الاعتماد من إعدادات ServiceNow |
persist <host> <port> | تثبيت الاستمرارية (cron/systemd/schtasks) |
lateral | محاولة الحركة الجانبية |
clean | تنظيف الآثار (السجلات، السجل) |
memory <host> <port> | تنفيذ حمولة Java بدون ملفات |
exit | الخروج من الـ shell التفاعلي |
verifier.py)يقوم المُتحقق الآمن بالكشف غير التدخلي عن الثغرة دون تنفيذ حمولات ضارة أو إجراء تغييرات على النظام.
| الميزة | الوصف |
|---|---|
| [+] كشف ServiceNow | يحدد نسخ ServiceNow عبر نقاط نهاية متعددة. |
| [+] كشف الإصدار | يكتشف إصدارات ServiceNow المحددة ومستويات التصحيح. |
| [+] اختبار حقن JavaScript | يختبر ثغرة الحقن باستخدام حمولات gs.print() الآمنة. |
| [+] اختبار الهروب من الـ Sandbox | يتحقق من الهروب من الـ sandbox دون أوامر تخريبية. |
| [+] تقييم الثقة | يوفر نسبة ثقة (85-95%) بناءً على الأدلة. |
| [+] إخراج JSON | تصدير النتائج بصيغة JSON لإعداد التقارير. |
| [+] الفحص الجماعي | فحص أهداف متعددة مع دعم threading. |
| [+] غير تدخلي | ينفذ فقط uname -a الحميد للحصول على معلومات النظام. |
pip (لمكتبة requests)pip install requests urllib3
[!NOTE] يستخدم
exploit.pyالمكتبة القياسية فقط للوظائف الأساسية؛ مطلوبrequestsفقط لميزة--detectوإشعارات--webhookوالمُتحقق الآمن.
verifier.py)# Single target verification
python verifier.py -u 192.168.1.100
# Custom port and path
python verifier.py -u 10.0.0.5 -p 8443 --path /snow
# Mass scan from file
python verifier.py -l targets.txt -o results.json
# Quiet mode (only vulnerable targets)
python verifier.py -u 192.168.1.100 -q
# Increase timeout for slow targets
python verifier.py -u servicenow.example.com --timeout 60
# Custom User-Agent
python verifier.py -u 192.168.1.100 --user-agent "MyScanner/1.0"
