
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 amesianx/cve-2026-124194-poc
إثبات مفهوم لـ CVE-2026-124194 انتحال هوية Outlook/تسريب NTLM: يصنع ملفات .msg بمسارات تذكير UNC ويتضمن جامع تجزئة NTLMv2 للتحقق المختبري.
 excession-labs/web-security-fixtures
اختبارات محلية قابلة للتشغيل لثغرات أمان الويب وواجهات API الشائعة: وضع قابل للاستغلال، وضع مُصلَّح، أداة تحقق، تشغيل مُسجَّل.
 rapid7/metasploit-payloads
مستودع موحّد لحِزم حمولات Metasploit Framework المختلفة
 badkeys/badkeys
أداة للعثور على الثغرات الأمنية الشائعة في المفاتيح العامة للتشفير.
 horizon3ai/vcenter_saml_login
أداة لاستخراج شهادة IdP من النسخ الاحتياطية لـ vCenter وتسجيل الدخول كمسؤول.
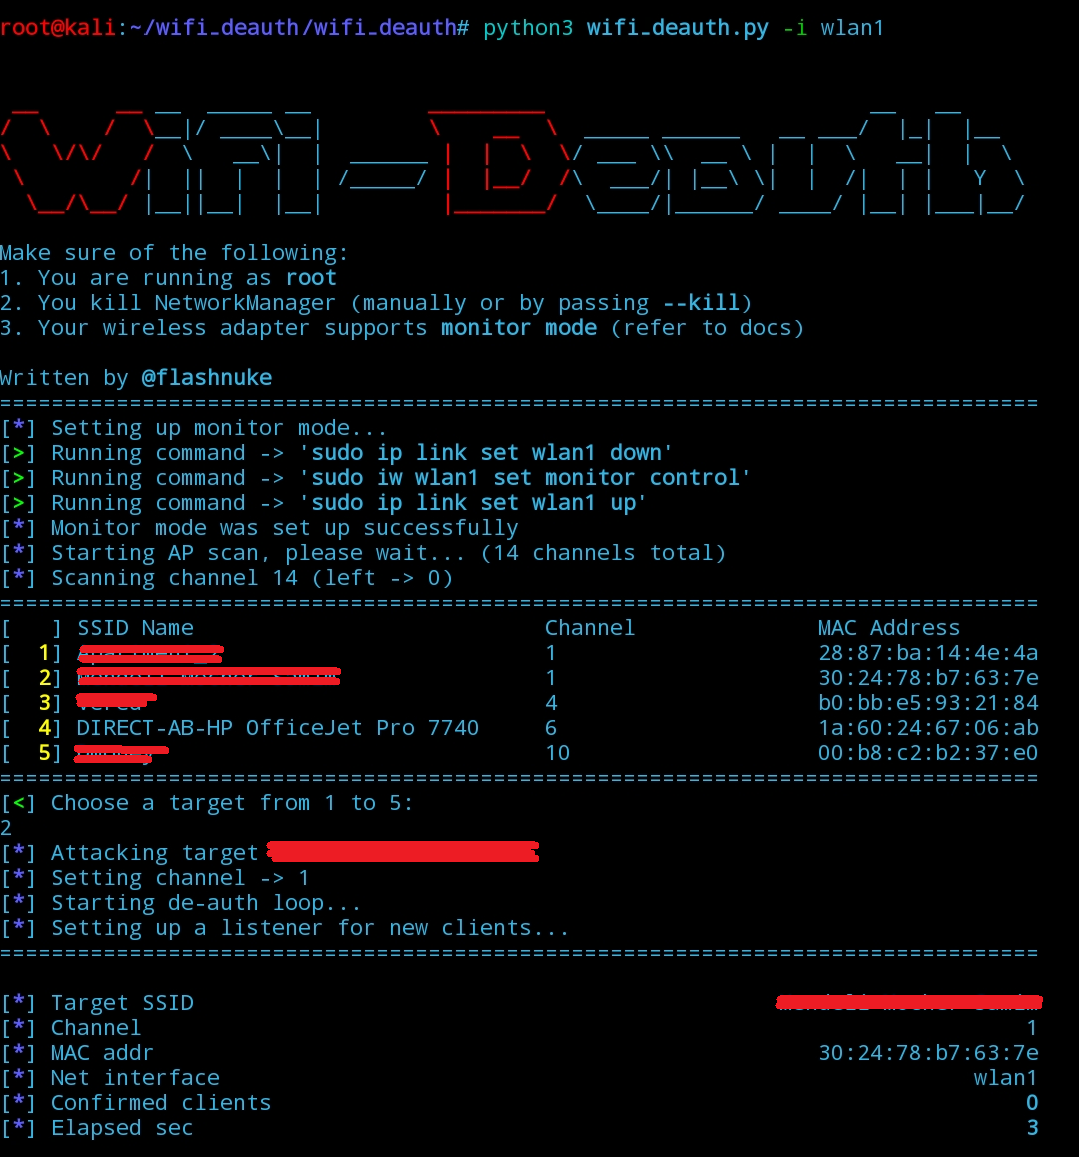 flashnuke/wifi-deauth
هجوم deauth يفصل جميع الأجهزة عن شبكة WiFi المستهدفة (2.4Ghz & 5Ghz)، كما يدعم WPA3 (لم يتم اختبار PMF)
 richlegrand/bitbang-cli
أنشئ وصولاً آمناً عن بُعد إلى جهاز يتضمن قشرة تفاعلية (shell)، ونقل ملفات، ووكيل ويب عبر WebRTC من نظير إلى نظير بتشفير من الطرف إلى الطرف، باستخدام…
 cravaterouge/bloodyad
إطار عمل لتصعيد الامتيازات في Active Directory يعتمد على LDAP، ويدعم pass-the-hash، pass-the-ticket، ومصادقة الشهادة للاختبارات الأمنية الآلية.
 rosesecurity/red-teaming-ttps
تقنيات وتكتيكات وإجراءات مفيدة لكل من المخترقين (فريق الهجوم) والمدافعين على حد سواء!
 xaitax/sploitscan
يجمع تفاصيل CVE، وقواعد بيانات الاستغلال، ونتائج EPSS مع تقييم المخاطر بالذكاء الاصطناعي واستيراد ماسح الثغرات من أجل التصحيح ذي الأولوية.
 synacktiv/cerber4rc
أداة لجمع تجزئات RC4 عبر ASREQroasting بطريقة خفية
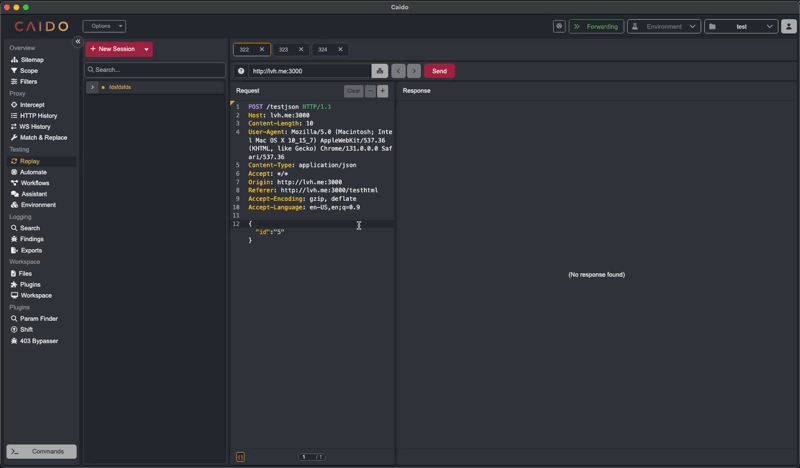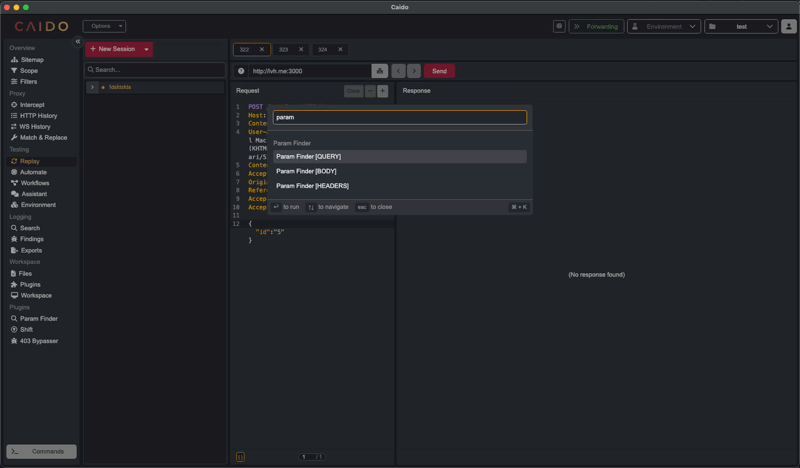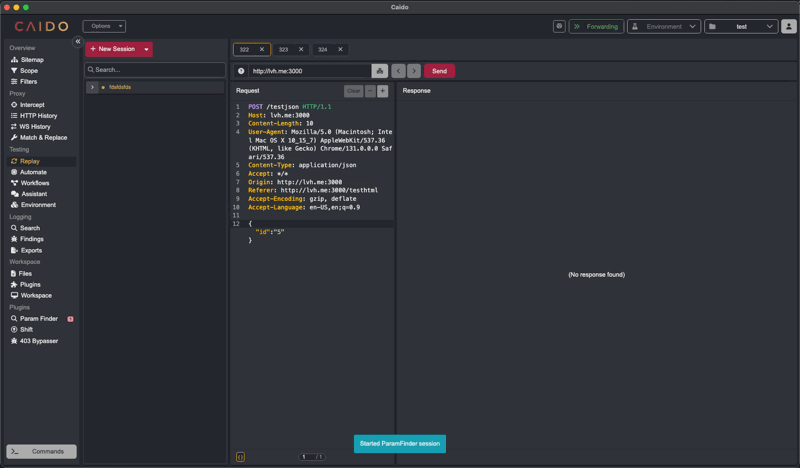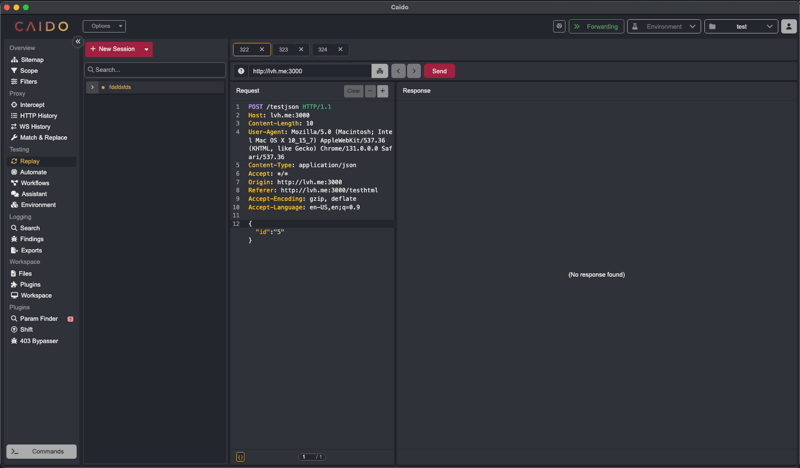 caido-community/paramfinder
اكتشف المعلمات المخفية في Caido
 nicocha30/ligolo-iwa
وكيل JavaScript يعمل داخل متصفحات Chrome وChromium من خلال الاستفادة من تطبيقات الويب المعزولة (Isolated Web Applications).
 matrixtm/mhddos
أفضل سكربت هجوم DDoS بلغة Python3، هجوم (سيبراني / DDoS) بـ 60 طريقة
 jovanbulck/sgx-step
إطار عمل هجومي عملي للتحكم الدقيق في تنفيذ المنطقة المحمية
 outflanknl/c2-tool-collection
مجموعة من الأدوات التي تتكامل مع Cobalt Strike (وربما أطر عمل C2 أخرى) من خلال تقنيات BOF وتحميل DLL الانعكاسي.
 fatedier/frp
وكيل عكسي سريع لمساعدتك في كشف خادم محلي خلف NAT أو جدار ناري إلى الإنترنت.
 projectdiscovery/tunnelx
TunnelX هي أداة أنفاق خفيفة الوزن للاتصالات الواردة، مصممة لإنشاء خادم وكيل SOCKS5 آمن لتوجيه حركة مرور الشبكة.








