
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 abraxas/loom-adk-a2a-hitl
على Loom مع google-adk 2.13.0، لا تنتظر أداة agent-to-agent فحص الموافقة أبدًا، لذا يكتمل الإرسال. لا تزال القاعدة نفسها توقف Strands ودوال ADK…
 abraxas/loom-ws-hitl
مستخدم Loom الذي يمكنه استدعاء وكيل عبر websocket يتجاوز سياسات الموافقة التي كان استدعاء HTTP سيرسلها. لا يزال websocket المجهول مغلقًا. v1.9.0 و…
 abraxas/loom-skill-plant
يمكن لمسؤول سجل Loom إعادة كتابة مستند مهارة لا يملك مجموعة مالك. وعند النشر الكامل التالي لوكيل يدرج تلك المهارة بالفعل، يُنسخ النص الجديد إلى موجّه…
 abraxas/loom-logs-owner
يمكن لمستخدم Loom لديه صلاحية قراءة الجلسات في مجموعة وكيل أن يقرأ مطالبات مستخدم آخر وإجاباته من السجلات والتتبعات وتبادل التقييم. ومع ذلك، يظل فتح…
 abraxas/loom-idp-issuer-swap
يمكن لمسؤول أمان Loom تغيير مُصدِّر SSO فقط والاحتفاظ بتعيين مجموعة المسؤول الأعلى. يصبح تسجيل الدخول بعد ذلك مسؤولًا أعلى، ويؤدي استدعاء رمز مجهول…
 dorskfr/tapodate
يقوم بإعداد كاميرا Tapo C200 محليًا باستخدام CVE-2021-4045
 praetorian-inc/titus
ماسح الأسرار عالي الأداء. CLI، مكتبة Go، إضافة Burp Suite، وإضافة Chrome. 487 قاعدة كشف مع التحقق المباشر من بيانات الاعتماد.
 praetorian-inc/brutus
أداة سريعة لاختبار بيانات الاعتماد بدون تبعيات في لغة Go. اختراق SSH وMySQL وPostgreSQL وRedis وMongoDB وSMB وأكثر من 20 بروتوكولاً. بديل لـ Hydra مع…
 owasp/nettacker
إطار اختبار اختراق آلي - ماسح ثغرات مفتوح المصدر - إدارة الثغرات
 leebaird/engagement-mgr
Engagement Manager هو تطبيق ويب لتتبع مهام الأمن الهجومي. يتميز بواجهة مستخدم حديثة، مبنية باستخدام Next.js وPrisma وPostgreSQL.
 nuguardai/nuguard
مستودع مفتوح المصدر للتحقق من صحة تطبيقات الذكاء الاصطناعي الوكيل: redteam, behavior, supply-chain, static analysis
 mspnightmare/cves
مجموعة من استغلالات إثبات المفهوم المسلّحة والتنبيهات الخاصة بثغرات CVE محددة، وتتعلق أساسًا بإضافات WordPress وتطبيقات الويب المؤسسية، لاختبار…
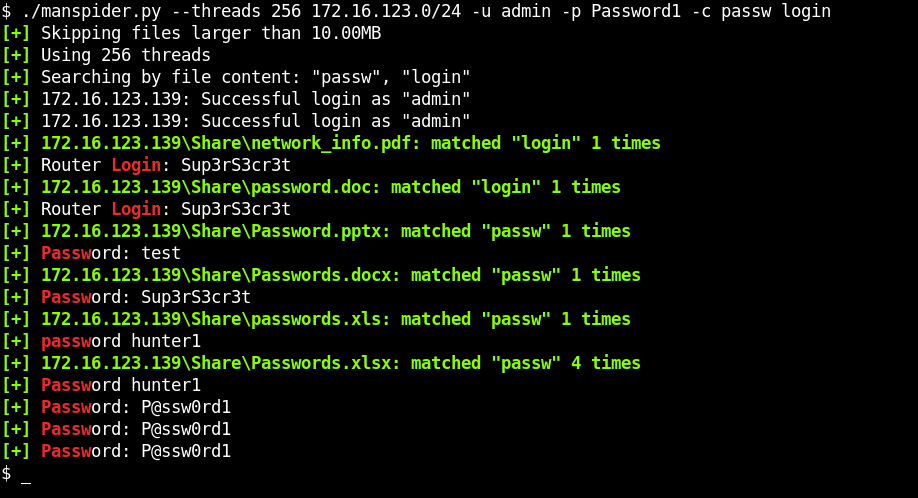 blacklanternsecurity/manspider
قم بمسح الشبكات بالكامل بحثاً عن الملفات القيمة الموجودة على مشاركات SMB. ابحث في أسماء الملفات أو محتواها - تدعم التعابير العادية regex!
 idoka/awesome-canbus
:articulated_lorry: أدوات CAN bus رائعة، معدات وموارد لباحثي الأمن السيبراني، مهندسي الهندسة العكسية، وهواة الإلكترونيات السياراتية.
 bishopfox/sliver
إطار محاكاة الخصوم
 datadog/threatest
CLI وإطار عمل Go لاختبار شامل لقواعد كشف التهديدات. ينفذ تقنيات الهجوم ويتحقق من التنبيهات في منصات الأمان مثل Datadog و Elastic Security.
 halildeniz/vanguardhttp
مجموعة أدوات سطح مكتب عالية الأداء ومتعددة المنصات لفحص HTTP والبصمة العميقة، مبنية باستخدام Go وWails v2. تتميز بالبث في الوقت الفعلي، والكشف عن…
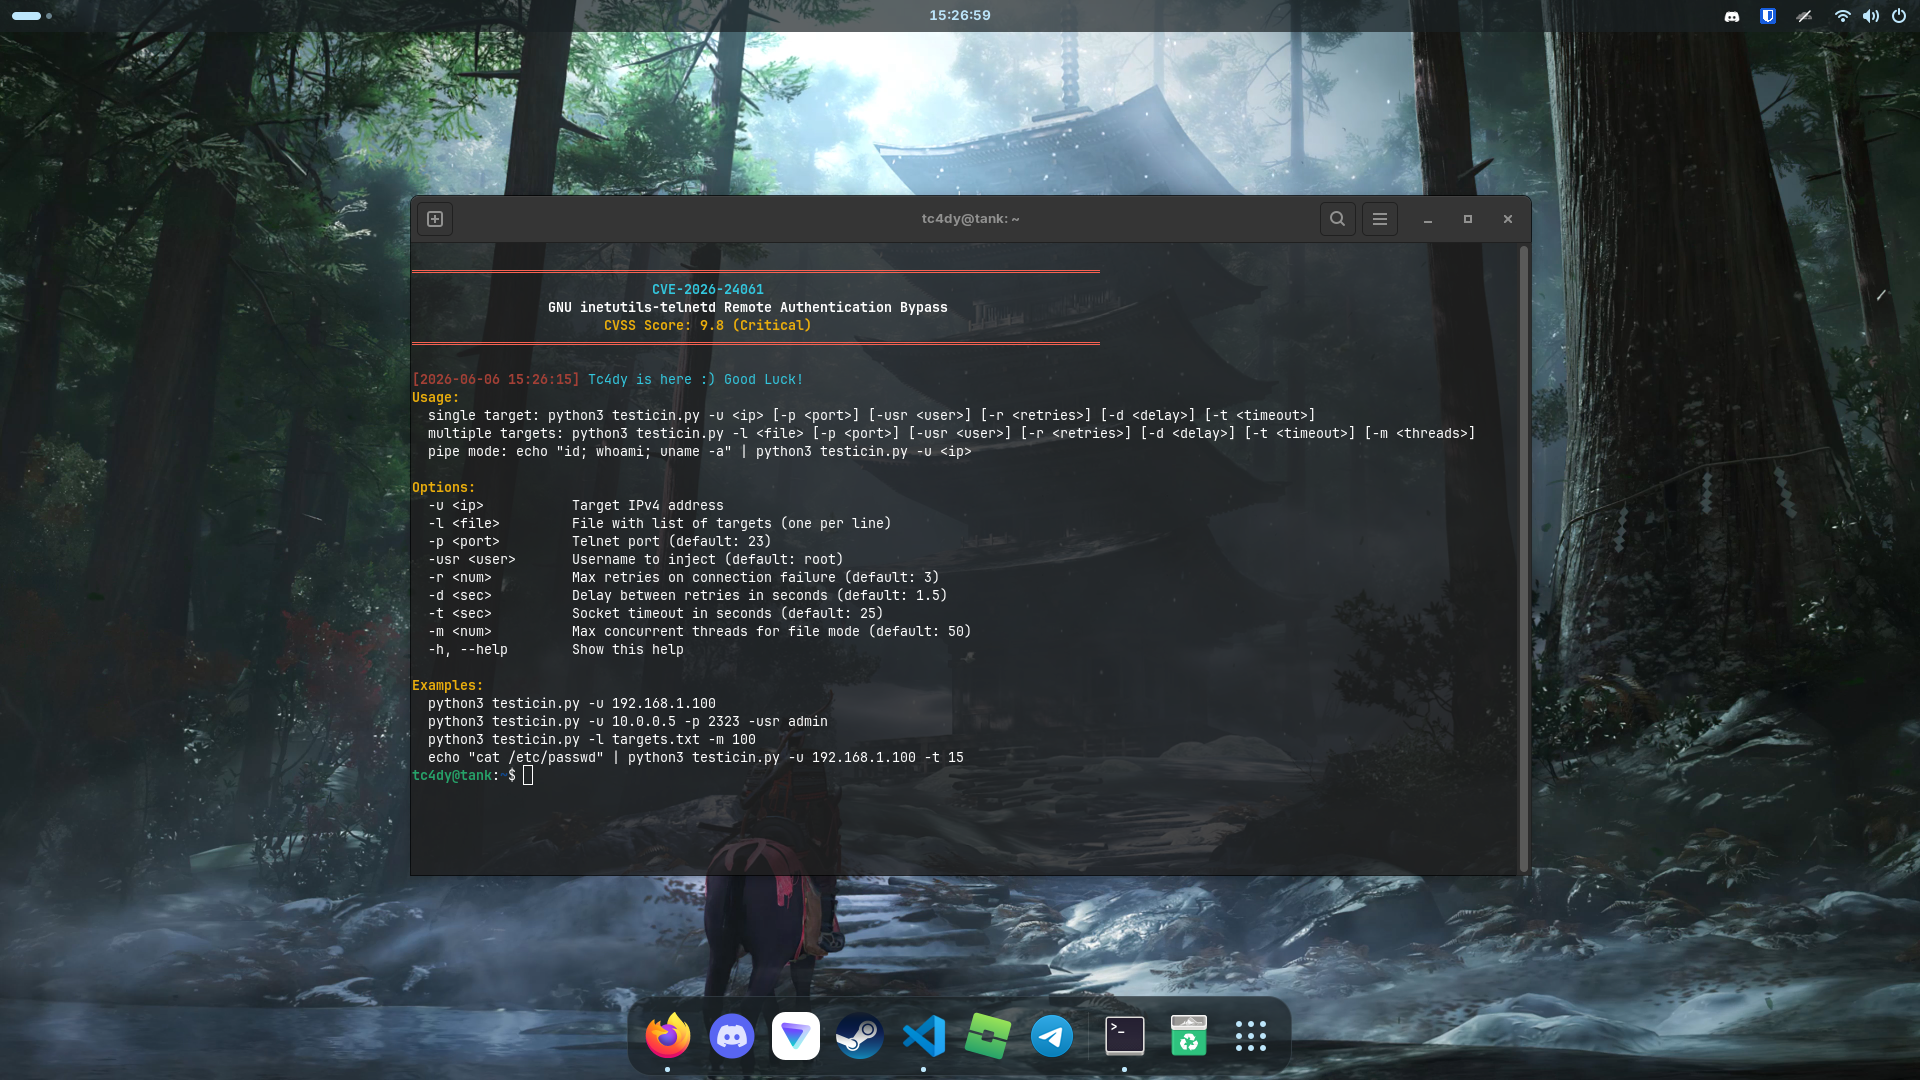 tc4dy/cve-2026-24061-poc-exploit
Remote authentication bypass exploit for GNU inetutils-telnetd (CVE-2026-24061) using CRLF injection to gain instant root shell. Supports single/mass…








