Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
VanguardHTTP — مجموعة أدوات سطح مكتب عالية الأداء ومتعددة المنصات لفحص HTTP والبصمة العميقة، مبنية باستخدام Go وWails v2. تتميز بالبث في الوقت الفعلي، والكشف عن التقنيات، وفحص DNS/TLS، وتجزئة Favicon MMH3، وتوجيه الوكيل، وإعداد التقارير متعددة التنسيقات. | Kitploit
أدوات/GitHubGitHub/halildeniz/vanguardhttp
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعجمع المعلوماتأمن الويباختبار الاختراقالأدوات والمكوناتالفريق الأحمرتحليل DNS
GitHubhalildeniz/vanguardhttp

VanguardHTTP

مجموعة أدوات سطح مكتب عالية الأداء ومتعددة المنصات لفحص HTTP والبصمة العميقة، مبنية باستخدام Go وWails v2. تتميز بالبث في الوقت الفعلي، والكشف عن التقنيات، وفحص DNS/TLS، وتجزئة Favicon MMH3، وتوجيه الوكيل، وإعداد التقارير متعددة التنسيقات.

منذ 0 أياملم تتم المراجعة بعد
مشاركة
عرض المستودعالموقع الإلكتروني

🛡️ VanguardHTTP

حزمة سطح مكتب عالية الأداء ومتعددة المنصات لفحص HTTP والبصمة العميقة

Version Go Version Wails v2 Platform License: MIT

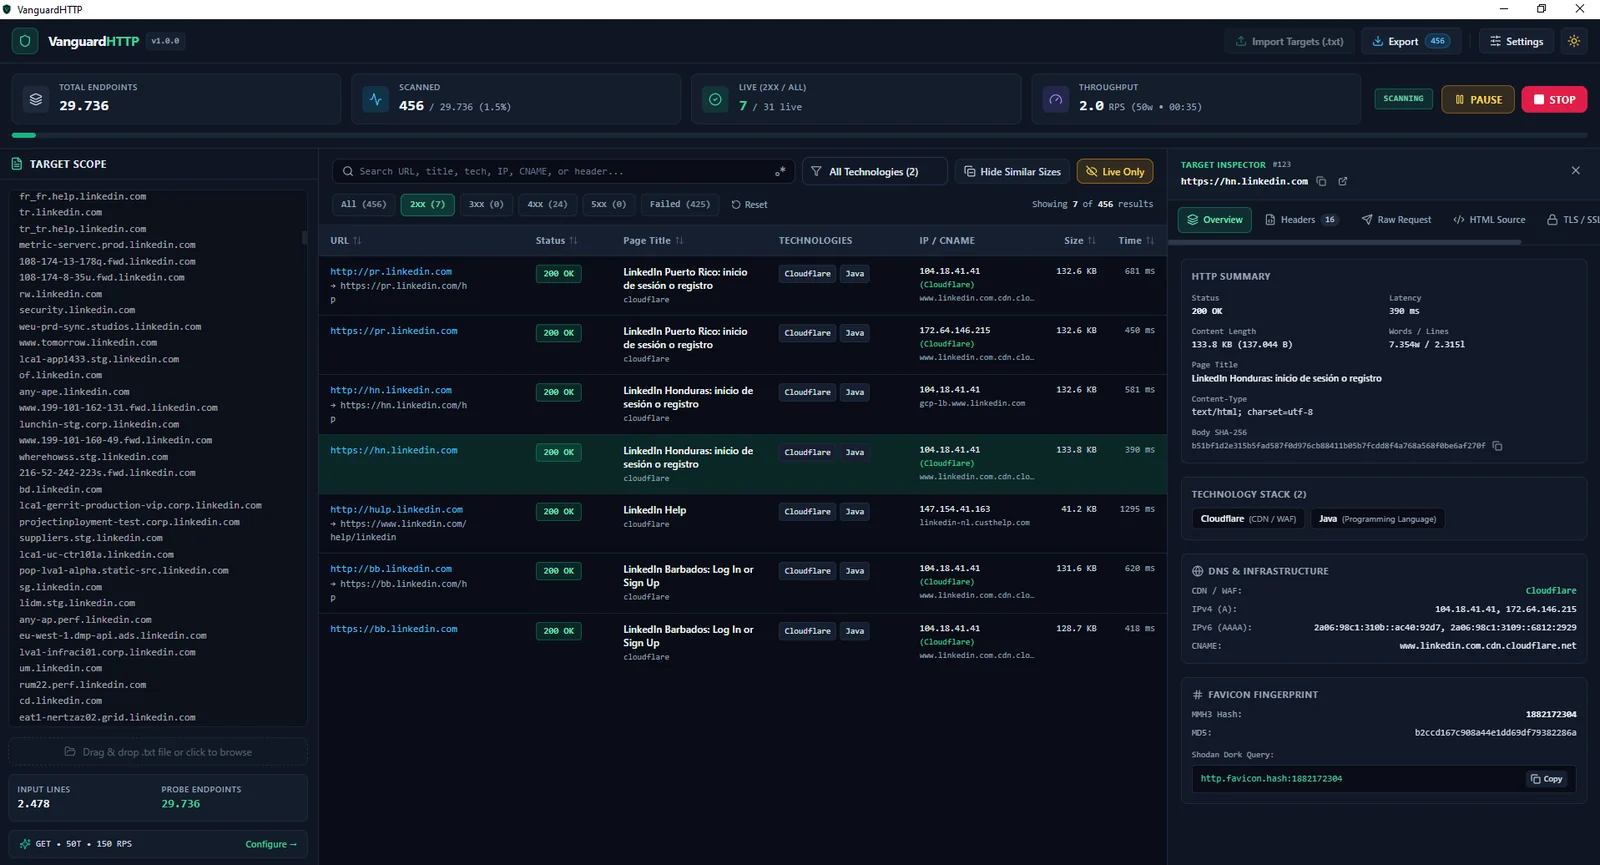
vanguardhttp-v1 0 0-1-

📖 نظرة عامة

VanguardHTTP هو تطبيق حديث ومتعدد المنصات لسطح المكتب مخصص للاستطلاع واكتشاف سطح الهجوم، صُمم لباحثي الأمن، ومختبري الاختراق، وصائدي مكافآت الثغرات، والفرق الحمراء.

بدلاً من تحليل جدران من مخرجات الطرفية أو ربط عدة نصوص برمجية CLI يدوياً، يقوم VanguardHTTP ببث بيانات فحص HTTP المباشر والبصمة العميقة مباشرةً إلى مساحة عمل سطح مكتب متجاوبة وقابلة للتصفية—مجمّعة في ملف تنفيذي واحد مستقل مع استهلاك منخفض للذاكرة.

✨ الميزات الرئيسية

⚡ تزامن عالي السرعة وتحكم في التنفيذ

  • مجمع عمال قابل للتكوين: قم بقياس التزامن ديناميكياً من 1 حتى 1,000 خيط عمل.
  • تحديد دقيق لمعدل الطلبات: محدد معدل مدمج بنمط دلو الرموز (golang.org/x/time/rate) لفرض الحد الأقصى للطلبات في الثانية (RPS) وتجنب حظر WAF أو إشباع الهدف.
  • تحكم كامل في دورة الحياة: ابدأ وأوقف مؤقتاً واستأنف وأوقف الفحوصات النشطة بأمان أثناء تنفيذها دون حالات جمود أو تسريب مقابس.
  • بث IPC في الوقت الفعلي: تُبث النتائج مباشرةً عبر أحداث Wails (runtime.EventsEmit) مع عرض واجهة المستخدم بدفعات دقيقة لأداء سلس حتى عند معدلات RPS العالية.

🌐 اكتشاف ذكي للأهداف والبروتوكولات

  • فحص تلقائي للمخطط والرجوع الاحتياطي: يختبر تلقائياً https:// مع رجوع احتياطي سلس إلى http:// (أو يفحص كلا المخططين بالتزامن) للنطاقات العارية وعناوين IP.
  • توسيع كتل CIDR: يحل تلقائياً نطاقات CIDR من IPv4/IPv6 (مثل 192.168.1.0/24) إلى أهداف مضيف فردية.
  • قوائم منافذ TCP مخصصة: افحص المنافذ القياسية أو قدّم قوائم منافذ مخصصة وإعدادات مسبقة (80, 443, 8080, 8443, 3000, 8000، إلخ).
  • استيراد الأهداف بالسحب والإفلات: الصق الأهداف مباشرةً أو اسحب وأفلت قوائم الأهداف .txt أو .lst أو .csv مع إزالة التكرار التلقائية وعدّ معاينة نقاط النهاية المباشرة.

🔍 محرك بصمات شامل

  • مقاييس HTTP: رمز الحالة مع شارات ملونة (2xx، 3xx، 4xx، 5xx)، عنوان الصفحة <title>، ترويسات Server / X-Powered-By، حجم المحتوى، عدد الكلمات/الأسطر، تجزئة SHA-256 للنص، وزمن الاستجابة (ms).
  • كشف حزمة التقنيات: مجموعة قواعد JSON مدمجة بنمط Wappalyzer (go:embed) تحدد خوادم الويب وأنظمة إدارة المحتوى وأطر الواجهة الأمامية/الخلفية وشبكات CDN وجدران WAF ولوحات DevOps مع استخراج الإصدارات.
  • حل DNS والبنية التحتية: استعلامات متزامنة لـ A وAAAA وCNAME مع إسناد تلقائي لمزود CDN/WAF.
  • فحص شهادات X.509 / TLS: يستخرج إصدار TLS، وحزمة التشفير، وCN الموضوع، والجهة المُصدرة، وتواريخ الصلاحية، والعد التنازلي للانتهاء، وحالة التوقيع الذاتي، وجميع الأسماء البديلة للموضوع (SANs).
  • تجزئة Favicon المتوافقة مع Shodan: يحسب تجزئات RFC-2045 Base64 MurmurHash3 (MMH3) وMD5 لـ /favicon.ico والأيقونات المعلنة في HTML، مما يولّد استعلامات http.favicon.hash:<id> جاهزة للنسخ.

🛠️ تخصيص الطلبات المتقدم

  • طرق HTTP والحمولات: دعم GET وHEAD وPOST وOPTIONS وPUT وPATCH وDELETE مع أجسام طلبات مخصصة.
  • ترويسات مخصصة وتدوير User-Agent: حقن ترويسات اعتباطية (Authorization، Cookie، X-Bug-Bounty) والتبديل بين User-Agent مخصص أو مجموعة User-Agent آلية متعددة المتصفحات.
  • توجيه الوكيل (Proxy): دعم كامل لوكلاء HTTP وHTTPS وSOCKS5 وSOCKS5H لفحص حركة المرور بسلاسة في Burp Suite أو OWASP ZAP.
  • تتبع سلسلة إعادة التوجيه: متابعة إعادة التوجيه قابلة للتكوين مع تسجيل رمز الحالة والترويسة Location لكل قفزة.

🖥️ واجهة رسومية تفاعلية وإعداد التقارير

  • الوضع الداكن والفاتح: وضع داكن أنيق للأمن السيبراني افتراضيًا مع تبديل فوري إلى الوضع الفاتح.
  • تصفية متقدمة وتقليل الضوضاء: التصفية حسب فئة الحالة، والتقنية المكتشفة، والبحث بالكلمة المفتاحية/التعبير النمطي، وطي الاستجابات المكررة باستخدام "Hide Similar Sizes".
  • درج فحص الهدف: انقر على أي صف لفحص طلب HTTP الخام، وترويسات الاستجابة الخام والمحللة، ومعاينة مصدر HTML، وشهادة SSL/TLS، وسلسلة إعادة التوجيه.
  • تصدير متعدد الصيغ: صدّر جميع النتائج أو مجموعتك المصفاة فقط إلى JSON، أو CSV (بترميز UTF-8 BOM)، أو TXT (قائمة عناوين URL الحية لـ nuclei/ffuf)، أو تقرير أمني HTML تفاعلي مستقل.

🚀 التثبيت والبناء

المتطلبات الأساسية

  • Go 1.22 أو أحدث
  • Node.js 18+ (LTS)
  • Wails CLI v2

ثبّت Wails v2 CLI وتحقق من بيئتك:

go install https://github.com/wailsapp/wails/v2/cmd/wails@latest
wails doctor

ملاحظة Linux (Ubuntu/Debian): ثبّت رؤوس تطوير GTK3 وWebKit2GTK قبل البناء:

sudo apt update && sudo apt install -y build-essential libgtk-3-dev libwebkit2gtk-4.0-dev

(على Ubuntu 24.04+، ثبّت libwebkit2gtk-4.1-dev ومرّر -tags webkit2_41 إلى أوامر wails.)

استنساخ وتشغيل في وضع التطوير

git clone https://github.com/halildeniz/VanguardHTTP.git
cd VanguardHTTP
go mod tidy
wails dev

بناء ملفات ثنائية للإنتاج

  • Windows (.exe):
wails build -clean -platform windows/amd64 -ldflags "-s -w"

المخرجات: build/bin/VanguardHTTP.exe

  • macOS (.app Universal Binary):
wails build -clean -platform darwin/universal -ldflags "-s -w"

الإخراج: build/bin/VanguardHTTP.app

  • لينكس (ملف ثنائي):
wails build -clean -platform linux/amd64 -ldflags "-s -w"

المخرجات: build/bin/VanguardHTTP


🤝 المساهمة

نرحّب بالمساهمات والأفكار المتعلقة بالميزات وتوقيعات البصمات التقنية الجديدة!

  1. اعمل fork للمستودع.
  2. أنشئ فرعًا جديدًا للميزة أو الإصلاح:
git checkout -b feature/amazing-fingerprint
  1. أرسل تغييراتك مع رسائل واضحة ووصفية:
git commit -m "feat: add new WAF detection signatures"
  1. ادفع (Push) إلى فرعك:
git push origin feature/amazing-fingerprint
  1. افتح Pull Request يصف تغييراتك وخطوات الاختبار.

💬 الملاحظات والإبلاغ عن الأخطاء

هل لديك اقتراح أو طلب ميزة أو واجهت خطأً؟

  • افتح issue على صفحة GitHub Issues مع خطوات إعادة إنتاج المشكلة، وإصدار نظام التشغيل لديك، والسجلات ذات الصلة.

⚖️ إخلاء المسؤولية القانونية

تم تطوير VanguardHTTP بشكل صارم لتقييمات الأمان المصرح بها، واختبار الاختراق، وبرامج مكافآت الأخطاء، والبحث التعليمي. إن فحص الشبكات أو الأنظمة دون إذن مسبق صريح من مالك الأصل غير قانوني. لا يتحمل المؤلف أي مسؤولية عن سوء الاستخدام أو الأضرار الناجمة عن هذا البرنامج.

👤 المؤلف والتواصل

Halil İbrahim Deniz

  • 🌐 الموقع الإلكتروني: denizhalil.com
  • 📧 البريد الإلكتروني: [email protected]
  • 💼 LinkedIn: linkedin.com/in/halil-ibrahim-deniz

📄 الترخيص

موزع بموجب MIT License. راجع LICENSE للحصول على التفاصيل الكاملة.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

لا توجد بيانات شعبية بعد.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →