
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 masriyan/cve-2026-85097
مجموعة أدوات للكشف والتحقق والاستجابة للحوادث الخاصة بـ CVE-2026-85097: تقييم Bricksforge عن بُعد، والبحث عن مؤشرات الاختراق في السجلات، وتدقيق…
 tc4dy/cve-2026-85097-toolkit
مجموعة أدوات Python لـ CVE-2026-85097: تستغل رفع الملفات غير المصادق عليه في Bricksforge WordPress للوصول إلى RCE عبر حمولات polyglot، بالإضافة إلى…
 blackhatexploitation/cve-2026-85097
أداة إثبات مفهوم بلغة Python تستغل CVE-2026-85097، وهو رفع ملفات دون مصادقة في Bricksforge <= 3.1.8.9، باستخدام ملف متعدد الصيغ GIF/PHP وعدم تطابق في…
 kobukovui/cve-2026-84473
أبحاث أمنية والكشف عن الثغرات لتطبيق ownCloud ONLYOFFICE Integration، بما في ذلك التحليل التقني وإثباتات المفهوم والتأثير والمعالجة.
 maxprog-svg/cve-2026-84411
استغلال بلغة Python للثغرة CVE-2026-84411، وهي تحت-انسياب عددي (integer underflow) قبل المصادقة في MikroTik RouterOS WebFig يتيح تنفيذ التعليمات عن…
 maxprog-svg/cve-2026-83548
أداة Python أحادية الملف تقوم ببصمة أجهزة SonicWall SMA1000 Work Place، وتستكشف وتؤكد ثغرة SSRF قبل المصادقة (CVE-2026-83548) عبر الالتقاط خارج…
 hakaioffsec/cve-2026-82957
إثبات مفهوم استغلال لـ CVE-2026-82957، وهو ثغرة SSRF في اشتراكات webhook الخاصة بـ Hyperledger FireFly تُجبر العقدة على طلب عناوين URL داخلية أو خاصة…
 murrez/cve-2026-82901
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-82901: رفع ملفات عشوائي دون مصادقة في إضافة Ultra Addons for Contact Form 7 الإصدار <=3.5.50 عبر حقل…
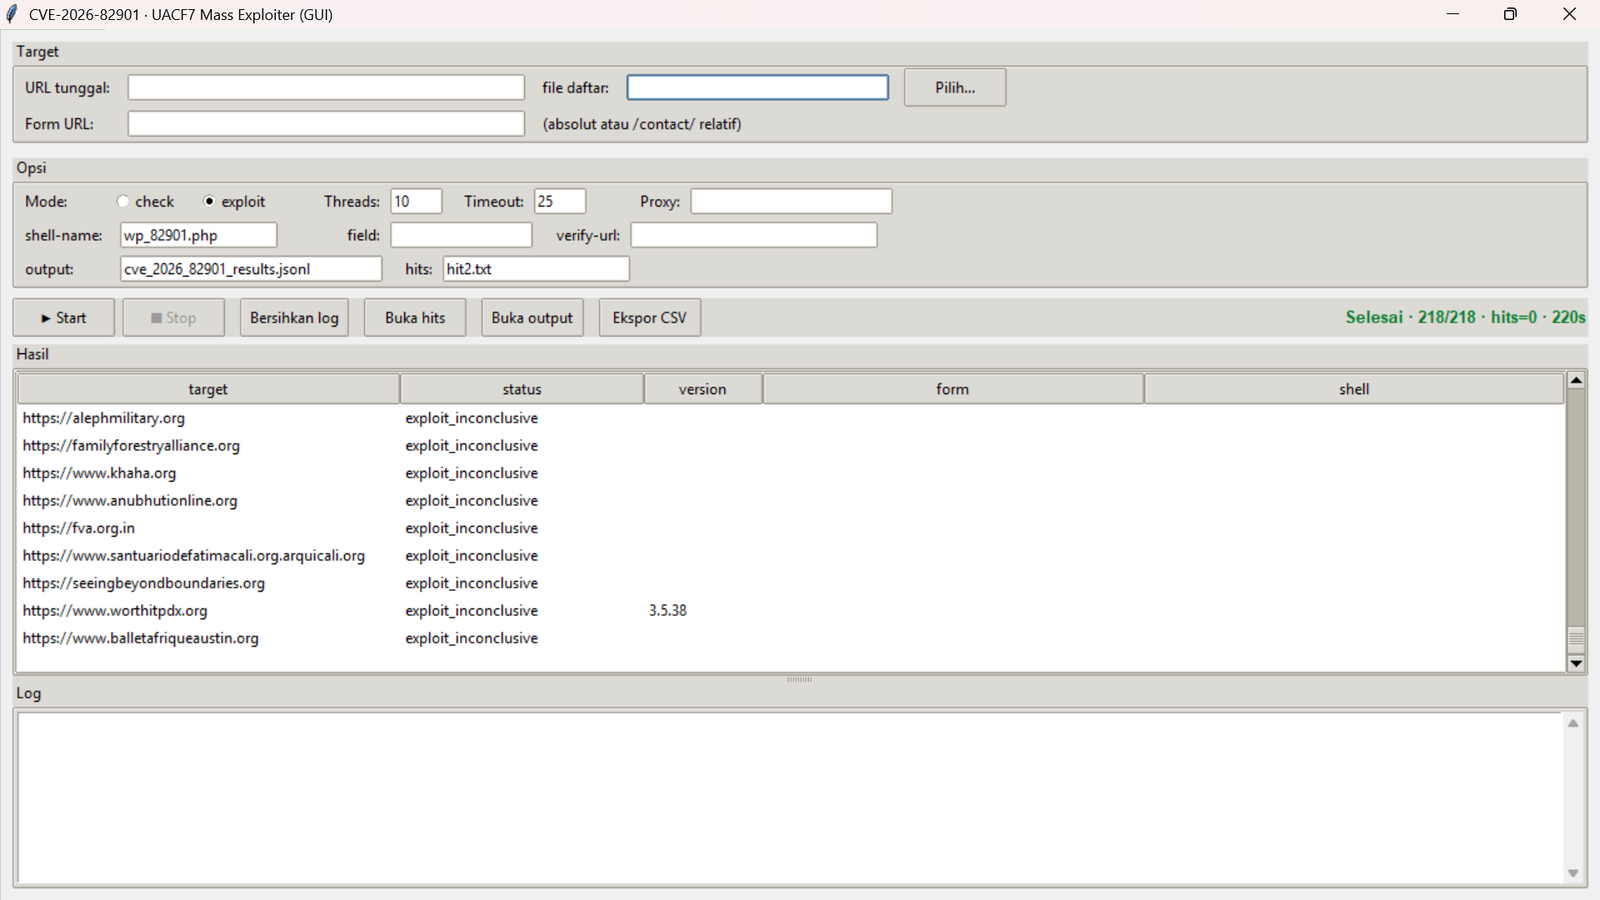 tonydelouvre/cve-2026-82901
ماسح ومستغِلّ جماعي بواجهة رسومية (GUI) وسطر أوامر (CLI) للثغرة CVE-2026-82901، وهي رفع ملفات تعسفي دون مصادقة في إضافة Ultra Addons for Contact Form…
 murrez/cve-2026-82384
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-82384: تكشف وتستغل إزالة تسلسل Java غير المصادق عليها عبر XML-RPC في Apache Roller 6.1.5 باستخدام حمولات…
 murrez/cve-2026-8065
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-8065: تتعرّف على أجهزة Hitachi Energy RTU500 وتستكشف نقاط نهاية تحديث البرامج الثابتة بحثًا عن رفع غير…
 hackfutsecroot/cve-2026-80428
ILIAS ≤ 9.21 / 10.9 / 11.2 — حقن كائنات PHP دون مصادقة (تنفيذ تعليمات عن بُعد)
 y3g1/craftcms-cve-2026-79987
حالة إثبات مفهوم (PoC) عامة ومستقلة لـ CVE-2026-79987 — تنفيذ أوامر عن بُعد (RCE) بعد المصادقة في Craft CMS 5.9.0–5.10.12. تطبيق n-day قائم على تحليل…
 abraxas/t3code-abspath-host-read
T3 Code 61c3794c local path leftover. A paired filesystem:read client can open host files by absolute or ~/ path. Writes stay in the workspace.…
 antid00t/cve-2026-78006-cve-2026-78159
أداة استغلال جماعي غير متزامنة لإضافة The Events Calendar الخاصة بـ WordPress (CVE-2026-78006، CVE-2026-78159)، تتيح تنفيذ تعليمات برمجية عن بُعد…
 abraxas/t3code-websocket-ticket-origin
T3 Code 61c3794c origin leftover. wsTicket upgrade ignores Origin. Cookie missing Origin is accepted. Cookie hostile Origin is rejected. Loopback lab.
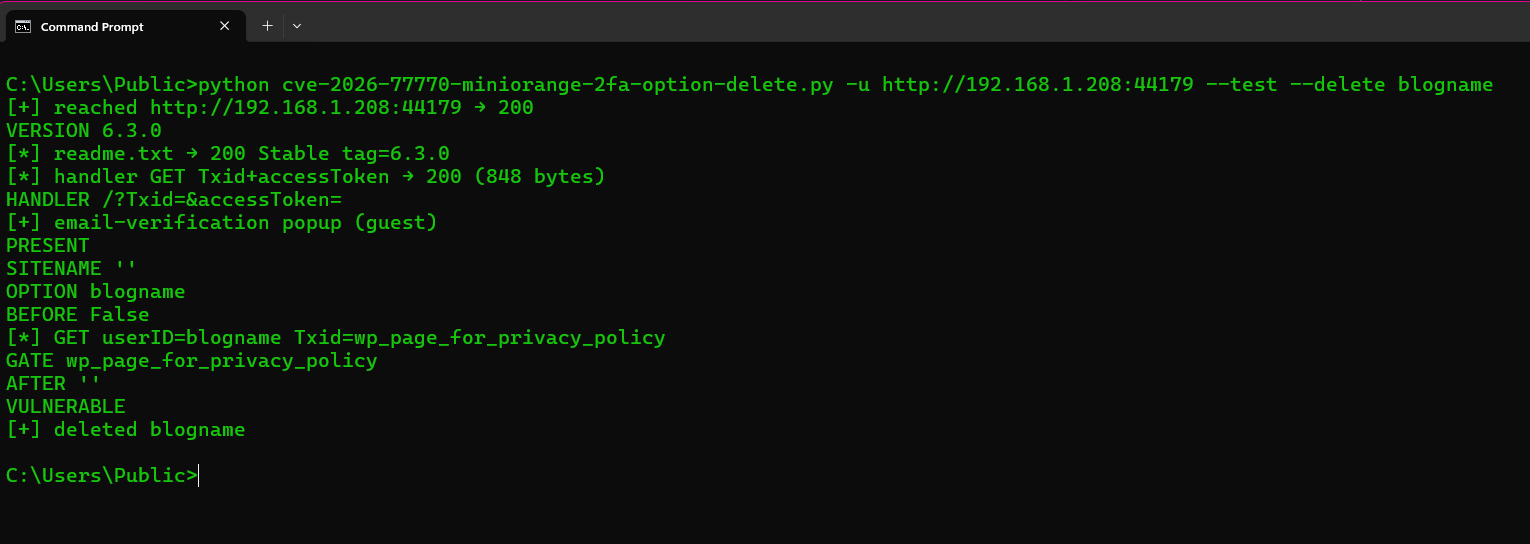 gmh5225/cve-2026-77770
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-77770: حذف تعسفي غير مُصادَق لخيارات wp_options في إضافة miniOrange 2FA (WordPress) الإصدار <= 6.3.0 عبر…
 murrez/cve-2026-76570
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-76570: حقن SQL غير مُصادَق عليه في واجهة JSON الأمامية لامتداد Joomla JCTables (com_jctables)، مع أوضاع…








