
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 thhc10/cve-2026-41651
استغلال بلغة C يُثبت CVE-2026-41651 (Pack2TheRoot)، وهو سباق TOCTOU في PackageKit يتجاوز تفويض polkit لترقية مستخدم محلي غير مميّز إلى root.
 0xgh057r3c0n/cve-2026-40281
استغلال إثبات مفهوم بلغة Python للثغرة CVE-2026-40281، وهي ثغرة تنفيذ أوامر عن بُعد (RCE) عبر حقن الوسائط دون مصادقة في Gotenberg <= 8.30.1، مع صدفة…
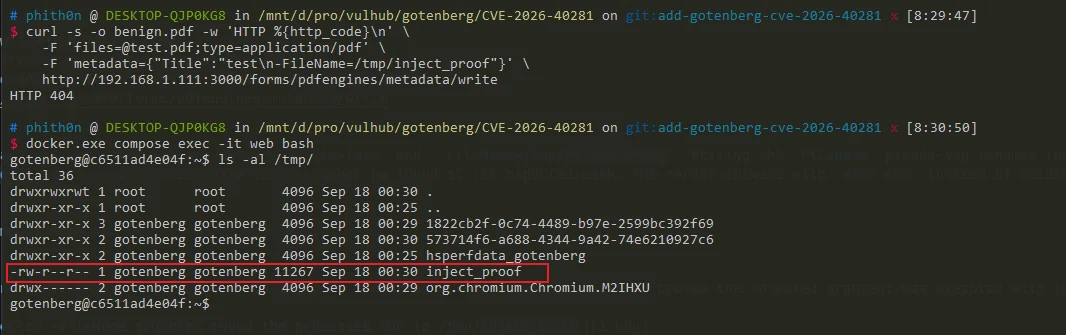 rabakuku/cve-2026-40281
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-40281، وهي حقن وسائط في ExifTool ضمن نقطة نهاية كتابة البيانات الوصفية لملفات PDF في Gotenberg، ما يتيح…
 industri4l-h3ll-xpl0it3rs/cve-2026-39987-marimo-rce
أداة إثبات مفهوم بلغة Python تستغل نقطة نهاية طرفية WebSocket غير مصادَق عليها في Marimo (الإصدار < 0.23.0) لتحقيق تنفيذ تعليمات برمجية عن بُعد قبل…
 dntaskmehow/marabuse
إطار عمل استغلال لـ CVE-2026-39987، وهو تنفيذ أوامر عن بُعد (RCE) دون مصادقة في Marimo، مع صدفة عكسية، وحمولة بوتنت NKAbuse القائمة على البلوكشين،…
 1nt1m4cy/htb-cohort
جولة تفصيلية على Hack The Box "Cohort" تغطي تجاوز فلتر SSRF، والوصول غير الموثّق إلى طرفية Marimo، وتصعيد الصلاحيات عبر حالة السباق في PackageKit…
 gotr00t0day/cve-2026-39808
ثغرة حقن أوامر نظام التشغيل دون مصادقة
 wingleszy/htb-nexus-walkthrough
تدوينة عن جهاز Nexus (HTB). سلسلة الهجمات: تسريب بيانات في سجل Git → استغلال RCE في Krayin CRM (CVE-2026-38526) → رفع الصلاحيات عبر Git internals…
 undefinedcs/cve-2026-38751-exploit
نسخة Python من b0ySie7e/OpenSTAManager-RCE-Exploit-CVE-2026-38751، وهو إثبات مفهوم (POC) مكتوب بلغة Rust
 sh3llc0d3-0x15/cve-2026-38526-exploit
نسختي من استغلال ثغرة لـ Krayin CRM v2.2.x - CVE-2026-38526
 porcumarcooo/thm-cve-2026-46300-fragnesia-exploit
تحليل واستغلال عملي لثغرة CVE-2026-46300 (Fragnesia) للحصول على وصول أولي (Initial Access) في بيئة اختبار.
 foxcornlab/fragnesia-scanner
ماسح فرز محلي للكشف فقط لثغرة Fragnesia في نواة Linux CVE-2026-46300: يقيّم نواة قيد التشغيل أو مثبّتة مقابل إصدارات upstream وإصدارات التوزيعات…
 overgrowncarrot1/penpot-rce
يتيح Penpot <2.15.0 تنفيذ تعليمات برمجية عن بُعد (RCE) دون مصادقة CVE-2026-45805
 jockerjml/cve-2026-44963-veeam-checker
نصوص كشف ومدقّق تصحيحات ودليل تقوية لـ CVE-2026-44963 (Veeam B&R RCE)
 q0524/cve-2026-44825_ctf
تحدي CTF لـ Apache Solr داخل حاوية Docker يعيد إنتاج تجاوز المصادقة عبر بيانات الاعتماد الافتراضية CVE-2026-44825، مع إعداد نشر GZCTF، وسكربت…
 mnk-works/portainer-cve-2026-44848-checker
فاحص غير مُدمّر لـ CVE-2026-44848: غياب التفويض في Portainer على نقاط نهاية إضافة Docker
 timgad794/abducted-htb-writeup
🔴 HackTheBox Abducted (متوسط) — CVE-2026-4480 (Samba %J) → كشف rclone → SMB-Symlink → systemd Drop-in → Root
 alannewberry/cve-2026-4480-samba-print-command-injection-rce
استغلال CVE-2026-4480: حقن أوامر في المتغير %J الخاص بأمر print في Samba لتحقيق تنفيذ تعليمات برمجية عن بُعد (RCE) دون مصادقة عبر spoolss.








