
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 aldoclau98/cve-2025-32463
هذا السكريبت هو إثبات مفهوم (PoC) يوضح تقنية تصعيد الامتيازات (رفع الصلاحيات) باستغلال ثغرة نظرية في sudo (مثل CVE-2025-32463). يُجبر الـPoC أداة…
 ahrixia/cve-2024-57428
CVE-2024-57428: نظام حجز السينما PHPJabbers الإصدار 2.0 يعاني من ثغرة XSS مخزنة، مما يتيح حقن JavaScript دائم لهجمات التصيد والبرامج الضارة.
 dagowda/confluencec2
هذا مشروع يهدف إلى تحويل كل منتج SaaS آخر إلى C2، وConfluence ليست سوى البداية.
 paulsec/api-dnsdumpster.com
عميل Python لموقع dnsdumpster.com لاسترجاع سجلات DNS والنطاقات الفرعية وخرائط الشبكة لأغراض الاستطلاع والبحث الأمني.
 e-m-b-a/embark
منصة مركزية لفحص البرامج الثابتة وإعداد التقارير، مع واجهة ويب، وREST API، وسير عمل تحليل آلي لتأمين الأجهزة المدمجة/إنترنت الأشياء.
 impact-i/reflutter
يقوم بتصحيح مكتبات محرك Flutter لتمكين هندسة عكسية أثناء التشغيل، واعتراض حركة المرور، وتجاوز تثبيت SSL لتطبيقات Android وiOS بدون جذر أو تثبيت شهادة.
 j3ssie/metabigor
أداة استطلاع OSINT لاكتشاف الشبكات، وتعداد النطاقات الفرعية، وإثراء عناوين IP، وكشف الأسرار عبر سجلات الشهادات، وShodan، والبحث في أكواد GitHub—كل…
 nccgroup/pmapper
أداة لتقييم سريع لأذونات IAM في AWS.
 outflanknl/c2-tool-collection
مجموعة من الأدوات التي تتكامل مع Cobalt Strike (وربما أطر عمل C2 أخرى) من خلال تقنيات BOF وتحميل DLL الانعكاسي.
 ice3man543/subover
أداة قوية للاستيلاء على النطاقات الفرعية

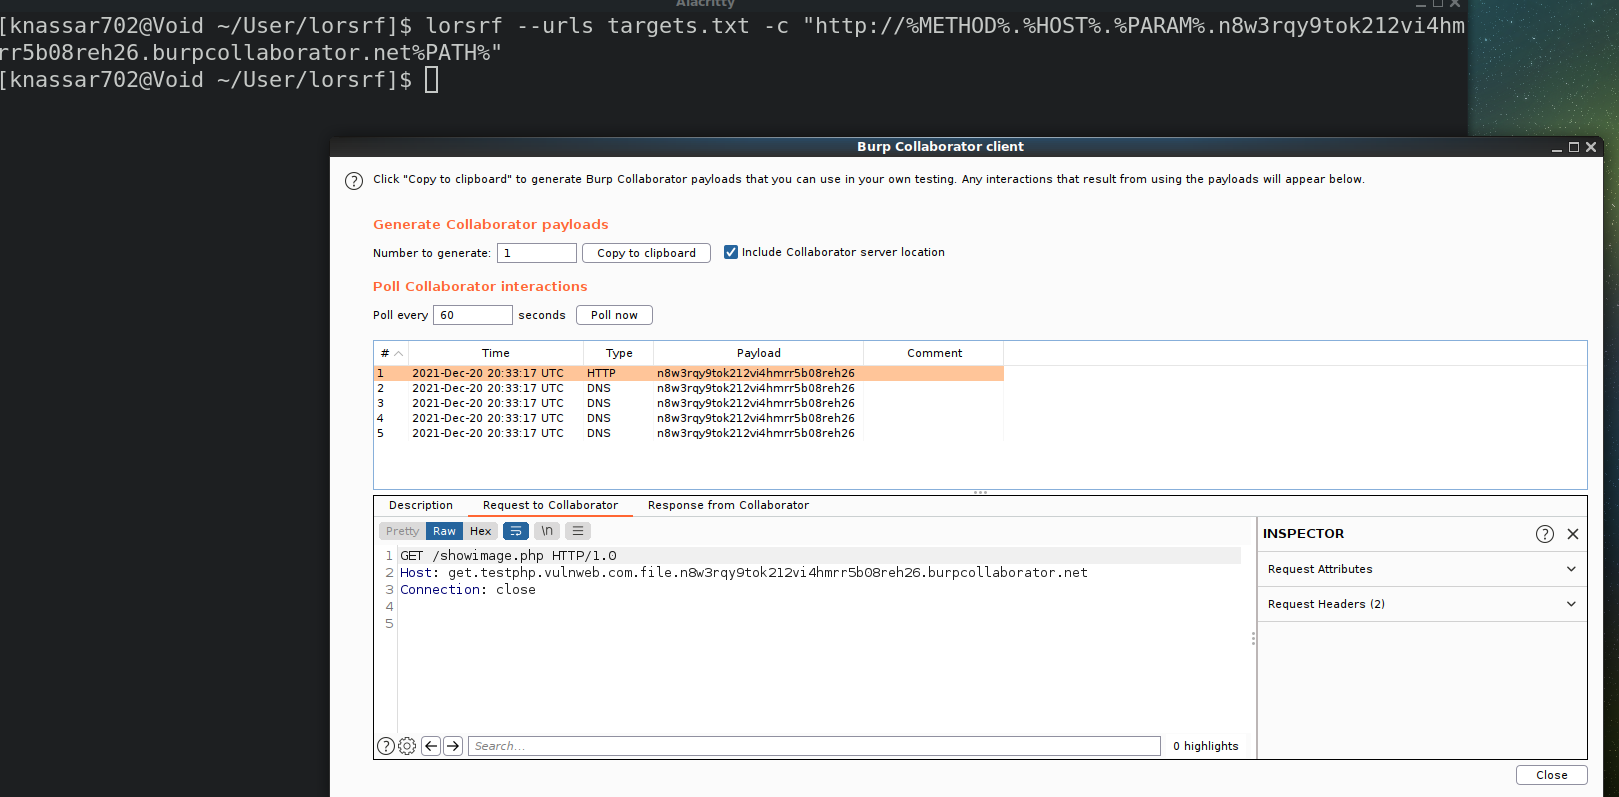 mindpatch/lorsrf
أداة سطر أوامر سريعة للعثور على المعلمات التي يمكن استخدامها لاكتشاف SSRF أو تحميل الموارد خارج النطاق :artificial_satellite: :crab:
 joshuavanderpoll/cve-2021-3129
استغلال Laravel RCE PoC - CVE-2021-3129 (سهل الاستخدام مع الكشف التلقائي عن مسار السجل)
 klezvirus/rpcproxyinvoke
مكتبة POC بسيطة لتنفيذ استدعاءات عشوائية عبر تمريرها عبر NdrServerCall2 أو ما شابه
 horizon3ai/backup_dc_registry
POC بسيط يستغل صلاحيات Backup Operator لتفريغ SAM وSYSTEM وSECURITY عن بُعد
 lightspin-tech/red-shadow
يقوم بمسح تكوينات AWS IAM للبحث عن مسؤولين ظليين عن طريق اكتشاف سياسات المنع غير الصحيحة التي تفشل في تقييد إجراءات المستخدم على المجموعات، مما يتيح…
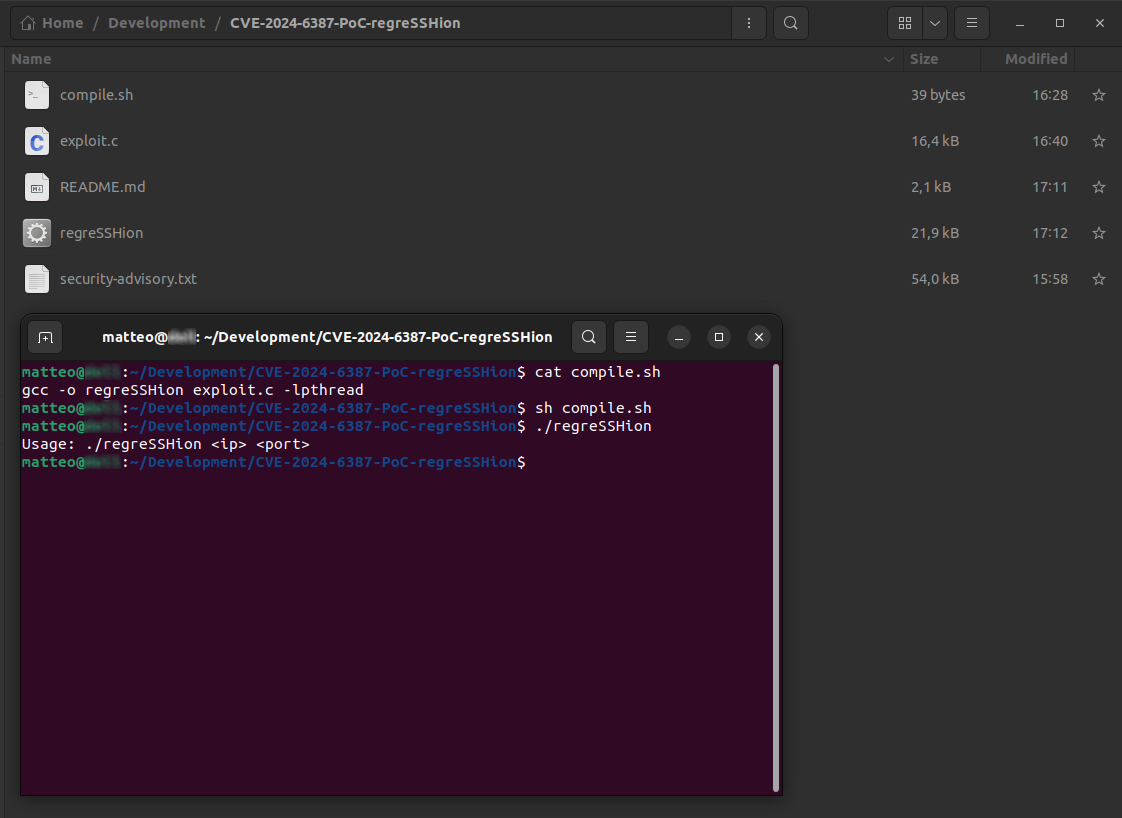 xonoxitron/regresshion
CVE-2024-6387 (regreSSHion) استغلال (PoC)، ثغرة أمنية في خادم OpenSSH (sshd) على أنظمة لينكس المبنية على glibc.








