
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
regreSSHion — CVE-2024-6387 (regreSSHion) استغلال (PoC)، ثغرة أمنية في خادم OpenSSH (sshd) على أنظمة لينكس المبنية على glibc. | Kitploit
أدوات/GitHubGitHub/xonoxitron/regresshion
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالفريق الأحمرأداة الوصول عن بعدتطوير الحمولات
GitHubxonoxitron/regresshion

regreSSHion

CVE-2024-6387 (regreSSHion) استغلال (PoC)، ثغرة أمنية في خادم OpenSSH (sshd) على أنظمة لينكس المبنية على glibc.

عرض المستودع
661274منذ 2 سنواتتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

استغلال regreSSHion (إثبات المفهوم PoC)

الوصف

يحتوي هذا المستودع على استغلال يستهدف CVE-2024-6387 (regreSSHion)، وهي ثغرة أمنية في خادم OpenSSH (sshd) على أنظمة Linux القائمة على glibc. يستغل هذا الاستغلال حالة سباق (race condition) في معالج الإشارات في OpenSSH، مما قد يؤدي إلى تنفيذ تعليمات برمجية عن بُعد بصلاحيات الجذر.

CVE-2024-6387 PoC

المتطلبات

  • نظام Linux يعمل بخادم OpenSSH القائم على glibc (تم اختباره على Ubuntu وDebian).
  • مترجم gcc مثبّت.
  • فهم أساسي لترجمة وتشغيل برامج C.
  • الإذن باختبار أو استخدام مثل هذه الاستغلالات على الأنظمة المصرّح بها فقط.

طريقة الاستخدام

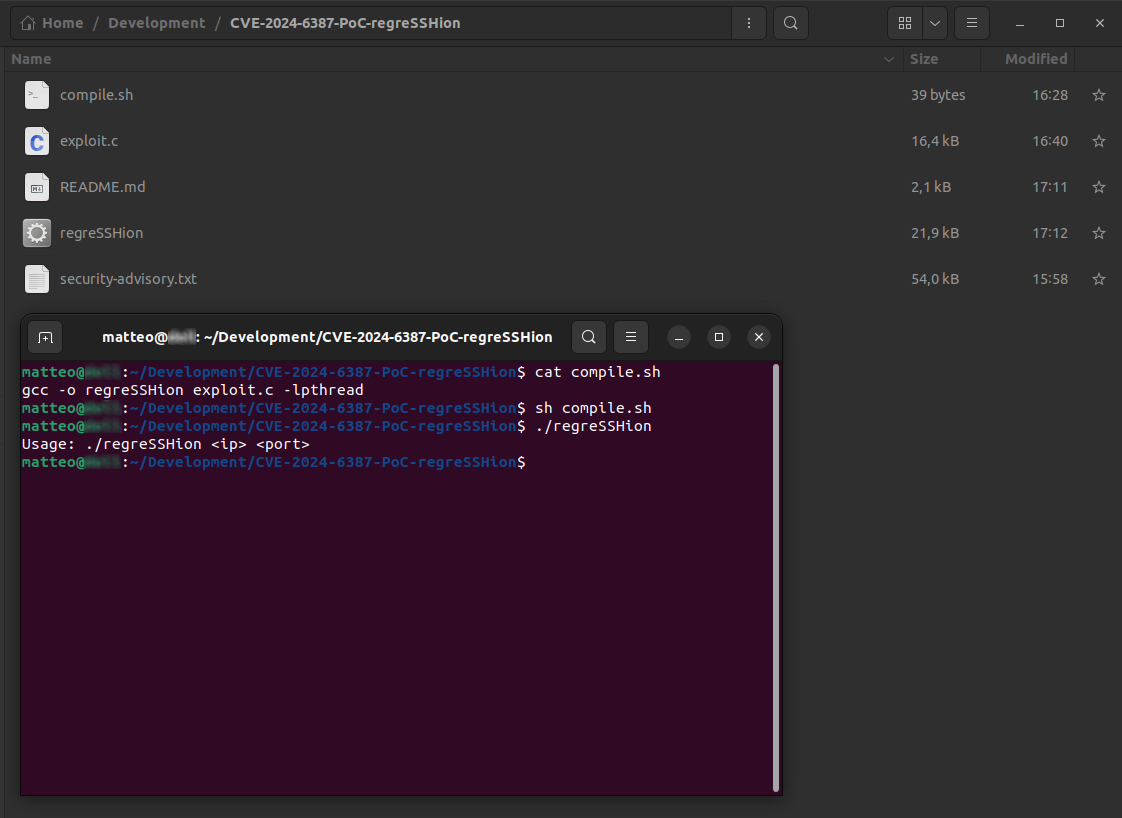
  1. تجميع الاستغلال:

    gcc -o regreSSHion exploit.c -lpthread
    
  2. تشغيل الاستغلال:

    ./regreSSHion <target_ip> <target_port>
    

    استبدل <target_ip> و<target_port> بعنوان IP ومنفذ خادم OpenSSH المعرّض للثغرة.

  3. تفسير المخرجات:

    • راقب الطرفية لملاحظة محاولات الاستغلال والتغذية الراجعة.
    • اضبط معاملات التوقيت أو الشيلكود حسب الحاجة لنجاح الاستغلال.

تخصيص الشيلكود

يمكنك تخصيص الشيلكود في ملف exploit.c لتنفيذ حمولات أو أوامر مختلفة على النظام المستهدف. الشيلكود المقدَّم هو مثال أساسي يعمل على تشغيل قشرة /bin/sh. عدّل مصفوفة shellcode[] لتناسب متطلباتك المحددة.

إخلاء المسؤولية القانوني

استخدام هذا الاستغلال على مسؤوليتك الخاصة. باستخدامك هذا البرنامج، فأنت توافق على ما يلي:

  • لديك الإذن لاختبار الاستغلال على الأنظمة التي تملكها أو لديك تفويض صريح لاختبارها.
  • لن تستخدم هذا البرنامج في أي أنشطة غير قانونية.
  • المؤلفون غير مسؤولين عن أي إساءة استخدام لهذا البرنامج أو أي ضرر ناتج عنه.
  • هذا البرنامج مقدَّم "كما هو" دون أي ضمانات أو شروط من أي نوع.

ملاحظة: قد يشكّل الاستخدام أو التوزيع غير المصرّح به لهذا الاستغلال انتهاكًا للقوانين المحلية أو الولائية أو الاتحادية. تأكد من فهمك والامتثال لقوانينك ولوائحك المحلية قبل استخدام أو توزيع هذا البرنامج.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




