
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/e-m-b-a/embark
أمان الأنظمة المدمجةماسحات الثغرات الأمنيةأمان إنترنت الأشياءاختبار الاختراقأمان الأجهزة وإنترنت الأشياءتحليل البرامج الثابتةالأفضل في أمان الأنظمة المدمجة #19الأفضل في تحليل البرامج الثابتة #6الأفضل في أمان إنترنت الأشياء #19
3986974منذ 2 أيامتمت المراجعة من قبل Kitploit
مشاركة
GitHube-m-b-a/embark

embark

منصة مركزية لفحص البرامج الثابتة وإعداد التقارير، مع واجهة ويب، وREST API، وسير عمل تحليل آلي لتأمين الأجهزة المدمجة/إنترنت الأشياء.
عرض المستودعالموقع الإلكتروني

EMBArk - بيئة فحص أمان البرامج الثابتة

نظرة عامة

EMBArk هو أداة للتحليل المركزي للبرامج الثابتة. افحص، وحدّد، وتتبّع، وقدّم تقارير. مصمم ليكون بسيطاً لكنه قوي. إنها الواجهة المؤسسية القائمة على الويب لماسح أمان البرامج الثابتة EMBA. طوّرت لتقديم محلل أمان البرامج الثابتة EMBA كخدمة بواجهة مستخدم غنية بالميزات، ولتحسين إمكانية الوصول إلى الخلفية الخلفية لفحص البرامج الثابتة EMBA بغض النظر عن النظام ونظام التشغيل. علاوة على ذلك، يعمل EMBArk على تحسين توفير البيانات من خلال تجميع نتائج الفحص المختلفة في لوحة إدارة مجمّعة.
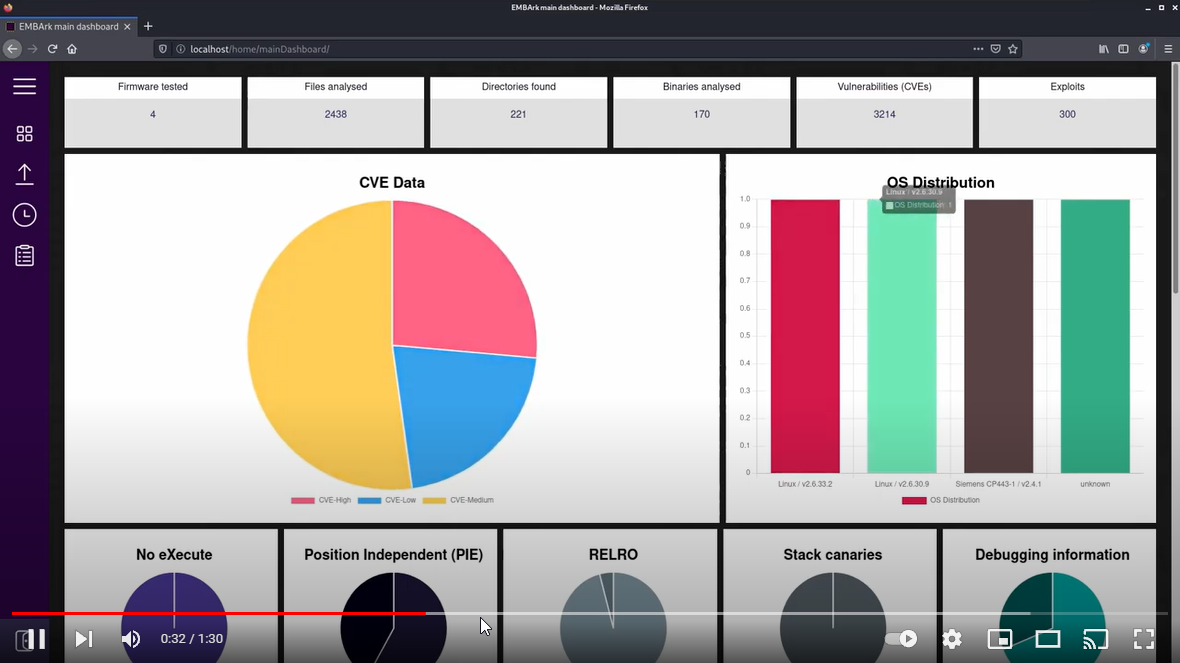
شاهد EMBArk

مهم

  • تطبيق التتبع الجديد لا يعمل حالياً دون اتصال بالإنترنت.
  • تتبع الجهاز والبائع والإصدار غير مدمج بالكامل بعد في جميع لوحات المعلومات.
  • نظام التشغيل الوحيد المدعوم حالياً هو Ubuntu LTS (24)

بدء سريع

git clone https://github.com/e-m-b-a/embark.git; cd embark; sudo ./installer.sh -d

sudo ./run-server.sh [-a <IP/HOSTNAME>] [-b <IP/RANGE>] [-i <HOST-IP>] [-h]

مثال:

لبدء الخادم على المضيف بعنوان ipv4 192.168.126.123 والحصول على وصول إداري من أي مكان في تلك الشبكة الفرعية

sudo ./run-server.sh -a 192.168.126.123 -b 192.168.126.1/24

الإعداد الآلي على Ubuntu 24 LTS

  1. استنسخ المستودع (مثل git clone https://github.com/e-m-b-a/embark.git)
  2. انتقل إلى الدليل الجذر للمستودع أي cd embark
  3. شغّل sudo ./installer.sh -d لتشغيل التثبيت الافتراضي.
  4. مزيد من التفاصيل متوفرة في الويكي (انظر التثبيت)

يستخدم EMBArk ماسح أمان البرامج الثابتة EMBA كخلفية خلفية. يمكنك إلقاء نظرة على مستودع EMBA والحصول على مزيد من المعلومات حول استخدام EMBA في الويكي. كما ينبغي عليك الاطلاع على ويكي EMBArk.

بدء الخادم

لبدء خادم EMBArk شغّل ببساطة $ sudo ./run-server.sh. يبدأ هذا خادم http على 0.0.0.0:80

ملاحظة: اسم الخادم الافتراضي هو "embark.local" ويجب حله عبر ملفات المضيف أو خادم DNS.
إذا كنت تريد الاستعلام عن الخادم باستخدام عنوان IP أو اسم مضيف آخر، فيرجى استخدام الخيار -a. (الإدخالات المتعددة مدعومة) للوصول إلى صفحات الإدارة من خارج localhost استخدم الخيار -b.

الترقية

  • استخدم export-DB.sh لعمل نسخة احتياطية من قاعدة البيانات الخاصة بك
  • فقط اسحب التحديثات وأعد التشغيل
  • عادةً، لا تتطلب الترقية إعادة تثبيت (إعادة التثبيت ستحذف جميع الملفات وقاعدة البيانات بالكامل)

للمطورين

للمطورين، نوصي ببساطة باستخدام: sudo ./installer.sh -F والنص البرمجي ./dev-tools/debug-server-start.sh.

استخدام API

يرجى الرجوع إلى توثيق Swagger UI، الذي يعرض REST API.

شارك معنا

إن إنترنت الأشياء في نمو، والتطوير مستمر، وهناك العديد من الميزات الجديدة التي نريد إضافتها. نرحب بـ طلبات السحب وتقارير الأخطاء أو طلبات الميزات عبر القضايا على GitHub.

شكر وتقدير

بدأ هذا المشروع في الأصل من قبل Siemens Energy كمشروع AMOS بالتعاون مع FAU.

انظر أيضاً مشروع EMBArk AMOS الأصلي و AMOS.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







