
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 0xdekster/reconnote
إطار عمل أتمتة أمان تطبيقات الويب الذي يقوم بمسح الهدف بحثًا عن أصول متنوعة لتعظيم سطح الهجوم لمحترفي الأمن وصيادي الثغرات.
 synacktiv/gpoparser
gpoParser هي أداة مصممة لاستخراج وتحليل الإعدادات المطبقة عبر كائنات نهج المجموعة (GPOs) في بيئة Active Directory.
 earthquake/xfltreat
XFLTReaT إطار عمل للأنفاق
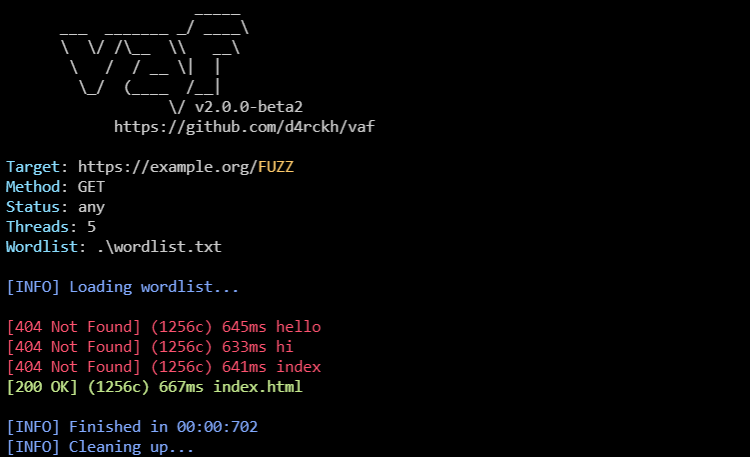 andreiverse/vaf
أداة تخمين ويب متعددة الخيوط لتفجير مسارات URL ورؤوس HTTP وبيانات POST مع دعم الوكيل، وتصفية رموز الحالة، واكتشاف المحتوى الانعكاسي.
 netero1010/rdphijack-bof
ملف كائن (BOF) لـ Cobalt Strike Beacon يستخدم واجهة برمجة تطبيقات WinStationConnect لتنفيذ اختطاف جلسة RDP محلية/عن بُعد.
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 seajaysec/cypheroth
مجموعة أدوات آلية وقابلة للتوسيع تقوم بتشغيل استعلامات Cypher على الواجهة الخلفية لـ Neo4j الخاصة بـ Bloodhound وتقوم بحفظ المخرجات في جداول بيانات.
 nccgroup/steppingstones
أداة قائمة على الويب لتسجيل أنشطة الفريق الأحمر وإعداد التقارير والوعي الظرفي، مع تكامل مع Cobalt Strike وBloodHound.
 t3l3machus/pentest-pivoting
دليل موجز حول التنقّل في الشبكة (Network Pivoting) لاختبارات الاختراق / تحديات CTF.
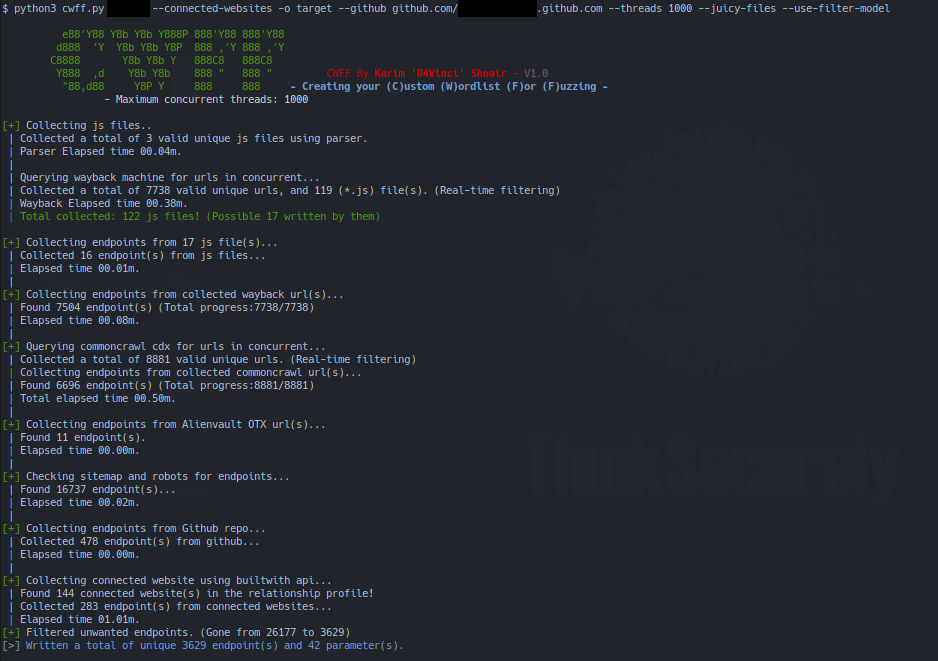
 netspi/ateam
أداة استطلاع بلغة Python لاكتشاف خدمات Azure وتحديد ملكية المستأجرين عبر التحقق من DNS، واستقصاء الخدمات المتعددة، وتحليل الاستجابات. تدعم المسح…
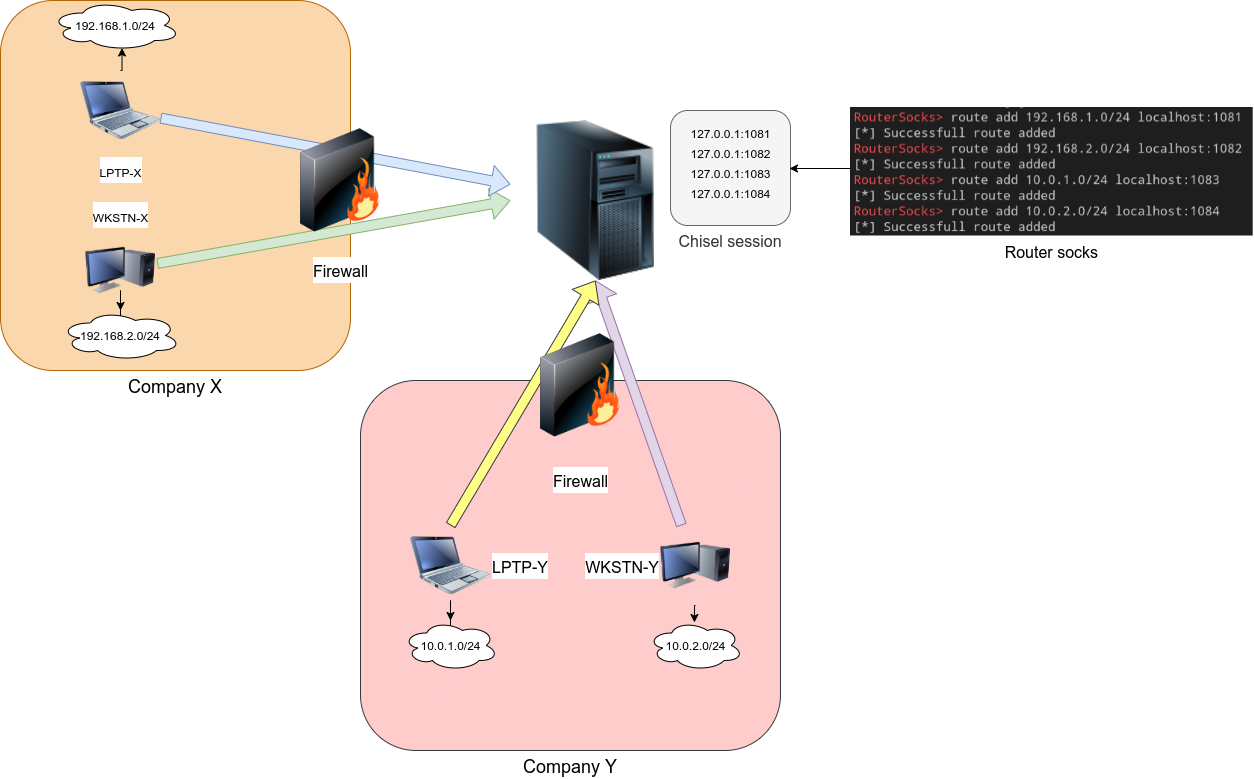 nodauf/go-routersocks
جوارب الطريق. منفذ جوارب واحد لجميع الآخرين.
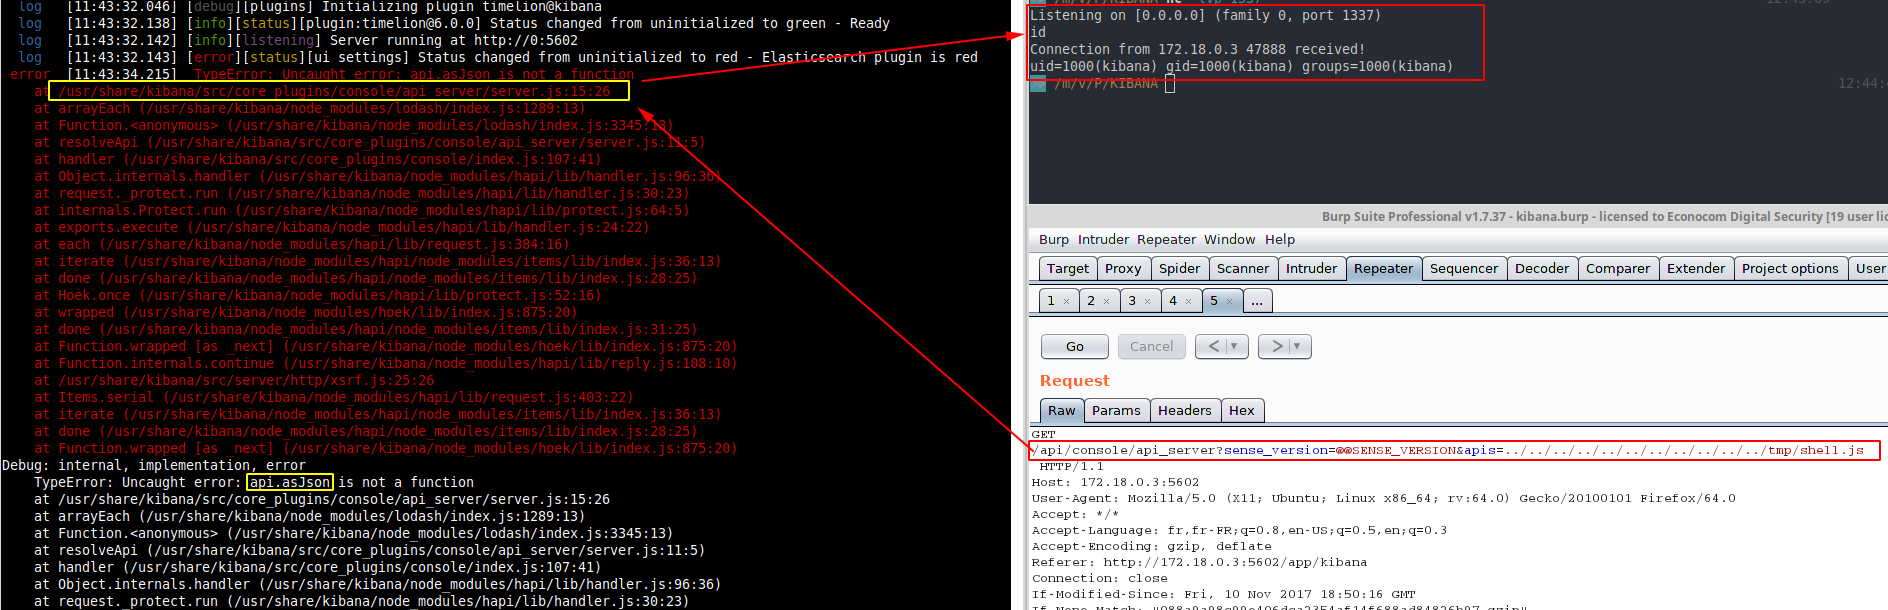 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13
 mirfansulaiman/customheader
إضافة Burp Suite هذه تتيح لك تخصيص الرأس عبر إضافة رأس جديد إلى طلب HTTP في BurpSuite (Scanner, Intruder, Repeater, Proxy History).
 voidsec/tivoli-madness
نشرة استشارية لثغرة CVE-2020-28054 وثغرة تجاوز سعة المخزن المؤقت المبني على المكدس في IBM Tivoli Storage Manager
 sid6224/cve-2025-66516-poc
POC لثغرة Apache Tika CVE-2025-66516 لأغراض تعليمية فقط
 nu11secur1ty/offensive-security
عدة شاملة للأمن الهجومي تغطي اختبار الاختراق والاستغلال وعمليات الفريق الأحمر، مع سير عمل هجومية نمطية.
 duriantaco/ravage
الأدلة أولاً على اختبار أمن الويب المستقل للأهداف الخاضعة للرقابة والمصرح بها. مع مختبرات قابلة للتكرار، ومسارات التدقيق، والتقارير، واختبارات مقارنة…








