
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Go-RouterSocks — جوارب الطريق. منفذ جوارب واحد لجميع الآخرين. | Kitploit

أدوات/GitHubGitHub/nodauf/go-routersocks
أمن الشبكاتاختبار الاختراقالفريق الأحمر
GitHubnodauf/go-routersocks

Go-RouterSocks

جوارب الطريق. منفذ جوارب واحد لجميع الآخرين.

عرض المستودع
681884منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

جوارب التوجيه

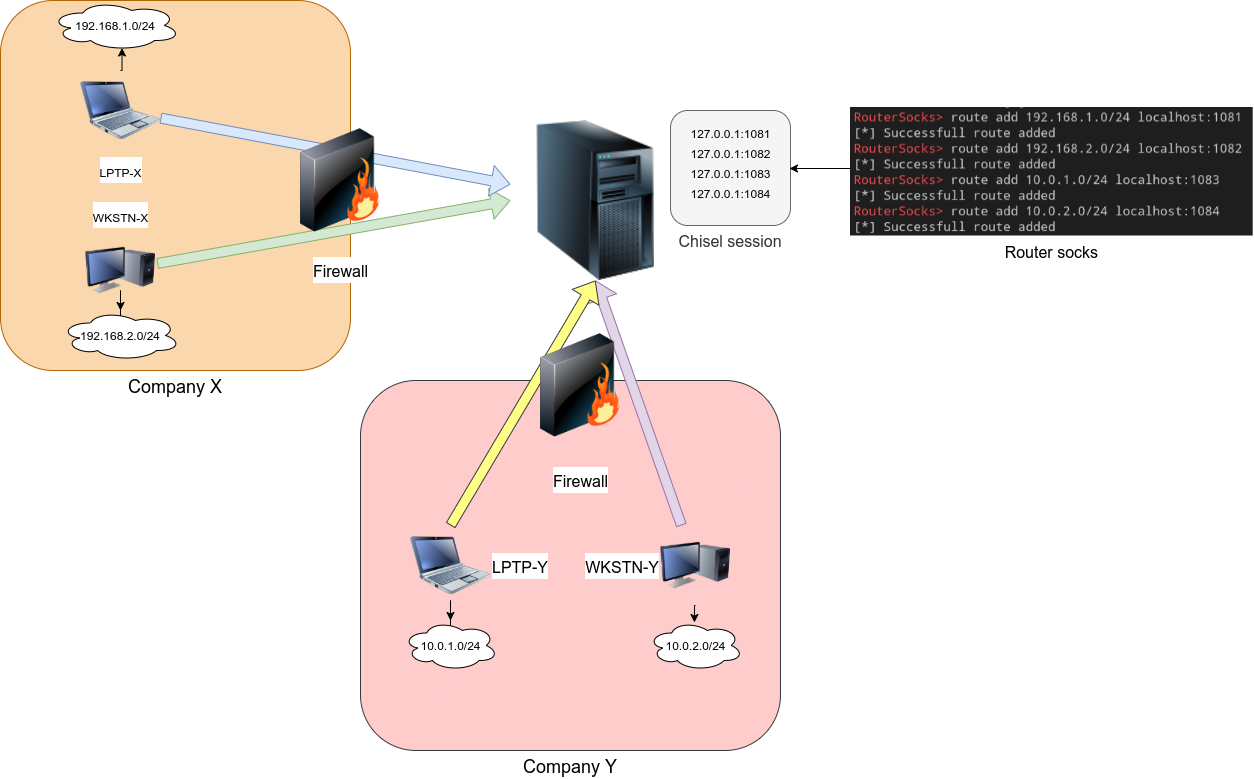
الخطوة التالية بعد اختراق جهاز هي تعداد الشبكة خلفه. توجد العديد من الأدوات لفضح منفذ socks على جهاز المهاجم وإرسال كل حركة المرور عبر نفق إلى الجهاز المخترق. عندما تتوفر عدة منافذ socks، يجب علينا إدارة تكوينات proxychains مختلفة لاختيار الشبكة المستهدفة. ستقوم هذه الأداة بكشف منفذ socks واحد وتوجيه حركة المرور عبر المسار المُكوّن.

جاءت الفكرة بعد استخدام chisel. Chisel مفيد حقًا ولكن قد يصعب إدارة العديد من العملاء حيث أنه يفتح منفذ socks جديد لكل عميل جديد باستخدام الوضع العكسي.
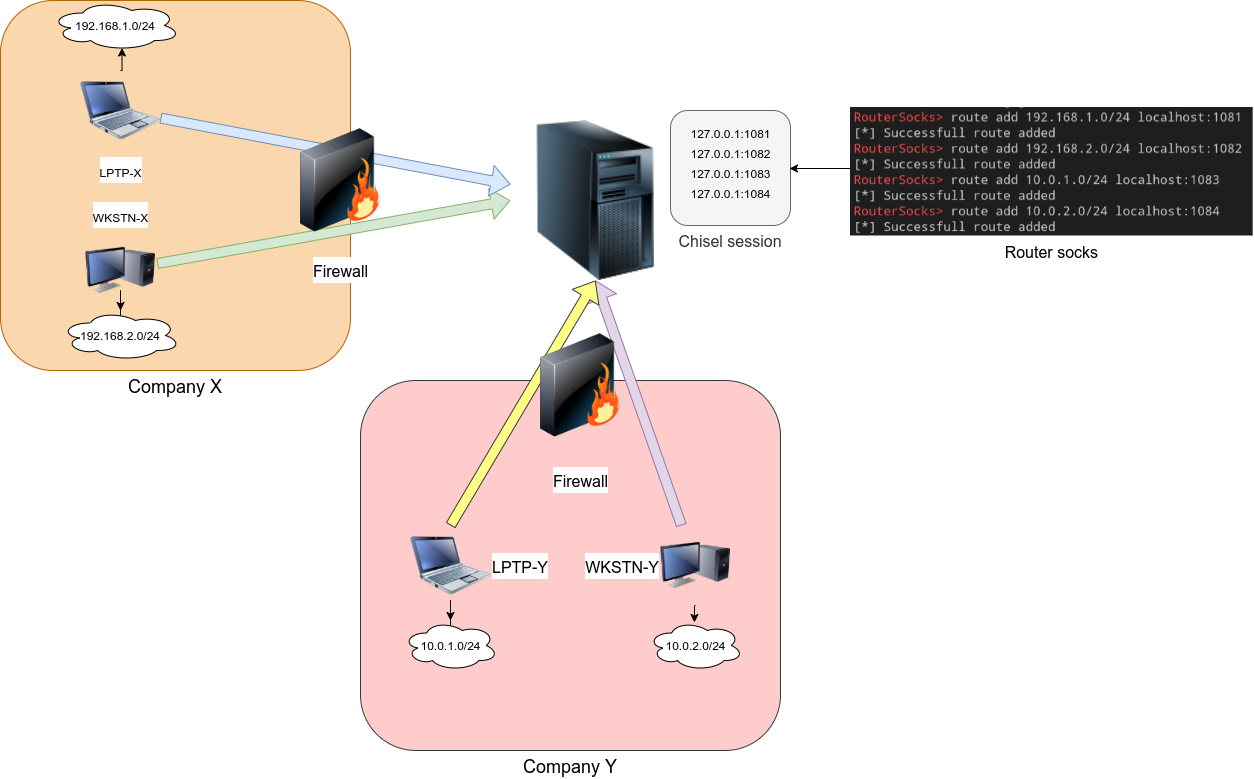
Schema

الاستخدام

تشغيل خادم socks:

Usage:
  rsocks [flags]

Flags:
  -h, --help        help for rsocks
  -i, --ip string   IP for socks5 server (default "0.0.0.0")
  -p, --port int    Socks5 port (default 1080)

تعريف المسارات:

RouterSocks> help
route: Manage route to socks servers
chisel: Liste chisel socks server on localhost
help: help command
RouterSocks> route add 192.168.1.0/24 10.0.0.1:1081
[*] Successfull route added
RouterSocks> chisel
[0] 127.0.0.1:1081
RouterSocks> route add 192.168.2.0/24 0
[*] Successfull route added
RouterSocks> route
192.168.1.0/24 => 10.0.0.1:1081
192.168.2.0/24 => 127.0.0.1:1081


الميزات

  • توجيه الشبكة عبر خادم socks عن بُعد أو محلي
  • استخدام معرف جلسة chisel
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    391
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    249

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




