
 #1

 jas502n/oa-tongda-rce
Office Anywhere — نظام المكاتب الذكي عبر الشبكة
 wh04m1001/cve-2024-20656
إثبات مفهوم لتصعيد الامتيازات محليًا في VSStandardCollectorService150، يوضح استغلال CVE-2024-20656 على ويندوز.
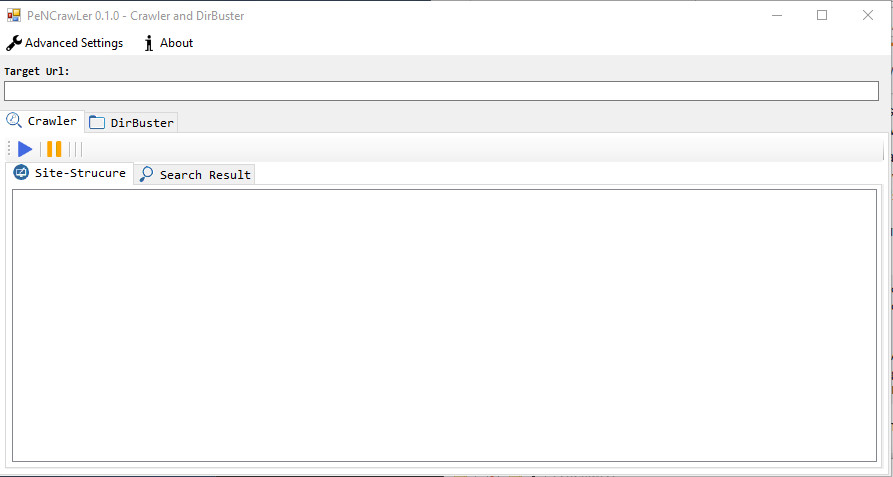 them4hd1/pencrawler
زاحف ويب متقدم و DirBuster
 lawndoc/mediator
واجهة خلفية قابلة للتوسعة ومشفرة من البداية إلى النهاية تعمل عبر الشبكات دون الحاجة إلى إعادة توجيه المنافذ.
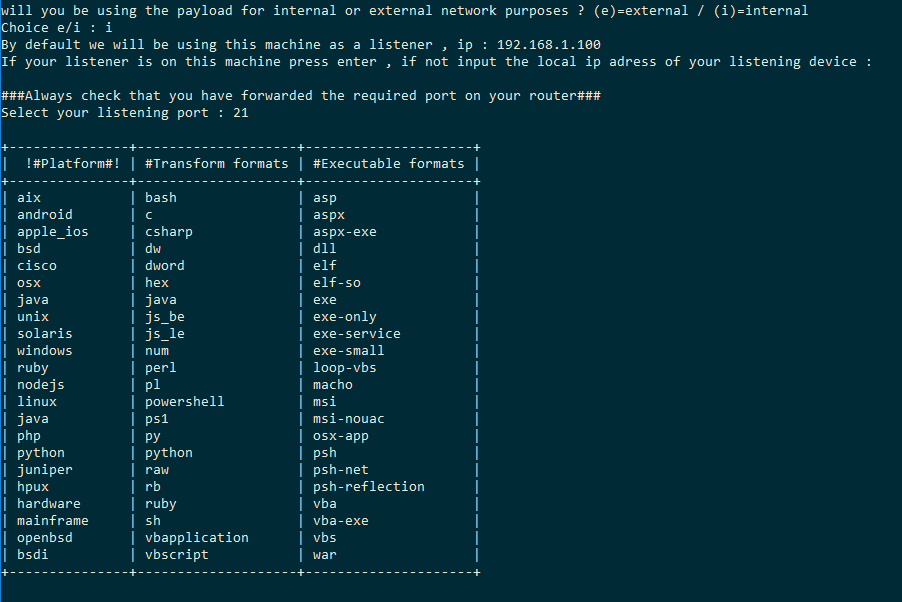 ceh-tn/the-axer
مولد حمولة آلي يلف msfvenom لتبسيط إنشاء حمولات مخصصة للمنصة ومشفرة ومرتبطة لسير عمل اختبار الاختراق.
 thetorjancaptain/cve-2025-49144_poc
PoC لثغرة CVE-2025-49144 لباحثي الأمن لاختباره وتجربته.
 al1ex/awesome-pentest
مجموعة من أدوات اختبار الاختراق
 themehackers/cve-2025-54100
CVE-2025-54100 (CVSS 7.8 High) هي ثغرة حقن أوامر في أمر Invoke-WebRequest في Windows PowerShell 5.1. تنشأ هذه الثغرة بسبب عدم تحييد العناصر الخاصة…
 thehackersbrain/certificate-of-compromise
SoK/Whitepaper حول العمليات الهجومية ضد خدمة شهادات Active Directory
 shellkraft/ledger
نص عدائي يتتبع التغييرات التشغيلية التي تم إجراؤها أثناء مهمة الفريق الأحمر. يمنحك سجل تدقيق كامل لما تم تغييره وما لا يزال بحاجة إلى التنظيف.
 tismayil/fastfuz-chrome-ext
إضافة متصفح كروم للـ fuzzing السريع للويب لاكتشاف الملفات والدلائل المخفية أثناء اختبار الاختراق وتحليل الثغرات الأمنية.
 halilkirazkaya/burpfox
إضافة لـ Burp Suite تدمج ماسح Dalfox XSS مباشرة في سير عملك.
 mindpatch/latestpocs
أحدث استغلالات PoC والشروحات
 destr4ct/cve-2022-0739
استغلال إثبات المفهوم (حقن SQL في BookingPress قبل الإصدار 1.0.11)
 umidguluzada/cyberdefense-lab
مختبر أمن سيبراني متكامل لفريق Blue Team يضم pfSense وSuricata وELK Stack لمراقبة الشبكة واكتشاف التهديدات.
 tezeb/accfly
الإفصاح عن ثغرات كاميرات Accfly: CVE-2020-25782, CVE-2020-25783, CVE-2020-25784, CVE-2020-25785.
 0xm4hm0ud/cve-2022-24637
RCE غير مصادق عليه في Open Web Analytics الإصدار <1.7.4









