
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
chronix — مساحة عمل تعاونية ذاتية الاستضافة تعمل في الوقت الفعلي لتقييمات الأمن الهجومي. | Kitploit

أدوات/GitHubGitHub/icecubesandwich/chronix
جمع المعلوماتاختبار الاختراقالأدوات والمكوناتالفريق الأحمر
GitHubicecubesandwich/chronix

chronix

مساحة عمل تعاونية ذاتية الاستضافة تعمل في الوقت الفعلي لتقييمات الأمن الهجومي.

عرض المستودع
42489منذ 9 أشهرتمت المراجعة من قبل Kitploit
مشاركة

Chronix

License: AGPL v3 Python 3.9+

مساحة عمل تعاونية مستضاف ذاتياً لمختبر الاختراق وفرق العمليات الحمراء. تلتقط الملاحظات والأوامر والمخرجات والسياق التشغيلي أثناء المهام الأمنية.
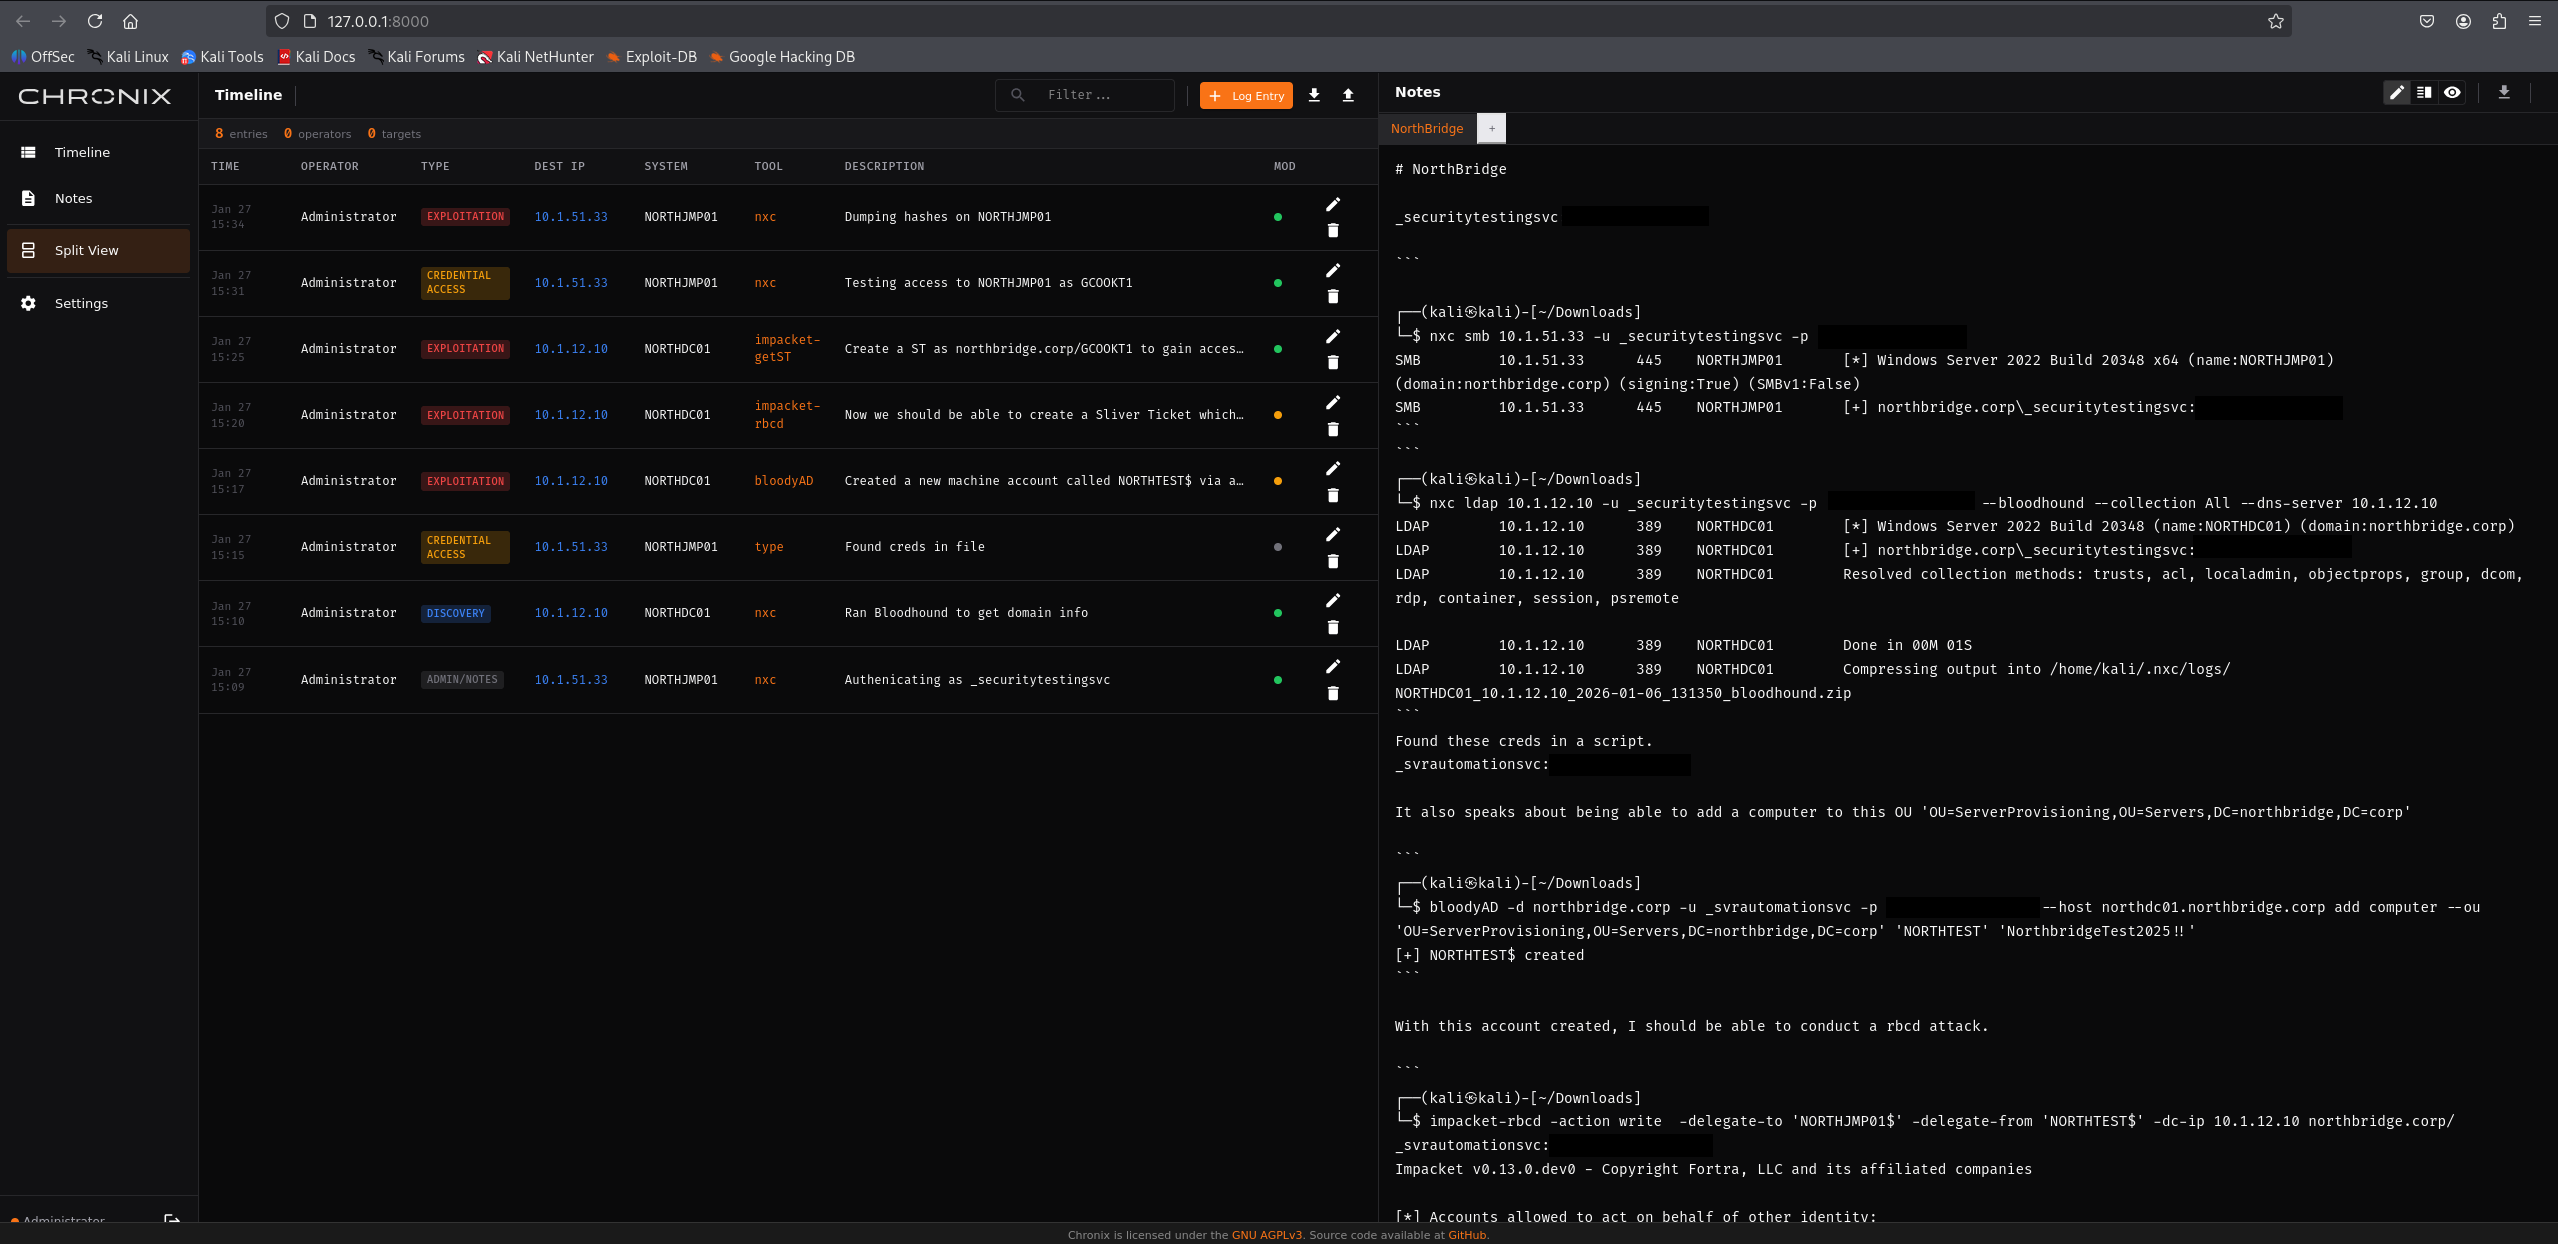
صورة لـ Chronix

بداية سريعة

# تثبيت
pipx install git+https://github.com/IceCubeSandwich/chronix

# تهيئة (إنشاء حساب وسر الجلسة)
chronix init

# تشغيل
chronix

يفتح المتصفح على http://localhost:8000. تظهر بيانات الاعتماد مرة واحدة أثناء التهيئة—احفظها بشكل آمن.

الميزات

  • تسجيل زمني: إدخالات بختم زمني مع حقول المصدر، الوجهة، الأداة، الأمر، المخرجات، والنتيجة
  • ملاحظات تعاونية: صفحات ماركداون مع حفظ تلقائي وسجل الإصدارات
  • مزامنة فورية: تحديثات WebSocket عبر الجلسات المتزامنة
  • تصفية وبحث: تصفية السجل الزمني حسب الأداة، الهدف، أو النص
  • تصدير CSV: تصدير السجل الزمني لسير عمل التقارير
  • تصدير ماركداون: تصدير الملاحظات كملفات .md منفردة أو أرشيف zip مع المرفقات
  • لصق الصور: لصق لقطات الشاشة مباشرة في الملاحظات (Ctrl+V)

ميزات الملاحظات

لصق الصور

الصق لقطات الشاشة مباشرة في محرر الملاحظات:

  • Ctrl+V للصق من الحافظة
  • يدعم PNG، JPEG، GIF، وWebP
  • تُخزَّن الصور على القرص وتُربط عبر ماركداون
  • تُعرض الصور في جزء المعاينة

تصدير الملاحظات

تصدير ملاحظة واحدة:

  • انقر على زر التصدير (↓) في شريط الأدوات
  • اختر "تصدير الملاحظة الحالية"
  • يُنزَّل كملف .md مع ترويسة YAML

تصدير جميع الملاحظات:

  • انقر على زر التصدير (↓) في شريط الأدوات
  • اختر "تصدير جميع الملاحظات"
  • يُنزَّل كملف .zip يحتوي على:
    • جميع الملاحظات كملفات .md
    • مجلد attachments/ مع الصور

الملفات المصدرة تُفتح بسلاسة في Obsidian، VS Code، أو أي عارض ماركداون.

الأوامر

chronix [COMMAND] [OPTIONS]

الأوامر:
  init          تهيئة الحساب وسر الجلسة
  serve         بدء الخادم (الافتراضي)

خيارات التهيئة:
  --username    اسم المستخدم (الافتراضي: admin)
  --force       إعادة توليد سر الجلسة
  --db, -d      مسار ملف قاعدة البيانات

خيارات الخادم:
  --host, -H    عنوان الربط (الافتراضي: 0.0.0.0)
  --port, -p    المنفذ (الافتراضي: 8000)
  --local       الربط بالمضيف المحلي فقط
  --db, -d      مسار ملف قاعدة البيانات (الافتراضي: ./chronix.db)
  --no-browser  تخطي فتح المتصفح تلقائياً

الإعدادات

تُعيَّن عبر ~/.config/chronix/chronix.env أو .env:

المتغيرالافتراضيالوصف
CHRONIX_SESSION_SECRET(مطلوب)سر سداسي عشري من 64 حرفاً لتوقيع الكوكيز
CHRONIX_DB_PATH./chronix.dbموقع ملف قاعدة البيانات
CHRONIX_ATTACHMENTS_PATH./attachmentsتخزين مرفقات الصور
CHRONIX_MAX_ATTACHMENT_SIZE10485760الحد الأقصى لحجم الصورة (10MB)
CHRONIX_SESSION_EXPIRE_HOURS24عمر الجلسة
CHRONIX_BEHIND_PROXYfalseفعّل عند وجود خادم وكيل TLS
CHRONIX_RATE_LIMIT_LOGIN5محاولات تسجيل الدخول قبل حد المعدل

المؤلف

Tyrrell Brewster — GitHub | موقع شخصي

الترخيص

هذا المشروع مرخص بموجب GNU Affero General Public License v3.0 (AGPL-3.0-only).

الكود المصدري متاح على github.com/icecubesandwich/chronix. يمكن لمستخدمي الشبكة أيضاً الوصول إلى معلومات الترخيص عبر نقطة النهاية /license.

المساهمة

طالع CONTRIBUTING.md للإرشادات حول تقديم التغييرات.

الأمان

طالع SECURITY.md للإبلاغ عن الثغرات.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





