
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 ahmadhassan-bted/silentsniffer
إطار عمل احترافي عالي الدقة لإزالة إخفاء الهوية وتشخيص الثغرات الأمنية. يتميز ببنية معيارية عديمة الارتباط لجمع المعلومات القائمة على المتصفح،…
 devzero-security/redstackpro
أنشئ بنية تحتية للفريق الأحمر ونطاقات Active Directory على لوحة رسم، ثم ترجمها إلى دليل عمل كامل لـ Terraform وAnsible تشغّله بنفسك. تحقّق من TTPs…
 qsecure-labs/deadmatter
أداة استخراج بيانات الاعتماد المستقلة عن الإزاحة
 cspf-founder/red-clippy
أداة إدارة اختبار الاختراق مفتوحة المصدر مصممة لتعمل بواسطة وكيل ذكاء اصطناعي
 gabrielunknown/cve-2026-73570
# حقن أوامر نظام التشغيل عبر إشعارات SNMP في Zimbra — استغلال RCE غير مصادق عبر SMTP (PoC)
 gmh5225/awesome-ai-security
قائمة منتقاة من مواد وموارد أمن الذكاء الاصطناعي لمختبري الاختراق، وصائدي الثغرات، وباحثي الأمن.
 palindromelabs/stews
أداة أمنية لتعداد WebSockets
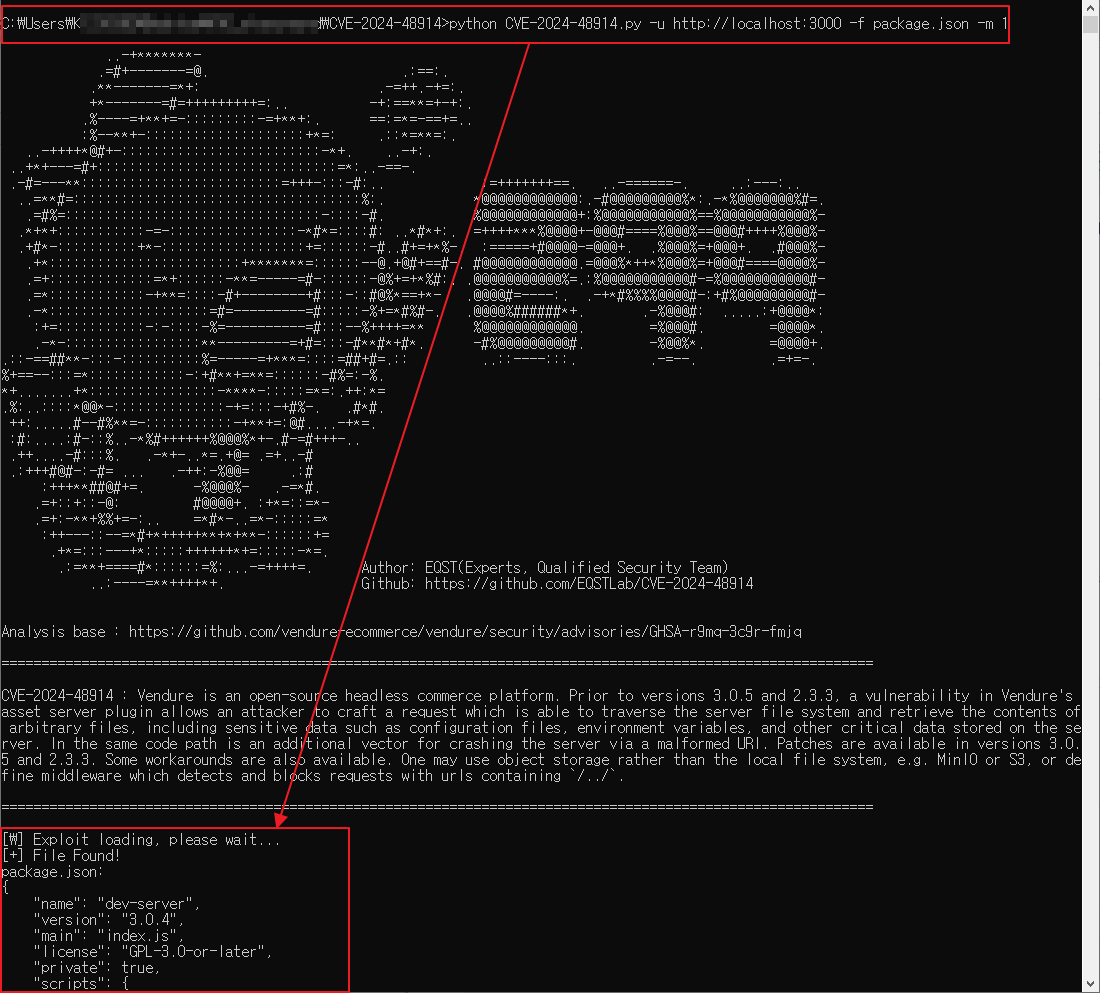 eqstlab/cve-2024-48914
قراءة ملف تعسفي وDoS في exploit vendure-ecommerce
 blacksnufkin/blacksnufkin
مشغّل فريق أحمر ومطوّر برمجيات خبيثة متخصص في تقنيات التهرب، والهندسة العكسية، وعمليات الوصول الأولي. باحث نشط في ثغرات CVE ومعلّم في مجال الأمن…
 ixsly/cve-2022-41401
استغلال لإثبات المفهوم لـ CVE-2022-41401، وهي ثغرة تزوير الطلب من جانب الخادم (SSRF) في OpenRefine <= v3.5.2، مما يتيح الوصول غير المصرح به إلى…
 ko0ler/homelab
مختبر منزلي GNS3 يوثّق شبكة مقسّمة مع جدار حماية Cisco ASAv، ونواة L3، وDMZ، ونطاق Active Directory لممارسة الشبكات وإدارة الأنظمة والأمن الهجومي.
 simoneavogadro/android-reverse-engineering-skill
يقوم بفك تجميع ملفات Android APK/XAPK/JAR/AAR واستخراج واجهات HTTP API وأنماط المصادقة وتدفقات الاستدعاء باستخدام jadx، مع استعادة أسماء Kotlin…
 idescriptor/idescriptor
أداة إدارة أجهزة idevice مفتوحة المصدر ومجانية، تركز على الخصوصية أولاً، مكتوبة بلغة Rust وQt
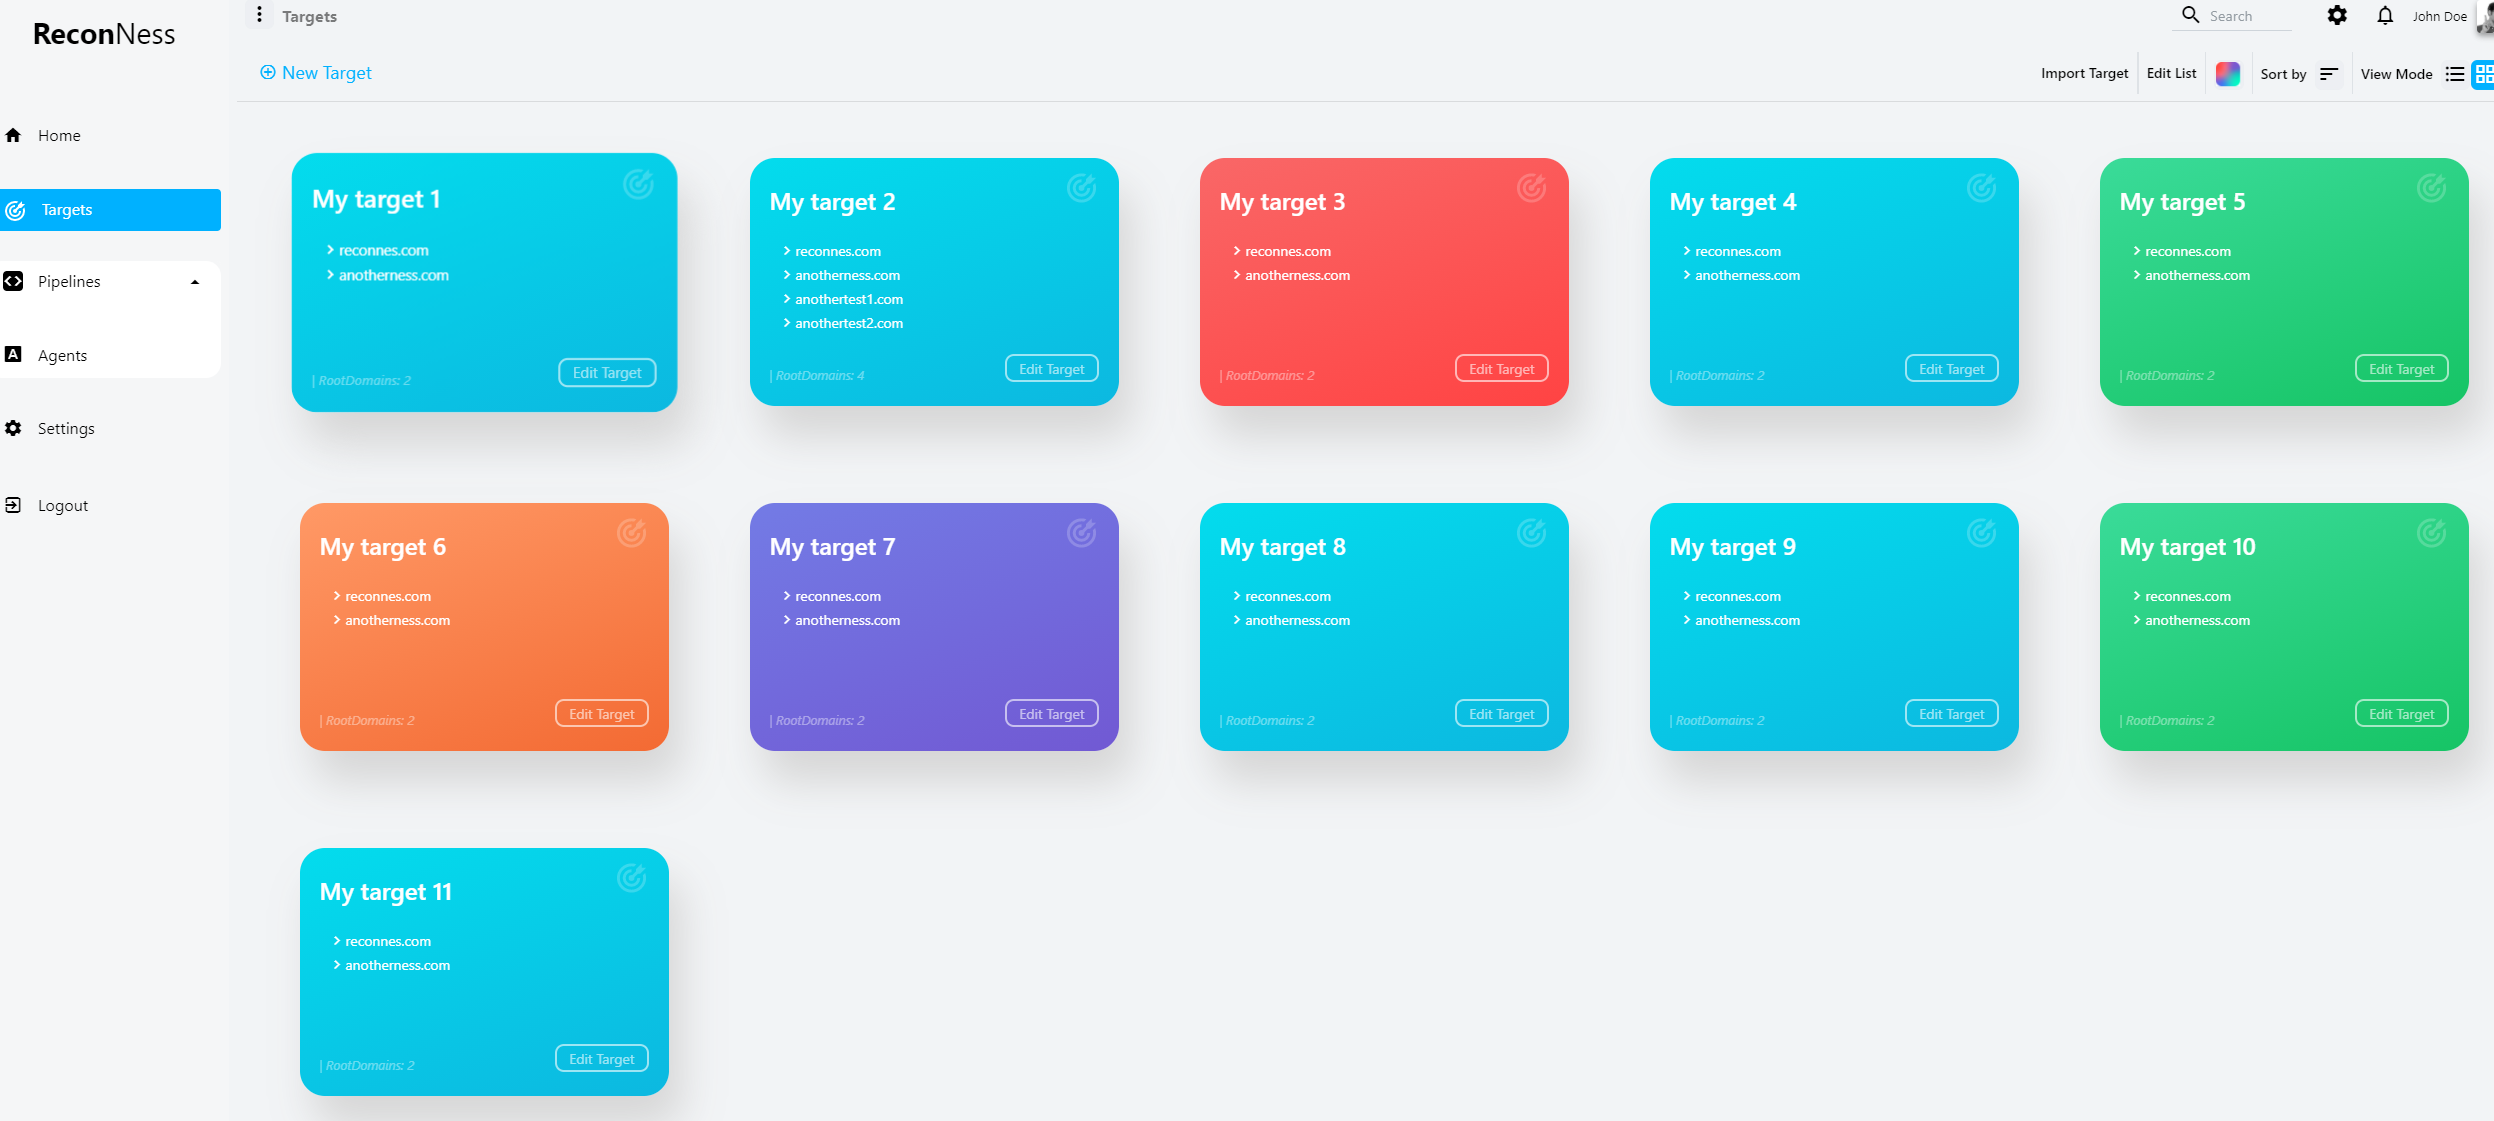 reconness/reconness
منصة استطلاع مستمرة مؤتمتة تعمل على تنسيق سلسلة من أدوات الاستطلاع عبر محفزات مجدولة أو قائمة على الأحداث، مما يساعد باحثي الأمن على التركيز على…
 hellsender01/llmmap
إطار اختبار آلي لحقن الاستعلامات (prompt injection) للتطبيقات المدمجة مع نماذج اللغة الكبيرة ببنية مزدوجة من نماذج اللغة الكبيرة.
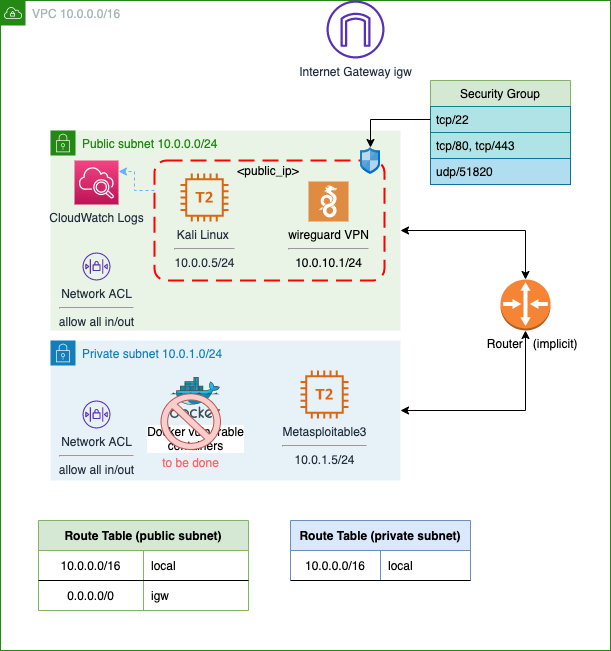 juanjosanz/aws-pentesting-lab
مختبر اختبار اختراق مع نسخة من كالي لينكس يمكن الوصول إليها عبر ssh و wireguard VPN ومع حالات ضعيفة في شبكة فرعية خاصة
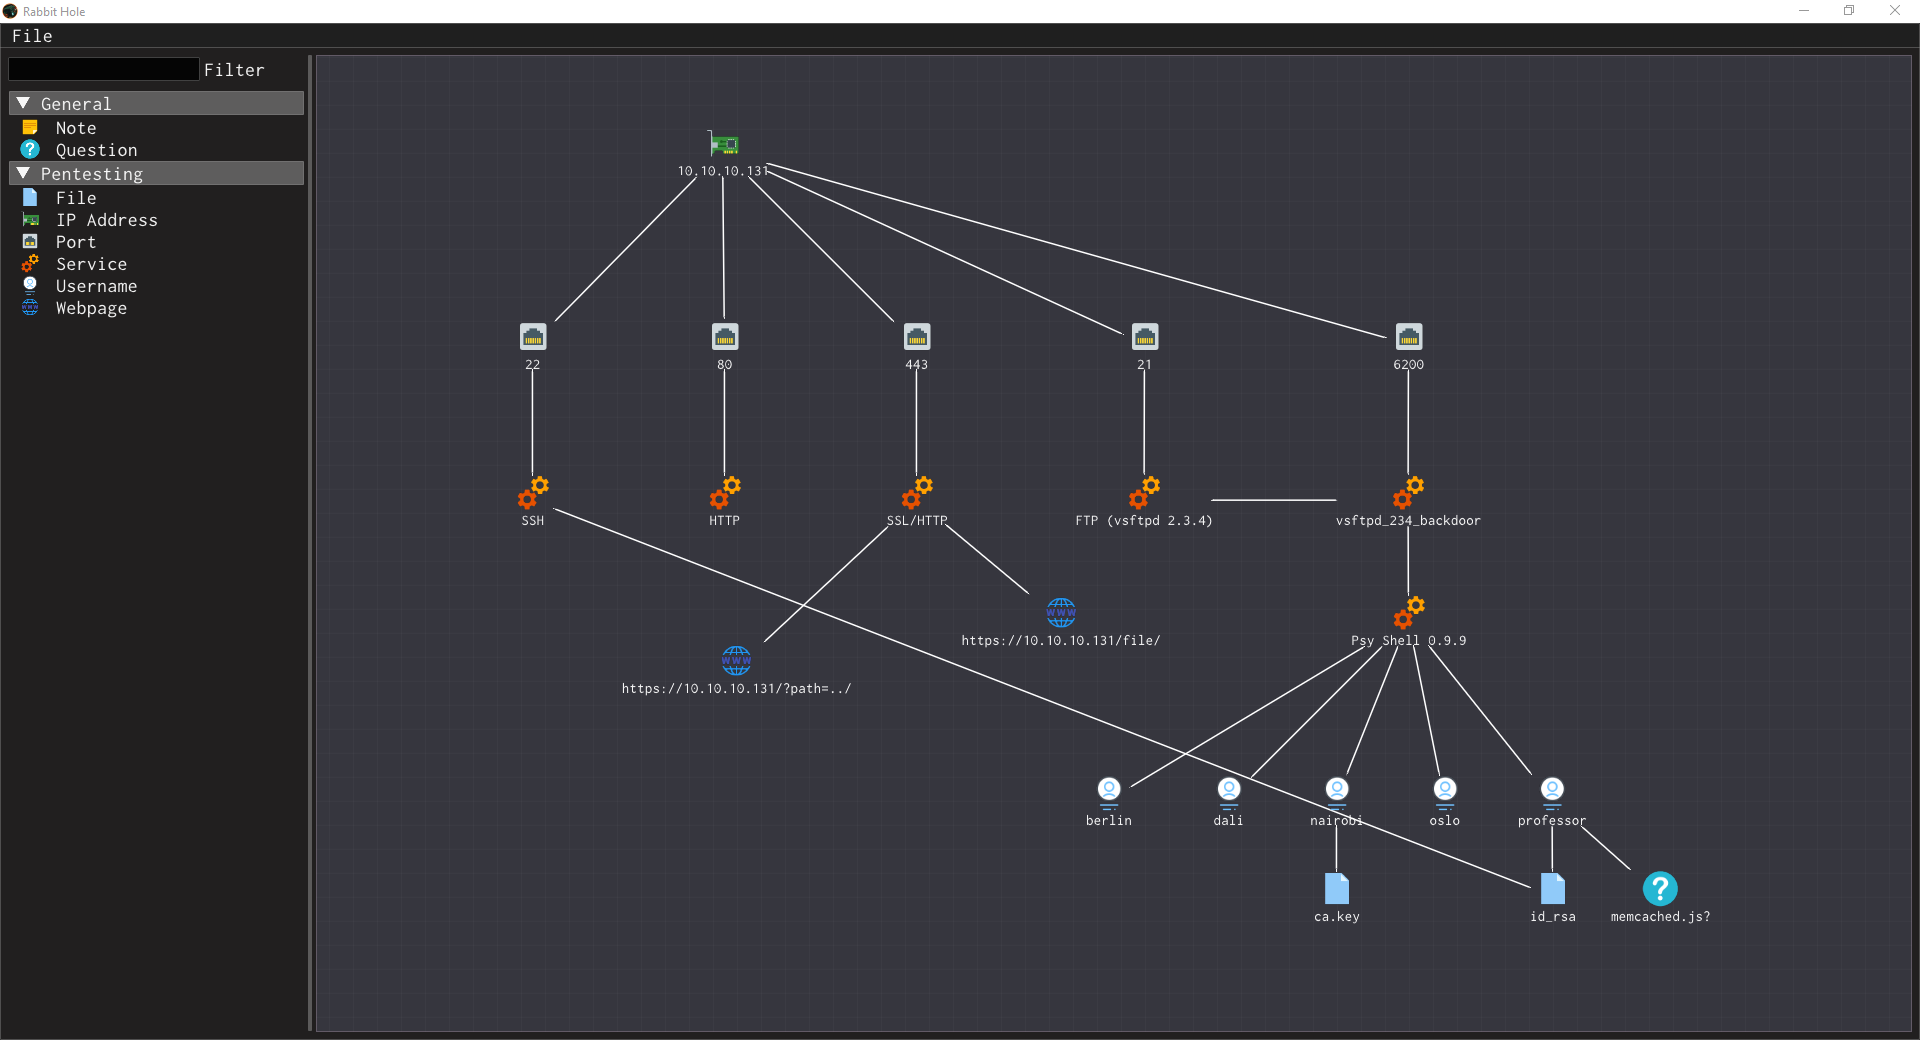
 hostile.node/rabbithole
أداة خفيفة الوزن قائمة على الرسوم البيانية لتنظيم بيانات اختبار الاختراق في رسوم بيانية مرئية على شكل عقد وروابط لعناوين IP والمنافذ والخدمات…
 reverserid/jurig
وكيل ذكاء اصطناعي مستقل بالكامل للهندسة العكسية








