
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Rabbit Hole — أداة خفيفة الوزن قائمة على الرسوم البيانية لتنظيم بيانات اختبار الاختراق في رسوم بيانية مرئية على شكل عقد وروابط لعناوين IP والمنافذ والخدمات والنتائج، مستوحاة من Maltego. | Kitploit
أدوات/GitLabGitLab/hostile.node/rabbithole
الاستطلاعجمع المعلوماتاختبار الاختراق
GitLabhostile.node/rabbithole

Rabbit Hole

أداة خفيفة الوزن قائمة على الرسوم البيانية لتنظيم بيانات اختبار الاختراق في رسوم بيانية مرئية على شكل عقد وروابط لعناوين IP والمنافذ والخدمات والنتائج، مستوحاة من Maltego.

عرض المستودع
31122منذ 7 سنواتلم تتم المراجعة بعد
مشاركة

نظرة عامة

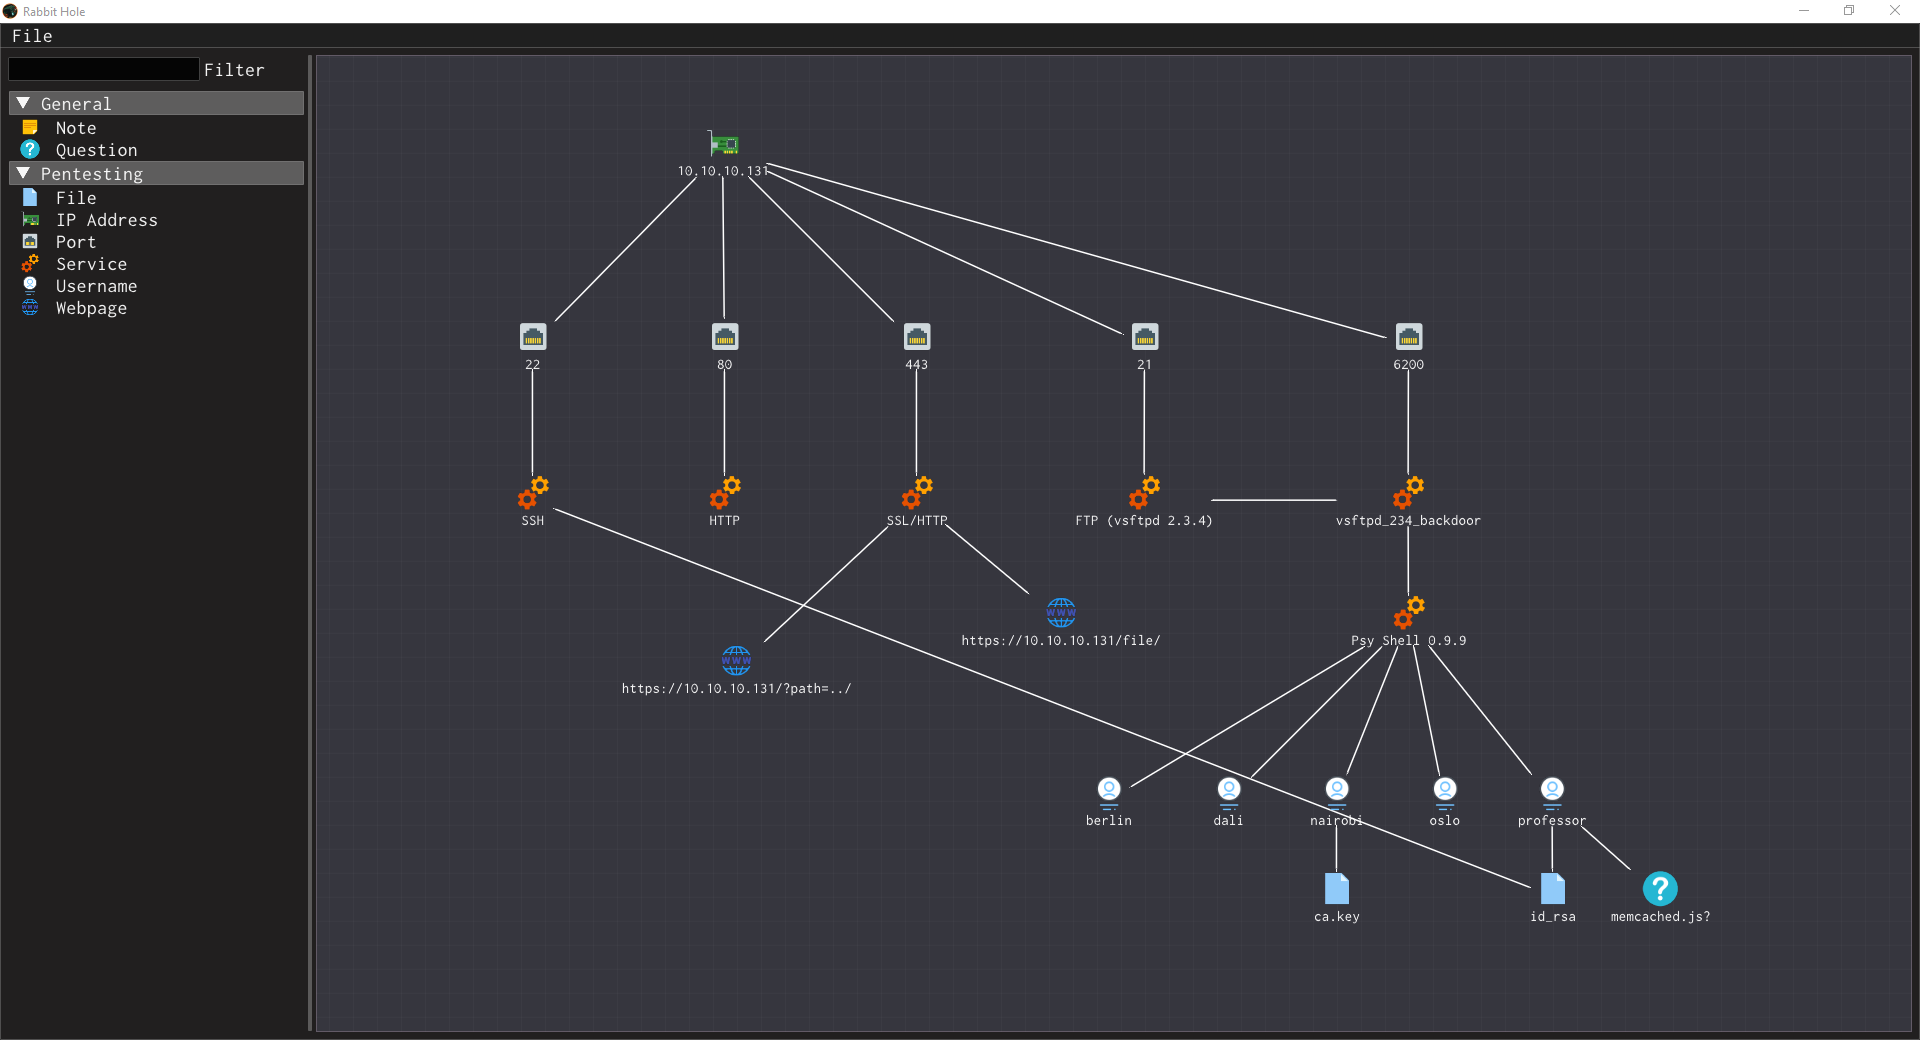
يقدم Rabbit Hole مجموعة فرعية محدودة جدًا من وظائف Maltego، تركز على إنشاء تمثيلات بصرية للمعلومات لاختبار الاختراق. يوفر إنشاء أنواع مختلفة من العقد (مثل عناوين IP، المنافذ، الخدمات، إلخ) والروابط بينها، بواجهة أكثر وضوحًا وبدون الحاجة إلى أي نوع من التسجيل.

تم إنشاء هذه الأداة كأداة شخصية لمساعدتي في تنظيم معلوماتي عند التعامل مع الأجهزة المختلفة في Hack The Box، ويتم مشاركتها على أمل أن تجعل حياة الآخرين أسهل.

البناء من المصدر

لينكس

تم اختبار Rabbit Hole على Linux Mint و Parrot. قد تحتاج إلى التبعيات التالية:

sudo apt install xorg-dev libglu1-mesa-dev

للبناء، قم بتشغيل ما يلي:

cmake -H. -Bbuild -G "Unix Makefiles"
cmake --build build --config Release

يمكنك بعد ذلك تشغيل Rabbit Hole:

./build/bin/rabbithole

ويندوز

تم اختبار Rabbit Hole عند البناء باستخدام Visual Studio 2017. لبنائه، قم بتشغيل ما يلي:

cmake -H. -Bbuild -G "Visual Studio 15 2017 Win64"
cmake --build build --config Release

بدلاً من ذلك، يمكنك ترجمته من داخل Visual Studio باستخدام الحل الذي تم إنشاؤه في الخطوة الأولى (والذي سيكون في build\rabbithole.sln).


الاعتمادات

  • ImGui، بواسطة Omar Cornut: واجهة المستخدم ذات الوضع الفوري الأساسية.
  • ImGuiNodeEditor، بواسطة Micha Cicho: التطبيق الأساسي ومحرر العقد فوق ImGui.
  • ImGuiFileDialog، بواسطة aiekick و Alastair Growcott: متصفح ملفات عبر المنصات باستخدام ImGui.
  • Dirent، بواسطة Toni Rnkk: تنفيذ dirent لنظام ويندوز.
  • Icons 8: جميع الأيقونات المستخدمة للعقد.
  • Mark Anthony Taduran: أيقونة التطبيق / GitLab.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




