
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 shuvonsec/claude-bug-bounty
مجموعة أدوات لصيد مكافآت الاختراقات (Bug Bounty) مدعومة بالذكاء الاصطناعي، تعمل مع الاشتراك أو بدونه.
 commando-x/vuln-bank
منصة مصرفية ضعيفة عمدًا لممارسة اختبار أمان تطبيقات الويب وواجهات برمجة التطبيقات (API) والذكاء الاصطناعي/نماذج اللغة الكبيرة (LLM)، ومراجعة أمان…
 oritera/cairn
محرك بحث فضائي للحالات مدفوع بنماذج اللغة الكبيرة لاختبار الاختراق الذاتي، وحل تحديات CTF، وبحوث الثغرات. يستخدم بنية السبورة مع عمال وكلاء لاستكشاف…
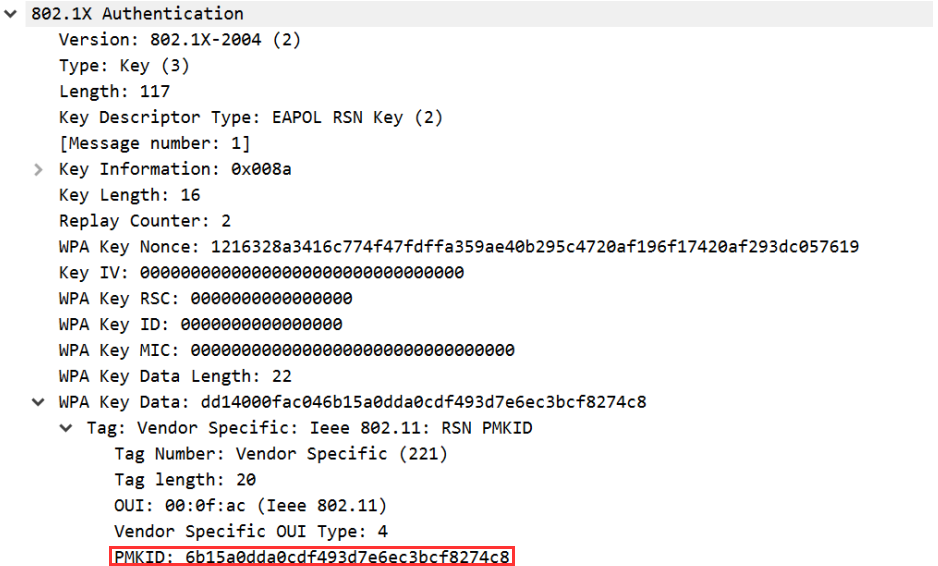 n0mi1k/pmkidcracker
أداة لكسر عبارة مرور WPA2 باستخدام قيمة PMKID دون الحاجة إلى عملاء أو إلغاء المصادقة
 hironull/cve-2018-1207-better
قشرة عكسية CVE لـ iDRAC 7 & 8 مع البرنامج الثابت 2.52.52.52 وأقل.
 capture0x/aws-pentest
أداة سطر أوامر آلية لتقييم أمان AWS تضم 30 وحدة تغطي تصعيد صلاحيات IAM، وانكشاف S3، والحوسبة، والشبكة، والتسجيل، وفحوصات سوء التكوين، وتُنتج تقارير…
 ge0rg3/requests-ip-rotator
مكتبة بايثون لاستخدام مجموعة عناوين IP الكبيرة لـ AWS API Gateway كبروكسي لتوليد عناوين IP شبه لا نهائية لتجميع الويب والهجمات القسرية.
 hackmanit/web-cache-vulnerability-scanner
ماسح ضوئي CLI قائم على Go للتسمم الكاشفي والخداع على الويب. يدعم 10 تقنيات تسميم، وطرق خداع متعددة، وزواحف مدمجة، وتقارير JSON، وتكامل وكيل لاختبار…
 screetsec/vegile
هذه الأداة ستقوم بإعداد بابك الخلفي/الجذور الخفية (rootkits) عندما يتم إعداد الباب الخلفي بالفعل، سيتم إخفاء العملية المحددة الخاصة بك، وجعل جلستك في…
 coreruleset/ftw
إطار عمل مدعوم بـ YAML لاختبار قواعد جدار الحماية لتطبيقات الويب (WAF) باستخدام خطوط الأساس لمجموعة القواعد الأساسية لـ OWASP. يؤتمت اكتشاف الانحدار…
 hahwul/dalfox
ماسح XSS سريع مع تحليل المعلمات، وبصمة WAF، والتحقق من DOM/AST. يدعم الكشف عن XSS المنعكس والمخزن والقائم على DOM عبر CLI أو pipeline أو REST API.
 seanrickerd/cve-2024-53677
البيئة المعرّضة للثغرة واستغلال CVE-2024-53677
 osyanina/westone-cve-2020-14883-scanner
ماسح ثغرات يكتشف ثغرات CVE-2020-14883.
 pennacle-security/summit
منصة اختبار أمن الويب مفتوحة المصدر: وكيل و ماسح و مُشوِّش في واجهة سطر أوامر واحدة. من Pennacle Security.
 hslatman/awesome-industrial-control-system-security
قائمة منسقة من الموارد المتعلقة بأمن أنظمة التحكم الصناعي (ICS).
 e-m-b-a/emba
EMBA - محلل أمان البرامج الثابتة
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | أداة نشر تلقائي لبيئة الفريق الأحمر/الأزرق
 anshumanpattnaik/http-request-smuggling
أداة سطر أوامر لاكتشاف ثغرات تهريب طلب HTTP باستخدام تحليل التأخير الزمني مع حمولات CL.TE و TE.CL مدمجة للاختبار الأمني الآلي.








