
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
pmkidcracker — أداة لكسر عبارة مرور WPA2 باستخدام قيمة PMKID دون الحاجة إلى عملاء أو إلغاء المصادقة | Kitploit

أدوات/GitHubGitHub/n0mi1k/pmkidcracker
كسر كلمات المرورتدقيق Wi-Fiأمن الشبكات اللاسلكيةاختبار الاختراق
GitHubn0mi1k/pmkidcracker

pmkidcracker

أداة لكسر عبارة مرور WPA2 باستخدام قيمة PMKID دون الحاجة إلى عملاء أو إلغاء المصادقة

عرض المستودع
23330146منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

مخترق PMKID WPA2

هذا البرنامج هو أداة مكتوبة بلغة Python لاستعادة المفتاح المشترك مسبقًا (Pre-Shared Key) لشبكة WiFi WPA2 دون الحاجة إلى إلغاء المصادقة أو وجود أي عملاء على الشبكة. يستهدف ضعف نقاط الوصول التي تعلن عن قيمة PMKID في رسالة EAPOL الأولى.

استخدام البرنامج

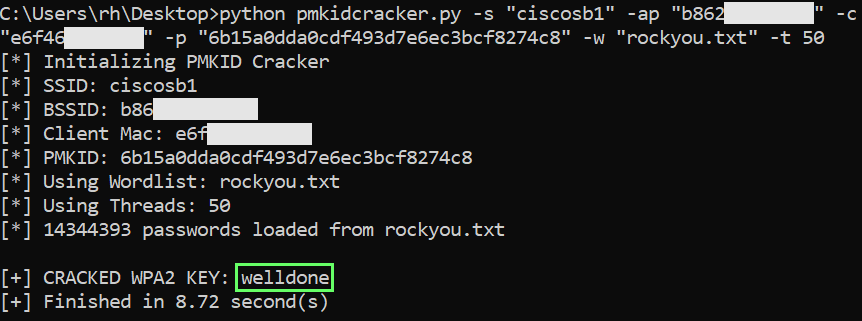
python pmkidcracker.py -s <SSID> -ap <APMAC> -c <CLIENTMAC> -p <PMKID> -w <WORDLIST> -t <THREADS(Optional)>
مساعدة

ملاحظة: apmac، clientmac، pmkid يجب أن تكون سلسلة سداسية عشرية، على سبيل المثال b8621f50edd9

كيفية حساب PMKID

الصيغتان الرئيسيتان للحصول على PMKID هما كالتالي:

  1. حساب المفتاح الرئيسي المقترن (PMK): كلمة المرور + الملح(ssid) => PBKDF2(HMAC-SHA1) من 4096 تكرارًا
  2. حساب PMKID: HMAC-SHA1[pmk + ("PMK Name" + bssid + clientmac)]

هذا فقط للفهم، كلا العمليتين منفذتان بالفعل في find_pw_chunk و calculate_pmkid.

الحصول على PMKID

فيما يلي خطوات الحصول على PMKID يدويًا عن طريق فحص الحزم في WireShark.

*يمكنك استخدام Hcxtools أو Bettercap للحصول على PMKID بسرعة دون الخطوات أدناه. الطريقة اليدوية مخصصة للفهم.

للحصول على PMKID يدويًا من Wireshark، ضع هوائي اللاسلكي في وضع المراقبة، وابدأ في التقاط جميع الحزم باستخدام airodump-ng أو أدوات مشابهة. ثم اتصل بنقطة الوصول باستخدام كلمة مرور غير صالحة لالتقاط رسالة مصافحة EAPOL 1. اتبع الخطوات الثلاث التالية للحصول على الحقول المطلوبة للوسائط.

افتح ملف pcap في WireShark:

  • قم بالتصفية باستخدام wlan_rsna_eapol.keydes.msgnr == 1 في WireShark لعرض حزم رسالة EAPOL 1 فقط.
  • في حزمة EAPOL 1، قم بتوسيع حقل بيانات إطار IEEE 802.11 QoS للحصول على عنوان MAC لنقطة الوصول وعنوان MAC للعميل.
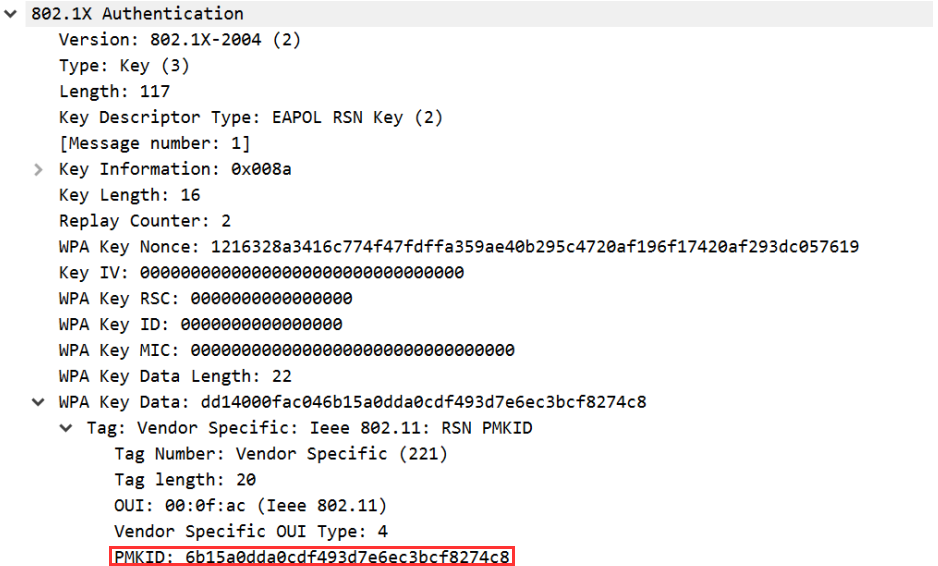
  • في حزمة EAPOL 1، قم بتوسيع 802.1 Authentication > WPA Key Data > Tag: Vendor Specific > ستجد PMKID أدناه.

إذا كانت نقطة الوصول معرضة للخطر، يجب أن ترى قيمة PMKID كما في لقطة الشاشة أدناه:
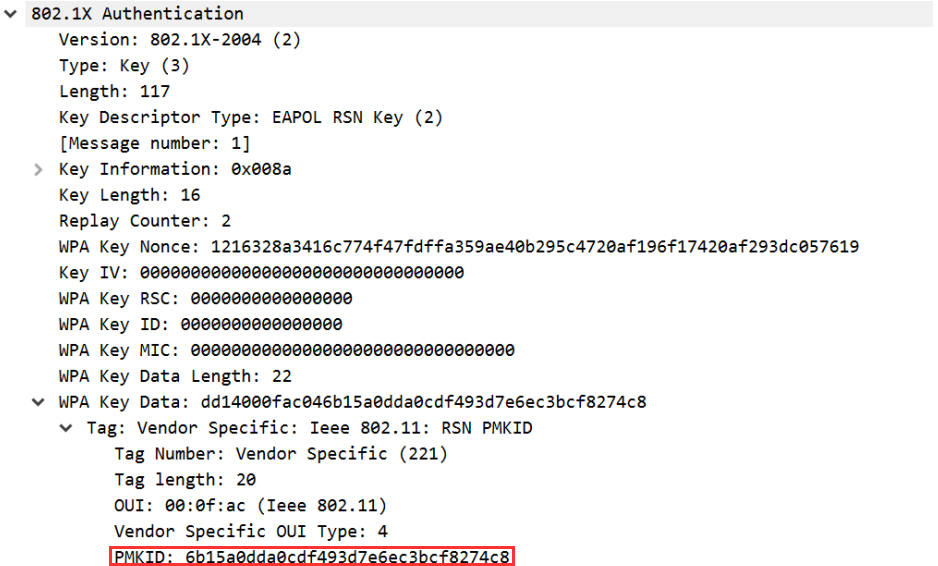
pmkid

تشغيل تجريبي

تم الاختراق

إخلاء مسؤولية

هذه الأداة مخصصة للأغراض التعليمية والاختبارية فقط. لا تستخدمها لاستغلال الثغرة على أي شبكة لا تملكها أو ليس لديك إذن لاختبارها. مؤلفو هذا البرنامج النصي غير مسؤولين عن أي استخدام خاطئ أو ضرر ناتج عن استخدامها.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →