
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 omnigodz/cve-2022-1388
يتكون هذا المستودع من استغلال python لـ CVE-2022-1388 (تجاوز المصادقة في F5's BIG-IP إلى تنفيذ الأوامر عن بُعد).
 theqmaks/resolver
يقوم هذا الامتداد بدمج خدمات حل CAPTCHA الشائعة في BurpSuite لمعالجة أنواع مختلفة من CAPTCHA دون تدخل يدوي.

 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 beichendream/godpotato
أداة تصعيد الامتيازات تعتمد على DCOM لأنظمة Windows Server 2012-2022 وWindows 8-11، ترفع المستخدمين الذين لديهم ImpersonatePrivilege إلى NT…
 r41n3rzuf477/quickassist_uac_bypass
تجاوز UAC عبر إساءة استخدام ثنائي UIAccess QuickAssist لتحميل DLL يتحكم به المهاجم عبر WebView2 BrowserExecutableFolder، ثم اختطاف العمليات المرفوعة…
 s0md3v/xsstrike
أكثر ماسح XSS تقدمًا.
 shmilylty/oneforall
أداة تعداد نطاقات فرعية متعددة المصادر تضم أكثر من 50 وحدة جمع، وهجوم القوة الغاشمة على DNS، وتحليل DNS سلبي، وشفافية الشهادات، وكشط محركات البحث،…
 ivan-sincek/forbidden
تجاوز رموز حالة استجابة HTTP 4xx والمزيد. الأداة مبنية على Python Requests و PycURL و HTTP Client.
 cyber-courses/cyber-library
قاعدة معرفية بصيغة Markdown يديرها المجتمع وتغطي أسس الأمن السيبراني، والممارسات الهجومية والدفاعية، والحوكمة، واستخبارات التهديدات، وOSINT، والإرشاد…
 cyb3rmik3/prompt-injection-email-samples
مجموعة اختبار .eml مفتوحة لتقييم كيفية تعامل ضوابط أمن البريد الإلكتروني ومساعدي صندوق البريد بالذكاء الاصطناعي مع حقن الأوامر غير المباشر عبر نوايا…
 mythicc2profiles/httpx
قابل للتكوين، مدفوع بالمجتمع، ملف تعريف HTTP C2
 dagowda/notrdp
إضافة Havoc C2 تنشئ سطح مكتب Windows مخفيًا، وتبثه إلى عارض في المتصفح، وتحقق إدخال الفأرة/لوحة المفاتيح للتحكم عن بُعد بشكل خفي.
 martian56/redcell
منصة الفريق الأحمر بالذكاء الاصطناعي. تشغّل وكلاء LLM المستقلون اختبار اختراق من البداية إلى النهاية داخل حاوية Kali ويكتبون التقرير. محرك…
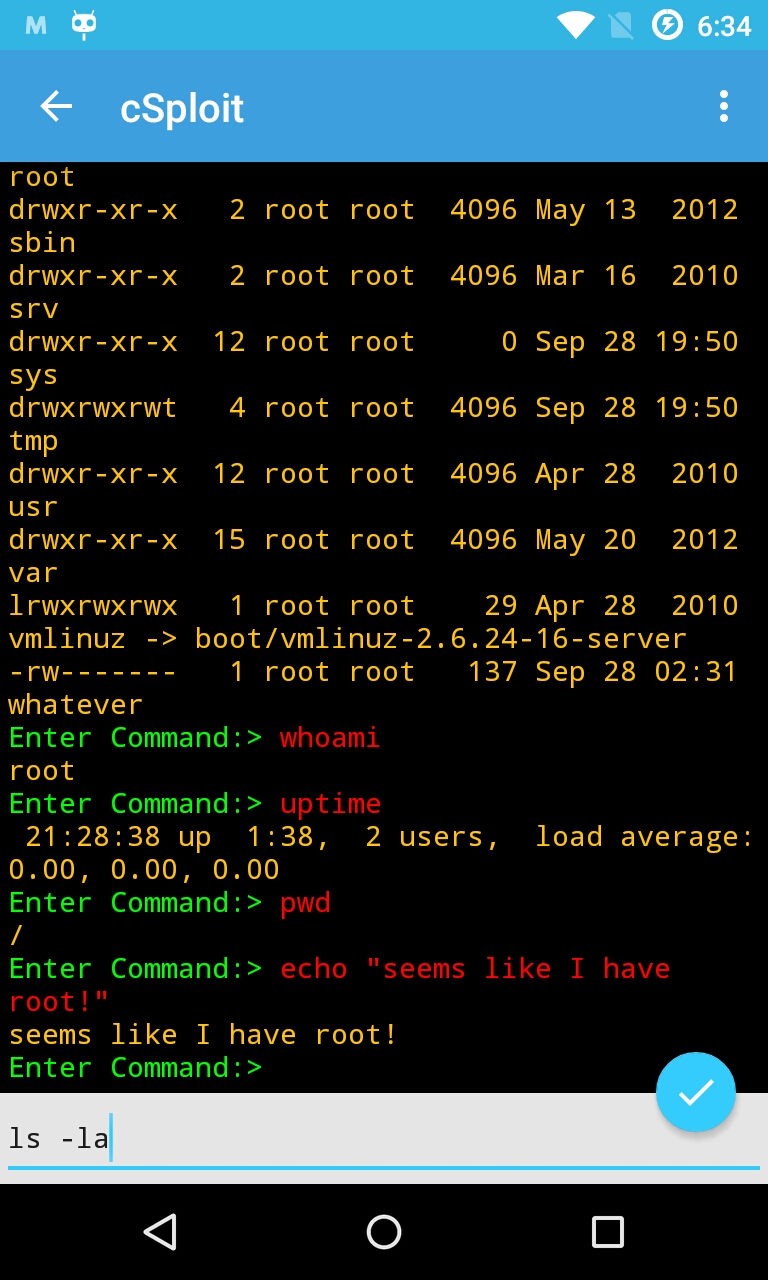 csploit/android
cSploit - مجموعة الأدوات الأكثر اكتمالاً وتطوراً لمحترف أمن تكنولوجيا المعلومات على أندرويد.
 luckypipewrench/pipelock
جدار ناري مفتوح المصدر لوكلاء الذكاء الاصطناعي يقوم بفحص حركة مرور HTTP وMCP وA2A وWebSocket بحثًا عن تسريب البيانات وSSRF وحقن الأوامر، ويصدر…
 bugbasesecurity/pentest-copilot
وكيل اختبار اختراق مدفوع بالذكاء الاصطناعي يتصل بصندوق Kali، ويشغّل أدوات الأمان بشكل مستقل، ويحلل النتائج، ويكرر عبر سير عمل قائم على المتصفح.
 owasp/wstg
دليل اختبار أمان الويب هو دليل شامل مفتوح المصدر لاختبار أمان تطبيقات الويب وخدمات الويب.








