

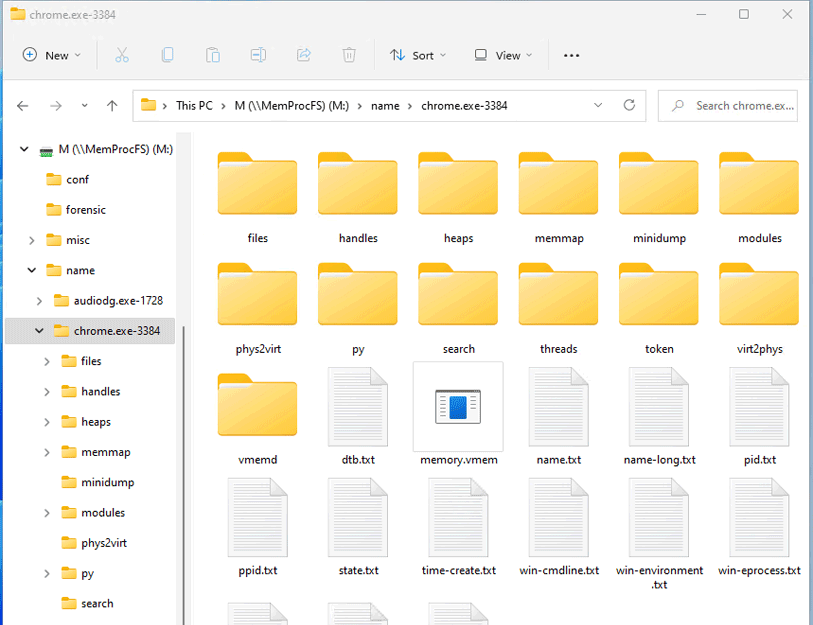
MemProcFS هي طريقة سهلة ومريحة لعرض الذاكرة الفعلية كملفات في نظام ملفات افتراضي.
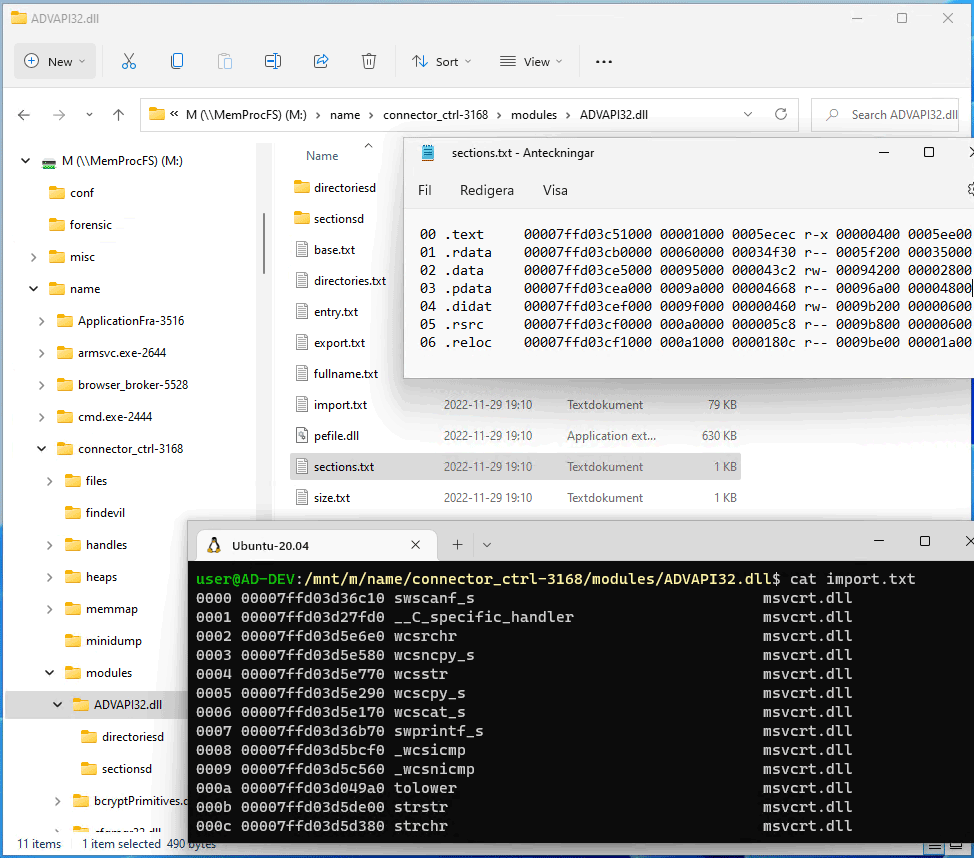
تحليل ذاكرة سهل وبسيط بالنقر دون الحاجة إلى وسائط سطر أوامر معقدة! يمكنك الوصول إلى محتوى الذاكرة والآثار عبر الملفات في نظام ملفات افتراضي مُثبَّت أو عبر مكتبة تطبيقات غنية بالميزات لتضمينها في مشاريعك الخاصة!
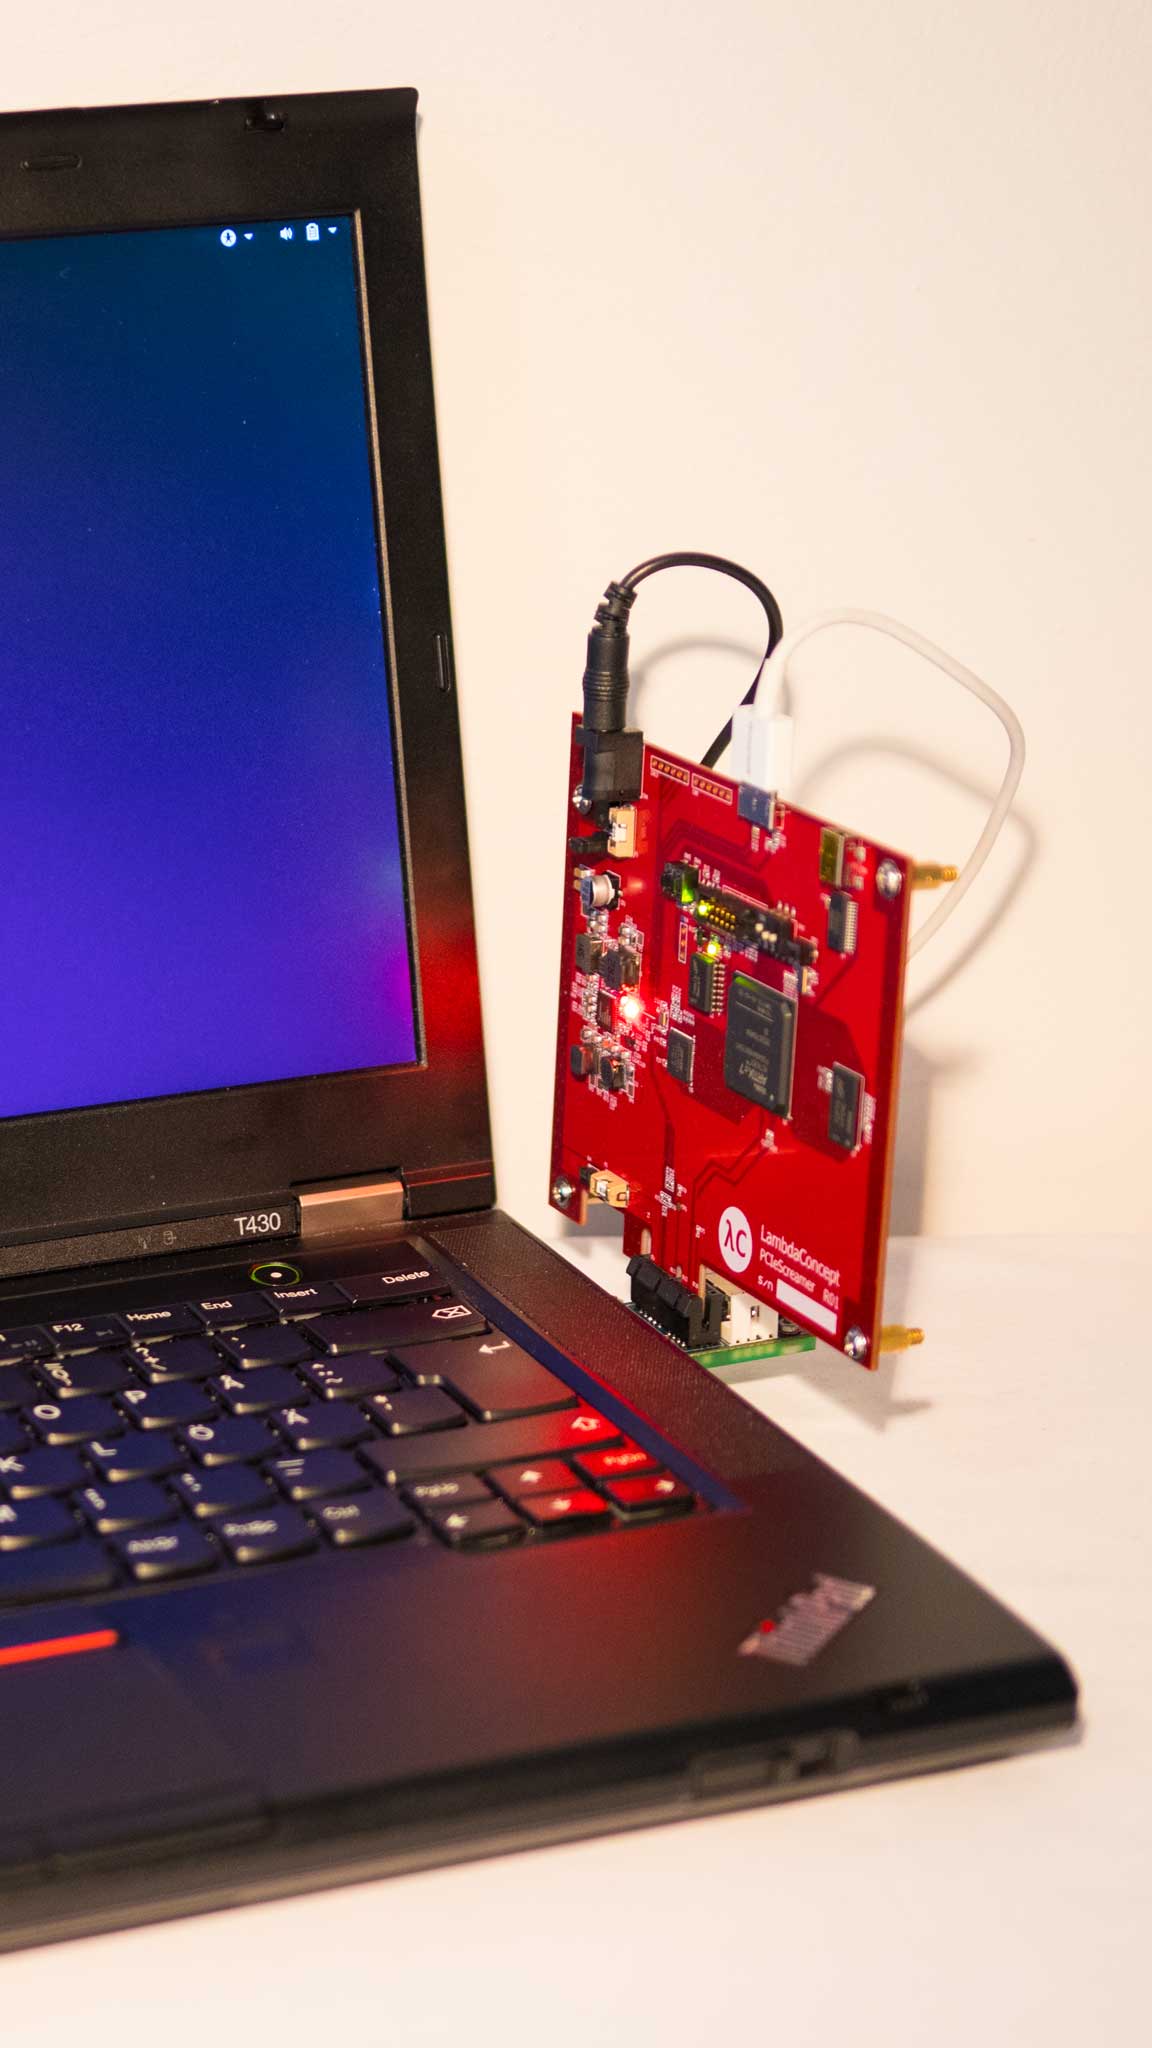
حلّل ملفات تفريغ الذاكرة، والذاكرة الحية عبر DumpIt أو WinPMEM، والذاكرة الحية في وضع القراءة والكتابة من الأجهزة الافتراضية أو من أجهزة PCILeech FPGA العتادية!
بل من الممكن حتى الاتصال بوكيل استحواذ الذاكرة LeechAgent البعيد عبر اتصال آمن - مما يتيح الاستجابة لحوادث الذاكرة الحية عن بُعد - حتى عبر اتصالات ذات زمن استجابة أعلى ونطاق ترددي منخفض! ألقِ نظرة على الأجهزة الافتراضية مع MemProcFS، أو LiveCloudKd أو VMware!
استخدم أدواتك المفضلة لتحليل الذاكرة - استخدم محررات الست عشري المفضلة لديك، وسكربتات python وpowershell الخاصة بك، أو WinDbg أو المفككات ومصححات الأخطاء المفضلة لديك - كلها ستعمل بسهولة مع MemProcFS بمجرد قراءة الملفات وكتابتها!
اطّلع على الجولة السريعة الممتازة من 13Cubed للبدء! اطّلع أيضًا على محاضراتي الأقدم في المؤتمرات من Disobey وBlueHat.

للحصول على وثائق إضافية اطّلع على ويكي المشروع للحصول على معلومات مفصلة متعمقة حول نظام الملفات نفسه وواجهة برمجة التطبيقات (API) ووحدات الإضافة الخاصة به! للحصول على معلومات إضافية حول طرق استحواذ الذاكرة، اطّلع على مشروع LeechCore أو انضم إلى خادم Discord الخاص بـ PCILeech/MemProcFS!
للبدء، نزّل أحدث الملفات الثنائية والوحدات وملفات التكوين واطّلع على الدليل!
احصل على أحدث الملفات الثنائية والوحدات وملفات التكوين من أحدث إصدار. بدلاً من ذلك، استنسخ المستودع وابنِ من المصدر.
يتطلب تثبيت نظام الملفات تثبيت مكتبة نظام الملفات Dokany. نزّل وثبّت أحدث إصدار من Dokany الإصدار 2 على: https://github.com/dokan-dev/dokany/releases/latest
لالتقاط الذاكرة الحية (بدون عتاد PCILeech FPGA) نزّل DumpIt وابدأ MemProcFS عبر وضع DumpIt /LIVEKD. بدلاً من ذلك، احصل على WinPMEM بتنزيل أحدث WinPMEM driver موقّع وضعه بجانب MemProcFS - التعليمات التفصيلية في LeechCore Wiki.
سيتطلب PCILeech FPGA عتاداً بالإضافة إلى FTD3XXWU.dll الذي يجب إسقاطه بجانب ملفات MemProcFS الثنائية. يُرجى الاطلاع على مشروع LeechCore للحصول على التعليمات.
من المتوقع أن يعمل MemProcFS مباشرةً على معظم توزيعات Linux التي تحتوي على FUSE مثبّت. إذا كنت تبني من المصدر، فاطّلع على الدليل الخاص بـ MemProcFS on Linux.
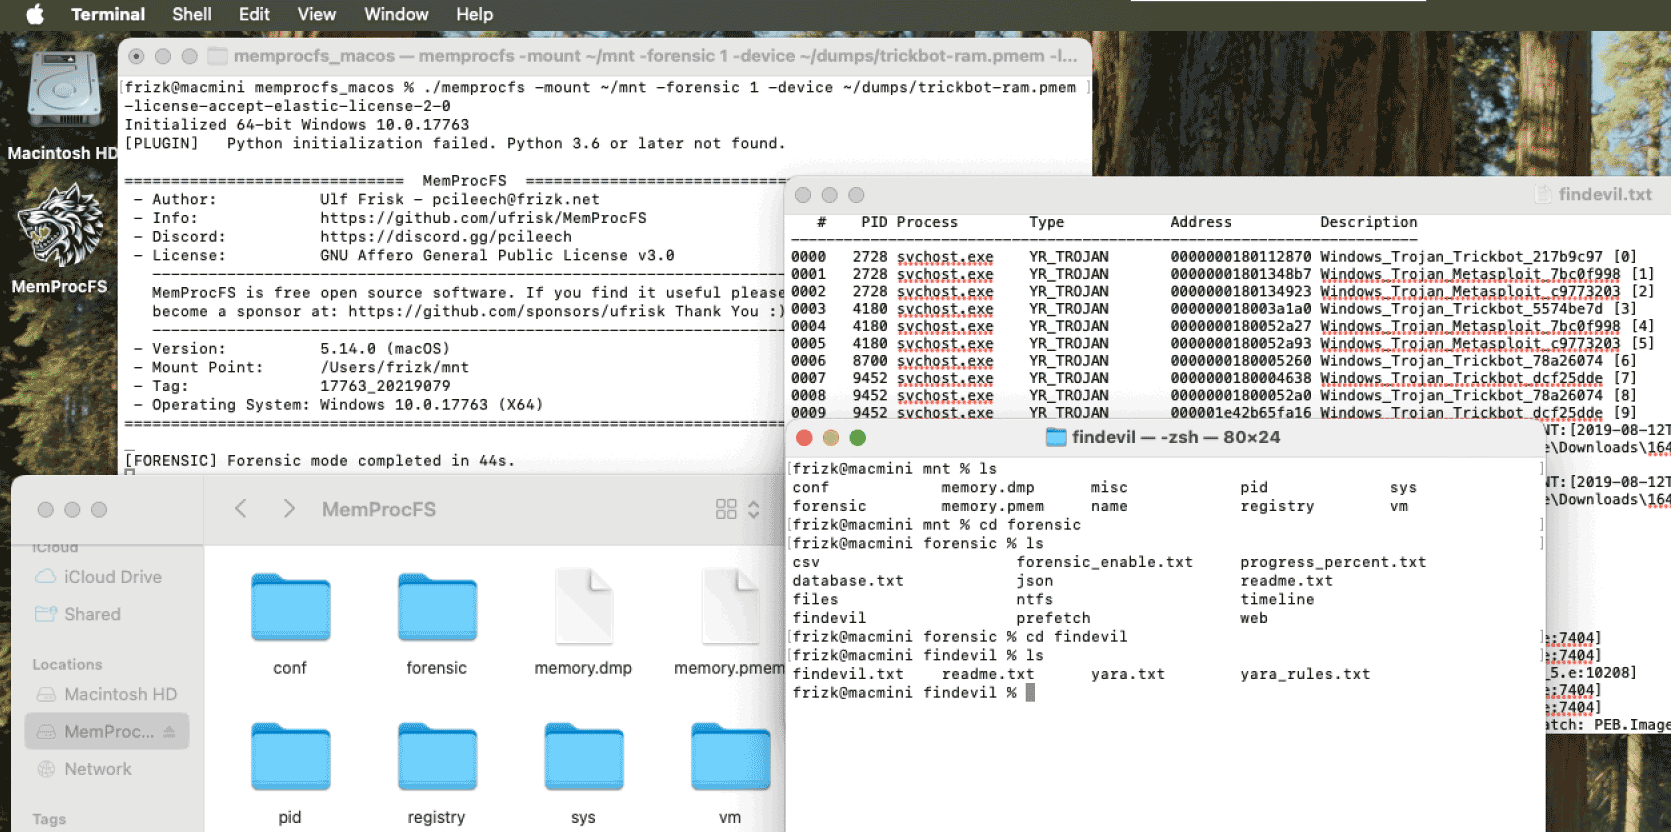
نزّل أحدث إصدار من MemProcFS من هنا. يعتمد MemProcFS عند استخدامه كنظام ملفات افتراضي مُثبّت على macFuse الذي يتطلب ملف .kext. نزّل وثبّت macFuse من هنا. إذا تم استخدام MemProcFS عبر واجهات برمجة التطبيقات المدعومة C/C++/Rust فلن يكون macFuse مطلوباً.
ضمّن MemProcFS في مشاريعك البرمجية بـ C/C++ أو C# أو Java أو Go (طرف ثالث) أو Python أو Rust! كل شيء في MemProcFS متاح عبر واجهة برمجة تطبيقات سهلة الاستخدام لاستخدامها في مشاريعك الخاصة! تتيح البنية الصديقة للإضافات للمستخدمين توسيع MemProcFS بسهولة باستخدام إضافات C/C++/Rust/Python!
كل شيء في MemProcFS متاح كواجهات برمجة تطبيقات. توجد واجهات برمجة تطبيقات لكل من C/C++ vmmdll.h، وC# nuget package، وJava، وPython pip package وRust crate. نظام الملفات نفسه متاح افتراضياً عبر واجهة برمجة التطبيقات دون الحاجة إلى تثبيته. من الممكن قراءة كل من ذاكرة العمليات الافتراضية والذاكرة الفيزيائية! يُظهر المثال أدناه قراءة 0x20 بايت من العنوان الفيزيائي 0x1000:
>>> import memprocfs
>>> vmm = memprocfs.Vmm(['-device', 'c:/temp/win10_memdump.raw'])
>>> print(vmm.hex( vmm.memory.read(0x1000, 0x20) ))
0000    e9 4d 06 00 01 00 00 00  01 00 00 00 3f 00 18 10   .M..........?...
0010    00 00 00 00 00 00 00 00  00 00 00 00 00 00 00 00   ................
يتوفر MemProcFS كحزمة Python pip ويسهل دمجه في Jupyter Notebooks الخاصة بك.
ابدأ تشغيل MemProcFS من سطر الأوامر - ربما باستخدام أحد الأمثلة أدناه.
أو سجّل امتداد ملف تفريغ الذاكرة مع MemProcFS.exe بحيث يتم تركيب نظام الملفات تلقائيًا عند النقر المزدوج على ملف تفريغ ذاكرة!







