#1
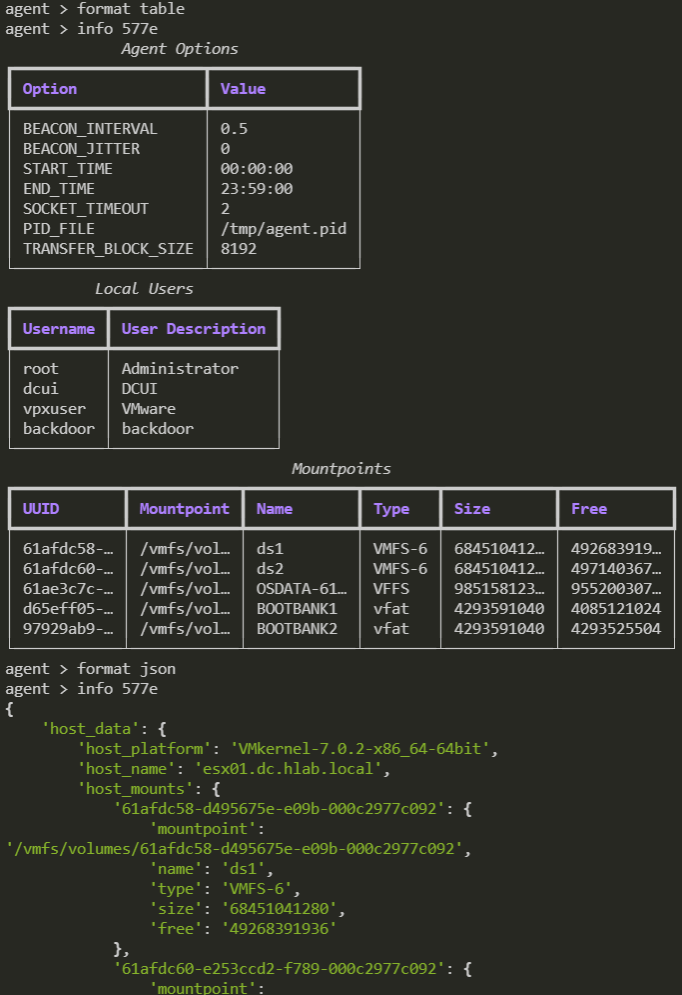
 psmths/reave
إطار عمل ما بعد الاستغلال قيد التطوير مصمم خصيصًا للمشرفات الافتراضية.
 abdurahmon3236/cve-2024-38472
وحدة Metasploit تستغل ثغرة SSRF في خادم Apache HTTP (CVE-2024-38472) على نظام Windows للوصول إلى الخدمات الداخلية وتحقيق تنفيذ التعليمات البرمجية عن…
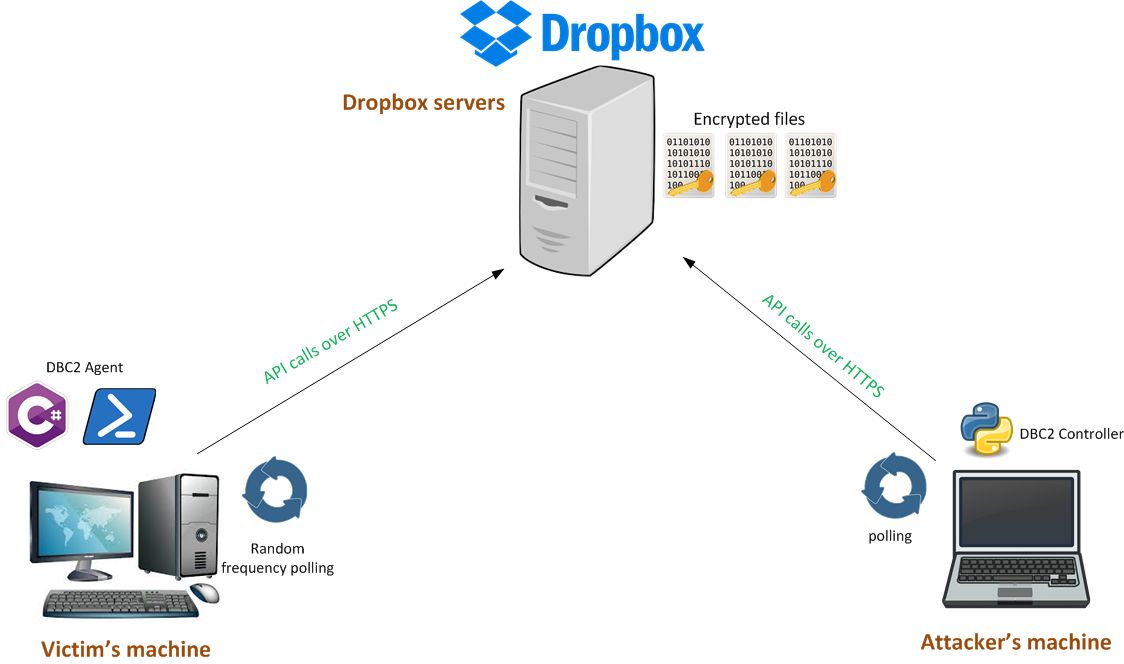 arno0x/dbc2
DBC2 (DropboxC2) هي أداة استغلال ما بعد الاختراق معيارية، تتكون من وكيل يعمل على جهاز الضحية، ووحدة تحكم تعمل على أي جهاز، ووحدات PowerShell، وخوادم…
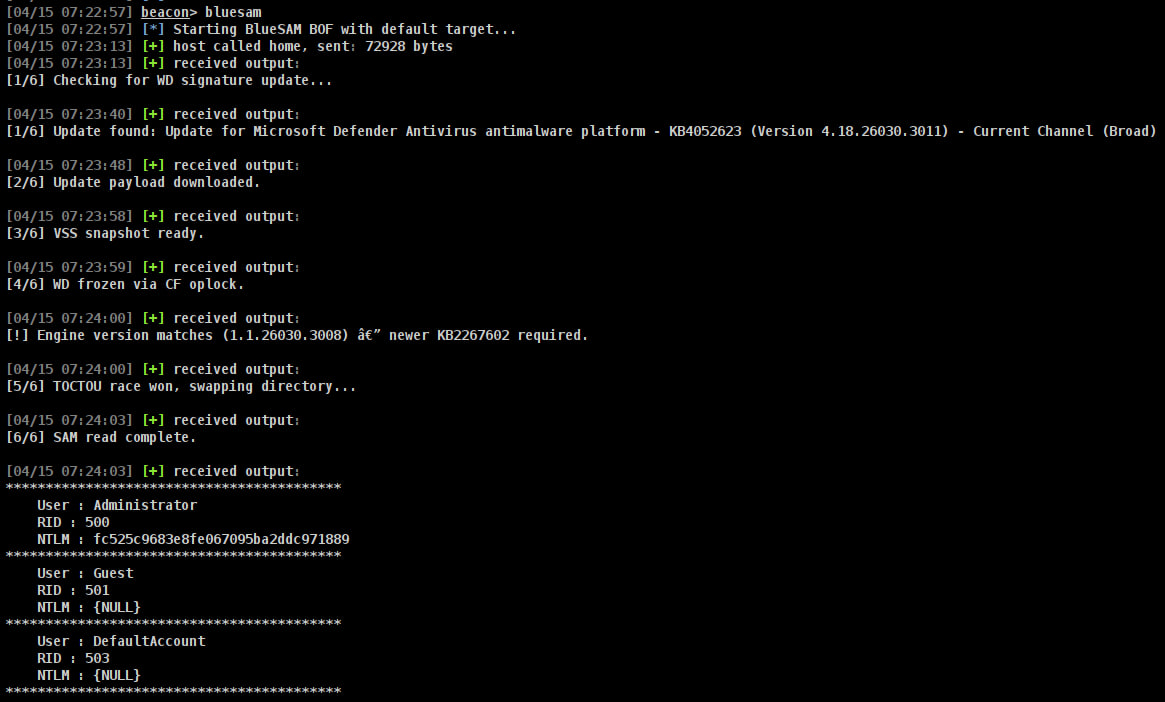 incursi0n/bluesam
ملف كائن Beacon من Cobalt Strike يستغل ثغرة BlueHammer للحصول على نسخة من قاعدة بيانات SAM.
 hahwul/mad-metasploit
وحدات Metasploit المخصصة، الإضافات، نصوص الموارد و.. مجموعة Metasploit رائعة
 mythicagents/apfell
وكيل macOS JavaScript for Automation (JXA)
 lovechoudoufu/about_cobaltstrike4.5_cdf
نسخة 4.5 من CobaltStrike: اختراق، إزالة ميزة checksum8، تجاوز BeaconEye، إصلاح تسرب المسار الخاطئ للمرحلة، إضافة مصادقة ثنائية العوامل TOTP، إصلاح…
 zcgonvh/cve-2017-7269
وحدة msf مُصلَحة لـ cve-2017-7269
 vonahisec/pentesting_scripts
يحتوي هذا المستودع على قائمة بالأدوات التي قد تكون مفيدة للمستشارين الذين يقومون بمهام اختبار الاختراق.
 xorrior/apfell-chrome-extension-c2server
خادم Apfell C2 لحمولة ملحق Google Chrome
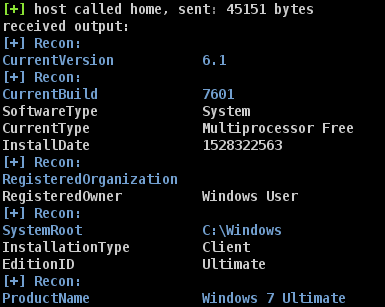 optiv/registry-recon
سكريبت Aggressor لـ Cobalt Strike يقوم باستطلاع النظام/AV/EDR
 cobalt-strike/beacon_health_check
يستخدم نص Aggressor هذا حقل الملاحظات الخاص بالمنارة للإشارة إلى الحالة الصحية للمنارة.
 rapid7/metasploit-javapayload
مكتبة Java قديمة لحمولات Metasploit، توفر وكلاء Java وAndroid Meterpreter المبنية باستخدام Maven. تم دمجها في metasploit-payloads.
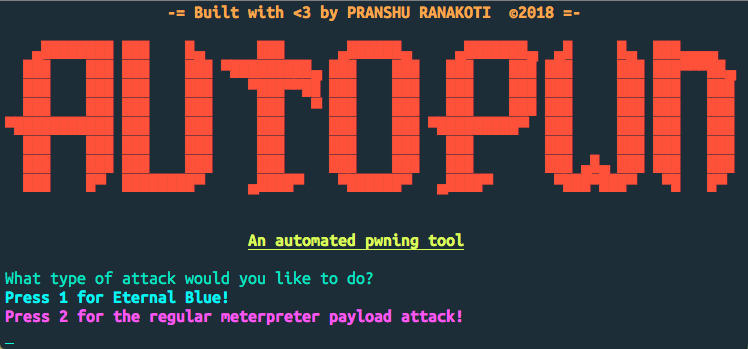 rpranshu/autopwn
أداة أتمتة بسيطة تعتمد على bash لـ Metasploit!
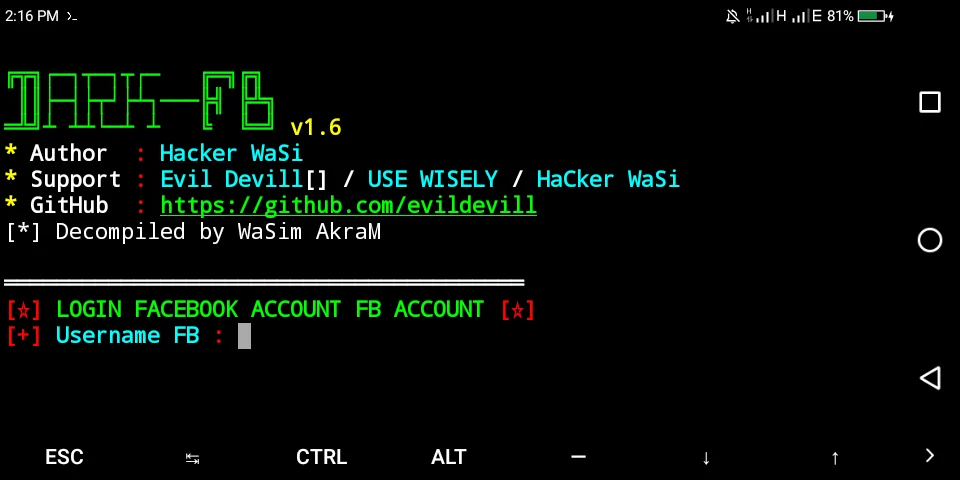 evildevill/devil
إطار عمل نصي قائم على القوائم يجمع هجمات تسجيل الدخول بالقوة الغاشمة، وجمع بيانات قائمة الأصدقاء والملف الشخصي، ووحدات آلية للاستيلاء على حسابات…
 cro-thehacker/v1ew-s0urce
إطار عمل لاختبار الاختراق وأداة استطلاع مبنية على Python، تقدّم وحدات لفحص المنافذ وجمع المعلومات وفحص الشبكات لتقييمات الأمن.