#1

 c5z54/cve-2026-62911-poc
CVE-2026-62911 — إثبات استغلال RCE قبل المصادقة في Exchange MRSProxy | ماسح + أداة استغلال | NTLM Relay → Webshell → SYSTEM
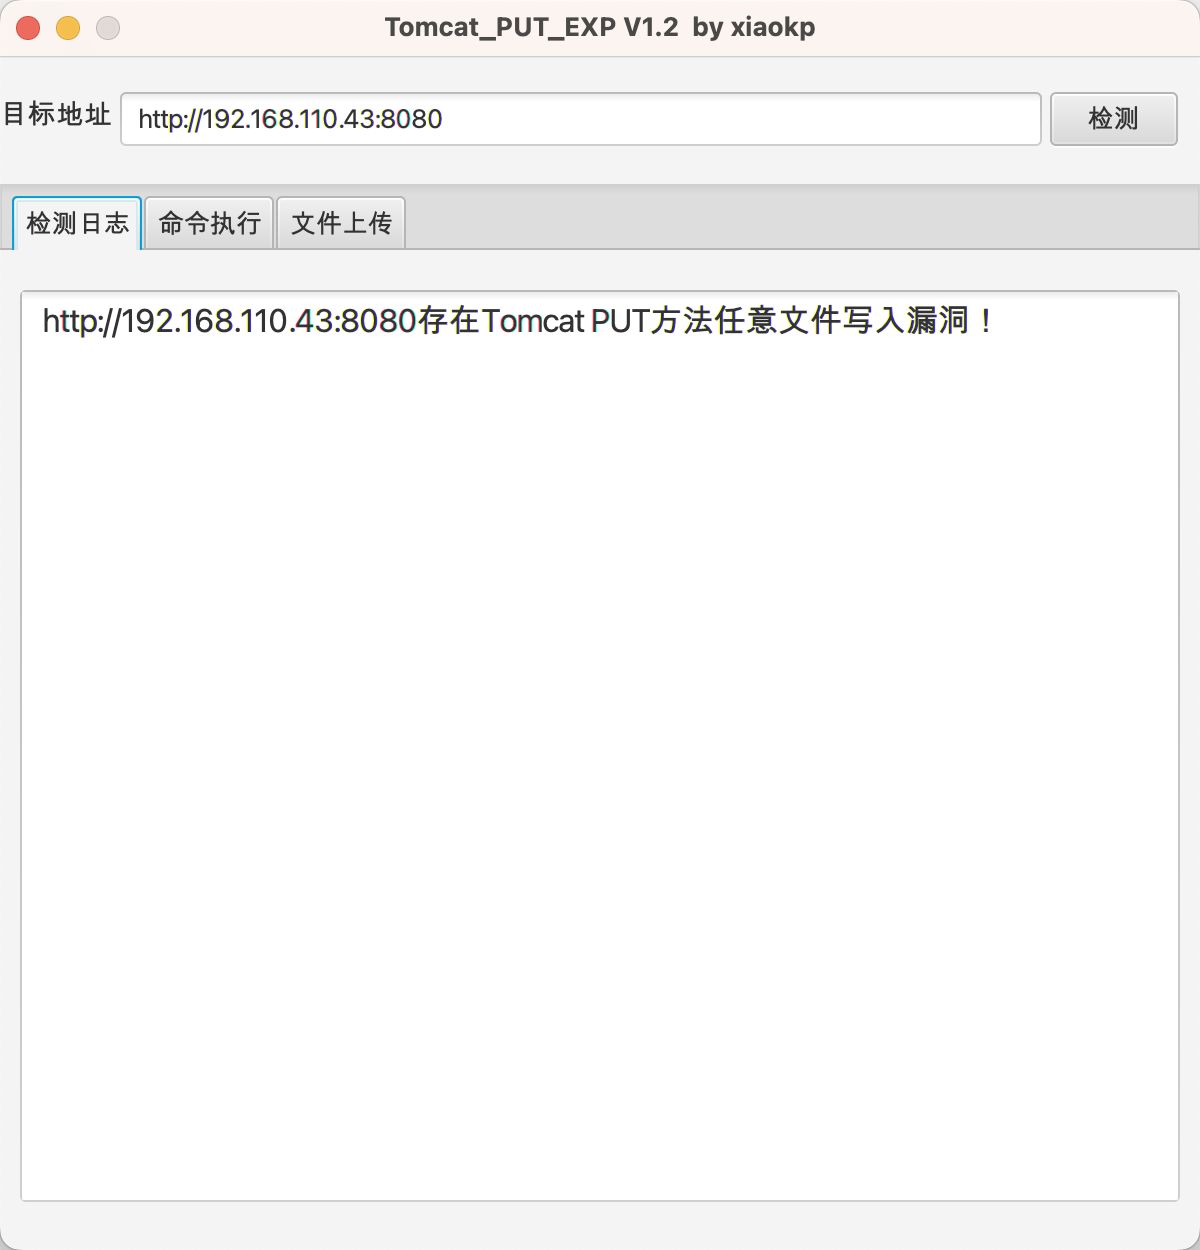 xiaokp7/tomcat_put_gui_exp
استغلال (exp) لكتابة الملفات التعسفية عبر طريقة PUT في Tomcat (CVE-2017-12615)
 donofly/cve-2025-22457-vulnserver-lab
مختبر عملي لإعادة إنتاج CVE-2025-22457: يقوم بإعداد حاويات Docker للمهاجم/الضحية، ويجد عناوين المكدس باستخدام GDB، وينفذ استغلال reverse shell عبر…
 rburrito/payloadgenerator
غلاف لـ MSFvenom يتيح إنشاء الحمولات بسهولة
 elitexspam/def4cer
نسخة آمنة من استغلال CVE-2026-53787 لثغرة رفع ملف سمة الطلب في Amasty، مع تعديل رفع الملف من txt إلى html.
 nxploited/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - رفع ملفات تعسفي بدون مصادقة
 tonixtoolkitofficial-afk/esp32-blue-ducky
برنامج ثابت ESP32 يحاكي لوحة مفاتيح Bluetooth HID للاقتران التلقائي مع هواتف Android وحقن ضغطات مفاتيح مبرمجة مسبقًا لاختبارات الأمان المصرّح بها.
 ktn1990/cve-2019-9978
Wordpress Social Warfare تنفيذ الأوامر عن بُعد (رفع شيل تلقائي)
 thau0x01/poc_proxylogon
Microsoft Exchange ProxyLogon PoC (CVE-2021-26855)
 gh0st0ne/weaponized-0604
أداة آلية لاستغلال SharePoint CVE-2019-0604
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
يؤتمت إنشاء واستضافة حمولة JavaScript من نوع XSS لتثبيت وحدة قالب خبيثة، مما يؤدي إلى تشغيل شل عكسي عبر تنفيذ التعليمات البرمجية عن بُعد في…
 zi0black/poc-cve-2017-12615-or-cve-2017-12717
CVE-2017-12617 وCVE-2017-12615 لخادم Tomcat
 0x00-0x00/cve-2018-10517
استغلال RCE في CMS Made Simple 2.2.7
 droidvoider/dirtycow-replacer
CVE-2016-5195 dirtycow من timwr أداة تصحيح آلية لملفات متعددة
 jimidk/better-cve-2022-29464
استغلال إثبات المفهوم لـ CVE-2022-29464 يتيح رفع الملفات غير المقيد وتنفيذ التعليمات البرمجية عن بُعد على منتجات WSO2 الضعيفة، مع قشرة JSP مخصصة…
 z92g/cve-2021-31805
S2-061/S2-062 ثغرة تنفيذ الأوامر عن بُعد في Struts2 POC&EXP
 grimlockx/cve-2019-9978
تنفيذ تعليمات برمجية عن بُعد في إضافة Social Warfare قبل الإصدار 3.5.3 لـ Wordpress.