
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit
 oguzylmzx/cve-2025-64512-pdfminer-poc
PoC لـ CVE-2025-64512: RCE عبر إلغاء تسلسل pickle في CMapDB بمكتبة pdfminer.six باستخدام ملف PDF مُصمم خصيصًا
 anonstorks/cve-2025-0282-full-version
# CVE-2025-0282: ثغرة تنفيذ التعليمات البرمجية عن بُعد في [StorkS]
 george0papasotiriou/cve-2026-23001-hugging-face-transformers-model-deserialization-arbitrary-code-via-pickle-
إثبات مفهوم لـ CVE-2026-23001: يوضح ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) عبر إلغاء تسلسل pickle غير آمن في Hugging Face Transformers من خلال إنشاء…
 garlic-wizard/cve-2026-33937-for-darkzeroreturns
هذا هو إثبات المفهوم لـ CVE-2026-33937
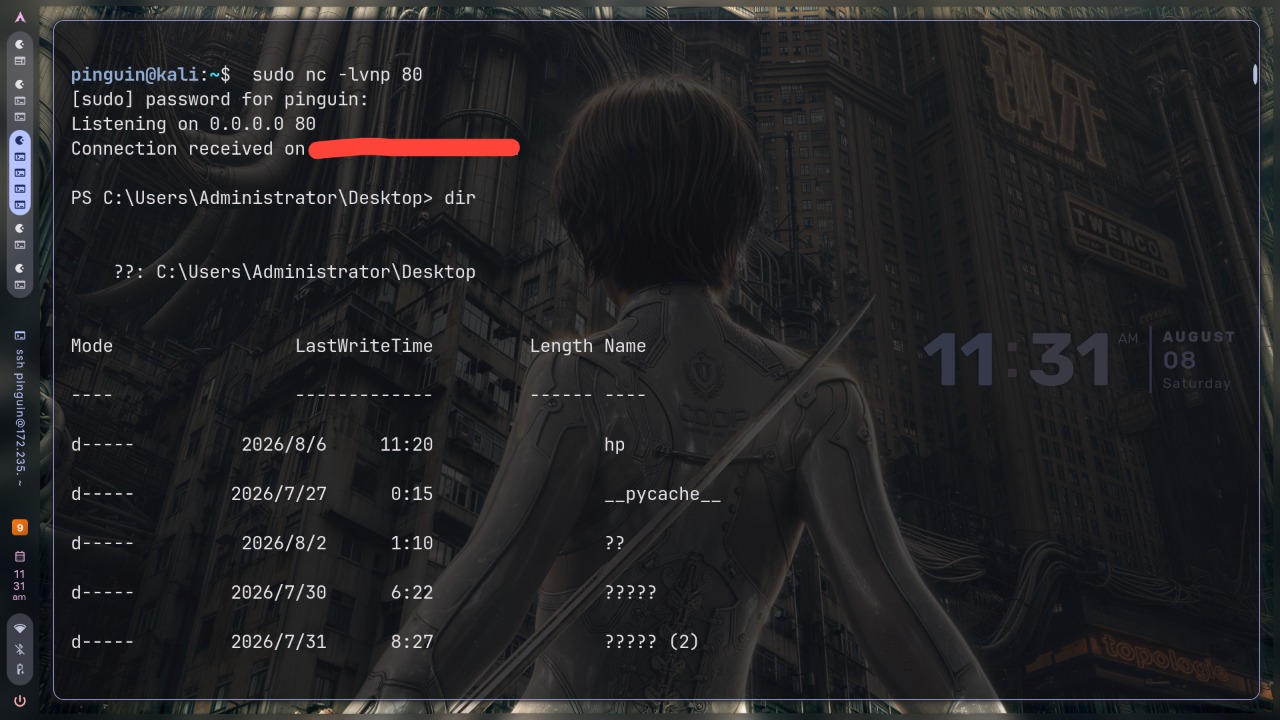 sandimfz/cve-2024-23692
يؤتمت استغلال CVE-2024-23692 ضد خوادم Rejetto HFS غير المصحّحة باستخدام قشرة عكسية لـ PowerShell تعمل في الذاكرة، وتجهيز الحمولة عبر HTTP، وتفادي…
 mehdichyhab/cve-2025-64512-exploit
CVE-2025-64512 - استغلال تنفيذ التعليمات البرمجية عن بُعد في pdfminer.six
 gunzf0x/issabel-pbx-4.0.0-rce-authenticated
Issabel PBX 4.0.0 تنفيذ التعليمات البرمجية عن بعد (مُصادق) - CVE-2024-0986
 p1ckzi/cve-2017-9841
phpunit-shell | CVE_2017-9841
 pflegusch/cve-2022-24637
Open Web Analytics 1.7.3 - تنفيذ التعليمات البرمجية عن بُعد
 lemmyz4n3771/cve-2022-22963-poc
CVE-2022-22963 RCE PoC في python
 duck-sec/cve-2023-41425
استغلال Python لـ Wonder CMS XSS-to-RCE (CVE-2023-41425) الذي يقدم نصوصًا برمجية خبيثة محليًا، مما يتيح تنفيذ التعليمات البرمجية عن بُعد دون تبعيات…
 abbisqq/cve-2023-24610
هذا إثبات مفهوم لـ CVE-2023-24610
 realstatus/cve-2026-47858
استغلال إثبات المفهوم لثغرة تنفيذ الأكواد عن بُعد (RCE) عبر JMX بدون مصادقة في وضع المعلومات المباشر لـ Spring Tools، وذلك باستخدام تحميل الفئات عن…
 randallbanner/spring-cloud-function-vulnerability-cve-2022-22963-rce
استغلال Python لثغرة CVE-2022-22963 (Spring4Shell) يستهدف تنفيذ الأوامر عن بُعد (RCE) في Spring Cloud Function. يقوم بأتمتة تسليم قشرة عكسية عبر wget…
 l0n3rs/cve-2021-25641
استغلال لـ CVE-2021-25641 يستهدف ثغرة RCE في Apache Dubbo في الإصدارات 2.5.x إلى 2.7.8. معبأ كملف JAR مستقل للنشر المباشر ضد خدمات Dubbo الضعيفة.
 jenderal92/cve-2026-49049
ماسح ضوئي شامل للثغرات لـ CVE-2026-49049 – تنفيذ تعليمات برمجية عن بُعد غير مصادق عليه في إضافة Joomla Helix3. متعدد الخيوط، يكتشف حمولات PHP المنفذة…
 daemoncibsec/mcpexec
POC لـ CVE-2026-23744 لـ revshell بايثون
 featherstark/cve-2023-21716
تحليل تقني وإثبات مفهوم للاستغلال لـ CVE-2023-21716، وهي ثغرة تلف في الكومة في محلل جدول خطوط RTF في Microsoft Word تتيح تنفيذ تعليمات برمجية عن بُعد.








