
 #1

 affolter-engineering/xssearch
ماسح XSS مكتوب بلغة Rust مع اختيار الحمولات المدرك للسياق، وكشف WAF وتجاوزه، والزحف، واستدعاءات XSS العمياء، وتحليل أحواض DOM الثابتة.
 sliverarmory/sliver-gui
واجهة رسومية Electron متعددة المنصات لإطار عمل Sliver C2، توفر لوحات تحكم للجلسات والمنارات، وتوليد الحمولات، والمستمعين، والغنائم، وإدارة النشر…
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 modules, 350 CVEs, 55 vendors, APT Group Engine. Covers routers, IP cameras, GPON ONTs, ISP CPEs,…
 portswigger/xss-cheatsheet-data
مجموعة بيانات JSON مساهَم بها من المجتمع لنواقل حمولات XSS تشغّل ورقة غش XSS من PortSwigger، مع دعم المتصفح وبيانات التفاعل الوصفية.
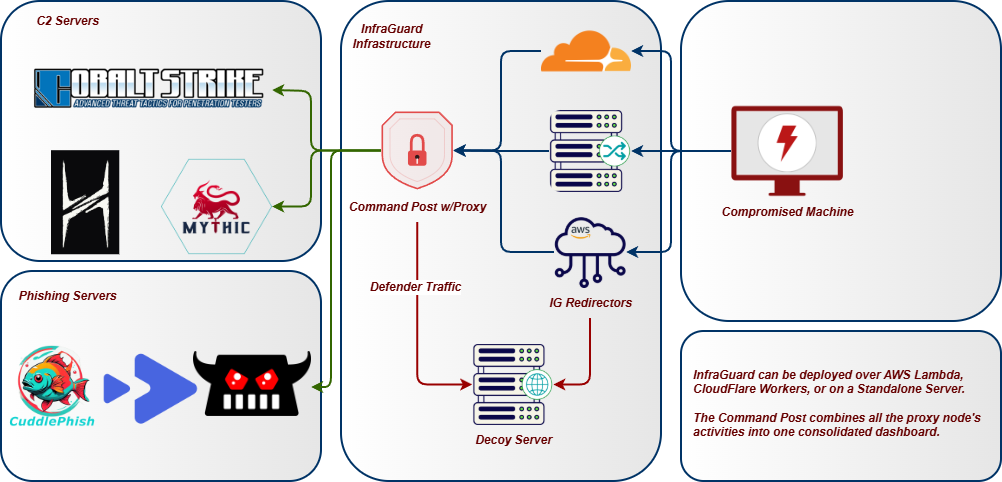 whispergate/infraguard
انفرا جارد هو وكيل إعادة توجيه ومدير للقيادة والتحكم (C2) يحمي بنية فريقك الأحمر من التهديد المُسند.
 irsdl/ysonet
مولّد حمولات إلغاء التسلسل لمجموعة متنوعة من مُنسّقات .NET
 yasserbdj96/hiphp
أداة خلفية مبنية على PHP للتحكم عن بُعد في موقع ويب عبر HTTP/HTTPS. تتيح إدارة الملفات، تنفيذ الأوامر، والاتصال بـ Tor مع وصول محمي بكلمة مرور.
 ghxstsec/php2shell-poc
استغلال Python لـ CVE-2026-109618: يستغل فساد الكومة (heap corruption) في PHP session.upload_progress للكتابة فوق zend_call_function وتحقيق تنفيذ…
 0xabcd01/cve-2026-48866
CVE-2026-48866 — Gravity Forms <= 2.10.0.1 حذف ملف تعسفي عبر اجتياز المسار (CVSS 9.6)
 12hrformat/cve-2026-35273-poc
إثبات مفهوم لاستغلال CVE-2026-35273؛ استنسخ المستودع وشغّل main.py لإعادة إنتاج الثغرة والتحقق من التعرض لها.
 yuyudhn/blindxss-lite
مجمع Blind XSS (Cross-Site Scripting) خفيف الوزن وخادم payload مبني باستخدام Flask
 nu11secur1ty/sqlmap-nu11secur1ty
امتداد احترافي لمشروع sqlmap
 jonaslejon/malicious-pdf
أنشئ ملفات اختبار PDF ضارة لاختبار الاختراق، وصيد ثغرات برامج المكافآت، وعمليات الفريق الأحمر. يختبر SSRF وXSS وXXE وسرقة بيانات اعتماد NTLM وتسريب…
 joapath/cve-2021-41773
إثبات المفهوم لـ CVE-2021-41773
 industri4l-h3ll-xpl0it3rs/cve-2025-55182-react2shell
استغلال CVE-2025-55182 | بواسطة infrar3d
 industri4l-h3ll-xpl0it3rs/cve-2026-38526-krayincrm-rce
استغلال CVE-2026-38526 | بواسطة infrar3d
 azeemidrisi/phonesploit-pro
أداة اختراق شاملة للاستيلاء عن بُعد على أجهزة أندرويد.








