

أداة اختراق شاملة للاستيلاء عن بُعد على أجهزة أندرويد.
سكين الجيش السويسري لنظام أندرويد.
أداة اختراق متكاملة مكتوبة بلغة Python للسيطرة عن بُعد على أجهزة أندرويد باستخدام ADB وscrcpy وNmap وMetasploit-Framework.


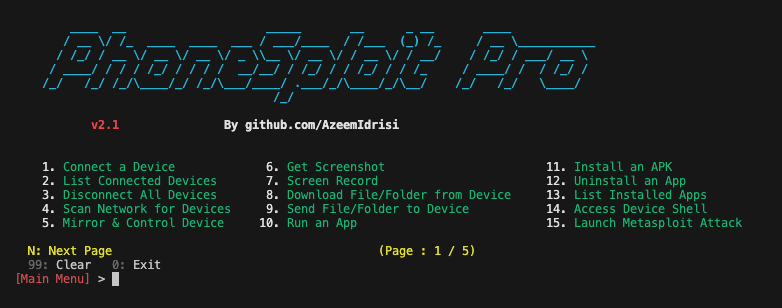
اتصل عبر USB أو Wi‑Fi، ثم تحكّم في الجهاز، واستخرج البيانات، وبثّ الكاميرا والميكروفون، وأدِر التطبيقات، وأتمِت اختراقًا كاملًا عبر Metasploit، كل ذلك من قائمة واحدة.
لم تعد بحاجة إلى حفظ الأوامر والوسائط، PhoneSploit Pro يفعل ذلك نيابةً عنك. اختر رقمًا ونفّذ.
| الميزة | الوصف |
|---|---|
| الاتصال بجهاز | الاتصال بجهاز عن بُعد باستخدام ADB. |
| عرض الأجهزة المتصلة | عرض جميع الأجهزة المتصلة حاليًا بـ ADB. |
| قطع اتصال جميع الأجهزة | قطع اتصال كل جلسات ADB. |
| تحديد أجهزة متعددة | إذا كانت عدة أجهزة ADB متصلة (USB أو شبكة)، اختر الجهاز الذي تريد استخدامه للجلسة (ANDROID_SERIAL). |
| إيقاف خادم ADB | إيقاف عملية خادم ADB. |
| إعادة تشغيل خادم ADB | إعادة تشغيل عملية خادم ADB. |
| الوصول إلى صدفة الجهاز | فتح صدفة تفاعلية على الجهاز المتصل. |
| أكواد المفاتيح | إرسال أكواد المفاتيح للتحكم في الجهاز عن بُعد. |
| فتح قفل الجهاز | تشغيل الشاشة، والتمرير لأعلى، وإدخال كلمة المرور عند الحاجة. |
| قفل الجهاز | قفل الجهاز. |
| إعادة التشغيل / إعادة الإقلاع | إعادة تشغيل الجهاز أو إعادة إقلاعه إلى System أو Recovery أو Bootloader أو Fastboot. |
| إيقاف التشغيل | إيقاف تشغيل الجهاز الهدف. |


