
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 usethisname1419/pdfcrack
PDF Crack هي أداة بواجهة رسومية تُستخدم لكسر كلمات مرور ملفات PDF. تتضمن 3 خيارات للكسر.
 amitr12/cybersec
ورقة غش HTML في ملف واحد للفريق الأحمر والمختبرين الاختراقيين مع إدراج تلقائي لمتغيرات المهاجم/الهدف، ومولد شيل عكسي واع بنظام التشغيل، وأزرار نسخ…
 necr00/credential-hunting
CredsHunter - سكربتات البحث عن بيانات الاعتماد لنظامي ويندوز ولينكس
 evilsocket/legba
الأسرع والأشمل في اختراق بيانات الاعتماد عبر بروتوكولات متعددة / أداة رش كلمات المرور والتعداد. 🥷
 pugazhendii22/keepass-exfil-forensics
تدوينة تحليل جنائي للشبكات + أدوات لتحدي DFIR على TryHackMe: يفكك سلسلة تسريب بيانات hex→Base64→XOR من حركة مرور PCAP، ثم يستعيد كلمة مرور KeePass…
 danyw24/zyxel-p870hn-hardware-hacking
من لوحة دارة مطبوعة عارية إلى صلاحية الجذر: اختراق عتادي لجهاز ZyXEL P-870HN (BCM6368) عبر UART — CVE-2025-0890 + CVE-2024-40891، على عتادي الخاص.
 nyxrecon/sudo-agent-ctf-
اكتب تقريرًا عن Sudo Agent CTF (TryHackMe)، مع التعداد، واستغلال الويب، وإخفاء المعلومات، وSSH، ورفع الصلاحيات عبر CVE-2019-14287.
 kimci86/bkcrack
اختراق تشفير zip القديم باستخدام هجوم النص العادي المعروف لـ Biham و Kocher.
 dopaminauta/onetwoseven-writeup
شرح كامل لـ HTB OneTwoSeven: بيانات اعتماد حتمية، هروب عبر الروابط الرمزية في chroot، تجاوز قاعدة إعادة الكتابة لتنفيذ الأوامر عن بُعد، CVE-2024-1086…
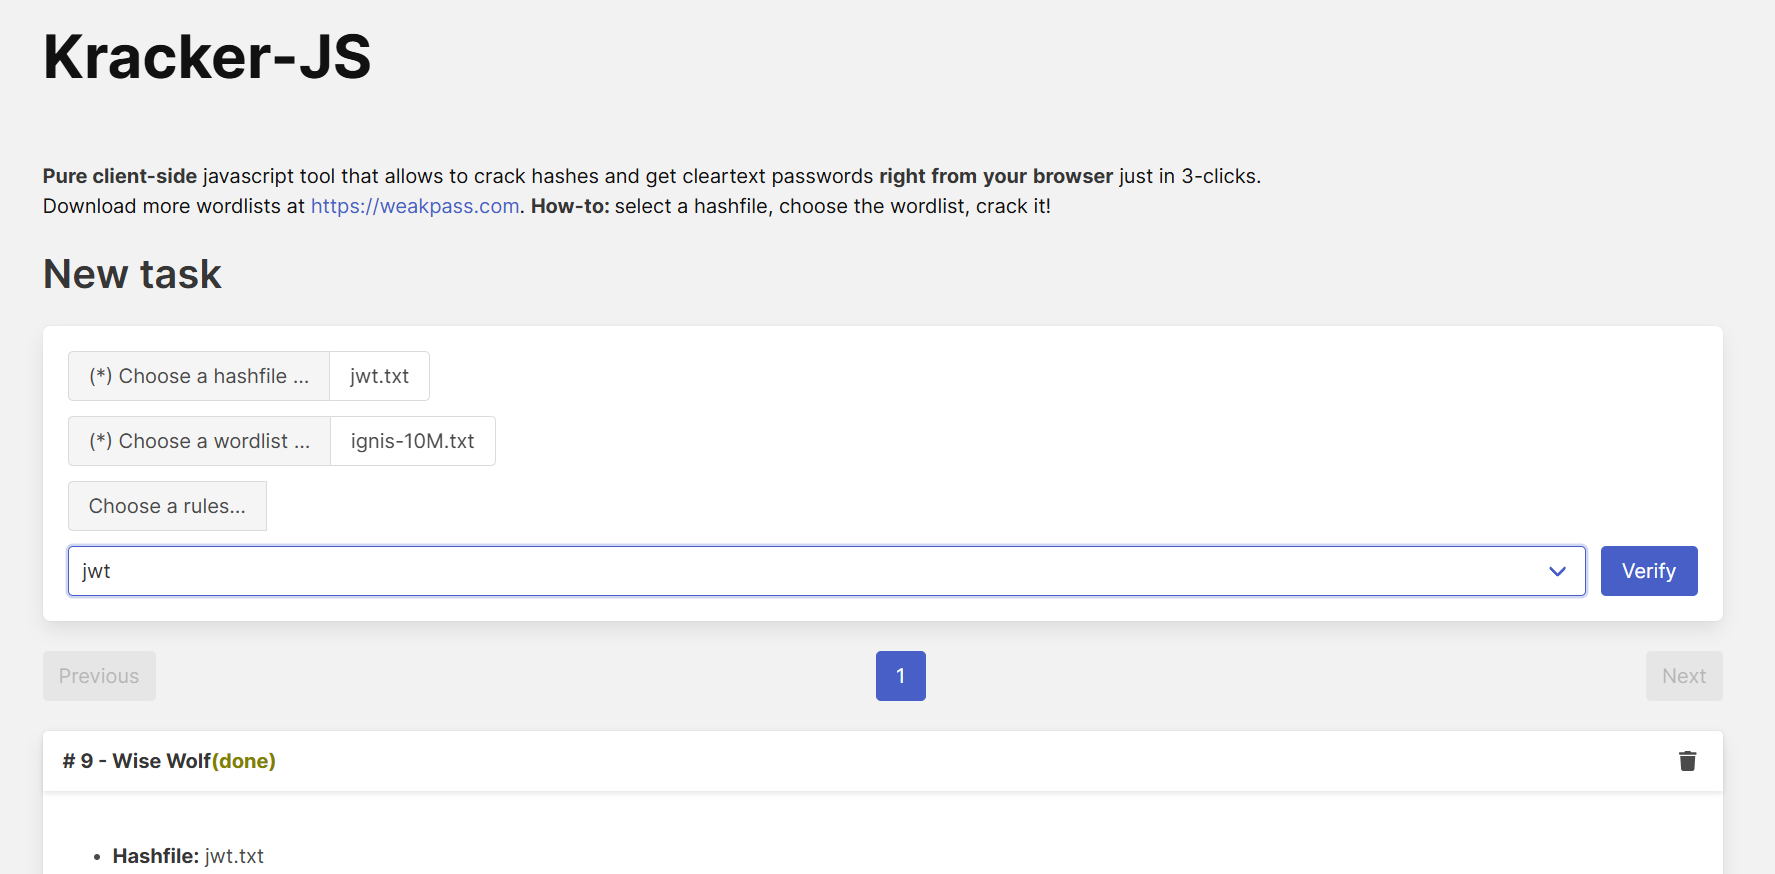 zzzteph/weakpass
أداة اختراق كلمات مرور تعمل في المتصفح، مع بحث في التجزئة، وتوليد قوائم الكلمات، ومحاكاة هجمات قائمة على القواعد، واختراق تجزئة من جانب العميل…
 deprecatedluar/dredge-cargo
خزينة CLI مشفرة للملاحظات والإعدادات والمفاتيح والملفات. ابحث، لا تنظم.
 hakluke/haklistgen
يحول أي نص مهمل إلى قائمة كلمات قابلة للاستخدام في التخمين بالقوة الغاشمة.
 golem445/corporate_masks
أقنعة Hashcat من 8 إلى 14 حرفًا بناءً على تحليل 3.2 مليون تجزئة NTLM تم كسرها أثناء اختبار الاختراق
 garagehq/nightcrawler
هاتف يعمل كأداة اختبار اختراق للفريق الأحمر مدعومة بالذكاء الاصطناعي المحلي
 sensepost/assless-chaps
اختراق تحديات واستجابات MSCHAPv2 بسرعة باستخدام قاعدة بيانات من هاشات NT
 jakobfriedl/keelog-bof
Async BOF لالتقاط كلمات مرور KeePass الرئيسية عن طريق اكتشاف وتسجيل ضغطات المفاتيح على نوافذ قواعد البيانات المقفلة.
 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
إعادة إنتاج CVE: cve-2024-43451-ntlm_hash_disclosure_reproduction
 iqbalx7/wp2shell
استغلال RCE بدون مصادقة في نواة ووردبريس (CVE-2026-63030 + CVE-2026-60137)








